200KB极简CI/CD工具:独立开发者告别Jenkins的轻量部署方案

独立开发者的部署之痛
对每一位独立开发者而言,写代码从来不是最痛苦的环节,部署才是。
想象这样一个场景:你在本地熬夜修复了一个极其复杂的 Bug,心满意足地提交并推送到 GitHub。但接下来的流程往往令人崩溃——打开 SSH 终端、输入密码或登录密钥、切换到项目目录、拉取最新代码,如果遇到冲突还得手动解决,最后再敲命令重启服务。
一天提交二十几次的高频迭代者,每次都要重复这套动作,仅仅是为了确认「那个 Bug 到底修好了没有」。时间就在这些无效重复中白白流逝。这正是一位独立开发者手搓极简 CI/CD 部署工具的根本动机。
什么是 CI/CD? CI/CD(持续集成/持续交付,Continuous Integration / Continuous Delivery)是现代软件工程的核心实践。持续集成指开发者频繁地将代码合并到主分支,每次合并都触发自动化构建和测试;持续交付则在此基础上将通过测试的代码自动部署到生产环境。这套理念起源于敏捷开发运动,最早可追溯至 Kent Beck 在 1999 年出版的《Extreme Programming Explained》中提出的「持续集成」实践,随后被 Martin Fowler 等人系统化为工程方法论。其目标是缩短从代码提交到上线的周期,降低人工操作失误。值得注意的是,CI/CD 并非只属于大型团队——对独立开发者而言,「每次 push 后自动上线」本质上就是一个最小化的 CI/CD 流水线,本文介绍的工具正是这一理念在个人开发者场景下的极简实现。
为什么不用 Jenkins 和 GitHub Actions?
面对部署烦恼,很多人第一反应是:直接用 Jenkins 或 GitHub Actions 不就好了?
答案很坦率:它们是重兵器级别的方案,但对个人开发者而言,门槛和代价实在太高。
Jenkins:资源消耗是硬伤
Jenkins 安装时就需要配置特定的 Java 环境,门槛不低。更致命的是资源消耗——个人开发者通常只有一台配置较低的服务器,而 Jenkins 单单启动 JVM(Java 虚拟机)就可能直接爆内存,让整台服务器卡死。
这背后有其技术原因:JVM 为了保证跨平台性和运行时优化,启动时会预分配一块较大的堆内存(Heap),默认配置下通常为物理内存的 1/4。即便在 1GB 内存的服务器上也可能占用 256MB 以上。加上 Jenkins 主进程的插件加载、任务调度、Web UI 渲染等持续性开销,轻松消耗 512MB~1GB 内存,对个人低配 VPS 而言几乎是「秒杀级」负担——服务器还没开始干正事,内存就已告急。
值得一提的是,Jenkins 的资源问题并非设计缺陷,而是其定位决定的。Jenkins 最初由 Sun Microsystems 工程师 Kohsuke Kawaguchi 于 2004 年创建(当时名为 Hudson),专为企业级多团队、多项目的持续集成场景设计。2011 年,因与 Oracle 的版权争议,社区将项目 fork 并更名为 Jenkins,此后独立发展至今。其插件生态超过 1800 个,覆盖从代码质量分析到容器编排的全链路——这种「大而全」的架构天然不适合资源受限的个人开发者场景。就好比用一台 18 轮重型卡车来送外卖,动力和载重远超需求,但油耗和停车难度同样远超需求。
GitHub Actions:绑定与网络双重限制
GitHub Actions 是 GitHub 内置的自动化工作流平台,于 2019 年正式发布,配置文件以 YAML 格式存储在仓库的 .github/workflows/ 目录下,功能强大。但它存在明显的平台绑定问题,迁移成本较高。
其 Runner(执行节点)分为 GitHub 托管和自托管两种:使用 GitHub 托管 Runner 意味着构建流程完全依赖 GitHub 服务器,对国内开发者而言,面临网络访问不稳定的风险,随时可能触发超时或失败;使用自托管 Runner 虽可解决网络问题,但配置复杂度并不低于本文介绍的方案,且仍受限于必须依托 GitHub 平台这一前提。
此外,GitHub Actions 的 YAML 工作流语法本身存在一定学习曲线——on、jobs、steps、uses 等关键字构成的 DSL(领域特定语言)对于只想「推代码后自动上线」的独立开发者而言,无疑是一种认知负担。
为什么 YAML 会产生认知负担? YAML(Yet Another Markup Language,讽刺性地自嘲为「又一种标记语言」)作为一种数据序列化格式,以「人类可读」为设计目标,但其缩进敏感性、类型隐式转换(如裸字符串
true会被自动解析为布尔值)以及多文档语法等特性,在大型配置文件中容易引入难以排查的错误。GitHub Actions 的工作流文件动辄数十行,涉及条件表达式(if: github.ref == 'refs/heads/main')、矩阵构建(strategy.matrix)、环境变量继承(env作用域层级)等高级特性。对于非 DevOps 背景的独立开发者,这套 DSL 的认知成本往往超过它所节省的手动操作时间。相比之下,一个直接可读的 Shell 脚本——cd /project && git pull && systemctl restart app——反而更符合「看见即理解」的认知习惯,调试成本也更低。
总结一句话:资源消耗大、网络依赖强,这两点让主流 CI/CD 方案在小服务器场景下并不友好。
200KB 极简工具的三大设计目标
基于上述痛点,这款工具确立了三个核心设计目标,也是它区别于重型 CI/CD 方案的关键所在。
目标一:极致轻量
工具基于 Python 和 Flask 构建,全部文件加起来只有 200 多 KB。
Flask 诞生于 2010 年,由 Armin Ronacher 开发,其设计哲学是「微核心 + 可扩展」。它不内置 ORM、表单验证等重型组件,仅提供路由、请求/响应处理和模板渲染三个核心能力,依赖 Werkzeug 作为 WSGI 工具库和 Jinja2 作为模板引擎。这种极简主义使其启动内存占用通常不超过 30MB,与 Jenkins 的动辄数百 MB 形成天壤之别,非常适合构建仅需监听 HTTP 回调的轻量服务。
WSGI 是什么? WSGI(Web Server Gateway Interface)是 Python Web 应用与 Web 服务器之间的标准接口协议,定义于 PEP 3333(2010 年更新自最初的 PEP 333)。它规定了服务器如何将 HTTP 请求传递给 Python 应用程序,以及应用如何返回响应——本质上是一个「可调用对象协议」:服务器调用应用提供的 callable,传入
environ(请求环境字典)和start_response(响应回调),应用返回可迭代的响应体。Werkzeug 作为 Flask 的底层 WSGI 工具库,在此协议之上提供了请求对象封装、路由匹配、开发服务器等高层抽象。正是这种分层设计,使得 Flask 应用可以轻松切换底层服务器——从开发时的内置服务器到生产环境的 Gunicorn 或 uWSGI,无需修改任何应用代码,体现了「关注点分离」的工程哲学。
工具完全采用事件驱动模式——程序平时处于休眠等待状态,只有外部事件(Webhook 的 HTTP 请求)到来时才唤醒并执行部署逻辑,执行完毕后立即回到等待状态。这意味着资源占用极低,绝大多数低配服务器都能轻松驾驭,彻底告别「启动即爆内存」的窘境。与之对比,传统轮询模式需要程序每隔固定时间主动向 GitHub 发起查询请求——即便没有任何新提交,CPU 和网络资源也在持续消耗。事件驱动的本质优势在于「有事才干活,无事不耗电」。
目标二:去中心化,高扩展性
这是整个方案最亮眼的设计。工具核心被设计为一个去中心化的监听器,主程序可放置在服务器任意位置,完全不污染业务代码目录。
无论是单服务器跑一个项目,还是同时管理十几个项目,甚至未来横向扩展到多台服务器,它都能灵活胜任、互不干扰。
目标三:代码完全透明,拒绝黑盒
工具只提供核心监听器主程序,最关键的部署执行脚本仅以模板形式提供,开发者拥有完整的审查权和修改权。不挑平台、不强迫学新语法、不污染代码库、不依赖特定网络环境——这才是真正「自己掌控」的部署方式。
这种透明性对安全意识较强的开发者尤为重要。部署脚本直接以 Shell 形式呈现,每一条命令的作用一目了然,不存在任何隐藏的网络回传或权限申请,开发者可以像审查自己写的代码一样审查整个部署流程。
供应链安全(Supply Chain Security)的现实意义: 近年来,软件供应链攻击事件频发——攻击者通过污染第三方依赖包或构建工具,在开发者毫不知情的情况下向生产环境注入恶意代码。典型案例包括:2021 年 npm 包
ua-parser-js(周下载量超过 700 万次)被原作者账号劫持后植入加密货币挖矿程序;2024 年震惊整个开源社区的 XZ Utils 后门事件中,一名使用化名的攻击者历时两年通过「社会工程学」逐步获得维护者信任,最终在liblzma库中植入了针对特定 Linux 发行版 SSH 服务的远程代码执行后门,险些影响全球数以百万计的服务器。对于部署工具而言,「代码透明可审计」不仅是开发体验问题,更是基本的安全卫生(Security Hygiene)要求。能够直接阅读并理解每一行执行逻辑的工具,远比封装在黑盒内的自动化平台更值得信赖。
五分钟搭建全自动 CI/CD 流水线
整套工具的实操流程被设计得极为简洁,五分钟内即可完成从零到自动化部署的全部配置。
其底层运作逻辑是:本地 git push → GitHub 收到推送后通过 Webhook 向服务器发送 HTTP 回调通知 → 服务器上的监听器收到信号后执行部署脚本。
Webhook 是一种基于 HTTP 的「反向 API」机制,与传统 API 由客户端主动轮询("你有新数据吗?")不同,Webhook 是服务端在事件发生时主动向预先注册的 URL 推送 HTTP POST 请求。GitHub 的 Webhook 在每次 push 事件发生后,会向目标地址发送一个包含提交信息的 JSON 负载,监听器收到后立即触发部署逻辑,整个链路延迟通常不超过数秒,且相比轮询方式几乎零额外开销,天然契合这种轻量部署场景。
Webhook 的安全加固机制: GitHub 实现的 Webhook 支持 Secret Token 配置——在 GitHub 仓库设置中填写一个密钥字符串后,GitHub 每次发送 Webhook 请求时会使用该密钥对请求体进行 HMAC-SHA256 哈希运算,并将结果以
sha256=<hex_digest>格式附在X-Hub-Signature-256请求头中。HMAC(Hash-based Message Authentication Code)是一种基于密钥的消息认证码算法,其安全性依赖于密钥的保密性——即便攻击者知道算法本身,没有密钥也无法伪造有效签名。监听器收到请求后,应使用相同密钥对请求体独立计算 HMAC-SHA256 值,并通过时间常数比较(constant-time comparison,防止时序攻击)与请求头中的值进行比对。只有两者一致,才能确认请求确实来自 GitHub 而非伪造的恶意触发。对于暴露在公网的部署监听器而言,这一验证步骤是防止未授权触发部署的重要屏障,在生产环境中强烈建议启用。
第一步:克隆项目与安装依赖
通过 SSH 连接服务器,将工具克隆到用户主目录以保持目录整洁。依赖极少,运行安装脚本即可秒级完成。
第二步:登记需要监听的项目
打开主程序找到项目登记册,这是最关键的配置步骤:
- 左侧键名必须与 GitHub 仓库名称完全一致
- 填写项目在服务器上的绝对路径(务必是绝对路径)
- 指定需要监听的分支名称
- 多个项目可在下方继续追加
第三步:编写并授权部署脚本
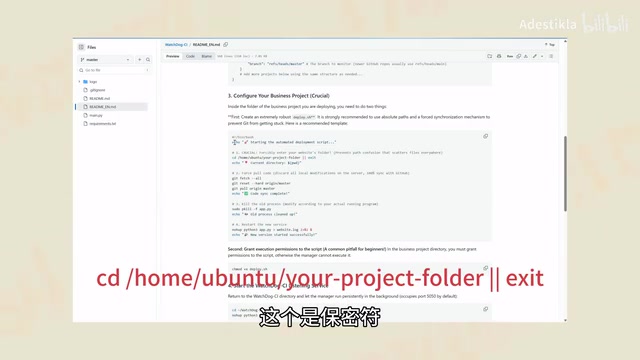
在业务项目目录下创建部署脚本。核心逻辑是经典的**「取代码三板斧」**:
- 强制切换到项目目录(绝对路径)
- 放弃本地所有改动,强制拉取 GitHub 最新代码
- 杀掉旧进程并重启服务
其中第二步的核心命令通常是 git fetch origin 配合 git reset --hard origin/<branch>。理解这两条命令的区别至关重要:git fetch 仅将远程仓库的最新状态下载到本地的「远程追踪分支」(如 origin/main),不修改工作区;git reset --hard 则会将工作区、暂存区和 HEAD 指针全部强制对齐到指定提交,丢弃所有未提交的本地修改。
Git 对象模型与三棵树: 深入理解这两条命令,需要了解 Git 内部的「三棵树」(Three Trees)模型——这是 Git 区别于其他版本控制系统最核心的设计之一。Git 在本地同时维护三个状态层:工作区(Working Directory) 是你实际编辑文件的目录,对应文件系统中的真实文件;暂存区(Index/Stage) 是一个存储于
.git/index的二进制文件,记录了下次提交将包含的文件快照,是工作区与提交历史之间的「缓冲层」;HEAD 是一个指向当前分支最新提交的符号引用(存储于.git/HEAD),代表「上次提交时的状态」。git fetch只更新本地的远程追踪引用(如.git/refs/remotes/origin/main),三棵树均不受任何影响,本地文件完全不变;而git reset --hard会同时将三棵树全部「时间回溯」到指定提交的状态,是一个破坏性操作,未提交的修改将永久丢失。正因如此,在服务器自动化部署场景中,fetch + reset --hard的组合比git pull更可靠——git pull本质是git fetch加git merge(或git rebase),在存在本地修改或出现合并冲突时可能进入交互式等待状态,导致无人值守的脚本永久挂起。
组合使用的效果是:先获取远程最新状态,再将本地强制对齐,确保服务器代码与远程仓库完全一致。这在生产服务器场景下是合理且安全的——任何在服务器上的手动改动都应由版本控制统一管理,而非直接修改服务器文件。
脚本创建完成后,务必执行 chmod +x 授予执行权限——这一步绝不能遗漏,否则脚本根本无法运行。
Unix 文件权限的底层逻辑:
chmod +x命令背后是 Unix/Linux 经典的 rwx 权限模型,这套模型自 1969 年 Unix 诞生之初便已存在,半个世纪来几乎未曾改变。每个文件有三组权限位:所有者(Owner)、所属组(Group)和其他用户(Others),每组各有读(r=4)、写(w=2)、执行(x=1)三个权限位,共 9 个二进制位。chmod +x为所有三组同时添加执行权限,等价于chmod a+x,也等价于将权限值与0111(八进制)进行按位或运算。对于 Shell 脚本而言,内核在处理execve()系统调用时会首先检查目标文件的执行权限位——若未设置,系统调用直接返回EACCES(errno 13,Permission denied)错误,而不会尝试读取文件内容或解析 Shebang 行(#!/bin/bash)。由于监听器在调用部署脚本时通常不会将错误信息显式回显到日志,chmod遗漏往往导致部署「静默失败」——Webhook 返回 200,但实际上什么都没执行,是新手最容易忽略也最难排查的坑之一。
第四步与第五步:后台运行与配置 Webhook
回到主程序目录,让监听器在后台持续运行,它将在 5050 端口静默等待推送信号。最后进入 GitHub 仓库的 Settings 页面配置 Webhook,填入服务器公网 IP 与端口组成的回调地址。刷新页面若看到绿色对勾,整条自动化部署流水线即告完成。
五大常见踩坑与解决方案
以下是搭建过程中最容易遇到的坑,以及对应的解决思路:
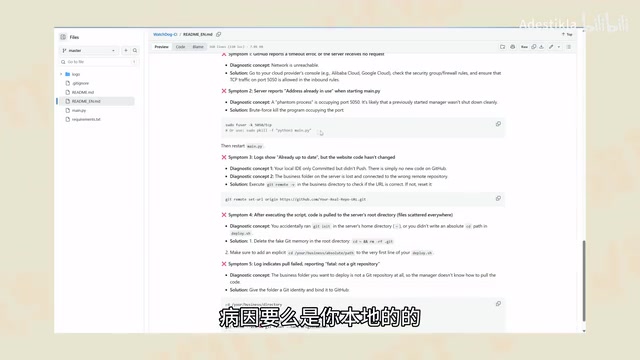
- GitHub 提示超时,服务器无响应:几乎百分百是网络被墙或端口未放行。需要特别注意的是,云服务器(如阿里云广告 ECS、腾讯云广告 CVM)在网络安全防护上通常分为两个相互独立的层级:第一层是云厂商在虚拟网络层面实施的「安全组」(Security Group),属于软件定义网络(SDN)的一部分,在流量到达虚拟机之前就已完成过滤;第二层才是操作系统内部的防火墙(如 iptables 或 firewalld)。安全组默认只开放 22、80、443 等常用端口,即便服务器程序已在监听 5050 端口,外部流量在到达操作系统之前就已被安全组拦截。因此需前往云服务商控制台,在安全组规则中手动放行 5050 端口的 TCP 入站流量,两层规则同时放行后流量才能最终抵达监听进程。
安全组与 iptables 的技术差异: 安全组(Security Group)工作在虚拟网络层(Hypervisor 或 SDN 控制平面),基于五元组(源 IP、目标 IP、源端口、目标端口、协议)进行状态化(Stateful)过滤——即对于已建立连接的回包会自动放行,无需手动配置出站规则。其规则在数据包进入虚拟机的虚拟网络接口(vNIC)之前就已生效于宿主机的 OVS(Open vSwitch)或类似 SDN 组件上,因此即便虚拟机内部的 iptables 规则完全开放(
ACCEPT all),安全组拒绝的流量也永远无法抵达虚拟机。iptables 则是 Linux 内核 netfilter 框架的用户空间配置接口,工作在操作系统内部的网络协议栈(TCP/IP Stack)层面,通过 Hook 点(PREROUTING、INPUT、FORWARD、OUTPUT、POSTROUTING)对数据包进行过滤和修改。完整的数据流路径是:外部请求 → 云厂商边界路由 → SDN/安全组过滤 → 虚拟网卡驱动 → netfilter/iptables → Socket 缓冲区 → 应用程序。排查端口连通性时,必须从外到内逐层验证:先用外部机器telnet <公网IP> 5050测试,再在服务器内部ss -tlnp | grep 5050确认进程监听,仅在 OS 内部自测是无法发现安全组拦截问题的。
-
服务器启动报错,提示端口占用:大概率是此前测试产生的「幽灵进程」仍在占用 5050 端口,可使用
lsof -i :5050或ss -tlnp | grep 5050找到对应进程的 PID,强制杀掉后重启即可。 -
日志显示正常,但网站代码未更新:检查本地是否只执行了
git add而忘记commit和push;同时确认服务器仓库绑定的远程地址是否正确,可通过git remote -v查看当前绑定的远程仓库地址。 -
代码被误拉取到服务器根目录:部署脚本中遗漏了绝对路径的
cd命令,删除错误生成的文件夹,在脚本中补全路径后重新触发即可。 -
业务文件夹不是 Git 仓库:进入业务目录依次执行
git init、绑定远程地址、完成首次拉取,初始化完成后即可正常使用。
结语:把时间还给真正的创造
这款 200KB 极简 CI/CD 工具的价值,本质上是对独立开发者工作流的一次「减负」。它不追求企业级的复杂功能,而是精准解决个人开发者「服务器配置低、迭代频繁、讨厌黑盒」的核心痛点。
正如工具作者所说:「我们做开发的初衷是为了创造,而不是把时间浪费在毫无意义的重复部署上。」
在 Jenkins 和 GitHub Actions 之外,这样一个开源透明、事件驱动、真正轻量的自动化部署方案,恰好填补了个人开发者场景下的空白。如果你正在维护个人博客、独立项目或小型 API 服务,它值得认真考虑。
独立开发者工具生态的演进趋势: 随着 VPS 价格持续下降(入门级 VPS 年费已低至数十美元)和个人开发者群体的壮大,「轻量级自托管工具」正在成为一个重要的细分赛道。从 Gitea(轻量 Git 服务,Go 语言实现,内存占用仅数十 MB)、Forgejo(Gitea 的社区 fork,强调数据主权)、Coolify(自托管 PaaS,提供类 Heroku 体验)到本文介绍的极简 CI/CD 工具,这一趋势的本质是:开发者正在重新夺回对自己基础设施的控制权,在云服务便利性与数据主权、成本控制之间寻找新的平衡点。这种思潮也被部分开发者称为「自托管复兴运动」(Self-Hosting Renaissance)——它并非对云计算的否定,而是对「什么应该在云上、什么应该在自己服务器上」的重新审视。对于独立开发者而言,真正合适的工具不是功能最强大的,而是与自己的技术栈、服务器规格和工作习惯最契合的那一个。
相关推荐

12GB显卡跑68GB大模型:Betelgeuse引擎实测22 tok/s
开发者发布Betelgeuse推理引擎,在RTX 3060 12GB+16GB DDR4的普通PC上以22 tok/s持续运行68GB Qwen 3.8 Flash Next MoE模型,峰值48 tok/s,且输出100%比特精确。

付费踢人抢网站?这个实验性项目引爆所有权争夺
开发者推出实验性网站 hijackthis.lol,付费1美元即可踢走当前占领者成为网站新主人,保护期与退款机制引发数字所有权博弈。

用领英帖子打造AI分身,靠谱吗?
讨论用多年领英帖子构建知识库型AI分身的可行性:相比模仿文风,引用原始内容的AI克隆更有价值,但面临观点过时、信任授权和持续维护等挑战。