阿里禁用Claude全解析:三条时间线交汇背后的真相

一纸禁令:整个Claude生态进入高风险名单
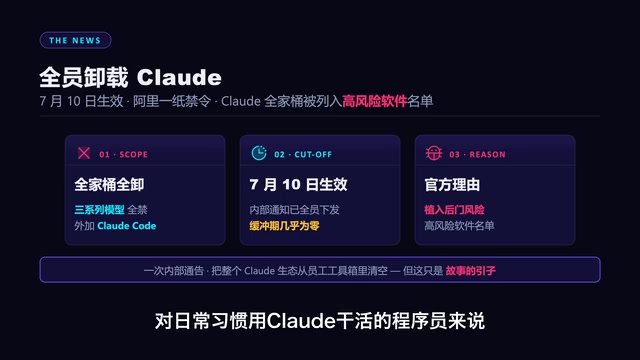
7月3日,阿里巴巴向全员发出内部通知:禁止使用Claude系列产品,涵盖Sonnet、Opus等全部模型,并将Claude Code直接列为高风险软件,要求全员卸载,7月10日正式生效。
禁令覆盖范围之广超出许多人预期——不是某一个模型不能用,而是整个Claude生态被打包进了高风险名单。阿里给出的理由很直接:Claude Code被报有植入后门的风险,内部安全评估后决定一刀切处理。
对那些日常依赖Claude Code写代码的程序员来说,这条路就此断掉。
半年之内180度大转弯
有意思的是,就在半年前,阿里的态度截然相反。
年初阿里内部还在大力推动AI应用落地:内部模型免费开放,Claude、GPT、Gemini等外部模型均可享受大额报销。据相关信息披露,一线程序员每周仅外部模型调用费用就能花掉几百美元。Claude Code、OpenAI Codex加上阿里自家的Coder,都是彼时的高频工具。
换句话说,工程师们刚从「随便用、公司报销」的状态里适应过来,突然收到了「全家桶列入高风险名单」的通知。同一个阿里,半年间从鼓励到封堵,政策来了个180度大转弯。
这种剧烈反转本身就是一个信号——单纯的安全整改,很难解释如此大幅度的政策变化。真正的答案,要放到更宏观的背景里去看。
直接导火索:Anthropic的蒸馏攻击指控
6月24日,Anthropic向美国参议院银行委员会提交一封信,指控阿里在4月22日至6月5日期间,使用约2.5万个假账号与Claude对话超过2800万次,将此定性为「工业级模型蒸馏攻击」,并将其上升至国家安全层面。
什么是「蒸馏攻击」? 模型蒸馏(Model Distillation)本是一种合法的机器学习压缩技术,由Hinton等人在2015年提出,核心思路是用一个大型「教师模型」的输出来训练一个更小的「学生模型」,从而在保留大部分能力的同时大幅降低计算成本。然而当这一技术被用于大规模抓取商业API的输出数据,在未经授权的情况下复现他人模型能力时,便构成所谓「蒸馏攻击」。Anthropic的指控核心在于:2800万次对话如果被系统性地用于训练自家模型,实质上是在以极低成本「盗取」Claude数年研发积累的能力边界与对齐特征,绕过了正常的研发投入。这也是为何Anthropic将其上升至商业利益乃至国家安全层面——它不仅是版权问题,更是AI能力扩散的管控问题。
信件提交后,Anthropic的全球风控策略随即大幅收紧。

说个细节,「蒸馏攻击」这套话术并非Anthropic首次使用。今年2月,他们就发布过一篇技术博客,点名DeepSeek广告、月之暗面、MiniMax三家对Claude进行大规模蒸馏。彼时那篇文章没有特殊时间背景,属于常规技术分析。
而这次瞄准阿里,时机却截然不同——恰好卡在阿里起诉美国政府的前后。同一套话术,落在了截然不同的时间节点上。
三条时间线交汇:关键节点复盘
把事件节点逐一拉出来,内在逻辑便清晰了许多。
6月8日:进入1260H名单
美国国防部发布1260H名单,阿里、百度、比亚迪等中国企业悉数在列。
1260H名单意味着什么? 该名单源自美国《2021财年国防授权法案》第1260H条款,授权国防部每年公布与中国军事存在「关联」的企业清单。被列入名单本身不直接等同于制裁,但会触发一系列连锁反应:联邦机构采购受限、部分金融机构主动回避合作、上市公司面临投资者压力乃至退市风险。对阿里而言,进入该名单意味着其云计算、AI服务在美国政府采购市场几乎失去准入资格,同时也向全球合作伙伴释放出明确的政治信号。这解释了为何阿里选择直接诉诸法律:名单的「标签效应」远超直接经济损失,且无正式行政复议渠道,司法途径几乎是唯一申诉出口。
6月24日:起诉与指控同日发生
这一天发生了两件时间高度重叠的事:
- 阿里向加州联邦法院起诉美国国防部,要求将自己从1260H名单中移除,并提交了大量申诉证据;
- 同一天,Anthropic向参议院银行委员会递信,指控阿里实施工业级蒸馏攻击。
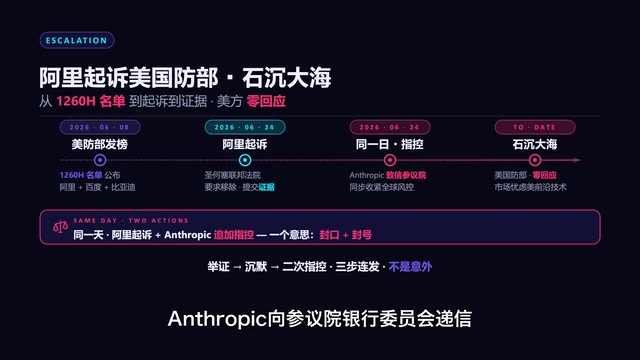
阿里这边正在举证自证,那边追加指控随即跟进。据相关披露,美国国防部对阿里提交的证据至今未予回应。
三件事并排来看——进名单、提起诉讼、Anthropic递信——时间上过于紧凑,很难用单纯的技术安全问题来解释。
6月底至7月初:大规模封号潮
封号潮随之而来。Anthropic大规模封禁中国用户账号,个人订阅和团队账号均未幸免,且没有任何提前警告。通过官网续费的用户一旦被判定违规,官方不予退款,申诉渠道基本形同虚设。
Claude Code内置的隐蔽检测系统
为什么账号判定如此精准?有开发者反编译Claude Code后找到了答案。
从今年4月发布的2.1.91版本起,代码中内置了一套隐蔽的检测机制:
- 读取本地时区,判断用户所在地区;
- 扫描代理或自定义API地址,检测是否包含阿里、字节等中国厂商的关键词;
- 在系统提示词中,通过隐写术替换标点符号的方式对用户进行标记。
隐写术如何实现「无感标记」? 隐写术(Steganography)是一种将信息隐藏于载体之中、使其不易被察觉的技术,历史上多用于图像或音频的信息隐藏。Claude Code被发现的标点符号替换手法,属于文本隐写的变体:通过将普通标点(如逗号、句号)替换为视觉上几乎无法区分的Unicode同形字符,在系统提示词中嵌入用户身份标记。这种方式的隐蔽性极强——用户直接阅读提示词时看不出异常,但服务端可在接收请求时通过字符编码精确识别标记来源。结合时区读取与代理地址扫描,三重机制共同构成一套可在用户无感知情况下完成地区归因的指纹系统,其工程精密程度表明这并非临时补丁,而是经过预先设计的合规管控基础设施。
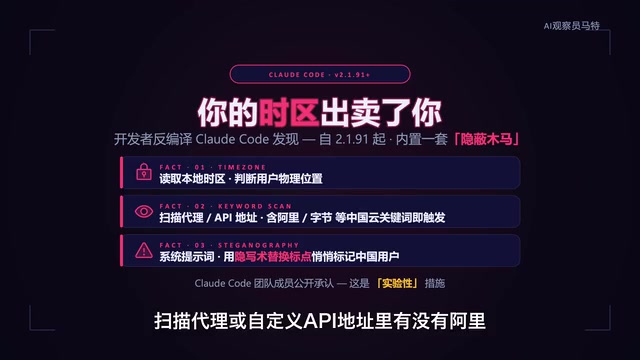
Claude Code团队成员事后公开承认了这项措施,称其为「实验性的」。
这套机制带来的直接后果是:封号不退费,申诉无门。大量一线工程师的账号说没就没,工作流程被直接打断,之前缴纳的订阅费只要被判定违规便无法追回。申诉邮件发出去,基本石沉大海。
更关键的是,这套判定逻辑专门针对中国方向设计——不是偶然误伤,而是有意为之。
超出技术层面的地缘博弈
把整条线串联起来看:从蒸馏攻击指控,到大规模封号,再到开发者反编译发现的检测系统,阿里这纸禁令不过是最后落下来的一块拼图。
当用户的时区信息、代理地址,能够决定其是否有资格使用某款工具时,这件事就已经超出了纯粹的技术范畴。它折射出的,是中美科技脱钩背景下,AI基础工具正在成为地缘博弈新战场的现实。
值得注意的是,此前中美科技脱钩的讨论多集中于芯片(如GPU出口管制)和硬件供应链层面,但此次事件揭示了脱钩正在向软件工具层渗透。AI编程助手已深度嵌入工程师日常工作流:代码补全、架构建议、调试辅助构成现代软件开发的基础设施。当这类工具可以依据地区信号随时切断服务时,「工具依赖」便转化为「工具风险」。AI工具的使用习惯一旦形成,迁移意味着重新培养工作流、重新微调提示词策略,以及接受短期效率损失——这使得国产替代不再只是政策口号,而正在成为工程团队的现实风险对冲选项。
对国内开发者而言,这意味着对海外AI工具的依赖正变得愈发不可靠——无论是模型调用还是编程助手,都可能因为地区判定随时失效。这也从侧面解释了,为何国产大模型与自研编程工具的推进,正变得愈发迫切。
注: 本文事实主要基于B站UP主「马特」的时间线梳理,部分技术细节(如Claude Code内置检测系统)源于开发者社区的反编译分析,读者可结合多方信息独立判断。
相关推荐

Claude Code实战指南:从零搭建专属AI编程助理
基于实战教程梳理Claude Code从环境搭建、国产模型切换到Git工作流与命令体系的完整路径,帮助开发者快速搭建专属AI编程助理,少走弯路。

Claude Sonnet 6疑泄露,Anthropic内部模型加速惊人
Anthropic疑似泄露Sonnet 6,Meter报告称其AI研发加速1.9倍;OpenAI发布GPT-6 Cyber,GPT-6.2 Astra或将至;Google Gemini Omni 1.2 Flash登顶视频生成榜;Meta stealth模型与实时头像亮相;市场波动下Google仍投170亿美元建数据中心。

科幻小说对AI的预测有多准?
科幻小说对AI的预测有多准?本文结合Hacker News讨论,分析科幻作品在AI发展中的远见与盲区,探讨其真正价值在于启发思考而非精准预测。