Agent-Native应用的正解:共享动作层而非UI操控
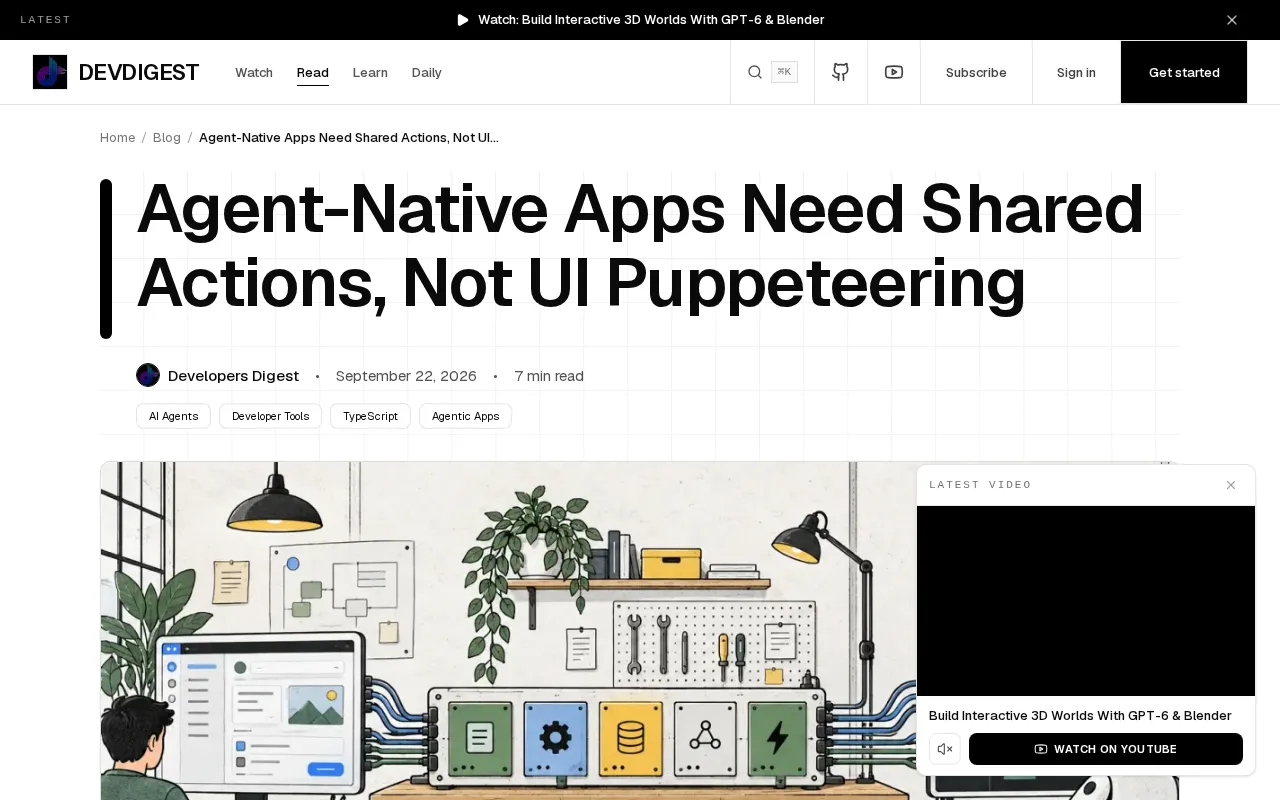
BuilderIO提出以共享动作层取代UI操控,让Agent、界面、API等六类入口共用同一套动作契约。
BuilderIO 的 Agent-Native 框架主张:构建 AI Agent 应用时,应将核心能力抽象为一个显式的共享动作层,而非让 Agent 通过模拟点击、读取屏幕的 UI 操控方式驱动界面。这一动作层可同时服务用户界面、AI Agent、HTTP 接口、MCP 协议、A2A 协议和 CLI 六类调用方,开发者只需维护一份动作定义,即可让人机交互与机器调用保持行为一致。相比 UI 操控,这一架构解决了脆弱性、可靠性和可审计性三大痛点,并建议团队遵循"先设计动作、再设计界面"的范式,将参数校验与权限控制集中于动作层,为 MCP、A2A 等新兴协议预留标准接入口。
从UI操控到共享动作层
当AI Agent开始深度参与应用交互时,一个长期被忽视的架构问题浮出水面:Agent究竟该如何"操作"一个应用?过去很多方案走的是"UI操控"(UI Puppeteering)的路子——让Agent像人一样模拟点击按钮、填写表单、读取屏幕。这条路看似直观,实则脆弱:界面稍有改动,脚本就会崩溃;每一步交互都要经过渲染层的中转,效率低下且难以调试。
BuilderIO 提出的 Agent-Native 框架正是针对这一痛点。其核心主张一句话概括:Agent-Native 应用需要的是共享动作(Shared Actions),而不是对界面的傀儡式操控。 这一理念之所以正在开发者社区中获得关注,是因为它把"Agent能做什么"从UI层剥离出来,抽象成一个统一、可调用的动作契约。
一个动作层,服务六种调用方
Agent-Native 框架的关键设计在于:定义一套动作层(Action Layer),同时被多种入口共享。根据 BuilderIO 的描述,这些入口包括:
- 用户界面(UI):人类用户通过界面触发的操作;
- AI Agent:智能体自主决策后调用的动作;
- HTTP:传统的接口请求;
- MCP(Model Context Protocol):为大模型提供上下文与工具调用的协议;
- A2A(Agent-to-Agent):Agent 之间的协作通信;
- CLI:命令行调用。
这意味着,无论请求来自人点击按钮、Agent自动执行、外部HTTP调用还是命令行脚本,最终都收敛到同一个动作定义上。开发者只需维护一份动作逻辑,就能让人机、机机、脚本等多种调用方式共享一致的行为与权限边界。
为什么这比UI操控更合理
UI操控的本质是让Agent"假装成人",通过视觉识别和坐标点击去驱动界面。这种方式的问题在于把界面当成了API,而界面本就不是为程序化调用而设计的。它带来三重代价:一是脆弱性,界面改版即失效;二是不可靠,渲染异步、元素定位漂移都会导致失败;三是难审计,无法清晰记录"Agent到底做了什么"。
共享动作层则反其道而行:把可执行的操作显式声明为一等公民。Agent不再需要"看屏幕猜按钮",而是直接调用具名动作。界面本身也变成动作层的一个消费者——按钮点击背后触发的,正是同一个动作。这样既保证了人机交互与Agent行为的一致性,也让每一次调用天然可追踪、可授权。
MCP(Model Context Protocol)是由 Anthropic 主导推出的开放协议,旨在标准化大语言模型与外部工具、数据源之间的交互方式。其核心思想是为模型提供一套统一的"工具调用"接口,使模型能够以结构化方式请求执行特定操作或获取上下文信息,而无需针对每个工具单独适配。A2A(Agent-to-Agent)协议则由 Google 提出,专注于不同 AI Agent 之间的协作通信,定义了 Agent 如何发现彼此能力、委托任务、传递结果的标准格式。这两个协议的共同出现,标志着 AI 应用正从"单一模型调用工具"演进为"多 Agent 协作网络",也正是在这一背景下,共享动作层的价值得以凸显——同一套动作定义可以通过 MCP 暴露给大模型、通过 A2A 接受其他 Agent 的委托调用,而无需为每种协议单独实现一套业务逻辑。
UI Puppeteering(界面傀儡操控)技术的典型代表包括 Selenium、Playwright 等自动化测试框架,以及近年兴起的专为 AI Agent 设计的 Computer Use 能力(如 Anthropic Claude 的屏幕操控功能)。这类方案通过截图识别界面元素、模拟鼠标键盘事件来驱动应用,其优势在于无需修改被操控的应用本身,理论上可以操作任何图形界面程序。然而在生产级 Agent 场景中,其缺陷同样明显:DOM 结构或视觉布局的微小变动就可能导致元素定位失败;异步渲染、弹窗遮挡、加载延迟等前端常见状态会造成时序竞争;更关键的是,这类操控绕过了应用的业务逻辑层,权限校验和操作审计极难实现。共享动作层本质上是将"可程序化调用的能力"从视觉表现层提升到语义层,使 Agent 的每次调用都有明确的函数签名、参数约束和权限声明。
对Agent应用开发的启示
这一思路对正在构建 Agent-Native 应用的团队有直接的工程指导意义。
先设计动作,再设计界面。 传统开发往往从UI起步,动作逻辑散落在事件处理函数里。而在 Agent-Native 范式下,应当先把应用的核心能力抽象为一组明确的动作,界面、Agent、API都只是这组动作的不同触发通道。
用统一契约收敛权限与验证。 当所有入口共享同一动作层时,参数校验、权限控制、审计日志都可以集中在动作定义处实现,避免在UI、API、Agent多处重复且不一致的逻辑。
为多协议时代做准备。 MCP、A2A 等协议的兴起表明,未来应用不只服务人类用户,还要服务大模型和其他 Agent。提前建立共享动作层,相当于为这些新型调用方预留了标准接口,而不必在每次接入新协议时重写一遍业务逻辑。
一个值得关注的架构方向
需要说明的是,本文所依据的原始素材信息量有限,主要呈现了 BuilderIO 框架的核心理念而非完整技术细节。但即便如此,"共享动作而非UI操控"这一命题本身,已经触及了 Agent 应用架构的一个关键分野。
随着越来越多应用希望被 Agent "原生"驱动,开发者面临的选择将越来越清晰:是继续在脆弱的UI操控上打补丁,还是从根本上重构出一个人机通用的动作契约。BuilderIO 的 Agent-Native 框架给出的答案,代表了后者的一种务实实践,值得关注 Agent 生态的开发者持续跟进。
相关推荐
B站唯一讲透Harness Engineering?企业级多Agent协同实战解析
解析Harness Engineering企业级多Agent协同的核心组件:编排层、状态管理、安全隔离与可观测性。结合B站教程素材,讨论面试官为何开始追问工程约束,以及如何理性看待“唯一讲明白”类技术内容。
AI Agent全栈实战课:从0到1掌握双框架开发
B站AI Agent全栈实战课程导学解析:四阶段覆盖基础概念、LangChain精讲、单Agent实战与CrewAI多智能体进阶,含零配置环境工具与开源代码,适合有编程基础的开发者系统入门。
手写Agents.md,让AI编程稳定性大幅提升
B站UP主通过视频编辑器和卡牌游戏两个项目对比,揭示手写Agents.md和设计文档能显著提升AI编程稳定性,解释Agents.md与技能注入机制的区别,并给出文档驱动开发的实用方法。