Agent工具调用权限控制:如何按用户、角色和任务设计白名单
Agent工具白名单应按用户、角色、任务分层组合,坚持默认拒绝与全链路审计。
文章围绕Reddit社区关于Agent工具白名单维度的讨论展开,指出工具权限控制已从可选项变为Agent落地生产的默认前提。文章对比了按用户、按角色、按任务三种白名单维度的优劣与适用场景:用户级最精确但维护成本随规模线性增长,角色级可管理性强但灵活性受限,任务级贴近Agent工作方式但依赖任务边界的明确定义。实践中的主流方案是分层组合——角色做基线、任务做上下文收敛、用户级白名单处理例外,并坚持默认拒绝原则。文章还提示了工具描述暴露面、调用链传递、审计可观测性与动态授权等易被忽略的工程细节。
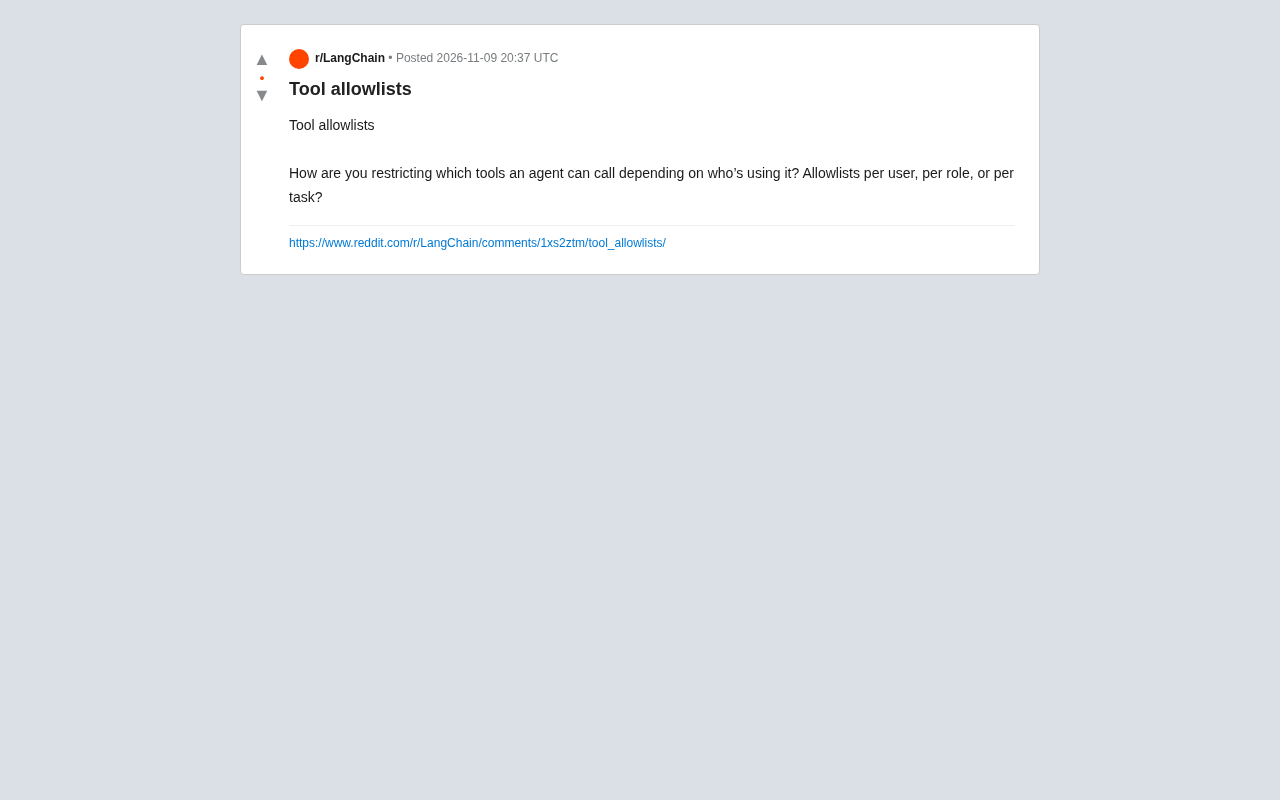
当Agent从Demo走向生产环境,一个绕不开的问题浮出水面:如何限制它只能调用「合适」的工具?Reddit社区最近的一个讨论帖直接点出了核心——你会按用户、按角色还是按任务来设置工具白名单? 这个问题看似是权限配置的细节,实则决定了Agent系统的安全边界与可用上限。
为什么工具白名单是Agent落地的硬门槛
Agent的能力来自工具,风险也来自工具。一个能调用数据库查询、文件写入、外部API的工具集,如果对所有调用方一视同仁,后果可能是灾难性的:普通用户触发管理员级别的删除操作,测试脚本误调用计费接口,或者第三方集成拿到不该有的数据访问权。
Reddit原帖的提问方式很有代表性——它没有问「要不要做白名单」,而是直接问「你按什么维度做」。这说明在已经有Agent实践经验的开发者群体中,工具权限控制已经从可选项变成了默认前提。争论的焦点转移到了控制粒度和控制策略上。
三种白名单维度:用户、角色、任务
原帖给出的三个选项,对应三种不同的抽象层级,适用场景差异明显。
按用户(per user)
最细粒度的控制。每个用户拥有一份独立的工具授权列表,系统在Agent发起工具调用前校验当前用户ID是否在白名单内。
这种方式的优势是精确——可以针对单个用户的开通状态、付费等级、信任程度做差异化授权。缺点是维护成本随用户规模线性增长,而且当用户数量达到一定量级后,手工维护几乎不可行,必须依赖自动化 provisioning 流程。
适合的场景:B端SaaS产品中,不同客户购买了不同功能模块;或者C端产品中,高级会员解锁了额外的自动化工具。
按角色(per role)
把用户归入角色(如管理员、普通成员、只读访客),白名单绑定在角色上而非个人。这是RBAC(基于角色的访问控制)思路在Agent工具层的延伸。
角色模型在用户规模增长时表现出更好的可管理性——新增用户只需分配角色,无需逐个配置工具。代价是灵活性下降:如果某个用户需要「比同角色其他人多一个工具」,要么新建角色,要么退回到用户级覆盖。
Reddit讨论中不少实践者倾向于以角色作为主力维度,再用用户级白名单做例外处理,形成「角色默认 + 用户覆盖」的混合结构。
RBAC(Role-Based Access Control,基于角色的访问控制)是权限系统设计中的经典模型,其核心思想是在「用户」与「权限」之间引入「角色」作为中介层:权限被授予角色,角色再分配给用户。这样做的好处是权限配置与用户规模解耦——当组织内用户数量增长时,管理员只需维护有限数量的角色定义,而不必为每个用户单独配置权限。RBAC 通常还包含角色继承(高权限角色自动拥有低权限角色的全部权限)和职责分离(某些互斥权限不能授予同一角色)等机制。在 Agent 工具授权的语境下,RBAC 的映射关系变为「角色 → 工具白名单」,但需要注意 Agent 场景的特殊性:传统 RBAC 控制的是静态资源访问,而 Agent 的工具调用具有动态性和组合性,角色模型需要与任务上下文结合才能表达完整的授权意图。
按任务(per task)
把授权单位从「谁在调用」转变为「正在执行什么任务」。同一个用户,在客服问答任务中只能调用知识库检索,在数据处理任务中才能调用代码执行。
这是三种维度中对上下文最敏感的一种,也更贴近Agent的实际工作方式——Agent的行为本身就由任务驱动。按任务控制的难点在于任务边界需要被明确定义和识别,否则白名单无从绑定。它通常与工作流编排系统结合使用,而不是孤立的权限模块。
实践中的组合策略
从讨论的走向看,单一维度很难覆盖全部需求。更现实的架构是分层校验:
- 第一层用角色做基线,决定一个用户「原则上」能用哪些工具;
- 第二层用任务做上下文收敛,在当前任务范围内进一步缩小可用工具集;
- 第三层用用户级白名单做例外,处理少数需要突破角色限制的个体。
这种分层结构的关键在于默认拒绝:任何未被任一层明确授权的工具调用都应被拦截。白名单的本质不是「列出禁止项」,而是「只放行已确认安全的项」,方向搞反了,安全模型就失效了。
容易被忽略的设计细节
工具白名单不只是权限表,它还牵涉几个工程现实问题。
工具描述的暴露面。如果把全部工具清单传给模型再做过滤,未授权工具的名称和描述实际上已经泄露给了模型上下文,可能被诱导性提示利用。更稳妥的做法是在构造模型请求之前就完成过滤。
调用链中的传递。Agent可能嵌套调用子Agent或外部服务,白名单需要在整条调用链上传递并逐级收窄,而不是只在入口校验一次。
审计与可观测性。每一次工具调用被放行还是拦截,都应有记录。当出现异常行为时,白名单日志是定位问题的第一手材料。
动态授权。部分场景需要在运行中临时扩权(例如用户明确确认后允许一次敏感操作),这要求白名单机制支持一次性、有时效的授权凭证,而非静态配置文件。
默认拒绝(Default Deny) 是访问控制领域的一条基本原则,与「默认允许」相对:系统在没有任何显式授权规则匹配时,应自动拒绝请求,而非自动放行。这一原则在安全工程中被广泛采纳,因为「默认允许」意味着任何配置遗漏、规则冲突或解析异常都会退化为「全部放行」,攻击面随系统复杂度指数级扩大;而「默认拒绝」的失效模式是「误拒」,属于可用性问题而非安全问题,风险可控。在 Agent 工具白名单中贯彻默认拒绝,要求授权判定逻辑采用「白名单匹配成功才放行」的写法,并且对规则加载失败、白名单为空、工具标识无法识别等边界情况一律按拒绝处理。与之配套的还有「最小权限原则」(Principle of Least Privilege):每个调用方只应获得完成当前任务所必需的最小工具集合,两者共同构成 Agent 权限模型的基线。
小结
Reddit这个简短提问背后,是Agent工程化过程中一个必须给出明确答案的设计决策。按用户、按角色、按任务并非互斥选项,生产系统更可能是三者的分层组合,以角色为基线、任务为上下文、用户为例外,并在架构上坚持默认拒绝与全链路审计。工具白名单做得好,Agent才敢放开手脚;做得糙,它就是下一个安全事故的入口。
相关推荐
实测Shopify AI Toolkit:给AI生成的Shopify代码加上官方校验
实测Shopify官方AI Toolkit:将Shopify文档、API schema和代码校验接入Claude Code等编程助手,拦截AI捏造字段的错误。了解安装步骤、离线校验能力与遥测默认开启的注意事项。
Claude调度AI编程团队:Agent Orchestrator实战解析
Agent Orchestrator开源项目让Claude Code调度Codex、Gemini、Cursor等多个AI并行编程,通过Git Worktree隔离、CI自动纠错和移动端通知实现AI团队协作。本文解析其核心机制、成本结构与适用场景。
谷歌新AI编程击败Claude,成本仅三分之一
谷歌Gemini 4 Carbon在CursorBench 4.0上以60.4%超越Claude Fable 5.2 Max的60%,单任务成本仅9.22美元,约为后者32.79美元的三分之一。本文解析这场编程AI性能与价格的对决,以及Slash Swarm多智能体新功能。