AgentKit:让AI代理安全调用3万工具的MCP网关

Scalekit推出MCP网关AgentKit,以用户身份和最小权限让AI代理安全调用600+应用工具。
Scalekit发布的AgentKit是一个MCP网关产品,旨在解决AI代理在生产环境中调用外部工具时的认证、权限与集成难题。它提供统一入口,让代理访问600多个应用、超过30000个工具,并支持将企业内部API注册为自定义连接器。其核心设计是每次操作都以发起请求的用户身份执行,严格限制在用户授权的scopes范围内,配合Virtual MCP Servers实现最小权限原则。Triggers功能让代理从被动调用转向事件驱动,所有调用均被记录以支持可观测性。产品提供每月10000次免费调用额度,在Product Hunt获得当日第一。网关模式虽集中管理了复杂度,但也面临延迟、单点故障和供应商锁定等待解问题。
当AI代理从演示走向生产环境,一个尴尬的现实摆在开发者面前:让代理调用外部工具并不难,难的是让它在正确的权限范围内、以正确的身份、安全可控地完成每一次操作。Scalekit团队在Product Hunt上发布的AgentKit,试图用一个MCP网关解决这层复杂性——它拿下了当日产品榜第一名,获得166票和40条评论。
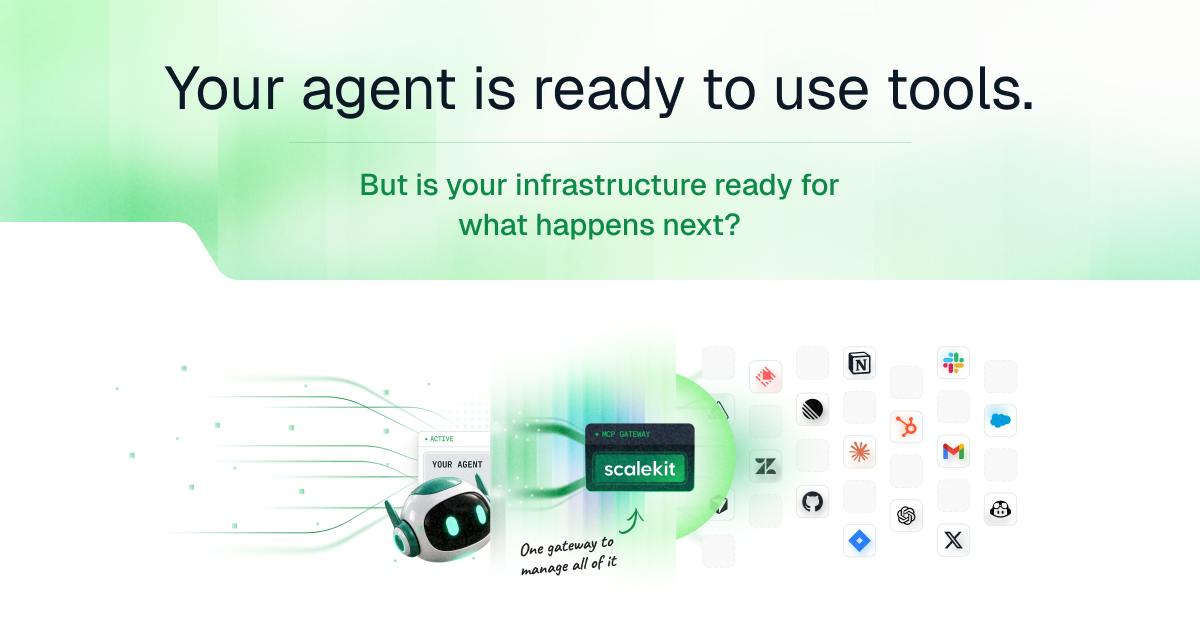
一个网关,连接600+应用与30000+工具
AgentKit的核心定位是"替你行动的MCP网关"。按照官方描述,开发者可以通过这一个网关,让代理使用横跨600多个应用、超过30000个工具的能力,覆盖从Salesforce到GitHub的常见企业软件。
这个数字背后是MCP(Model Context Protocol)生态快速膨胀的现实。协议统一了代理与工具的连接方式,但每接入一个应用,开发者仍要处理认证、集成、权限边界等琐碎工作。AgentKit把这件事收拢到网关层:认证和集成由平台处理,代理只需面向统一的接口发起调用。
对于正在把代理推上生产环境的团队来说,这种"中间层"的价值不在于省几行代码,而在于把安全边界从每个代理的内部逻辑中抽离出来,变成可集中管理的基础设施。
MCP(Model Context Protocol)是由Anthropic于2024年底提出的开放协议,旨在标准化大语言模型与外部工具、数据源之间的连接方式。在MCP出现之前,每个AI应用接入不同工具都需要定制化开发,形成大量重复的集成工作。MCP定义了客户端(AI应用)与服务器(工具提供方)之间的通信规范,包括工具发现、调用请求与结果返回等环节。这一协议的推出推动了工具生态的快速扩张,也让“一次集成、多处复用”成为可能。不过,MCP本身只解决通信标准化问题,并不涉及认证、权限管理和多租户隔离这些生产环境必需的能力,这正是AgentKit这类网关产品试图填补的空白。
以用户身份执行,而不是以超级权限执行
AgentKit最值得关注的设计,是它对"执行身份"的处理。官方强调,每一次操作都以发起请求的那个用户身份运行,并且严格限制在该用户授予的权限范围(scopes)内。
这句话听起来像合规条款,实际指向的是代理落地时最常见的隐患:为了图省事,开发者往往给代理一个高权限的服务账号,结果代理能做的事远超单个用户应有的权限。一旦代理被诱导执行越权操作,或者出现逻辑错误,影响面会被成倍放大。
AgentKit的做法把权限模型拉回到"用户委托"的框架里——代理是用户的延伸,不是系统的超级管理员。配合Virtual MCP Servers机制,每个代理还能被限定只能访问其职责所需的工具子集。这种"最小权限"的组合,既降低了误操作风险,也让审计链路更清晰:谁发起的、以谁的身份、调用了什么,都有迹可循。
OAuth 2.0中的“scope”(授权范围)机制是理解AgentKit权限模型的关键。当用户授权一个应用访问其数据时,可以限定授权范围,例如只允许读取日历而不允许发送邮件。AgentKit将这一机制引入代理场景:代理调用工具时携带的是发起请求用户的访问令牌,且令牌中声明的scopes直接约束了代理能执行的操作边界。与传统的服务账号模式相比,这种“用户委托”方式意味着代理无法获得超出该用户自身权限的能力,即使代理被恶意提示词攻击,其可造成的损害也被限制在用户授权范围内。这种设计思路在业界被称为“最小权限原则”的代理化实践。
自定义连接器与触发器:从"能调用"到"会主动"
除了预置的应用生态,AgentKit允许开发者把内部API注册为自定义连接器。这一点对中大型团队尤为关键——企业的核心能力往往沉淀在自研系统里,不在任何标准SaaS清单上。能把这些内部接口纳入同一个网关,代理才可能真正参与业务流程。
Triggers功能则把代理从"被动等待调用"推进到"事件驱动"。官方举的例子很具体:一封邮件到达的瞬间,就可以触发一个代理开始工作。这类机制让代理更像常驻的业务助手,而不是需要人手动点一下的聊天窗口。
对开发者而言,这两项能力的组合意味着AgentKit不只解决连接问题,还在尝试定义代理的运行时机与触发条件——这恰恰是生产级代理与玩具demo之间的分水岭。
事件驱动架构(Event-Driven Architecture)是Triggers功能背后的核心概念。与传统请求-响应模式不同,事件驱动模式下系统在特定事件发生时自动触发后续动作,无需人工干预或轮询。在AI代理场景中,这意味着代理可以从“等人来问”转变为“感知到变化就行动”。常见的触发器包括邮件到达、文件更新、数据库记录变更、Webhook回调等。这种模式对构建常驻型业务助手至关重要,因为它让代理能够持续监听业务事件并自主决策,而不是仅作为对话式接口存在。不过,事件驱动也带来新的挑战:如何防止重复触发、如何设定触发频率上限、如何在事件风暴中保持稳定性,都是生产部署需要考量的问题。
可观测性与免费额度:面向生产的务实配置
官方特别提到"每一次调用都会被记录",并把产品定位明确写给"把代理带向生产的开发者"。可观测性是代理上生产绕不开的门槛:没有调用日志,出问题无法定位,合规审查也无从谈起。把日志作为默认能力而非增值项,说明团队理解生产环境的真实诉求。
定价层面,AgentKit提供每月10000次工具调用的免费额度。对早期验证阶段的团队来说,这个额度足以跑通完整链路;对规模化使用,则需要进一步评估成本结构。
网关模式的想象空间与待解问题
AgentKit代表的是一类正在成形的产品思路:与其让每个代理各自处理认证与集成,不如在协议层与业务层之间加一个统一网关,把身份、权限、日志、连接器都收拢到一处。这和API网关在微服务时代的角色如出一辙。
不过,Product Hunt的40条评论也提醒我们,这个赛道竞争激烈,开发者对网关的延迟、故障域、供应商锁定等问题会格外敏感。所有工具调用都经过同一个中间层,意味着它同时成为性能瓶颈和单点故障的潜在来源;把内部API和用户权限委托给第三方平台,也需要足够的安全信任。
AgentKit给出的答案是把复杂度集中管理、把权限还给用户。这个方向是否正确,最终要靠那些真正把代理推上生产的团队来验证。
相关推荐

GPT-6 Astra读权重绝技:仅限小网络,实用靠写代码
GPT-6 Astra能直接读网络权重,但无工具设置仅限约17万权重的小网络。修复QUEN 3.5 0.8b推理循环靠写Python和50批练习,实测识别游戏耗时近一小时。本文梳理能力边界与两个安全提醒。

GPT-6 Astra 改写 Qwen 权重:7.9% 到 48.1%,是学会了数学还是学会了停?
MIT研究者用GPT-6 Astra直接编辑Qwen权重,数学得分从7.9%升至48.1%,全程无训练。但独立复现显示,提升主要来自修复循环、让模型学会终止作答,而非新增数学能力。

Qwen 3.8 27B 真能读懂神经网络权重?16GB 实测揭秘
MIT 研究声称大模型能直接读取神经网络权重并识别训练游戏。我们在 16GB 显卡上实测 Qwen 3.8 27B,发现信号真实存在,但“原生读取”说法不成立,25 行 Python 脚本即可秒级还原答案。