AI 15分钟逆向显示器固件,黑客门槛被踏平了?

AI 15分钟完成固件逆向,揭示安全范式转移与设计缺陷。
本文通过B站UP主「底层安全研究员」的实测视频,展示AI在15分钟内完成戴尔显示器固件的逆向工程:从熵值分析判断加密、定位ISP库中的解密函数、提取ASCII密钥、编写Python脚本解密,到利用镜像内MD5校验码验证完整性。传统需一周的工作被极大压缩,暴露出戴尔将密钥硬编码在用户可下载文件中的设计缺陷。作者认为,AI降低了逆向工程门槛,将导致更多漏洞被发现,安全研究从专家手艺转向工具民主化,厂商不能再依赖晦涩性保护安全。
一位底层安全研究员最近做了一件让同行后背发凉的事:他让 AI 在 15 分钟内完成了过去需要一周的固件逆向工程——从戴尔显示器固件中提取密钥、解密镜像、验证完整性,全程自动。这不是科幻,而是 B 站 UP 主「底层安全研究员」在视频中展示的真实过程。当逆向工程从「专家手艺」变成「人人可用的工具」,安全世界会发生什么?
从一周到一刻钟:AI 如何改写逆向工程流程
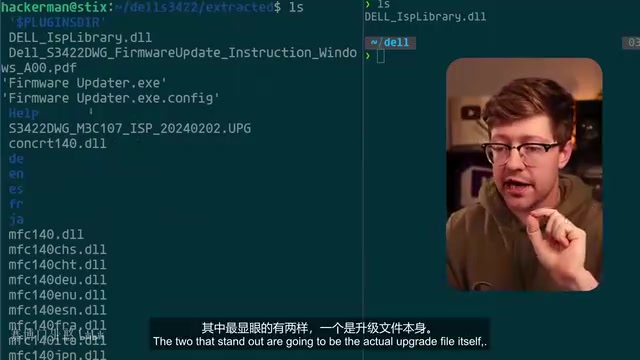
视频中,UP 主的目标是黑进自己的戴尔 S3423 显示器。显示器和许多外设一样,内部跑着处理 HDMI 指令、视频和无线功能的固件,而他想在固件里找到漏洞,实现在显示器上执行代码。传统路径清晰但繁琐:先从戴尔官网下载固件升级 exe,用 binwalk 递归提取,找到升级文件和 ISP 库(delisp library.dll),再逆向库中的加密解密函数,寻找密钥。
「以前我需要花一两天甚至一周才能搞定,刚才用 AI literally 15 分钟就搞定了。」UP 主在视频中坦言,这让他「有点感到害怕」。他给 AI 的提示词极其简单:"我正试图在这个镜像中找到固件,我想识别出固件中的 HDMI 命令解析器,这个固件可能是加密的。" 仅此而已,AI 便自动跑完了整个流程。
熵值分析:加密固件的「体检报告」
逆向固件的第一道坎是判断是否加密。UP 主用 binwalk 的熵值分析(-E 参数)生成图表,边缘数值高达 0.96,代表二进制数据极度随机——这是加密的典型特征。没有密钥,常规手段到此为止。
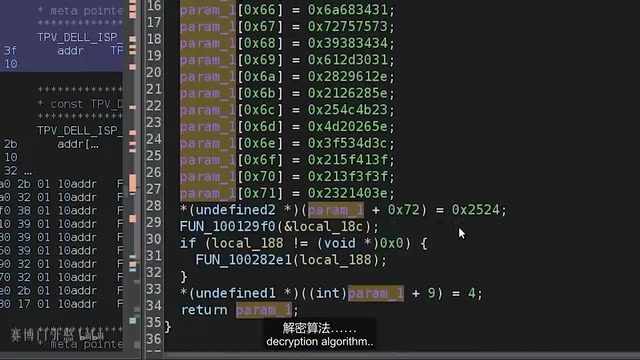
AI 的突破口在于 ISP 库中的「加密解密方法」虚函数表。这个表里有九个函数,很多包含看似随机的数据,但 UP 主一眼认出其中藏着 ASCII 数据——通常是加密密钥的征兆。不过,继续往下滚动,代码里充斥着大量 for 循环和结构体填充,人类阅读起来「完全无法维持」。这正是逆向工程的痛点:你必须不断猜测、假设、测试,缩小对程序心理模型的噪音干扰。而 AI 擅长缩小搜索空间。
熵值分析是逆向工程中判断数据随机性的常用方法。在信息论中,熵衡量数据的不确定性,对于字节流,熵值范围通常为0到8比特每字节。加密或压缩后的数据接近均匀分布,熵值极高(常高于7.9),而代码、文本或结构化数据熵值较低。binwalk的-E参数通过滑动窗口计算熵并绘图,使分析者能快速定位加密区域或压缩包。高熵区往往意味着需要解密或解压才能进一步分析,是固件逆向的关键突破口。
AI 的 16 分钟:从猜测 C 代码到验证 MD5
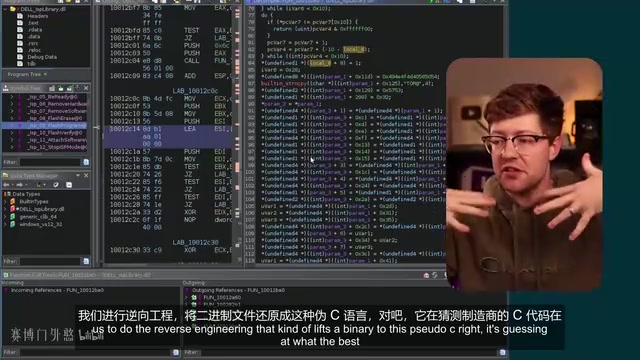
AI 先通过 Ghidra 的 ACP 插件将二进制还原为近似 C 代码,识别出与戴尔 ISP 库相同的函数,并立即注意到一个创建密钥块的构造函数(E0012860)——那正是解密函数。它利用密钥块数据对数据块做密码运算,提取密钥,用 Python 写了解密程序,不到 40 秒完成首次解密。
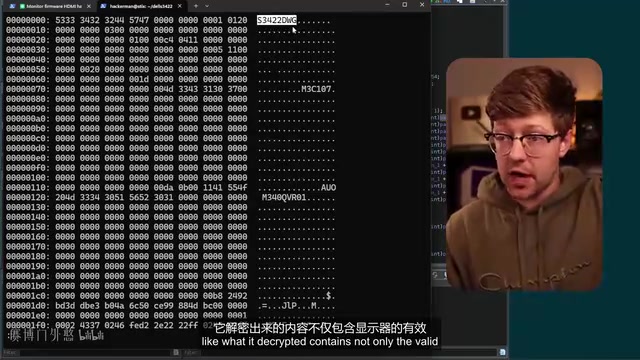
更关键的是验证。镜像偏移 0x1CD 处自带 MD5 校验码,AI 将对应字段清零后对整个镜像计算 MD5,结果与存储值完全一致——解密被确认。随后,AI 还做了统计熵分析,确认零和 FF 的分布符合闪存固件预期,并识别出镜像与 MIMESTAR 8051 微控制器兼容,包含有效的重置向量。UP 主感叹:「他完全按照我研究了不到 15 分钟的 DLL 规范完成了正确解密。」
Ghidra是由美国国家安全局(NSA)开源的逆向工程框架,支持反汇编、反编译和脚本扩展。其反编译功能可将二进制机器码还原为近似C代码,极大提升分析效率。ACP(Analysis Collaboration Plugin)并非Ghidra官方标准组件,而是社区或第三方开发的插件,旨在集成AI辅助分析能力,例如自动识别函数、生成注释或建议重命名。在本文场景中,AI通过ACP插件调用Ghidra的反编译输出,进而理解代码逻辑并定位关键函数。
MD5是一种广泛使用的密码散列函数,产生128位(16字节)散列值,常用于验证数据完整性。在固件镜像中,厂商常嵌入MD5校验码以确保刷写内容未被篡改。验证时需将存储的校验码字段清零(避免自引用),再对整个镜像计算MD5,并与存储值比对。若一致,则说明镜像完整且解密正确。本文中AI正是利用这一机制,在偏移0x1CD处找到MD5值,清零后计算并匹配,从而确认解密成功。
设计缺陷:为什么加密形同虚设?
技术上的成功反而暴露了厂商的设计问题。UP 主指出,戴尔把加密逻辑直接放在用户可下载的 exe 和 DLL 里,密钥也就藏在其中——这本身就是缺陷。正确的做法应该是在用户端存储时加密,刷入主板固件特定位置,再从主板或微控制器利用预烧录在 ROM 中的密钥解密,而那个密钥无法从 MCU 中提取。
「任何稍微有点技术的逆向工程师可能几天或一周就能搞定,换做别人可能只需要一两天。」但现在,AI 把这个门槛降到了 15 分钟。UP 主推测,这将导致更多漏洞被发现——因为「任何人都能做逆向,任何人都能发现漏洞」。
在嵌入式安全中,密钥管理是核心。理想情况下,解密密钥应预烧录在微控制器(MCU)的只读存储器(ROM)或安全区域中,无法通过外部接口读取。固件更新时,加密数据传入MCU,由内部硬件解密后写入闪存。然而,本文中戴尔将加密逻辑和密钥直接放在用户可下载的exe和DLL中,导致攻击者可直接从软件中提取密钥,使加密失去保护作用。这种设计违背了密钥保密原则,属于典型的安全反模式。
安全范式的转移:工具民主化之后
UP 主长期对 AI 持怀疑态度,但这次测试改变了他的看法。他将 AI 对漏洞研究的革新类比为计算机对数学计算方式的革新:自动化生成假设并快速验证结论的能力,正在把逆向工程从专家手艺变成普及工具。
这并非孤例。前沿模型(OpenAI、Anthropic)和开源模型(GLM、Kimi)在快速完成长周期任务上都在进步。当固件分析、熵值判断、密钥提取、镜像解密这些步骤可以被 AI 串起来自动执行,安全研究的攻防节奏都将被重塑。对厂商而言,把安全寄托在「晦涩」上已经行不通;对研究者而言,AI 不是替代,而是把精力从繁琐劳动转移到更高层的漏洞挖掘与防御设计上。
视频最后,UP 主没有给出宏大结论,只留下一句:「这对整体安全意味着什么?会有更多的漏洞出现。」而这句话,或许正是每个固件开发者需要认真对待的提醒。
相关推荐

一句提示词引发的全球PHP安全风暴:AI是救星还是隐患?
一句AI提示词竟引发全球PHP安全危机,维基百科、互联网档案馆受波及。本文梳理事件脉络,解析OpenAI与亚马逊的争议,探讨AI时代漏洞发现门槛降低带来的安全悖论与开发者应对策略。

当AI被拿走:依赖捷径如何削弱你的解题韧性
一项涉及1,222人的研究发现:使用AI答题后,一旦AI被移除,人们放弃解题的比例高于从未使用AI的对照组。文章分析AI依赖对学习韧性和元认知的影响,并探讨AI学习工具的设计启示。

Carta联手NewView:让创业公司员工提前套现股权
Carta 与 NewView Capital 合作推出新计划,简化创业公司 tender offer 流程,帮助员工提前出售股权套现。本文分析该合作的核心机制、员工股权流动性痛点及对创业公司股权激励的影响。