埃及与马来西亚广告牌遭黑客入侵,网络安全警钟再响

埃及与马来西亚公共屏幕遭黑客劫持播放色情内容,暴露数字标牌系统普遍脆弱的安全现状。
埃及高速公路广告牌与马来西亚多块显示屏近期遭黑客劫持,被播放色情内容,事件在Hacker News社区引发关注但讨论有限。文章指出,公共数字标牌系统因追求便捷与效率而忽视安全,普遍存在默认凭证未修改、网络隔离不足、第三方接入风险大等问题,使其成为易受攻击的目标。此类攻击技术门槛不高,动机多为炫技或恶作剧,但对运营方声誉和社会影响直接。文章建议运营方强制修改默认密码、实施多因素认证、进行网络分段,并呼吁行业完善安全标准与监管,将网络安全纳入采购与运维的必选项,而非事后补救。
事件概述:公共屏幕成攻击新目标
据Hacker News社区引述的报道,埃及一条高速公路上的广告牌与马来西亚的多块显示屏近期遭到黑客劫持,屏幕上被播放了色情内容。这类攻击并非孤立事件,它暴露出公共数字标牌系统在网络安全防护上的普遍薄弱。与以往针对网站或服务器的攻击不同,公共屏幕直接面向现实世界的人群,一旦被入侵,造成的视觉冲击与社会影响远超线上数据泄露。
事件在Hacker News上获得了5个点数与1条评论,讨论热度不算高,却折射出一个被低估的风险领域。公共广告牌和显示屏通常由第三方运营,背后涉及硬件、内容管理系统与远程网络连接的多层架构,任何一个环节的疏漏都可能成为突破口。
公共屏幕为何容易沦陷
公共数字标牌系统的安全困境,根源在于其设计初衷与安全需求的错位。这类系统追求的是内容发布的便捷性与远程管理的效率,而非抵御恶意攻击的鲁棒性。
默认凭证与弱密码
许多数字标牌设备在出厂时带有默认的管理凭证,运营商在部署时往往未及时修改。攻击者只需通过简单的扫描和尝试,就能获得控制权。这类问题在物联网设备中屡见不鲜,公共屏幕不过是其中一类表现突出的载体。
默认凭证问题在物联网领域有一个广为人知的先例:2016年的Mirai僵尸网络。该恶意软件正是通过扫描互联网上使用出厂默认用户名和密码的摄像头、路由器等设备,将其感染并组成大规模僵尸网络,最终对DNS服务商Dyn发动了导致美国东海岸大面积断网的DDoS攻击。Mirai事件表明,默认凭证并非无关紧要的疏忽,而是可以被自动化工具在数小时内大规模利用的系统性缺陷。数字标牌设备与这些物联网设备有高度相似的特征:部署分散、长期无人值守、固件更新困难,因此同样容易成为自动化扫描的目标。对运营方而言,在设备上线前强制修改默认密码并将此纳入部署检查清单,是成本最低、收益最直接的安全措施。
网络隔离不足
标牌系统常与运营商的办公网络或内容管理平台相连,若缺乏有效的网络分段,攻击者可从较弱的环节横向移动,最终掌控屏幕播放权限。埃及与马来西亚的案例虽未披露具体攻击路径,但从结果来看,攻击者显然获得了内容推送的控制能力。
网络分段(Network Segmentation)是指将一个较大的网络划分为多个相互隔离的子网,使一个区域内的设备无法直接访问另一个区域,从而限制攻击者横向移动的范围。在数字标牌场景中,理想的做法是将标牌设备置于独立的VLAN(虚拟局域网)中,仅允许其与内容管理服务器进行必要的单向或受限通信,而不允许其访问办公网络、财务系统或客户数据库。即便某个标牌终端被攻破,攻击者也无法借此跳板深入核心业务。分段策略的核心原则是最小权限通信:只开放业务必需的端口和协议,其余一律默认阻断。配合防火墙规则和入侵检测,网络分段能够显著提高攻击成本,是抵御供应链风险之外最关键的架构性防线。
供应链与第三方风险
广告牌的内容往往由多个第三方广告商或内容平台提供,接入环节越多,攻击面越大。任何一个薄弱的内容源或管理接口,都可能成为入侵的跳板。
供应链攻击(Supply Chain Attack)是指攻击者不直接攻击最终目标,而是通过入侵目标所依赖的第三方软件、硬件或服务提供商来实现渗透。在数字标牌生态中,这一风险尤为突出:一块屏幕的内容可能同时来自广告交易平台、内容分发网络、本地媒体播放器以及远程管理软件,每一层都涉及不同的供应商和接入协议。2020年曝光的SolarWinds事件是供应链攻击的典型案例,攻击者通过篡改正规软件更新包,渗透了包括美国多个政府机构在内的约1.8万个客户。数字标牌行业同样面临类似逻辑的风险:一个被攻破的内容源或管理接口,就可能成为控制大量屏幕的入口。因此,对第三方接入进行安全评估、要求供应商提供安全更新承诺,是运营方在采购环节就应落实的功课。
攻击动机与影响分析
从动机上看,劫持公共屏幕播放色情内容通常并非出于经济勒索,更多是炫技、恶作剧或蓄意制造社会尴尬。这类攻击的技术门槛并不高,却能在短时间内引发公众关注和媒体报道,对运营方声誉造成直接损害。
对埃及和马来西亚而言,事件的影响超越了单个广告牌的范畴。它向所有依赖公共数字标牌的行业——交通、零售、体育场馆、城市信息屏——发出警示:物理世界与数字世界的边界正在模糊,屏幕即入口。Hacker News社区虽讨论有限,但这类事件在安全圈内常被视作物联网安全治理缺位的典型案例。
对运营方与行业的启示
要降低此类风险,运营方需要从多个层面加固防线。强制修改默认密码、实施多因素认证、将标牌网络与核心业务网络隔离,是最基础也最有效的措施。内容管理系统的访问权限应遵循最小化原则,第三方接入需经过安全评估。
行业层面,数字标牌的安全标准与监管仍显滞后。与个人电脑或手机相比,公共屏幕的固件更新频率低、安全审计少,厂商与运营商之间的责任划分也常不清晰。埃及与马来西亚的事件或许能推动更多运营方将网络安全纳入采购与运维的必选项,而非事后补救的附加项。
对普通公众而言,这类事件提醒我们:街头看似普通的广告牌,背后是一套联网的计算系统。数字基础设施的安全,早已不只是数据中心里的事。
结语
埃及高速公路广告牌与马来西亚显示屏遭劫持的事件,规模不大,信号意义却很强。它再次证明,任何联网设备都可能成为攻击目标,公共屏幕因其可见性和社会影响,尤其值得警惕。安全防护的缺失往往在事发后才被正视,而对于运营方来说,提前加固远比事后公关更为经济。
相关推荐

Heretic 2.0 发布:从去审查到通用模型修改工具
Heretic 2.0 正式发布,新增任意秩消融(ARA)算法与插件系统,从去审查专用工具进化为可抑制废话、降低谄媚、调整情感对齐的通用模型修改平台。37k GitHub 星标,Hugging Face 衍生模型超 8500 个。
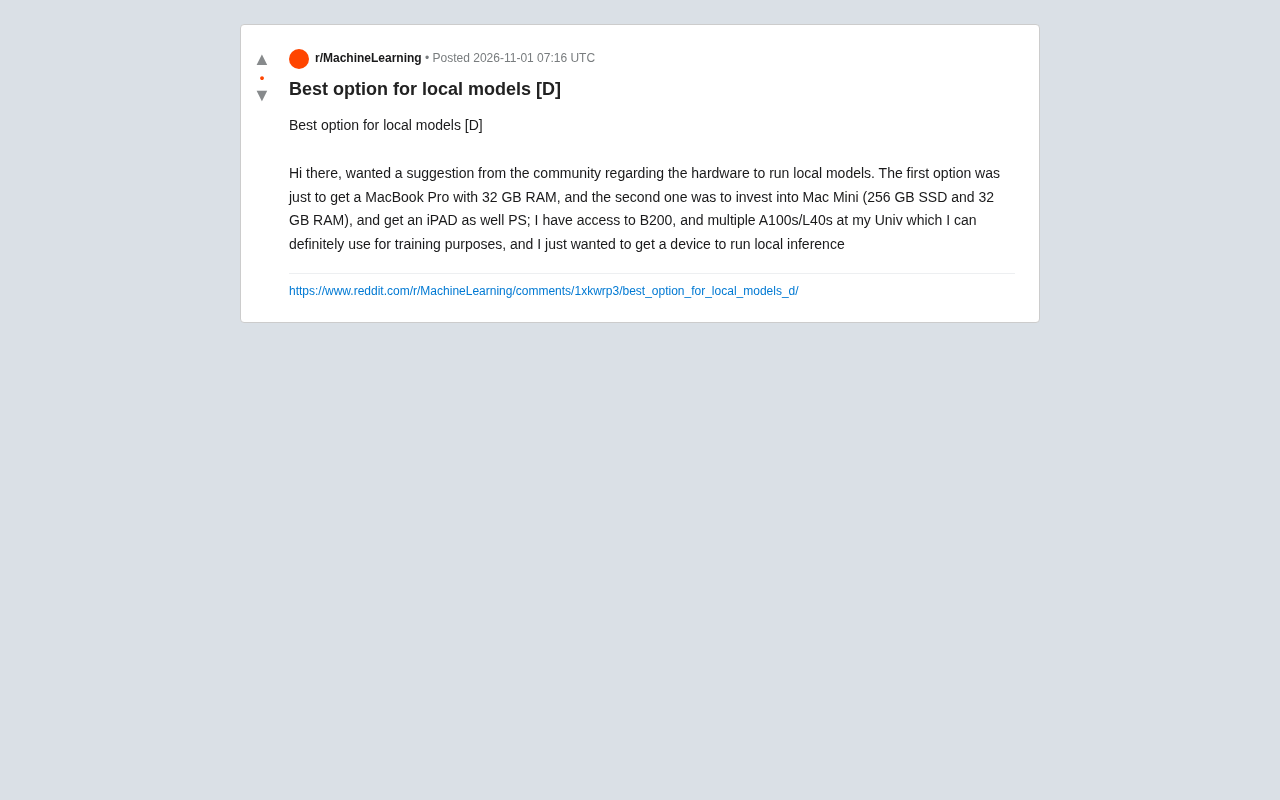
本地大模型硬件怎么选?MacBook Pro vs Mac Mini+iPad深度对比
Reddit社区热议本地大模型硬件选择:32GB MacBook Pro与Mac Mini+iPad组合如何取舍?本文从便携性、性价比、内存需求等角度深度分析,帮你找到最适合本地推理的设备方案。

AI Agent失败溯源:如何定位错误决策的根因?
Reddit讨论聚焦AI Agent失败溯源难题:如何定位导致Agent做出错误决策的根因?分析LangSmith、LangFuse等可观测性工具的局限,探讨手动分析与自建分析系统的实践组合,为Agent可靠性提升提供思路。