AI SDK 工作流发布 1.0.180 补丁版本

@ai-sdk/workflow-harness 发布 1.0.180 补丁版,经 CI 自动发布与 GPG 签名。
AI SDK 生态中的 @ai-sdk/workflow-harness 发布 1.0.180 补丁版本,自上一版本累计 8 个提交,属常规维护性更新。该版本由 GitHub Actions 机器人自动发布,提交编号 44ba949 并通过 GPG 签名验证,@ai-sdk/harness 同步更新至同一版本,显示两包存在版本联动关系。文章解读了补丁版本在语义化版本中的定位,指出第三位递增通常意味着缺陷修复、依赖同步或内部调整,一般不包含破坏性变更。对集成该工具链的团队而言,补丁版本通常可直接升级,但发布说明未列出具体变更条目,建议升级后运行既有测试,高稳定性要求的项目可先对比提交差异,并保持两个包版本一致以避免依赖解析不匹配。
AI SDK 生态中的 workflow-harness 包发布了 1.0.180 版本,这是一次补丁级别的更新。对于依赖该工具链构建 AI 工作流的开发者来说,了解这类小版本迭代的定位和影响,有助于判断是否需要跟进升级。
一次典型的补丁发布
根据 GitHub 上的发布记录,@ai-sdk/workflow-harness@1.0.180 由 github-actions 自动发布,提交编号为 44ba949,并带有 GitHub 验证签名。这一版本自上一版本以来累计了 8 个提交,属于常规的维护性更新。
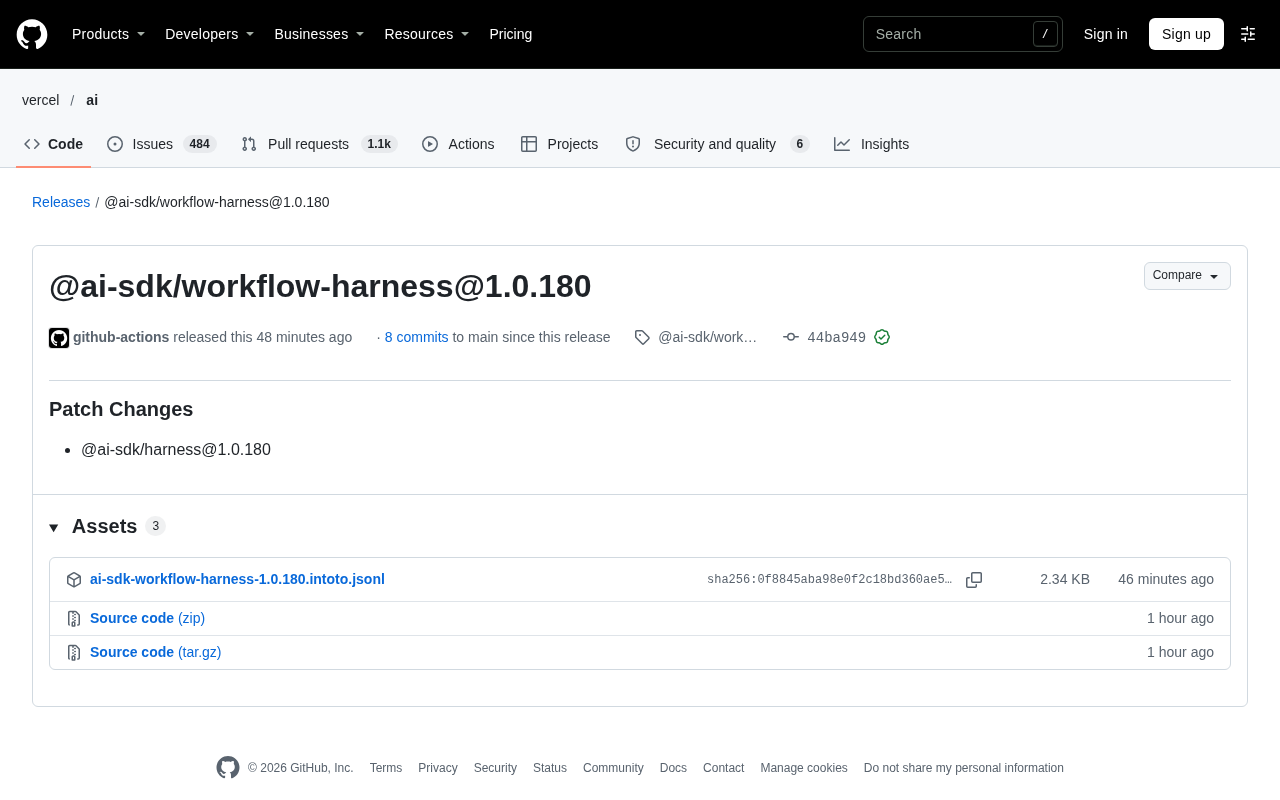
发布说明中标注了 "Patch Changes",同时 @ai-sdk/harness 也同步更新到 1.0.180。从版本号命名规则看,这属于第三个数字位的变化,通常意味着缺陷修复、依赖同步或内部实现调整,而非破坏性变更或新功能引入。
语义化版本(SemVer)将版本号划分为主版本号、次版本号和修订号三段,形如 MAJOR.MINOR.PATCH。按照通行约定,主版本号变更表示存在不兼容的破坏性改动,次版本号变更表示以向后兼容的方式新增功能,修订号变更则仅包含向后兼容的缺陷修复、依赖同步或内部重构。像 1.0.180 这样只有第三位递增,理论上调用方无需修改代码即可升级。不过 SemVer 只是一种约定而非强制机制,实际项目对版本号的执行严格程度不一,因此仍应结合变更记录或提交差异判断风险,尤其当依赖链较深时,不能完全依赖版本号本身来推断兼容性。
自动化发布流程的体现
这次发布由 github-actions 机器人完成,而非人工操作。这种模式在当前的开源与半开源项目中已相当普遍:改动合并到 main 分支后,CI 流水线自动触发版本号递增、构建、打标签与发布。对于使用者而言,这意味着版本节奏更稳定,发布动作与代码合并之间的延迟更小。
签名信息显示该提交通过了 GitHub 验证,使用 GPG 公钥 B5690EEEBB952194 签署。这类验证机制有助于确认发布来源的可信度,在供应链安全日益受关注的背景下,是一个值得开发者留意的细节。
GPG 签名验证是指提交或标签使用提交者的私钥生成数字签名,验证方用对应的公钥校验内容未被篡改且确实来自私钥持有者。GitHub 对通过验证的提交会显示 "Verified" 徽章,公钥指纹如 B5690EEEBB952194 便于在公开密钥服务器上核对身份。在自动化发布场景中,签名通常由 CI 环境持有机器人账号的密钥完成,使自动生成的发布包同样具备可追溯性。结合锁文件、依赖审计和完整性校验(如 npm 的 integrity 字段),签名机制构成了软件供应链防护的一环,可降低发布产物被替换或中间人篡改的风险。
对开发者意味着什么
对于将 workflow-harness 集成到项目中的团队,补丁版本通常可以直接升级,但仍建议在升级后运行既有测试用例,确认工作流行为没有意外变化。由于发布说明未列出具体的变更条目,若项目对稳定性要求较高,可对比 1.0.180 与前一版本的提交差异,评估改动范围后再决定升级时机。
结合本版本同步更新了 @ai-sdk/harness 这一点,说明两个包之间存在版本联动关系,升级时最好保持两者版本一致,避免依赖解析出现不匹配。
版本联动(peer dependency 或 workspace 内部依赖)是指多个包在发布节奏和代码接口上相互约束,常见于 monorepo 中由同一发布流水线统一递增版本号的场景。@ai-sdk/workflow-harness 与 @ai-sdk/harness 同步更新到 1.0.180,说明二者很可能共享版本策略。若两者版本错位,包管理器可能因 peer 依赖范围不满足而报错,或解析出两份不同版本的实例,导致类型不一致或运行时行为异常。实践中可通过在工作区根目录统一声明版本、使用 overrides/resolutions 字段强制对齐,或在 CI 中加入依赖树一致性检查来规避此类问题。
如何跟进后续版本
关注该仓库的 tag 列表与 releases 页面,是跟踪版本变化最直接的方式。对于自动化程度较高的项目,也可以在依赖配置中设定版本范围,让包管理器在补丁级别自动更新,同时通过锁文件保留可复现的构建结果。
相关推荐

Pi Agent凭什么爆火?极简内核+可扩展的AI编程新思路
Pi Agent 为何在 AI 编程工具赛道脱颖而出?本文解析其极简内核、按需扩展的设计哲学,对比 Cloud Code、Codex 等主流工具的功能膨胀困境,探讨开发者自主控制 agent 的价值与轻量路线的取舍。

Claude Code用量总提前耗尽?7个技巧让额度撑更久
Claude Code额度总提前耗尽?本文整理七个实用技巧:切换到新任务时使用 slash clear、按任务选择Sonnet或Opus、调低effort等级、精简CLAUDE.md、关闭不用的MCP服务器、plan mode先规划、用slash usage定位消耗源头,帮助你延长用量额度的使用时间。

Cursor多智能体协作:浏览器扩展里看AI设计网站
YouTube短视频展示了多光标AI智能体在浏览器中协作设计网站的画面,其载体为浏览器扩展而非独立平台。本文梳理该演示的关键细节、信息缺口及其反映的多智能体协作趋势。