@ai-sdk/topaz 3.0.4 发布:依赖更新的补丁版本

@ai-sdk/topaz 3.0.4 是一次常规依赖维护更新,同步升级底层 provider 包,无 API 破坏性变更。
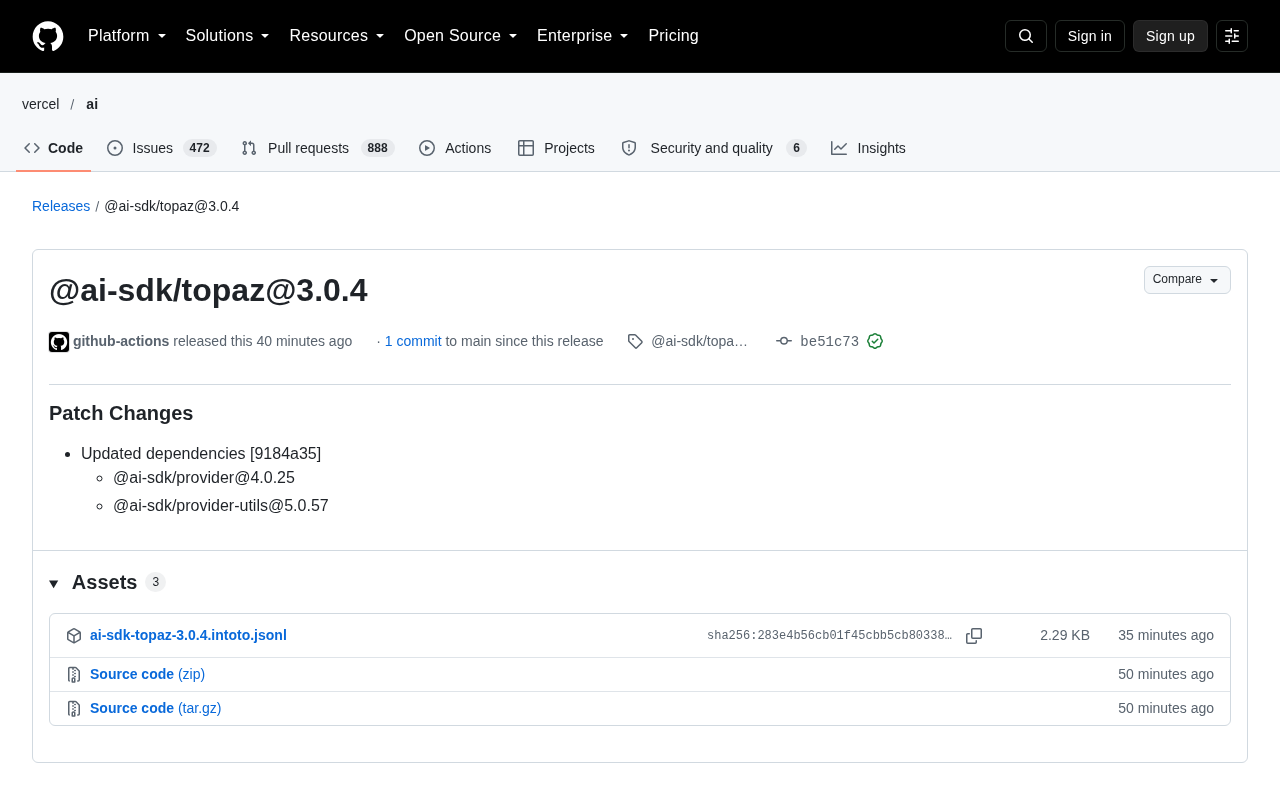
`@ai-sdk/topaz@3.0.4` 是一个由 GitHub Actions 自动发布的补丁级别版本,核心变更为将底层依赖 `@ai-sdk/provider` 升至 `4.0.25`、`@ai-sdk/provider-utils` 升至 `5.0.57`,以保持与 AI SDK 生态的同步。根据语义化版本(SemVer)规范,补丁版本不涉及公开 API 的破坏性变更,开发者可较为安全地跟进升级。发布内容经 GitHub GPG 签名验证,确保可信度。建议依赖该包的团队在升级时确认子依赖版本匹配,并结合自身依赖维护策略按需合并。
版本概览
@ai-sdk/topaz@3.0.4 是一个补丁级别(Patch)版本更新,由 GitHub Actions 自动发布。从 Release 信息看,这次更新的核心是依赖项的同步升级,而非功能性改动。该版本经过 GitHub 的验证签名发布,GPG key ID 为 B5690EEEBB952194,确保了发布内容的完整性与可信度。
更新内容
根据 Release Notes 中的 Patch Changes 部分,本次更新主要涉及以下依赖项的升级:
@ai-sdk/provider@4.0.25@ai-sdk/provider-utils@5.0.57
这些依赖更新由提交 9184a35 触发。对于使用 AI SDK 生态的开发者而言,这类补丁版本通常是为了保持底层 provider 接口的兼容性,修复潜在问题或同步上游改进,而不涉及公开 API 的破坏性变更。
@ai-sdk/provider 与 @ai-sdk/provider-utils 是 Vercel AI SDK 生态的底层基础包。前者定义了 AI 模型 provider 的标准接口与类型契约,所有具体的 provider 实现(如 OpenAI、Anthropic、Topaz 等)都依赖它来保持接口一致性;后者则提供跨 provider 通用的工具函数,涵盖流式响应处理、错误规范化、请求重试等基础能力。上层 provider 包(如 @ai-sdk/topaz)通过跟进这两个包的补丁版本,可以获得潜在的 bug 修复或内部实现优化,同时保证与整个 AI SDK 生态其余包的协议兼容性。
对开发者的意义
@ai-sdk/topaz 属于 AI SDK 体系中的 provider 包,用于对接特定的模型或服务。补丁版本的发布遵循语义化版本(SemVer)规范——主版本号与次版本号保持不变,仅第三位递增,意味着开发者可以较为安全地升级,通常不会引入兼容性风险。
建议依赖该包的项目在升级前确认 @ai-sdk/provider 与 @ai-sdk/provider-utils 的版本是否随之匹配,以避免因版本错配导致的运行时问题。对于通过锁文件(lockfile)管理依赖的团队,这类更新一般会在常规依赖维护周期中自动合并。
语义化版本(SemVer)是一套被广泛采用的版本号命名规范,格式为 MAJOR.MINOR.PATCH(主版本.次版本.补丁)。其中补丁版本(Patch)专门用于向下兼容的缺陷修复;次版本(Minor)用于向下兼容的新功能添加;主版本(Major)则表示存在不兼容的破坏性变更。以 3.0.4 为例,3 是主版本,0 是次版本,4 是补丁号。npm 默认的 ^ 前缀(如 ^3.0.0)会自动接受同一主版本下的所有更新,这意味着 3.0.4 会被自动纳入升级范围,而不需要手动修改 package.json。这也是"补丁版本升级风险较低"这一结论的版本管理依据。
小结
整体来看,@ai-sdk/topaz@3.0.4 是一次常规的依赖维护更新,没有新增特性或行为变更,主要价值在于与 AI SDK 底层库保持同步。建议开发者结合自身项目的依赖升级策略,按需跟进。
相关推荐

AI Agent全解析:从Claude到Devin,智能体如何重塑计算方式
一文读懂AI Agent(AI智能体):从OpenAI、Claude、Gemini到Devin、Manus、Cursor,解析智能体的工作原理、主流产品格局,以及自主性、工具、记忆等五大区分维度,看懂AI从回答到执行的根本转变。

Devin 获得记忆能力:Memory 与 Dreaming 如何改变编程智能体
Cognition 为编程智能体 Devin 推出 Memory 与 Dreaming 功能,实现跨会话记忆持久化。记忆以 Git 仓库中的 markdown 文件存储,并通过每日后台进程自动整理,同时开源了记忆标准。本文解析其工作原理与现实意义。

单人用AI工具链攻破韩国银行:ARTEX背后的安全警示
韩国多家大型银行遭遇网络攻击,CrowdStrike报告指出攻击者可能为单人,使用了ARTEX开源AI渗透工具及DeepSeek、GLM、Grok、Claude Code等多个大模型组成的攻击栈。本文解析这一AI驱动型网络攻击的新形态及对金融安全的启示。