@ai-sdk/typesafe-ai 3.0.31 发布:异步凭证解析成亮点

@ai-sdk/typesafe-ai 3.0.31 支持异步凭证解析,提升多租户场景灵活性。
@ai-sdk/typesafe-ai 发布 3.0.31 补丁版本,核心改动是凭证配置支持 Promise 及同步/异步回调,并改为按请求解析凭证,同时保留原有认证行为和同步序列化能力。这使得开发者可以从远程密钥管理服务、数据库或多租户配置中心动态获取密钥,无需在初始化时写死。此外,实验性 OpenAI Live 模块的 getServerWebSocketConfig() 方法改为可异步解析,需要 await 后使用,属于隐性破坏性变更。本次更新还同步升级了 @ai-sdk/provider-utils 至 5.0.72、@ai-sdk/provider 至 4.0.35,以保持类型安全封装层与抽象层的版本对齐。该版本对多租户、密钥轮换等动态凭证场景更具实用性,静态凭证用户升级风险较低。
Vercel 旗下的 AI SDK 生态又迎来一次小版本迭代。@ai-sdk/typesafe-ai 发布 3.0.31 补丁版本,虽然版本号变化不大,但从更新日志看,这次改动触及了凭证管理的核心机制,对需要多租户或动态密钥的场景意义不小。
补丁虽小,凭证解析逻辑变了
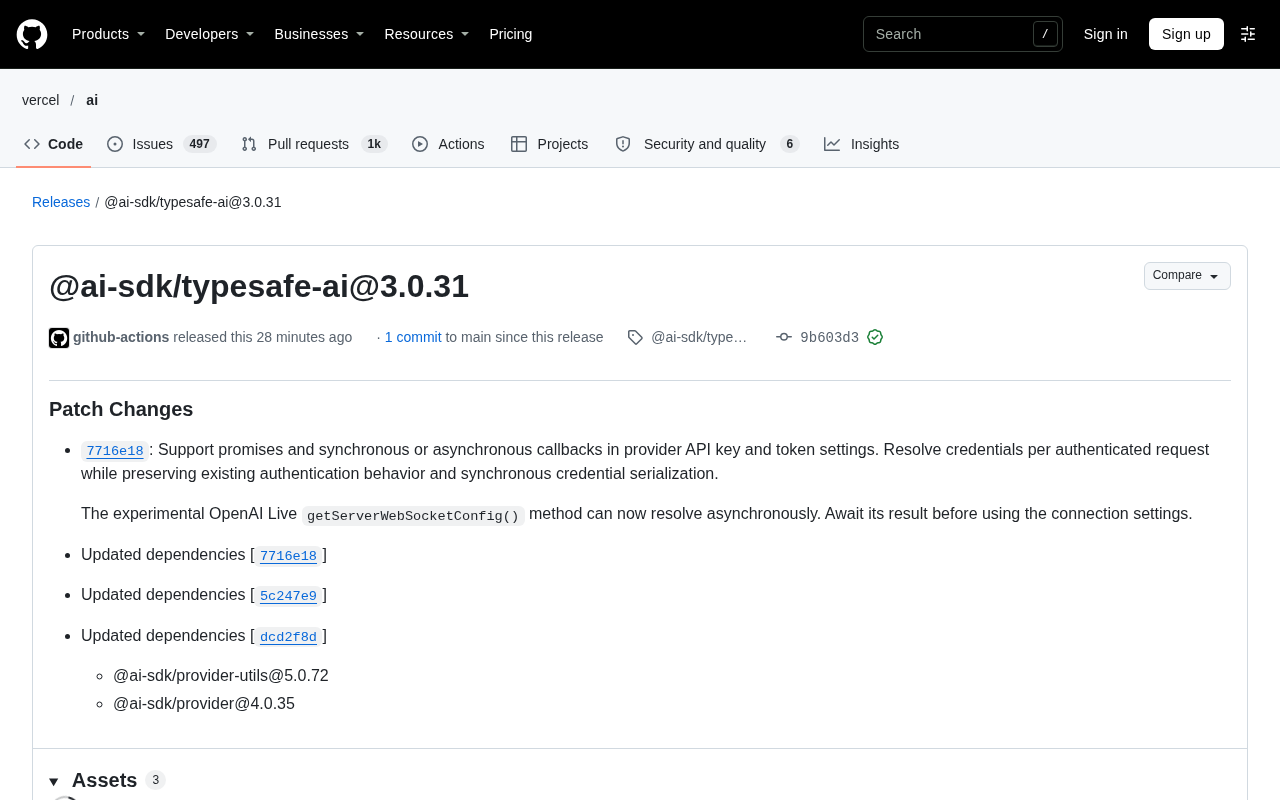
根据 GitHub 上的发布记录,这次 3.0.31 属于 patch 级别更新,由 github-actions 机器人于 10 月 30 日发布,关联一次提交并带有 GPG 验证签名。版本定位是补丁修复,但实际改动内容超出了常规 bugfix 的范畴。
核心变化集中在 commit 7716e18:provider 的 API key 与 token 配置现在支持 Promise,以及同步或异步的回调函数。更关键的一点是,凭证会在每次经过身份验证的请求时按请求解析(resolve credentials per authenticated request),同时保留原有认证行为和同步凭证序列化能力。
这意味着开发者可以把密钥获取逻辑做成异步的——比如从远程密钥管理服务、数据库或多租户配置中心动态取密钥——而不必在初始化阶段就把凭证写死。对于需要按用户或按会话区分密钥的 AI 应用,这是实打实的体验提升。
异步 WebSocket 配置
同一提交还调整了实验性的 OpenAI Live 模块。getServerWebSocketConfig() 方法现在可以异步解析,官方提示使用方需要先 await 其结果,再使用连接设置。这是一个行为变更,依赖该实验 API 的项目需要相应修改调用方式。
依赖链同步升级
本次发布同时更新了三个底层依赖:@ai-sdk/provider-utils 升至 5.0.72,@ai-sdk/provider 升至 4.0.35,以及另一项由 commit 5c247e9、dcd2f8d 引入的依赖更新。这种连带升级在 AI SDK 的分层架构中很常见——typesafe-ai 作为类型安全封装层,需要与 provider 抽象层保持版本对齐。
从工程角度看,保持依赖同步能减少版本错配带来的类型错误,尤其在 TypeScript 项目中,provider-utils 的版本漂移往往会引发难以定位的类型推断问题。
@ai-sdk/provider 是 Vercel AI SDK 中定义模型提供商统一接口的抽象层,它规定了语言模型、嵌入模型等需要实现的标准化方法,使不同厂商的模型能够以一致的方式被调用。@ai-sdk/provider-utils 则提供了构建这些提供商时常用的工具函数和类型定义,例如流式响应处理、错误封装、请求验证等。typesafe-ai 作为类型安全封装层,依赖于这两个包提供的接口和工具。当 provider 抽象层更新时,封装层需要同步升级以保持类型兼容,避免因接口变化导致类型错误或运行时行为不一致。
对开发者的实际影响
这次更新的价值不在于新功能的数量,而在于它承认了一个现实:凭证不总是静态的。云端部署、密钥轮换、多租户 SaaS 都是常见场景,把凭证解析下沉到请求级别、允许异步获取,让 typesafe-ai 在认证链路上更贴近生产需求。
需要留意的是向后兼容性表述——日志明确说保留现有认证行为和同步序列化,所以现有同步写法理论上不受影响。但 OpenAI Live 的 WebSocket 配置改为可能需要 await,属于隐性破坏性变更,实验性 API 的使用者应优先检查。
作为一次 patch 发布,3.0.31 的改动边界清晰、意图明确。如果你的项目正在处理动态密钥或计划接入异步密钥源,这个版本值得跟进;如果只是常规使用静态凭证,升级风险较低,但仍建议跑一遍认证相关测试。
多租户 SaaS 架构中,每个租户通常拥有独立的 API 密钥或凭证,这些凭证可能存储在数据库、配置中心或密钥管理服务(如 HashiCorp Vault、AWS Secrets Manager)中。传统做法是在应用启动时将所有租户的密钥加载到内存,但这种方式在租户数量庞大时会导致内存压力,且密钥轮换时需要重启服务。按请求解析凭证允许在每次请求时根据租户标识动态获取密钥,实现密钥的懒加载和实时更新。密钥轮换则是指定期更换密钥以降低泄露风险的安全实践,动态解析使得轮换无需停机,新请求自动使用新密钥。
相关推荐

DeepSeek开源DeepInfer:推理框架到底有什么用?
DeepSeek开源推理框架DeepInfer,采用Apache 2.0许可证,支持DeepSeek V4.1 Flash离线推理。本文解析其请求调度、FlashMLA/DeepGEMM计算优化、DSPark投机验证加速以及对开发者和普通用户的实际意义。

开源AI学习智能体:从拓扑图到试卷生成的全流程体验
探索开源AI学习智能体:基于DeepSeek API,通过拓扑图构建知识体系,支持自动文档生成、笔记、超级文档和试卷考试。了解其Agent工作流与设计亮点。

开源大肥鱼Pro桌宠:集成AI对话与音乐联动,全平台安装指南
大肥鱼Pro版开源桌宠集成AI对话、唱歌分声与音乐软件联动,支持Windows、Linux、macOS全平台。本文介绍其核心功能与两种安装方式,包括直接通过GitHub部署和借助AI助手代装,适合桌面美化与AI应用爱好者参考。