@ai-sdk/vercel 2.0.93 补丁发布:依赖更新背后的生态信号

@ai-sdk/vercel 2.0.93 仅同步依赖 openai-compatible 2.0.91,属自动化发布的补丁更新。
GitHub 上 @ai-sdk/vercel 发布 2.0.93 补丁版本,唯一实质变更是将依赖 @ai-sdk/openai-compatible 提升至 2.0.91,对应两个提交哈希,无新增 API 也无破坏性改动。文章借此指出两点:一是 openai-compatible 兼容层迭代频繁,说明兼容 OpenAI 接口已成为跨模型提供商接入的事实标准,SDK 侧正持续打磨其稳定性;二是该仓库累计 3372 次提交并由 github-actions 自动发布,体现高度自动化的发布流水线,使补丁与安全修复能较快传导至下游。对使用方而言这属于无感升级,建议升级后重点回归通过兼容层调用的模型接口;锁定旧版本的项目可暂不跟进,待安全审计时统一处理,真正需警惕的是兼容包次版本跃迁带来的行为调整。
一次看似平常的补丁更新
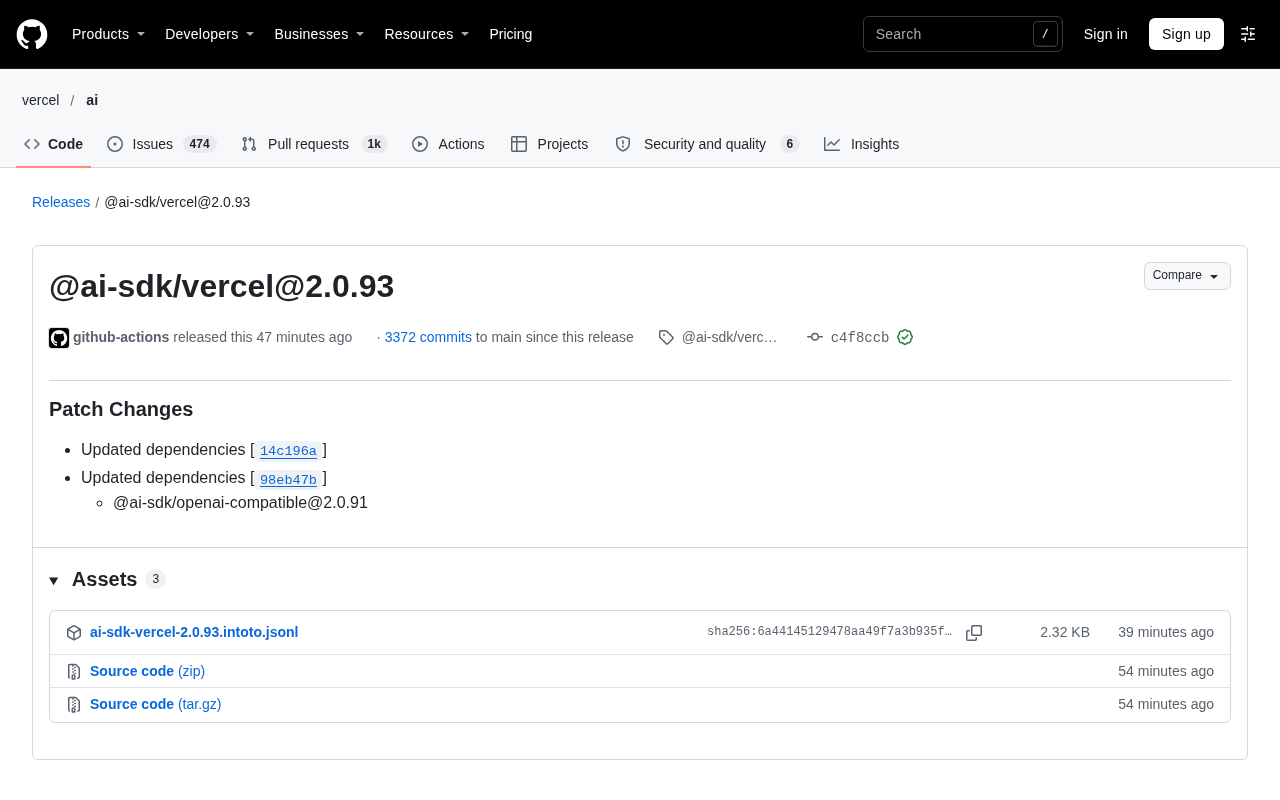
GitHub 上 @ai-sdk/vercel 发布了 2.0.93 版本,这是一次补丁级(patch)更新。从发布记录来看,核心变更只有一条:更新了对 @ai-sdk/openai-compatible@2.0.91 的依赖引用,对应的提交哈希为 14c196a 与 98eb47b。没有新增 API、没有破坏性改动,属于典型的"跟随式"同步发布。
对于不熟悉 AI SDK 生态的读者,这里需要解释一下:Vercel AI SDK 是一套用于在 JavaScript/TypeScript 应用中接入大模型能力的工具库,按提供商拆分为多个包,@ai-sdk/vercel 面向 Vercel 自家平台,@ai-sdk/openai-compatible 则用于对接任何兼容 OpenAI 接口规范的服务。这种拆分让开发者可以按需引入,避免为不用的提供商付出包体积代价。
语义化版本(SemVer)是现代包管理器生态中的通用约定,版本号 MAJOR.MINOR.PATCH 三段分别对应破坏性变更、向后兼容的功能新增、向后兼容的问题修复。按此约定,patch 级更新理论上不应引入 API 变化,因此常被依赖方视为“可安全自动升级”。但在深层依赖链中,一个包的 patch 发布可能仅仅是因为它所依赖的另一个包发生了变动——即文章所说的“跟随式”同步发布。这类发布本身不含代码逻辑改动,却会把上游依赖的新版本“传染”给下游使用者,这也是仅看版本号判断升级风险并不可靠的原因。
依赖更新透露了什么
openai-compatible 正在成为公共基座
这次更新最值得关注的细节不是 vercel 包本身,而是它同步的 openai-compatible 已经推进到 2.0.91。这个包的作用是抽象出 OpenAI 风格的请求/响应协议,让第三方模型服务只要"兼容 OpenAI"就能被 SDK 统一调用。随着兼容层频繁迭代,可以合理推断:越来越多模型提供商选择兼容 OpenAI 接口作为事实标准,而 SDK 侧的兼容层也在持续打磨稳定性。
所谓“兼容 OpenAI 接口”,通常指服务端实现 /v1/chat/completions、/v1/embeddings 等端点,并沿用 OpenAI 的请求体字段(如 messages、model、temperature、stream)与响应结构(choices、usage 等)。这一风格最早由 OpenAI 的 REST API 确立,随后被大量推理服务、本地部署框架和云厂商采纳为对外协议,从而形成了事实标准。对 SDK 而言,把这套协议抽象成独立的 provider 包,就意味着新增一家服务商往往只需继承兼容层、覆盖少量差异(鉴权头、模型名映射、特殊参数),而不必从零实现请求序列化与流式解析,显著降低了接入成本。
补丁节奏反映维护活跃度
同一次发布记录显示,该仓库自上次发布以来累计了 3372 次提交,并由 github-actions 自动发布。这说明项目采用了高度自动化的发布流水线——补丁版本可以随依赖更新自动产生。对使用方来说,这意味着依赖安全问题或兼容性修复能较快渗透到下游包,但也提醒团队在锁版本时要留意依赖链的隐性变化。
文章提到的“3372 次提交”与“由 github-actions 自动发布”,指向的是基于 GitHub Actions 的自动化发布流水线。常见做法是借助 Changesets 等工具:开发者在 PR 中声明变更类型并生成变更集文件,合并到主干后由 CI 自动计算各包的新版本号、更新 package.json 中的依赖引用、生成 changelog 并发布到 npm,同时打上 git tag。在多包仓库(monorepo)中,这套机制还能处理包之间的内部依赖联动,保证被依赖包升级后,依赖它的包同步发布新版本——这正是 patch 版本频繁出现的技术来源。
对开发者的实际影响
如果你在项目中使用 @ai-sdk/vercel,这次升级基本属于"无感更新":安装 2.0.93 后,间接依赖的 openai-compatible 会提升到 2.0.91。实践中建议在升级后跑一遍集成测试,重点验证通过兼容层调用的模型接口,因为兼容包的补丁有时会涉及请求参数默认值或错误处理的细节调整。
对于锁定旧版本的项目,也不必急于跟进——补丁级依赖更新通常不包含功能变化,安全审计时再统一处理即可。真正需要关注的是当 openai-compatible 出现次版本号(minor)跃迁时,可能伴随接口行为调整。
锁定版本通常依靠 lockfile(npm 的 package-lock.json、pnpm 的 pnpm-lock.yaml、Yarn 的 yarn.lock),它固定了整棵依赖树的精确版本与完整性校验值,因此只要 lockfile 不变,间接依赖就不会被意外提升。但需要注意两点:其一,直接声明 ^2.0.93 这类范围版本时,重新安装或更新 lockfile 会拉入新的 patch 版本;其二,若多个直接依赖共同引用同一间接包,包管理器可能提升(hoist)到满足所有范围约束的单一版本,导致实际生效的版本与预期不同。排查时可使用 npm ls <包名> 或 pnpm why <包名> 查看依赖来源与解析结果。
小结
单看这条 release note,信息量有限:一次依赖同步、两个提交、一个自动发布。但把它放进 AI SDK 的多包架构里看,它印证了两件事——OpenAI 兼容接口已成为跨提供商接入的公共基础设施,而成熟的开源项目正用自动化流水线把依赖维护成本压到最低。
(本文信息来自 GitHub release 页面,发布记录未展开具体依赖变更内容。)
相关推荐
 科技前沿
Memorias:用AI传记作家把你的故事变成书
Memorias 是一款 AI 传记作家工具,通过对话式访谈将你的口述故事整理成回忆录,自动映射人物、地点与年份,支持照片与 EPUB/PDF/DOCX 导出,按次付费。
 科技前沿
mamitsu:让社交视频自动转成JSON的API与MCP
mamitsu是一款在Product Hunt上发布的API和MCP服务器,能将社交视频中的画面、音频和配文解析为JSON结构化数据,适用于食谱提取、产品信息抓取等开发者场景。
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today