AI SDK Vue 2.0.283 补丁发布:依赖链更新解析
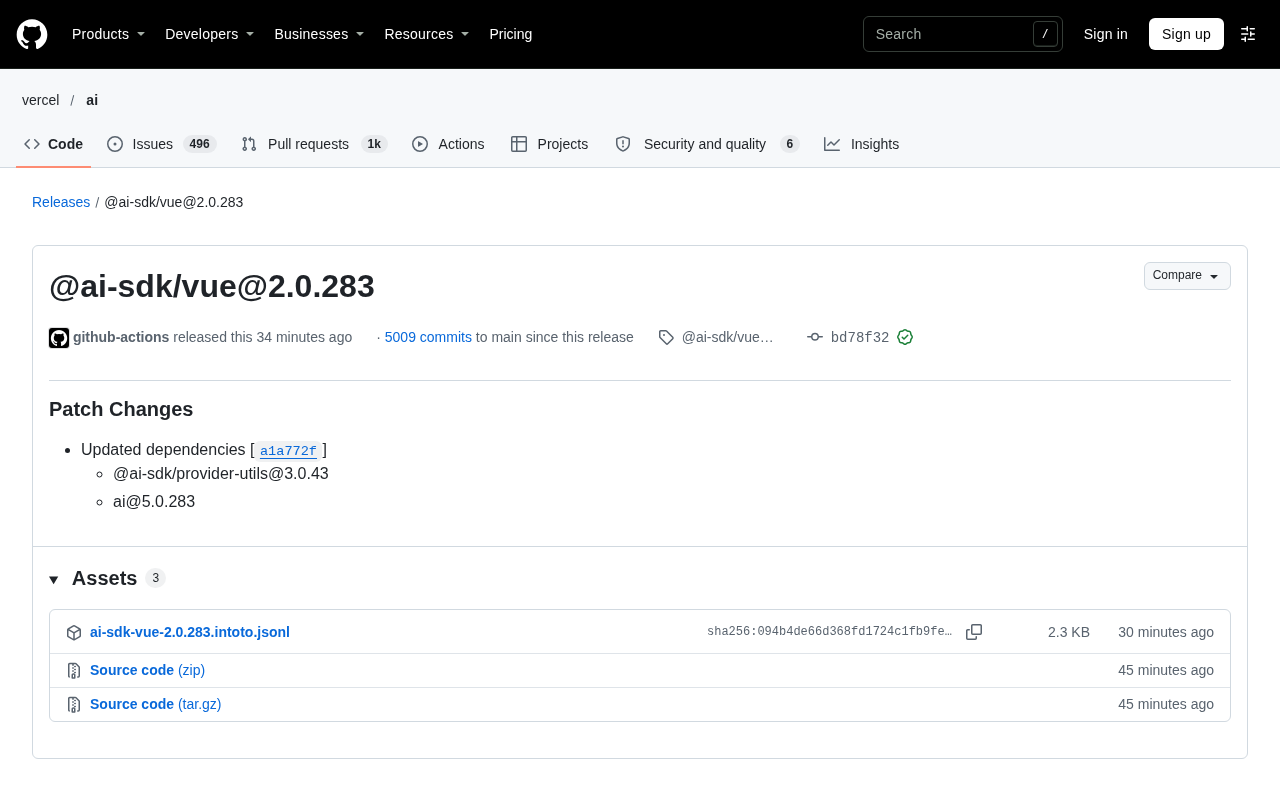
@ai-sdk/vue 2.0.283 补丁发布,核心为同步升级上游依赖,无功能新增。
AI SDK 的 Vue 适配包 @ai-sdk/vue 发布 2.0.283 补丁版本,核心内容仅为依赖项同步升级,涉及 @ai-sdk/provider-utils@3.0.43 和 ai@5.0.283,未引入新 API 或功能改动。文章指出,在 AI SDK 的 monorepo 结构中,核心包发版后各框架适配层会同步跟进,以保证依赖一致性。虽然 release notes 只有一行,但依赖层变化可能影响请求构造、响应解析等底层逻辑,版本错配可能导致类型不一致或运行时差异等隐性 bug。发布由 github-actions 自动完成并带 GPG 验证签名,来源可信。文章建议开发者优先对齐 ai 与 @ai-sdk/vue 的版本组合,关注上游包变更记录,并通过依赖更新机器人或定期批量升级来管理高频 patch 发布,避免锁文件频繁变动带来的维护负担。
AI SDK Vue 2.0.283 补丁发布:依赖链更新解析
AI SDK 的 Vue 适配包 @ai-sdk/vue 发布了 2.0.283 版本。从版本号可以看出,这是一个 patch 级别的常规更新,主要围绕依赖项的同步升级展开。对于正在使用 AI SDK 构建 Vue 应用的开发者来说,理解这类补丁的实质内容,有助于判断是否值得立即跟进。
补丁内容:依赖更新是核心
根据 GitHub 上的发布记录,本次更新的核心是一次「Patch Changes」,具体动作为:更新了依赖项,涉及 @ai-sdk/provider-utils@3.0.43 和 ai@5.0.283 两个包。
这意味着 @ai-sdk/vue 本身并没有引入新的 API 或功能改动,而是跟随上游核心包 ai 以及工具包 provider-utils 的版本节奏进行对齐。在 AI SDK 的多包(monorepo)结构中,这种联动发布是常态——核心包一旦发版,各框架适配层通常会在同一版本序列中同步跟进,以保证依赖关系的一致性。
你可能没注意到,发布记录中标注了该 commit 带有 GitHub 的 verified signature(GPG key ID: B5690EEEBB952194),说明这是一次由官方自动化流程(github-actions)产出的正式发布,来源可信。
Monorepo(单一代码仓库)是一种将多个相互关联的软件包放在同一个代码仓库中管理的工程实践。AI SDK 正是采用这种结构,把核心包 ai、工具包 provider-utils 以及各框架适配包(如 @ai-sdk/vue、@ai-sdk/react)放在同一仓库内维护。这种模式的优势在于:所有包共享同一套构建配置与发布流程,依赖版本可以集中管理,跨包改动能在一次提交中完成并同步发版。代价是仓库提交量巨大、版本号密集增长,外部使用者看到的 release notes 往往只是“依赖更新”一行。理解 monorepo 有助于明白为什么 @ai-sdk/vue 的补丁几乎总伴随 ai 和 provider-utils 的版本跃迁,也有助于在排查问题时意识到:适配层代码未变,不代表底层行为未变。
为什么 patch 更新也值得关注
很多团队在对待 patch 版本时会习惯性忽略,但 AI SDK 这类处于快速迭代期的工具链,依赖层的变化往往牵一发动全身。
ai 核心包从 5.x 版本线持续演进,provider-utils 作为模型提供方抽象层的工具库,其行为变化可能影响到请求构造、响应解析等底层逻辑。@ai-sdk/vue 作为 Vue 侧的封装,如果不同步依赖版本,可能出现核心包与适配层版本错配导致的隐性 bug——比如类型定义不一致、运行时行为差异等。
因此,即使本次 release notes 只有一行「Updated dependencies」,也建议保持依赖树中相关包的版本一致性,尤其是在团队协作或多项目共用的场景下。
语义化版本(SemVer)约定版本号由主版本号.次版本号.修订号组成:主版本号变更代表不兼容的 API 改动,次版本号代表向后兼容的功能新增,修订号(patch)代表向后兼容的问题修复。按照这一约定,patch 更新理论上不应引入破坏性变更。但需要留意两点:第一,SemVer 只约束公开 API 层面,依赖传递链中的隐性行为变化(如请求重试策略、序列化格式微调)并不在保证范围内;第二,monorepo 项目在 patch 发版时可能顺带同步了上游修复,这些修复对适配层而言是“透明”的。因此判断 patch 风险时,不能只看版本号,还要结合上游包的实际变更内容。
锁文件(lockfile)是 npm、pnpm、yarn 等包管理器自动生成的依赖锁定文件,记录了依赖树中每个包的确切版本与完整性哈希。它能保证不同环境、不同成员安装出完全一致的依赖树,是构建可复现性的基石。当上游高频发布 patch 时,锁文件会频繁出现 diff,团队需要决定是逐次提交还是攒批更新。建议将锁文件纳入代码评审,并对依赖升级设置独立的 PR 流程,避免业务改动与依赖变动混杂在同一次提交中,增加回滚难度。
版本序列与工程节奏观察
从发布信息可以看到,该 commit 位于 main 分支,累计 5009 次提交之后。这个数字侧面反映出 AI SDK 项目的迭代密度相当高。
对于使用 @ai-sdk/vue 的团队,这带来一个实际的操作问题:高频 patch 发布意味着锁文件(lockfile)会频繁变动。合理的做法是通过依赖管理策略控制升级节奏,例如使用版本范围约束配合定期批量升级,而不是每次发版都手动跟进。
同时,本次更新涉及的两个依赖包版本号(provider-utils@3.0.43、ai@5.0.283)与适配包版本(vue@2.0.283)在尾号上呈现对齐关系,这也印证了官方多包统一发版的策略——在升级时优先检查这组版本是否匹配,是排查兼容性问题的有效切入点。
GPG 签名验证是指使用 GNU Privacy Guard 生成的密钥对对提交或标签进行数字签名,GitHub 会校验签名并在界面上显示 verified 标识。在自动化发布流程中,CI 系统(如此处的 github-actions)持有私钥对发布 commit 签名,接收方可用对应公钥验证来源真实性与内容完整性。对于依赖供应链安全,这意味着你可以确认该版本确实由官方流水线产出,而非被篡改的伪造发布。不过要注意,签名只证明来源,不代表代码经过安全审计。在生产环境引入新版本前,仍建议结合依赖扫描工具(如 npm audit、Dependabot 告警)核查已知漏洞。
开发者应对建议
针对这类补丁发布,可以按以下思路处理:
- 优先对齐版本:若项目中同时使用
ai与@ai-sdk/vue,确保两者处在官方同步发布的版本组合上,避免跨版本混用。 - 关注上游变更:本次更新的实质内容在上游两个依赖包中,查看
ai@5.0.283与provider-utils@3.0.43的变更记录,比只看@ai-sdk/vue的发布说明更有信息量。 - 自动化升级流程:面对高频 patch,配置依赖更新机器人或定期批量升级,比逐版本手动确认更可持续。
小结
@ai-sdk/vue@2.0.283 是一次典型的联动补丁发布,功能层面无新增,重点在于依赖链的版本对齐。对于追求稳定性的生产项目,这类更新可以按依赖管理节奏批量处理;对于紧贴上游演进的开发场景,则建议同步跟进并核查上游包的具体变更。理解 monorepo 项目的发版逻辑,比盯住单个包的 release notes 更能帮助团队做出正确的升级决策。
相关推荐

Claude Code v2.1.316 更新解析:企业级网关与多项稳定性修复
Claude Code v2.1.316 发布:新增企业网关池化组预算、分层策略模式、子智能体 effort 控制,修复 Shell、网络与会话恢复等数十项问题,并弃用 Opus 4.8 fast 模式。
17世纪英国洪水与末日恐慌:天气史新解
基于Hacker News讨论的'17世纪英国洪水与不祥预感',解读极端天气如何被赋予神意与政治预兆意义,并探讨天气史对当代气候传播与灾害舆情的启示。

合理使用制度为何对AI时代人人有益
从Hacker News讨论出发,解析合理使用(Fair Use)原则在AI训练与内容创作中的法律逻辑、争议焦点及其对创作者与技术生态的双重影响。