@ai-sdk/vue 4.0.158 补丁发布:依赖同步更新
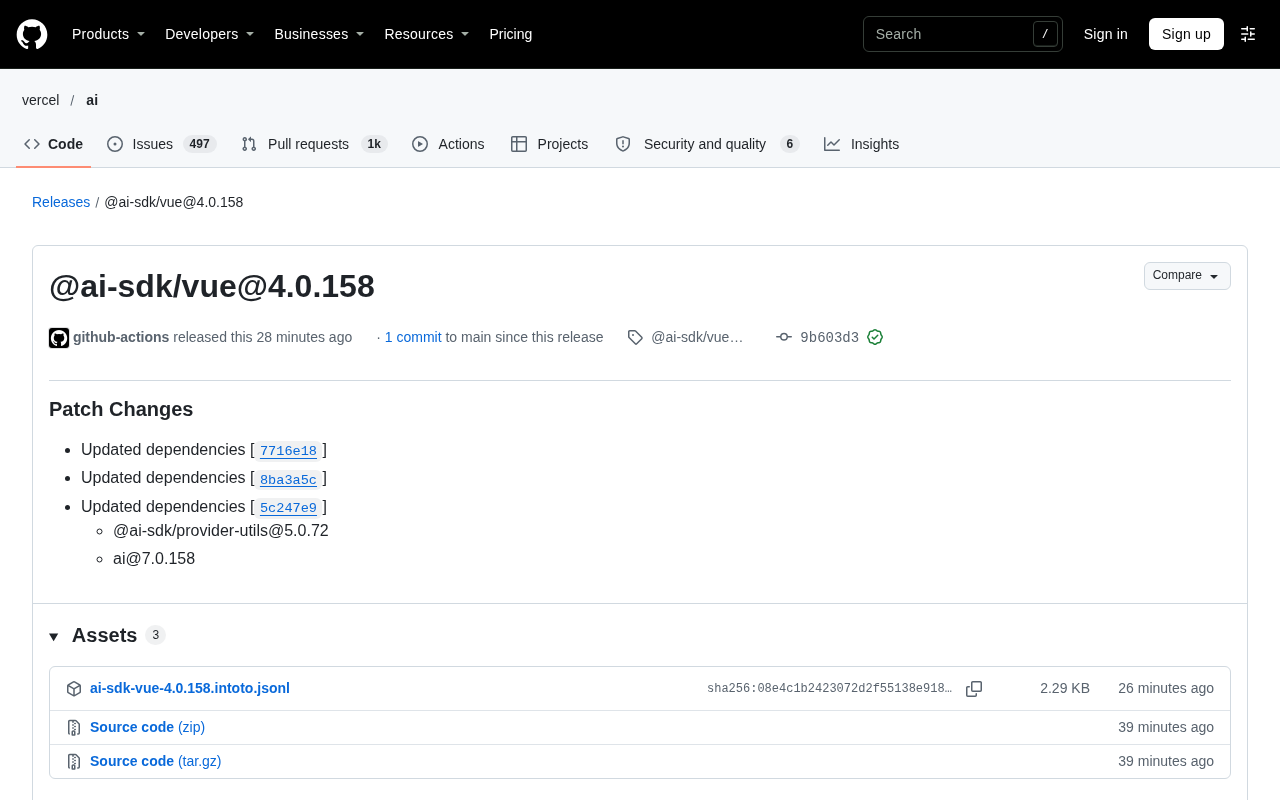
@ai-sdk/vue 4.0.158 发布,仅同步依赖升级,无新 API 或破坏性变更。
@ai-sdk/vue 发布 4.0.158 补丁版本,核心内容是对依赖项进行同步升级,涉及 @ai-sdk/provider-utils 5.0.72 与 ai 核心包 7.0.158,并未引入新的 API 或破坏性变更。作为 AI SDK 面向 Vue 的官方适配层,该包负责把流式响应、工具调用等能力以组合式 API 形式暴露给组件,因此本次更新对现有业务代码基本透明,真正变化的是底层依赖。文章建议开发者不必仅凭版本号判断,而应对比依赖树确认实际运行版本,并在开发分支验证构建与运行时行为后,按团队既有的补丁更新策略决定是否合入主线。该版本由 github-actions 自动发布并带验证签名,可信度较高。
一次典型的补丁更新:@ai-sdk/vue 4.0.158 发布
AI SDK 生态中的 Vue 适配包 @ai-sdk/vue 发布了 4.0.158 版本。从 GitHub 发布记录来看,这次更新属于补丁版本(Patch Changes),核心内容是对依赖项进行同步升级,并未引入新的 API 或破坏性变更。对于正在使用 AI SDK 构建 Vue 应用的开发者而言,这类更新通常意味着底层工具链的稳定性与兼容性得到了维护。
依赖链的联动更新
本次发布明确列出了三处依赖更新,分别对应提交 7716e18、8ba3a5c 和 5c247e9。其中可以确认的是,@ai-sdk/provider-utils 升级至 5.0.72,ai 核心包升级至 7.0.158。这种“主包与适配包同版本号推进”的模式,在 AI SDK 的发布节奏中并不少见,它有助于减少开发者排查版本错配问题的成本。
有意思的是,发布说明中并未提及任何功能性改动或缺陷修复的细节,只标注了依赖变更。这符合语义化版本中补丁号的惯例:不改变公共接口,只做向后兼容的修正。对于生产环境项目,此类更新风险较低,但仍建议在升级后跑一遍现有测试。
语义化版本(SemVer) 是本次发布定位的关键依据。SemVer 将版本号拆为「主版本.次版本.补丁号」三段:主版本号递增代表存在不兼容的破坏性变更;次版本号递增代表以向后兼容的方式新增功能;补丁号递增则仅代表向后兼容的问题修正。文章中的 4.0.158 相对前版只改动了第三段,因此从版本号本身就能推断出没有接口层面的变化。需要注意的是,SemVer 约束的是包自身对外暴露的公共 API,并不约束其内部依赖的升级范围——一个补丁版本完全可能把某个底层依赖跳升若干版本,这正是本次更新值得单独核对依赖树的原因。
对 Vue 开发者的实际影响
@ai-sdk/vue 是 AI SDK 面向 Vue 框架的官方适配层,负责把流式响应、工具调用等能力以组合式 API 的形式暴露给 Vue 组件。由于本次是补丁级更新,现有的组件代码和调用方式无需调整。真正发生变化的是其内部依赖的 provider-utils 与 ai 核心包,这些底层包往往涉及模型提供商适配、消息流处理等基础能力。
换句话说,如果你的项目通过 @ai-sdk/vue 间接依赖了这些底层模块,升级到 4.0.158 后,实际运行的是更新后的 provider-utils 与 ai 版本。这种联动更新有时会带来细微的行为修正,官方未在发布说明中逐条列出,开发者可通过对比依赖树确认变化范围。
组合式 API(Composition API) 是 Vue 3 引入的核心编程范式,通过 setup 函数与 ref、computed、watch 等响应式原语组织逻辑,并借助 useXxx 形式的自定义组合函数实现逻辑复用。@ai-sdk/vue 正是以这种形式把 AI 能力包装成可组合的函数,例如在组件中调用后返回响应式状态与操作方法,供模板直接消费。与 Vue 2 的选项式 API 相比,组合式 API 更利于按功能而非按选项聚合代码,也便于把流式响应、工具调用等异步状态封装为可测试、可复用的单元。理解这一层封装关系,才能明白为何适配包的补丁更新对业务组件通常透明——变化发生在组合函数内部,对外暴露的签名保持不变。
如何评估是否升级
对于锁定版本的项目,是否跟进这次补丁取决于两个因素:一是当前依赖树中是否存在与 provider-utils 5.0.72 或 ai 7.0.158 相关的已知问题;二是团队对补丁更新的常规策略。由于发布说明信息量有限,建议先在开发分支安装 4.0.158,观察构建与运行时行为是否与预期一致,再决定是否合入主线。
从发布流程看,该版本由 github-actions 自动发布并带有 GitHub 验证签名,提交记录显示为单个 commit 合入 main 分支。这一流程说明更新来自官方自动化发布通道,而非社区手动提交,可信度较高。
锁文件与依赖树 是判断此类联动更新实际影响范围的主要工具。npm 的 package-lock.json、pnpm 的 pnpm-lock.yaml、yarn 的 yarn.lock 会精确记录每个包被解析到的版本及其来源,因此升级前后对比锁文件差异,就能看清哪些间接依赖被提升或替换。配合 npm ls @ai-sdk/provider-utils 或 pnpm why ai 这类命令,可以追溯某个底层包是被哪条依赖链引入的。由于 @ai-sdk/vue 只是适配层,其依赖的 provider-utils 与 ai 往往还会被项目中其他 AI SDK 相关包共同引用,若各包要求的版本区间不一致,可能出现同一底层包被安装多份实例的情况,进而引发状态或类型不一致的隐蔽问题,核对依赖树正是为了提前发现这类冲突。
小结
@ai-sdk/vue 4.0.158 是一次以依赖同步为主的补丁发布,没有面向开发者的新增功能。理解这类更新的关键在于看清依赖链的变化,而不是只看版本号本身。对于追求稳定性的 Vue 项目,按常规补丁策略处理即可。
相关推荐

合理使用制度为何对AI时代人人有益
从Hacker News讨论出发,解析合理使用(Fair Use)原则在AI训练与内容创作中的法律逻辑、争议焦点及其对创作者与技术生态的双重影响。
Salesforce 3.75亿美元收购Rune,AI物流技术补强国防业务
Salesforce 据报道以 3.75 亿美元收购国防科技初创公司 Rune,这家 AI 物流公司的技术将用于补强 Salesforce 的 Missionforce 国防平台,也延续了 Salesforce 近期的并购节奏。
Mistral Large 4开源万亿参数,微软6万员工自愿离职
Mistral Large 4 开源万亿参数多模态模型,编码智能体评测得分 48;闪迪财报显示 AI 推理重塑 NAND 需求;谷歌 Gemini 上线应用内文件编辑,OpenAI 上调 Codex 额度,微软向 6 万员工提供自愿离职方案。