AI SDK Vue 4.0.161 补丁发布:依赖同步更新

@ai-sdk/vue 发布 4.0.161 补丁版,仅同步上游依赖,属低风险升级。
Vercel 旗下的 @ai-sdk/vue 发布 4.0.161 版本,属于典型的补丁更新,变更日志仅显示同步了 ai@7.0.161 与 @ai-sdk/provider-utils@5.0.73 两个上游依赖,未引入新 API 或破坏性变更。由于 Vue 适配层本身不实现模型调用逻辑,实际获得的修复主要来自核心运行时与提供商工具层。文章建议开发者将其作为例行升级处理,在开发环境验证构建与类型检查后再推送生产,并强调以 lockfile 锁定版本以避免补丁级别漂移。发布由 github-actions 自动完成并带签名验证,反映该仓库发布流水线较为成熟。
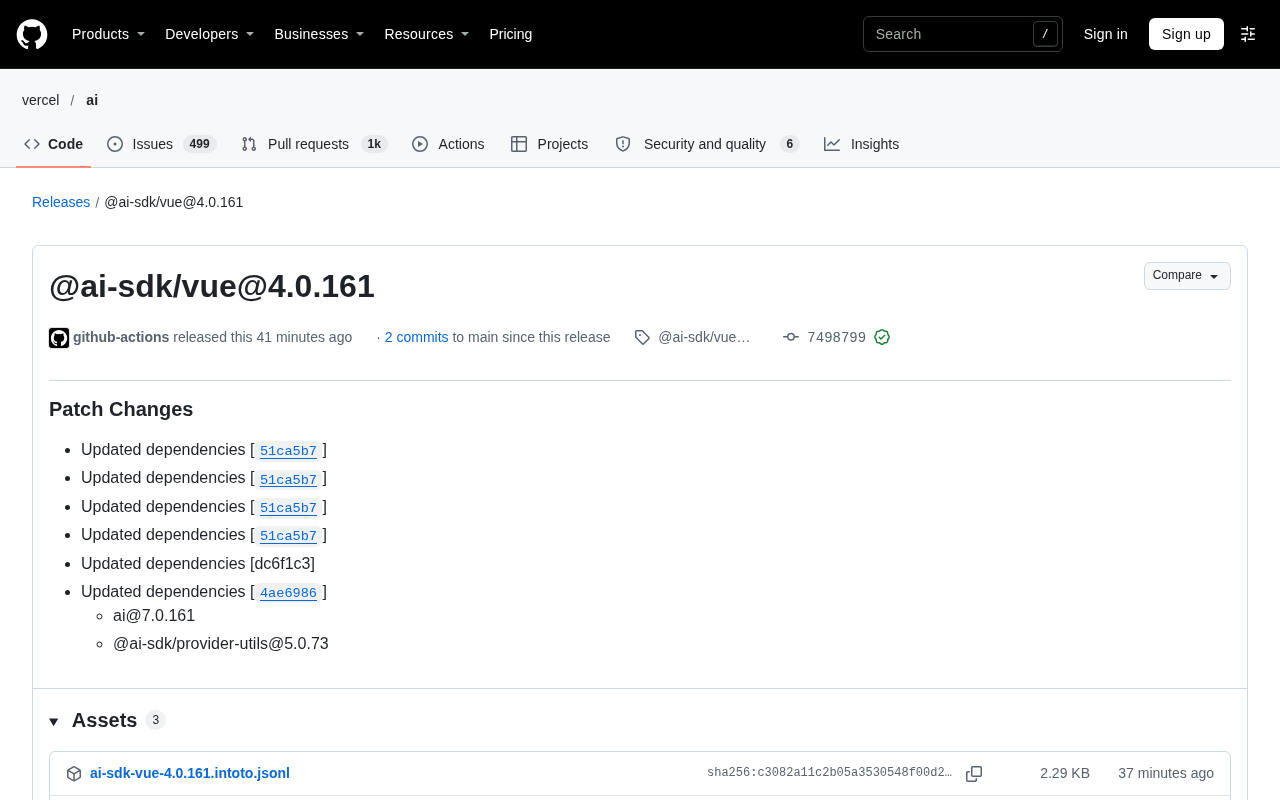
Vercel 旗下的 AI SDK 生态又迎来一次常规迭代。@ai-sdk/vue 发布 4.0.161 版本,这是一次典型的补丁更新(Patch Changes),核心动作集中在依赖同步,而非引入新功能或破坏性变更。
版本定位:补丁而非特性
从发布说明看,4.0.161 的更新日志仅列出"Updated dependencies",并附带多个提交哈希。这意味着该版本没有新增 API、没有修改行为约定,主要目的是把上游依赖的修复与调整传递到 Vue 适配层。对于使用 @ai-sdk/vue 构建 AI 对话界面的开发者来说,这是一次低风险升级。
补丁版本在语义化版本规范中本就承担"向后兼容的问题修复"职责。当一个框架适配包频繁跟随核心包发版时,这类更新往往意味着上游生态正在快速收敛问题,适配层只需保持同步即可。
语义化版本(SemVer) 是 npm 生态中最通用的版本号约定,格式为 MAJOR.MINOR.PATCH。主版本号递增表示存在不兼容的 API 变更;次版本号递增表示以向后兼容的方式新增功能;补丁号递增则仅包含向后兼容的问题修复。@ai-sdk/vue 的 4.0.161 属于第三段递增,因此在规范层面承诺了"升级不会破坏现有调用"。需要区分的是,SemVer 只是约定而非强制,实际项目中仍应结合变更日志与测试来判断;不过对于像 AI SDK 这样发布流程自动化、变更日志由工具生成的仓库,版本号与实际变更类型的对应关系通常较为可靠。
依赖链的传导:ai 与 provider-utils
发布说明明确列出了两个被更新的依赖:ai@7.0.161 与 @ai-sdk/provider-utils@5.0.73。这两个包分别承担不同角色——ai 是 AI SDK 的核心运行时,provider-utils 则是各家模型提供商接入时的公共工具层。@ai-sdk/vue 作为面向 Vue 的封装,本身并不直接实现模型调用逻辑,而是把核心包的能力以组合式函数等形式暴露给 Vue 组件。
因此,当核心包和工具层发布补丁时,Vue 包同步跟进是常规做法。开发者升级 @ai-sdk/vue 后,实际获得的修复往往来自这两个上游包,而非 Vue 层自身的代码改动。
依赖提升与 lockfile 机制 是理解本次更新的关键背景。npm、pnpm、yarn 等包管理器会根据 package.json 中的版本范围(如 ^5.0.0)解析出实际安装版本,并把结果写入 lockfile(package-lock.json、pnpm-lock.yaml 等)。@ai-sdk/vue 对上游包通常声明的是范围依赖而非精确版本,因此当上游发布补丁时,不同时间执行安装的开发者可能解析到不同补丁号。lockfile 的作用正是把某次解析结果固化下来,保证团队内与 CI 环境安装一致。这也解释了原文为何强调"以 lockfile 为准":在多包协同的 monorepo 生态中,锁文件是避免补丁级别漂移的唯一可靠依据。
对 Vue 开发者的实际影响
如果你正在用 @ai-sdk/vue 搭建流式对话、消息列表或工具调用界面,这次升级基本不需要改动业务代码。补丁更新不涉及接口签名变化,升级后建议跑一遍现有测试,确认依赖解析没有冲突即可。
需要留意的是依赖版本的对齐。ai 与 provider-utils 的补丁号与 Vue 包并不完全一致,团队在锁定版本时最好以 lockfile 为准,避免不同子包引用到不同补丁级别导致行为细微差异。
发布流程的工程信号
这次发布由 github-actions 自动完成,提交带有 GitHub 验证签名。发布说明页面中出现的加载错误提示,属于 GitHub Releases 界面的前端问题,与包本身质量无关。从工程角度看,自动化发布加签名验证,说明该仓库的发布流水线已经比较成熟,补丁能够以较低人力成本持续输出。
对于依赖 AI SDK 的项目,这类小版本更新构成了生态的日常脉搏。它不惊艳,但保证了适配层与核心层之间不会因为版本漂移而产生兼容问题。
GitHub Actions 自动化发布 指仓库通过工作流文件定义发布步骤:通常在代码合入主干或打标签后触发,由机器人账号执行版本号递增、生成变更日志、发布到 npm registry,并创建 GitHub Release。配合 提交签名验证(GPG 或 Sigstore 签名),可以确认发布产物确实来自受信任的 CI 流水线,而非本地手工上传。这种组合在开源生态中已成为成熟项目的标配,其价值在于降低人为失误、提高发布频率,并让补丁级更新能够以近乎零边际成本持续输出。
升级建议
综合来看,4.0.161 适合作为例行升级处理:在开发环境先行安装,确认构建与类型检查通过后再推送到生产。若项目对依赖版本有严格锁定策略,可将本次更新纳入下一次批量升级窗口,无需单独安排回归测试。
相关推荐
 科技前沿
Caro揭秘:LBJ如何用伪装骗过种族隔离派
罗伯特·卡罗在LBJ传记中记录前参议员塔尔梅奇的采访:约翰逊初入参议院时刻意迎合南方保守派,塔尔梅奇称未察觉其民权倾向。掌权后约翰逊推动1964年民权法案与1965年投票权法案,揭示政治伪装与改革时机的关系。

Commodore 64经典赛车游戏迎来Driver AI
探索Commodore 64经典赛车游戏《Stunt Car Racer》中的Driver AI实验,了解在资源受限的8位平台上实现自动驾驶AI的技术挑战与启示。

黄仁勋若被替换,开源AI会否生变?Reddit激辩
Reddit网友激辩:如果黄仁勋被替换,英伟达会反对开源AI吗?讨论指出英伟达支持开源AI源于商业利益,需拓宽GPU客户群,而非一人决策。