AI SDK Vue 4.0.166 版本更新解读
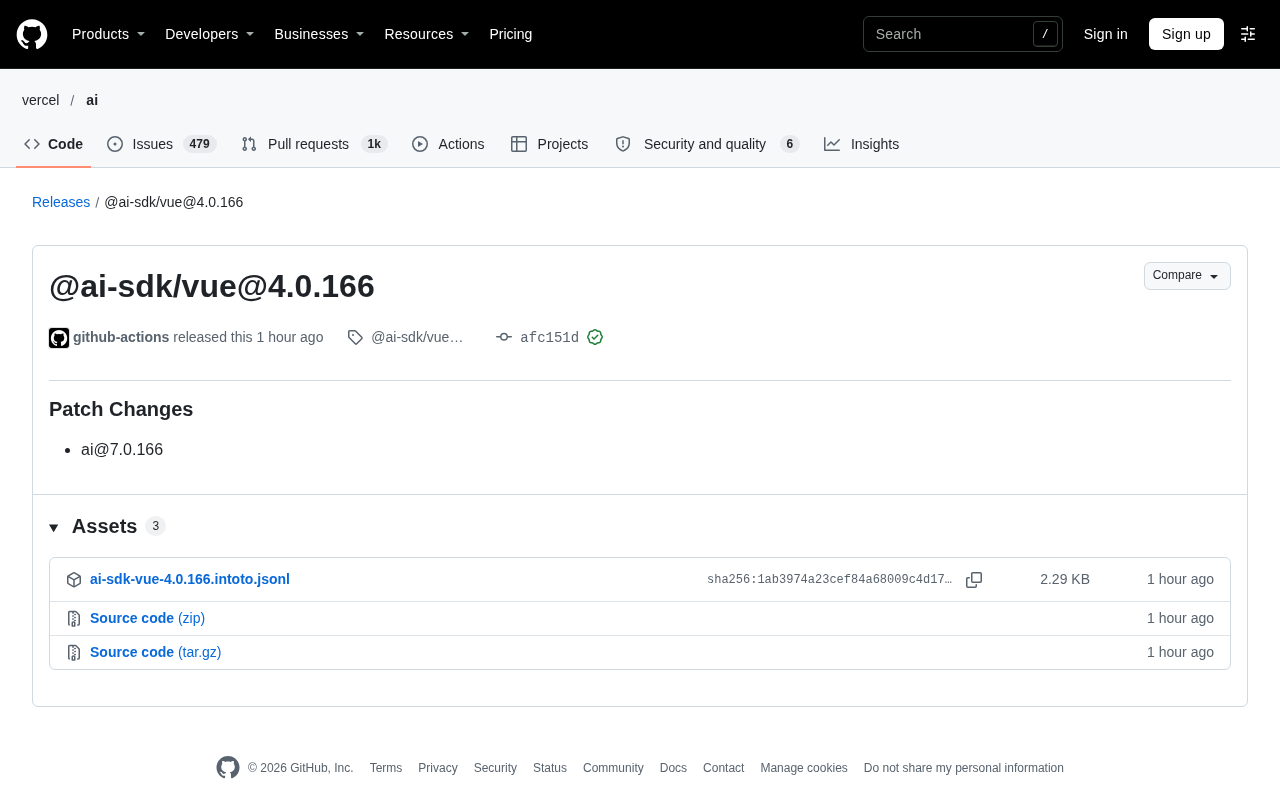
@ai-sdk/vue 4.0.166 补丁发布,与核心包 ai 同步,建议以 diff 为准。
@ai-sdk/vue 发布 4.0.166 补丁版本,由 GitHub Actions 自动发布并带有 GPG 验证签名。发布说明极简,未列出新特性或破坏性变更,仅标注为 Patch Changes,并与核心包 ai@7.0.166 同批次同步推进。文章指出,补丁号对齐通常意味着底层依赖一致性修复,而非 Vue 层独立功能迭代。开发者的稳妥做法是查看提交 afc151d 的完整 diff,确认是否触及所用 API,并将升级与回归测试绑定。文章还讨论了高频补丁发布的双面性:修复来得快,但也要求团队建立可重复的升级与验证流程,把依赖升级纳入 CI 比追逐版本号更有价值。
一次安静的补丁:AI SDK Vue 4.0.166 更新了什么
@ai-sdk/vue 在 GitHub 上发布了 4.0.166 版本。从发布说明看,这是一次标准的补丁更新(Patch Changes),由 github-actions 自动发布,提交带有 GitHub 验证签名。版本说明篇幅极短,没有列出任何面向开发者的新特性或破坏性变更,属于典型的版本节奏维护。
版本号背后的信号
发布说明中只出现了两处版本号:@ai-sdk/vue 的 4.0.166,以及作为补丁变更关联方的 ai@7.0.166。这说明 Vue 包与核心 ai 包在同一批次中同步推进,两者的补丁号对齐到 166。对于使用 AI SDK 构建 Vue 应用的前端团队而言,这类同步发布通常意味着底层依赖的一致性修复,而非 Vue 层自身的独立功能迭代。
你可能没注意到,发布流程完全由 GitHub Actions 驱动,提交记录带有 GPG 验证签名(密钥 ID B5690EEEBB952194)。这种自动化加签名验证的组合,已经成为主流开源项目发布链路的标准配置,能够在一定程度上降低供应链风险。
语义化版本(SemVer) 是开源生态中约定版本号含义的规范,格式为 MAJOR.MINOR.PATCH。其中 PATCH 位递增代表向后兼容的问题修复,MINOR 位递增代表向后兼容的功能新增,MAJOR 位递增则意味着存在破坏性变更。因此看到 4.0.166 这样的版本号,可以直接判断本次发布不涉及公开 API 的破坏性调整。不过 SemVer 只是一种约定,实际是否兼容仍需结合提交 diff 判断,尤其是处于 0.x 阶段的包,其规则相对宽松。
GPG 签名提交 指的是使用 GNU Privacy Guard 对 Git 提交对象进行密码学签名,提交记录中会附带签名与密钥 ID。验证签名可以确认该提交确实由持有对应私钥的人或自动化系统创建,且在传输过程中未被篡改。在 CI 自动发布场景下,签名能证明发布产物来自受信任的构建流水线,是软件供应链安全的一道基础防线,但签名本身并不保证代码质量或逻辑正确。
补丁版本的实际影响面
补丁版本(Patch)在语义化版本规范中对应向后兼容的问题修复。由于官方在此次发布中未展开变更细节,开发者最稳妥的做法是:
- 查看仓库中该提交 afc151d 的完整 diff,确认是否触及自己正在使用的 API;
- 若项目采用锁定版本策略,可按常规小版本升级流程处理,通常不需要修改业务代码;
- 关注 ai 核心包 7.0.166 的同步变更,因为 Vue 包的补丁很可能与核心包的修复相关联。
对于生产环境,建议将升级与回归测试绑定,而不是仅凭版本号判断安全。自动化发布降低了发布成本,但也意味着发布说明可能不够详尽,diff 才是事实来源。
锁版本策略 是包管理中的常见做法,通过 lockfile(如 npm 的 package-lock.json、pnpm 的 pnpm-lock.yaml)将依赖固定到精确版本,确保不同环境与不同时间安装出完全一致的依赖树。与锁版本相对的是在 package.json 中使用 ^ 或 ~ 范围符号,允许自动接收补丁或次版本更新。对于补丁级更新,若采用锁版本,需要显式执行升级命令才会生效;若采用范围符号,则可能在一次常规安装中就悄然引入变更。两种策略各有利弊,前者可控性强但需主动维护,后者省事但变更不可预期,团队应结合发布节奏选择。
如何看待高频率的补丁发布
AI SDK 这类处于快速演进期的工具链,补丁号累积到 166 本身就是一个信息:项目维护节奏密集,修复与调整持续进行。这对使用者是双面的——一方面能较快拿到问题修复,另一方面也要求团队建立可重复的升级与验证流程。
将依赖升级纳入 CI,配合变更日志与提交 diff 的例行审阅,比追逐版本号更有价值。
持续集成(CI)中的依赖升级 通常借助 Dependabot、Renovate 等工具自动创建升级 PR,并在流水线中运行单元测试、类型检查与构建,验证升级是否引入回归。将依赖升级纳入 CI 的价值在于:把「是否安全」的判断从人工看版本号,转变为可重复的自动化验证。对于补丁号已累积到三位数的快速迭代项目,这种机制尤为必要,因为它能在每次升级时提供一致的质量门禁,避免依赖长期滞留导致后续集中升级时风险叠加。
常见问题
4.0.166 是否包含破坏性变更?
从发布说明标注的 Patch Changes 来看,此次更新按补丁级别处理,语义上应为向后兼容的问题修复。具体改动仍需以提交 diff 为准。
需要同时升级 ai 核心包吗?
发布说明中列出了 ai@7.0.166 作为补丁变更关联项,建议核对两者的依赖关系后再决定是否同步升级。
相关推荐
Claude Code隐藏设置:开启Idle Compaction省大钱
Claude Code 的 Idle Compaction 设置可避免提示缓存过期后整段上下文按全价重发。本文介绍问题根源、开启路径与注意事项,帮助开发者降低长会话的 API 成本。
13个AI实用技巧:省钱、护隐私、升级数字生活
梳理The Explainer分享的13个AI实用技巧,涵盖用AI代理省钱谈判、数据删除请求、Claude Code诊断电脑、本地离线模型、车内语音学习与运动姿态分析,并强调人类监督与安全边界。
Claude Code省钱三件套:三个免费工具砍掉Token浪费
介绍Claude Code三个免费Token优化工具:RTK压缩终端输出、Caveman精简回复、微软Token Economizer学习仓库剪掉未用工具,测试中成本降低18%到31%,并提醒micro skills默认关闭需手动开启。