@ai-sdk/xai 3.0.150 小版本更新,同步依赖而已

@ai-sdk/xai 发布 3.0.150 补丁版,仅同步依赖无 API 变更。
Vercel AI SDK 生态中用于接入 xAI(Grok 系列模型)的官方适配包 `@ai-sdk/xai` 发布了 3.0.150 版本。从发布说明看,这是一次典型的补丁级发布:Patch Changes 下仅有两条 "Updated dependencies",指向两个提交,并连带把 `@ai-sdk/openai-compatible` 升到 2.0.91。也就是说该包自身代码未变,只是在上游协议包有改动后同步抬高依赖版本,以保持 monorepo 内依赖树对齐,由 github-actions 自动发布、提交带验证签名。文章指出,直接使用该包的开发者可放心升级,无需改动业务代码,风险很低;但做依赖锁定或审计时应留意底层 `openai-compatible` 的变化,因为 xAI 适配层正建立于 OpenAI 兼容协议之上。真正值得期待的是后续 minor 版本可能带来的新模型参数、工具调用或流式响应调整。
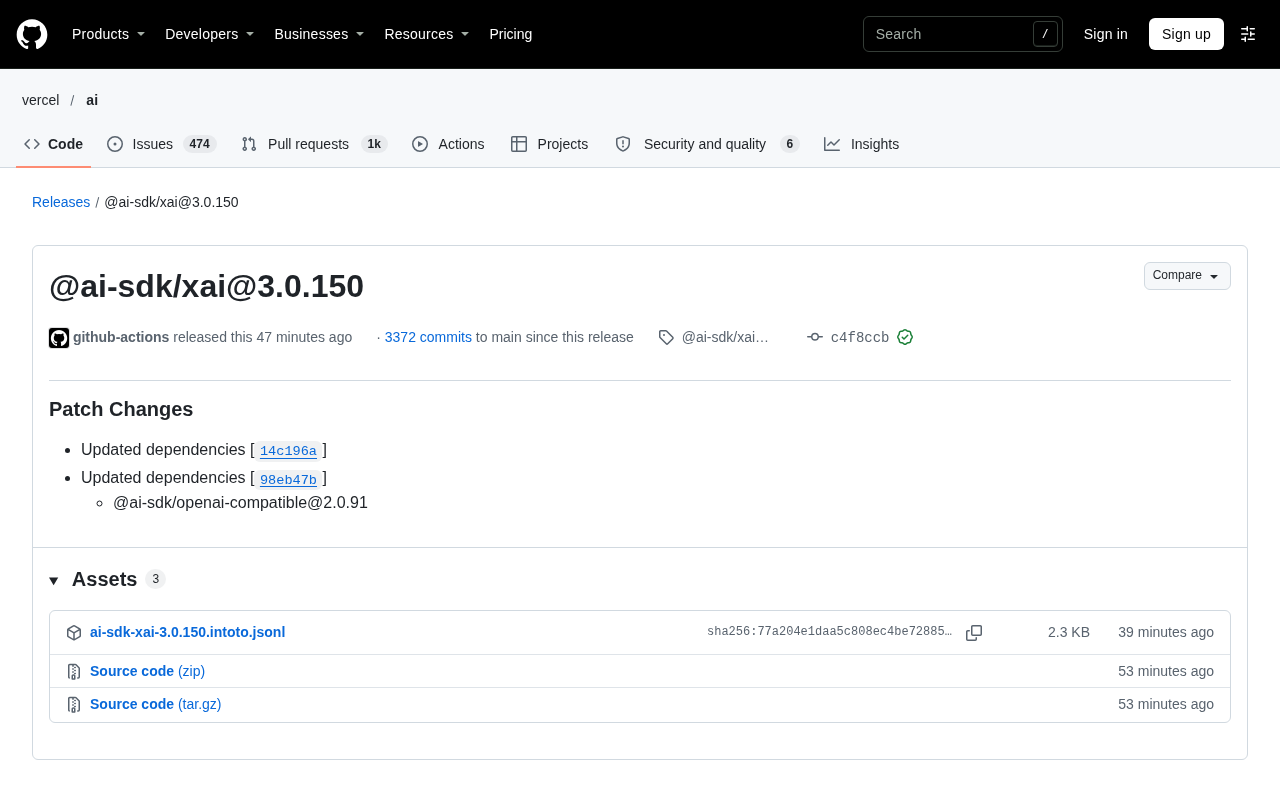
Vercel 的 AI SDK 生态里,@ai-sdk/xai 是接入 xAI(也就是 Grok 系列模型)的官方适配包。这个包刚发布了 3.0.150 版本,从更新日志看,是一次典型的补丁级发布,没有新功能,也没有破坏性变更。
这次更新到底改了什么
发布说明写得非常克制:Patch Changes 下面只有两条 "Updated dependencies",分别指向两个提交(14c196a 和 98eb47b),以及一个连带升级的 @ai-sdk/openai-compatible@2.0.91。
换句话说,@ai-sdk/xai 自身的代码没有动,它只是把底层依赖的版本号抬了一档。这种更新在 monorepo 里很常见——上游的 openai-compatible 包有改动,所有基于它构建的 provider 包就跟着发一版,保证依赖树对齐。
为什么要在意 "只是升依赖"
对于直接使用 @ai-sdk/xai 的开发者,这类补丁版本通常可以放心升级,风险很低。但如果你在做依赖锁定(lockfile)或审计,还是值得看一眼 @ai-sdk/openai-compatible 的 2.0.91 改了什么,因为 xAI 的适配层正是建立在 OpenAI 兼容协议之上的,底层协议包的修复或调整会顺着传递过来。
从发布信息看,这次提交关联了 3372 个 commit 的 main 分支,由 github-actions 自动发布,提交带有 GitHub 验证签名。这说明它走的是标准的自动化发版流程,不是手忙脚乱的热修复。
语义化版本(SemVer)中 patch 与 lockfile 的关系
在 SemVer 规范下,版本号 MAJOR.MINOR.PATCH 三段的含义分别是:MAJOR 表示不兼容的 API 变更,MINOR 表示向后兼容的功能新增,PATCH 表示向后兼容的问题修复。3.0.150 中的第三段即 patch 位,理论上只承载内部修复,不涉及公开接口调整,这也是文中判断"可以放心升级"的依据。
与 SemVer 配套的是包管理器的版本范围语法:在 package.json 中写 "^3.0.150" 允许 patch 与 minor 升级,写 "~3.0.150" 只允许 patch 升级,写精确版本号则完全锁定。lockfile(npm 的 package-lock.json、pnpm 的 pnpm-lock.yaml、yarn 的 yarn.lock)则记录每个包最终解析到的确切版本与完整性哈希,确保不同机器、不同 CI 环境安装出完全一致的依赖树。
因此"放宽 patch 范围让包管理器自动跟进"与"lockfile 锁定"并不矛盾:版本范围决定可接受区间,lockfile 决定该区间内实际落地的那个版本。审计依赖时,真正需要比对的是 lockfile 里 @ai-sdk/openai-compatible 的解析结果是否随之变化。
OpenAI 兼容协议与 provider 适配层的分层结构
所谓"OpenAI 兼容协议",是指大量模型服务商在 HTTP 接口层面模仿 OpenAI 的 Chat Completions 规范:请求体形如 {"model": ..., "messages": [{"role": ..., "content": ...}], "stream": true},响应则遵循 choices、delta、finish_reason 等固定字段,流式输出使用 data: {...} 的 SSE 格式。xAI 的 Grok 系列通过其兼容端点暴露了这套接口,使得任何按 OpenAI 规范编写的客户端都能直接指向 xAI 的 base URL 工作。
AI SDK 借此做了分层:@ai-sdk/openai-compatible 承载协议层的通用实现——请求构造、消息序列化、SSE 解析、错误码映射、流式增量合并;@ai-sdk/xai 这类 provider 包只在其上叠加厂商特有内容,例如默认 base URL、鉴权方式、模型 ID 列表、厂商专属参数(如 reasoning 相关字段)与能力声明。
这种分层的好处是复用与一致:协议层的 bug 修复或边界处理一次完成,所有 provider 同步受益;代价则是 provider 包的变更日志往往只显示"Updated dependencies",真实行为变化藏在被依赖包中,需要顺着依赖链去追溯。
对使用 xAI 的开发者意味着什么
如果你正在 AI SDK 里调用 Grok 模型,升级到 3.0.150 不需要改任何业务代码。真正需要关注的是后续的 minor 版本——当 @ai-sdk/xai 从 3.0.x 往上走时,才可能带来新的模型参数、工具调用能力或流式响应的调整。
目前这次发布的信息量确实有限,它更适合被当作依赖健康度的一个信号:生态在持续维护,provider 包跟得上上游节奏。对大多数项目来说,直接在 package.json 里放宽 patch 版本范围,让包管理器自动跟进就好。
monorepo 中的自动化发版与版本对齐
在 pnpm workspace 或 Turborepo 这类 monorepo 中,数十个包共享同一仓库与同一套 CI。当某个底层包(如 openai-compatible)有新提交时,若只发布该包,其他依赖它的包在 npm 上的依赖声明仍指向旧版本,用户安装后可能得到不一致的依赖树。为此,工具链通常使用 changesets 之类的机制:由 PR 作者声明变更等级(patch/minor/major),合并后由 GitHub Actions 机器人统一计算受影响的下游包、递增版本号、生成 CHANGELOG 并批量发布。
这解释了文中几个细节:发布者是 github-actions、提交带有 GitHub 验证签名、更新日志里只有机器生成的"Updated dependencies"条目。这类流水线需要配置 npm 的 provenance 或 trusted publishing,使发布产物带有来源证明,可用于供应链审计。
对使用者的实践意义是:遇到这种"纯依赖同步"的 patch 版本,通常无需逐条阅读日志,但可通过 npm view @ai-sdk/xai@3.0.150 dependencies 或对比两次发布的 lockfile,快速确认究竟哪一层发生了位移。
小结
@ai-sdk/xai@3.0.150 是一次纯依赖同步的补丁发布,没有 API 变化。关注点应放在 @ai-sdk/openai-compatible 的迭代上,因为那才是 xAI 适配能力的实际来源。
相关推荐
 科技前沿
Memorias:用AI传记作家把你的故事变成书
Memorias 是一款 AI 传记作家工具,通过对话式访谈将你的口述故事整理成回忆录,自动映射人物、地点与年份,支持照片与 EPUB/PDF/DOCX 导出,按次付费。
 科技前沿
mamitsu:让社交视频自动转成JSON的API与MCP
mamitsu是一款在Product Hunt上发布的API和MCP服务器,能将社交视频中的画面、音频和配文解析为JSON结构化数据,适用于食谱提取、产品信息抓取等开发者场景。
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today