AI+SRC漏洞挖掘保姆级教程:从零到第一个漏洞

2026年SRC漏洞挖掘系统课拆解四阶段路径,助力零基础学习者挖到第一个漏洞。
本文介绍了一套2026年全新录制的SRC漏洞挖掘系统课程,面向零基础学习者和想利用业余时间挖洞的上班族。课程分为基础入门、漏洞原理、AI工具、实战挖洞四个阶段,目标明确:带学习者挖到人生第一个漏洞。基础篇覆盖网络协议、操作系统和Web基础;漏洞原理篇讲解SQL注入、XSS、CSRF、文件上传等高频漏洞及CVE复现;AI工具篇将AI引入资产收集、漏洞扫描和报告撰写以提升效率;实战篇从靶场过渡到真实SRC平台。课程配套学习计划、笔记和工具包,并建议学习者每阶段动手复现。文章同时提醒理性看待课程效果,职业水平仍需大量真实环境练习。
为什么现在学SRC漏洞挖掘正当时
网络安全行业的人才缺口持续扩大,而SRC(Security Response Center)漏洞挖掘作为离实战最近的方向,正吸引越来越多零基础学习者。据B站UP主在课程开场中观察,刚摸到网安门槛的纯小白和想利用空闲时间挖洞赚零花的打工人,构成了当前学习SRC的主力人群。这套2026年全新录制的系统课程,将学习路径拆解为基础入门、漏洞原理、AI工具、实战挖洞四个部分,目标明确:带学习者挖到人生第一个漏洞。
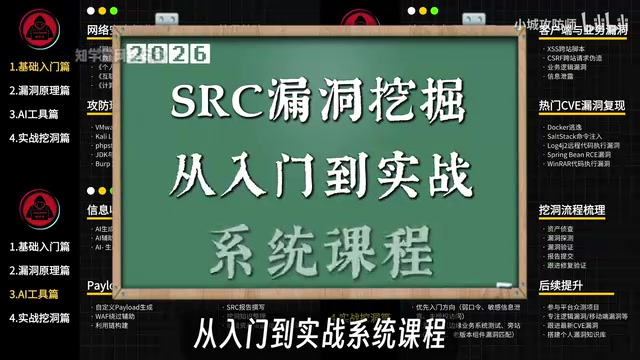
SRC(Security Response Center) 是指企业或组织设立的安全应急响应中心,负责接收、验证和修复外部安全研究人员提交的漏洞报告。国内主要SRC平台包括腾讯应急响应中心(TSRC)、阿里巴巴应急响应中心(ASRC)、字节跳动安全中心等,通常设有漏洞奖励计划(Bug Bounty),根据漏洞等级给予现金或积分奖励。对学习者而言,SRC平台提供了合法授权的测试环境,是积累实战经验的重要渠道。与渗透测试相比,SRC漏洞挖掘更强调在授权范围内发现真实业务系统中的安全问题,因此学习者需要熟悉平台规则、漏洞评级标准和报告撰写规范。
四阶段课程结构解析
基础入门篇:打好地基
任何安全技能都离不开基础。课程从网络协议、操作系统、Web基础讲起,帮助零基础学习者建立对网络空间的基本认知。UP主强调,这部分虽然看似枯燥,却是后续理解漏洞原理的前提。对于想转行网安去大厂做白帽的人来说,基础扎实程度直接决定了面试时的技术深度。
网络协议 是互联网通信的规则集合,对于漏洞挖掘而言,重点需要掌握HTTP/HTTPS、TCP/IP和DNS等协议。HTTP协议的无状态特性、请求方法(GET/POST)、状态码、头部字段和Cookie机制,直接关系到SQL注入、XSS、CSRF等Web漏洞的理解。例如,理解Cookie与Session的区别有助于分析会话劫持和越权漏洞;熟悉URL编码和参数传递方式则是发现注入类漏洞的前提。操作系统 方面,需要了解Linux基本命令、文件权限和进程管理,以及Windows的注册表、服务和安全机制,因为许多漏洞利用涉及系统层面的交互。Web基础则包括HTML、JavaScript、同源策略和浏览器安全模型,这些是理解前端漏洞和绕过技术的基础。
漏洞原理篇:理解高频漏洞
课程重点覆盖高频漏洞的原理与利用方式,包括SQL注入、XSS、CSRF、文件上传等常见类型。与单纯教工具使用不同,这部分侧重让学习者理解漏洞产生的根本原因,从而在面对不同目标时能够灵活变通。UP主提到,课程还会涉及CVE漏洞复现,通过真实漏洞案例加深理解。
CVE(Common Vulnerabilities and Exposures) 是国际通用的漏洞编号体系,由MITRE公司维护,为每个公开披露的网络安全漏洞分配唯一标识符,格式如CVE-2024-12345。CVE本身不包含漏洞的技术细节,而是通过关联NVD(国家漏洞数据库)等平台提供描述、参考链接和CVSS评分。CVE漏洞复现是指在学习环境中重现已公开漏洞的触发过程,通常需要结合漏洞公告、补丁对比和PoC(概念验证代码)进行分析。复现CVE不仅能帮助理解漏洞成因,还能训练学习者阅读英文公告、搭建测试环境和调试利用代码的能力。需要注意的是,复现应在隔离的虚拟环境中进行,避免对生产系统造成影响。
AI工具篇:效率提升的关键
这是整套课程区别于传统教程的亮点。AI工具被引入到资产信息收集、漏洞扫描、报告撰写等环节,帮助初学者绕过繁琐的重复劳动,把精力集中在分析判断上。UP主没有展开具体工具清单,但从课程定位看,AI在这里扮演的是提效工具而非替代思考的角色。对于时间有限的打工人来说,这一部分的价值尤为明显。
实战挖洞篇:从靶场到真实目标
实战篇覆盖资产信息收集、挖洞工具实操和SRC平台实战。课程设计遵循从模拟到真实的路径,先通过靶场环境熟悉流程,再逐步过渡到真实SRC项目。UP主的目标是让学习者在完成课程后具备独立挖洞的基本能力,无论选择去大厂做白帽还是在家接赏金任务。
配套资源与学习建议
为保障学习效果,课程提供学习计划、视频教程、学习笔记和工具安装包,形成相对完整的学习闭环。UP主在视频中呼吁观众支持,但未透露具体资源获取方式。
从学习策略看,这类系统课程最容易出现的问题是“看完了但不会做”。建议学习者在每个阶段结束后立即动手复现,特别是漏洞原理篇和实战篇,必须亲手操作才能形成肌肉记忆。AI工具篇的内容可以反复回看,因为工具迭代速度快,理解使用逻辑比记住操作步骤更重要。
适合人群与预期
这套课程面向两类人:一是准备转行网安、目标进入大厂安全团队的零基础学习者;二是希望利用业余时间在SRC平台挖洞获取额外收入的上班族。UP主声称学完可以胜任白帽工作或赏金挖洞,但需要理性看待——课程提供的是入门路径和实战框架,真正达到职业水平还需要大量真实环境的练习积累。
对于完全零基础的学习者,建议先确认自己对网络协议和编程是否有基本兴趣,再投入时间。SRC漏洞挖掘的门槛不在于工具操作,而在于持续学习的耐心和对细节的敏感度。
课程内容来自B站UP主分享,学习过程中涉及的漏洞挖掘行为应严格遵守法律法规,仅在授权范围内进行测试。
相关推荐

Claude Sonnet 6疑泄露,Anthropic内部模型加速惊人
Anthropic疑似泄露Sonnet 6,Meter报告称其AI研发加速1.9倍;OpenAI发布GPT-6 Cyber,GPT-6.2 Astra或将至;Google Gemini Omni 1.2 Flash登顶视频生成榜;Meta stealth模型与实时头像亮相;市场波动下Google仍投170亿美元建数据中心。

科幻小说对AI的预测有多准?
科幻小说对AI的预测有多准?本文结合Hacker News讨论,分析科幻作品在AI发展中的远见与盲区,探讨其真正价值在于启发思考而非精准预测。

SwarmEvolve:潜空间智能体集群加速进化搜索
SwarmEvolve框架让数百个低成本智能体在潜空间中集群推理,通过KV缓存共享信息,在数学发现和科学计算问题上实现快速进化搜索,中位数仅3-8分钟达到其他框架60分钟的最佳分数。