AI辅助逆向淘宝Sign签名:MD5加密参数破解全流程

引言:一个卡在加密上的爬虫需求
在爬虫开发实践中,最令人头疼的往往不是页面结构解析,而是各大平台层层设置的请求签名(Sign)加密。据某B站UP主分享,一个仅200元的小订单需求,就因为淘宝的Sign签名(本质是MD5加密)卡住了很久——难在你翻遍代码都找不到签名算式究竟在哪里生成,简单在于一旦定位到位置,几分钟就能跑通。
本文将基于该案例,系统梳理这类「MD5算Token」型加密参数的逆向定位方法,并展示如何借助AI大幅降低分析和写码的门槛。核心结论是:遇到签名类参数,第一步不应盲目全局搜索打断点,而是先判断哪些参数需要逆向、哪些是简单的动态值。
第一步:抓包定位目标接口
逆向的起点永远是抓包。打开浏览器开发者面板,通过滑动页面触发分页事件,即可在网络请求中捕获到关键数据包(案例中为一个 mtop 2.0 接口)。
mtop接口与淘宝签名体系背景:mtop(Mobile Taobao Open Platform)是阿里巴巴旗下移动端统一网关接口层,承担着淘宝、天猫、闲鱼等多个App的API请求路由与鉴权工作。其签名机制经历了多个版本迭代,核心目的是防止爬虫、中间人攻击和请求伪造。mtop 2.0版本的签名体系将Cookie中的会话Token、时间戳、AppKey和业务数据混合计算,任何一个参数不匹配都会触发「非法请求」拦截,这也是为什么直接复制cURL无法复现请求的根本原因。
点击进入后观察响应数据,确认这正是所需的商品数据后,锁定目标接口。
最快的验证方式是右键将请求「复制为cURL格式」,粘贴到爬虫工具库中转换为基础代码并直接运行。结果毫不意外地返回「非法请求」——因为请求中的 sign 参数无法伪造,这正是需要逆向分析的核心所在。
第二步:让AI帮你分类请求参数
面对一堆请求参数,新手最容易犯的错误是「一上来全局搜索、乱打断点」。更聪明的做法是先做参数分类。当你无法判断时,可以直接把参数交给AI分析。
在Web逆向工程中,一个复杂接口往往携带数十个参数,盲目逐一攻克会极大消耗时间。专业逆向工程师通常将参数分为三类:一是静态固定值(如AppKey、API版本号),直接硬编码即可;二是规律性动态值(如时间戳、随机数),无需逆向只需按规律生成;三是依赖计算的签名类参数,才是真正的逆向目标。这种分类思维本质上是一种「最小攻击面」策略——集中资源突破真正的壁垒,而不是在已知领域反复消耗。AI在这一环节的价值正是快速完成参数语义识别,将人类经验规则批量应用到参数列表上。

AI很快给出了清晰的分类结果:
- 参数 t:毫秒级时间戳,动态生成,无需复杂逆向,只需保证与 sign 计算时使用的时间戳一致;
- 参数 sign:请求签名,用于验证请求合法性与完整性,是最需要攻克的核心。它通常由请求参数(包括 data、t、appKey 等明文值)加密而来;
- 其余参数:多为固定值或可从 Cookie 中提取的值。
这一步的价值在于——AI帮你把「硬骨头」和「软柿子」区分清楚,避免在时间戳这类无意义参数上浪费精力。
第三步:精准定位签名生成位置
锁定 sign 为核心后,就要找到它的生成代码。由于 mtop 的签名函数名比较特殊,可以直接在开发者工具的搜索框中输入 sign:(加冒号能更精准地定位到赋值语句),快速找到函数生成位置。
在该位置打上断点,刷新页面重新触发请求。断点命中,即说明请求确实经过了这段签名逻辑。
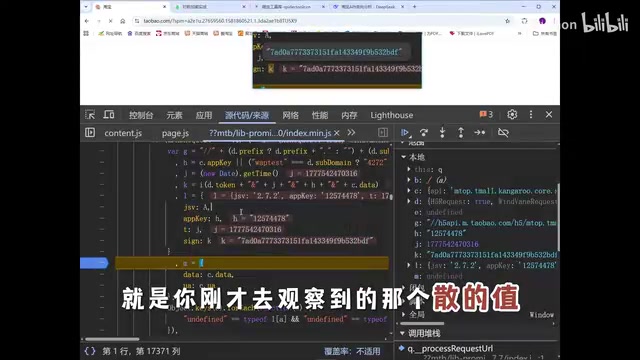
断点命中后,逐一拆解签名函数中的变量:
- token 前半段:来自 Cookie 中的
_m_h5_tk值,以下划线为分隔符提取前半部分,用 session 保存 Cookie 后即可提取; - 时间戳 j:毫秒级时间戳;
- appKey h:直接硬编码写死在代码里;
- c.data:一个固定的字符串参数。
拆解到这一步,绝大部分变量的来源已经明确,剩下的就是最关键的加密算法本身。
第四步:识别MD5加密算法
签名生成函数中最核心的是负责加密的方法(案例中记为 i)。如何快速判断它用的是什么算法?一个非常实用的经验法则是看输出长度。
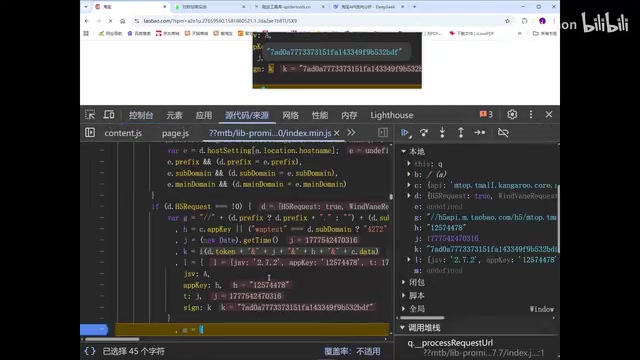
如果生成的值是固定的 32 位十六进制字符串,那就极有可能是 MD5 哈希算法。**MD5(Message Digest Algorithm 5)**是由Ronald Rivest于1991年设计的哈希摘要算法,输入任意长度数据,输出固定128位(16字节)的摘要值,通常以32个十六进制字符表示。MD5具备雪崩效应——输入哪怕改变一个比特,输出就会面目全非——这使其天然适合签名场景:平台只需在服务端用相同参数重算一遍MD5,与请求中的sign对比,即可验证请求是否被篡改。尽管MD5在密码存储场景已因碰撞漏洞而被淘汰,但在请求签名这类「防篡改而非防破解」的场景下,仍被大量平台沿用,因为攻击者即便知道算法,也需要拿到正确的Token才能伪造合法签名。
验证方法也很直接:拿同一段明文(比如字符 1)分别用标准 MD5 工具和页面里的 i 函数生成摘要,对比两者输出是否一致。当两边都输出以相同字符(如 c4c...)开头的结果时,即可确认该函数就是标准 MD5。
至此,整个签名逻辑完全清晰:将 token 前半段、时间戳、appKey、data 按规则拼接后执行 MD5,即得到 sign。
第五步:让AI生成并调试爬虫代码
分析工作完成后,写代码这种重复性工作完全可以交给AI。将上述分析结论整理成提示词,喂给大模型(案例中切换使用了 DeepSeek广告 系列模型)即可。
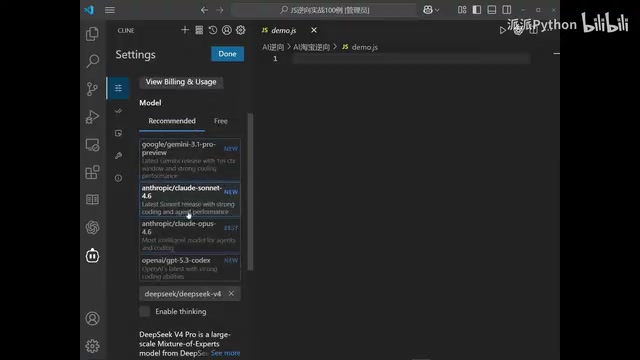
AI生成的 Python 代码颇为完整:引入 Selenium 做自动化,自动打开页面、提取 Cookie 中的 token,按分析出的规则拼接参数、计算 MD5 得到 sign,最后发送请求。
Selenium在Cookie提取中的作用:Selenium是一个浏览器自动化框架,最初为Web应用测试而设计,在爬虫领域则常被用于绕过JavaScript渲染和动态Cookie生成。淘宝的
_m_h5_tkToken并非静态值,而是服务端在完整页面加载流程中通过Set-Cookie下发的会话标识,且会定期刷新。直接用requests库发请求时,无法触发完整的浏览器执行环境,导致无法获得有效Token。Selenium通过驱动真实Chrome浏览器,完整执行页面JS,自然获得带有合法Token的Cookie,再将其注入到后续的requests请求中,既保证了Token合法性,又避免了全程用Selenium带来的性能损耗。
运行后,程序自动完成页面打开、Cookie 获取、sign 生成,并成功拿到目标数据,整条链路一次跑通。
说个细节,AI还自动完成了调试环节——它会自我验证 sign 生成是否正确,并在必要时切换实现方式(如用自动化提取 Cookie 而非手动填入),大幅减少人工试错成本。
总结:AI降低的是门槛,不是思维要求
这个案例揭示了AI辅助逆向的真正价值:它没有替代密码学基础和调试思维,而是把繁琐的参数分类、算法识别、代码编写这些环节的门槛大幅压低。
值得沉淀的方法论如下:
- 先抓包确定目标接口,用最快方式验证哪些参数缺失;
- 用AI辅助区分「动态简单值」与「需逆向的签名值」;
- 通过「函数名+冒号」精准搜索,定位签名生成位置;
- 用输出长度(32位)结合明文比对,快速识别 MD5 算法;
- 把明确的分析结论交给AI生成代码并自动调试。
免责声明:本文内容仅用于技术学习与研究,逆向分析应严格遵守相关平台服务条款与法律法规,切勿用于非法数据采集。
相关推荐

Claude Code实战指南:从零搭建专属AI编程助理
基于实战教程梳理Claude Code从环境搭建、国产模型切换到Git工作流与命令体系的完整路径,帮助开发者快速搭建专属AI编程助理,少走弯路。

Claude Sonnet 6疑泄露,Anthropic内部模型加速惊人
Anthropic疑似泄露Sonnet 6,Meter报告称其AI研发加速1.9倍;OpenAI发布GPT-6 Cyber,GPT-6.2 Astra或将至;Google Gemini Omni 1.2 Flash登顶视频生成榜;Meta stealth模型与实时头像亮相;市场波动下Google仍投170亿美元建数据中心。

科幻小说对AI的预测有多准?
科幻小说对AI的预测有多准?本文结合Hacker News讨论,分析科幻作品在AI发展中的远见与盲区,探讨其真正价值在于启发思考而非精准预测。