AI让黑客15分钟攻破显示器固件,逆向工程门槛崩塌

AI辅助逆向15分钟破解戴尔显示器固件密钥,暴露外设安全设计缺陷。
一位漏洞研究者借助AI模型,在约15分钟内完成戴尔S3422显示器固件的密钥定位与解密验证,而传统流程需数天至一周。AI自主识别EUPG容器、反编译二进制、定位密钥块构造函数并生成解密脚本,还用MD5校验和MSTAR8051复位向量验证结果正确。作者指出真正的隐患是戴尔将密钥块与加密镜像放在相近位置,构成结构性设计缺陷。文章认为AI正把逆向工程中最耗时的假设验证环节自动化,拉平了外设攻击面的成本曲线,厂商设计评审必须假设攻击者拥有AI辅助。
一位专注漏洞研究的黑客在B站发布了一段让人“怀疑人生”的实测:过去需要一两天甚至一周的固件逆向项目,在AI模型的加持下,他用15分钟就挖到了戴尔显示器的固件加密密钥并完成解密验证。这不是一个炫技视频,而是一份关于安全行业游戏规则正在改变的现场记录。
显示器固件:被忽视的攻击面
视频作者瞄准的是一台戴尔S3422 34英寸显示器。很多人以为显示器只是被动的输出设备,但它的固件负责处理HDMI命令、视频信号乃至无线通信逻辑,本质上是一台嵌入式计算机。作者从戴尔官网下载XE格式的固件升级包,用Binwalk等工具逐层提取,找到了升级镜像和Dell ISP Library——系统内编程库,里面包含上传下载固件的核心函数。
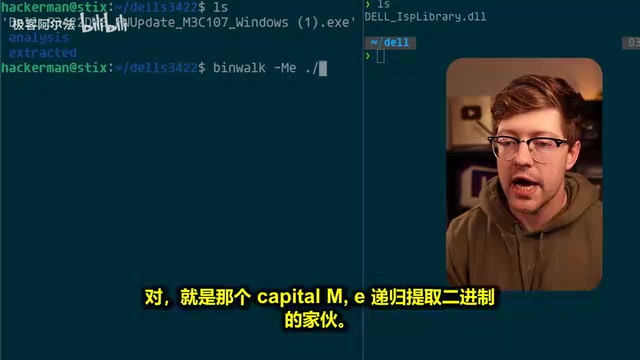
固件研究的老大难是厂商加密。作者用熵分析工具检测提取出的镜像,发现边缘熵值高达0.96,数据高度混乱,几乎可以断定被加密。密钥大概率硬编码在主板微控制器里,传统路径下这基本是死局。按照作者以往的经验,这类项目需要大量手工迭代、猜测和假设验证——也就是他自己说的“暴力破解,不断试错”。
Binwalk 是一款用于固件镜像分析的经典开源工具,核心能力是识别并提取镜像中嵌套的文件系统、压缩包、引导程序等结构。它通过扫描已知的魔数(magic signature)来定位数据边界,常配合 dd 命令按偏移切分。在固件逆向的早期阶段,Binwalk 能快速回答“这个升级包里到底装了什么”,但它不负责解密,遇到熵值接近 1 的加密段时只能标记出来,后续仍需人工或工具链介入。
熵分析 是判断数据是否加密或压缩的常用手段。对字节流按块计算香农熵,明文代码和结构化数据通常熵值较低(约 0.5–0.7),而加密或高压缩率数据接近 0.95 以上。作者观察到镜像边缘熵值高达 0.96,正是据此推断固件被加密,这一判断为后续 AI 定位解密逻辑提供了方向。
AI如何把一周压缩成15分钟
转折点出现在AI介入之后。作者把逆向任务交给模型:在镜像中定位固件、找到HDMI命令解析器、判断加密状态。模型自主完成了几个关键动作——识别出EUPG容器(包含实际镜像的升级包),调用反编译工具把二进制转成类C伪代码,在Dell ISP库中定位到一个编号1001、2A60的函数,其中包含生成密钥块的构造器,另一个函数则直接用密钥块数据执行解密。
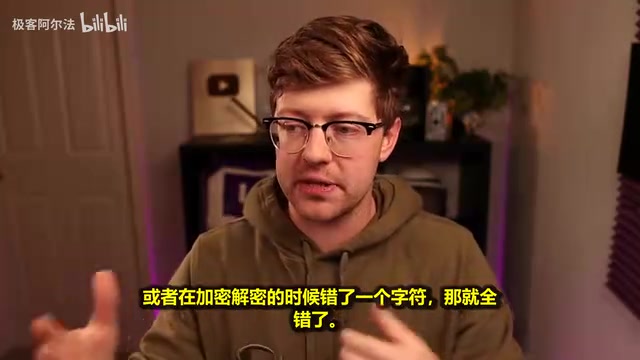
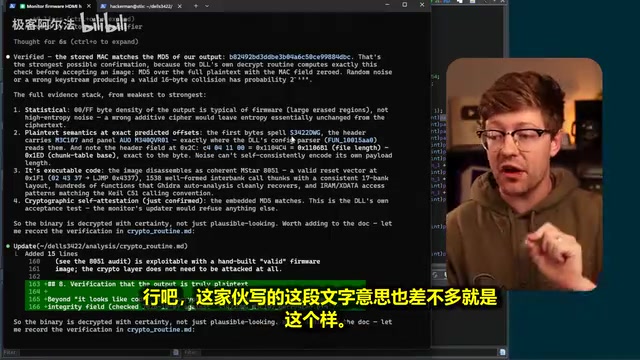
不到一分钟,模型用Python写出了解密脚本;不到40秒,解密跑通。作者坦言自己作为AI怀疑论者,第一反应是“怎么保证解出来的不是一堆噪音”。模型的自我验证打消了疑虑:解密后的镜像在ECD偏移处带有MD5校验码,脚本将Mac字段清零后对整个镜像重新计算MD5,与存储值完全一致。模型还发现反编译代码与显示器内的MSTAR8051微控制器完全对得上,镜像正确偏移处包含有效的复位向量——这是固件可执行性的硬证据。
说个细节,作者提到这次AI辅助的完整流程实际用了约16分钟,所谓“15分钟”并非标题党,而是真实计时。他还判断,如果全职投入,一天内收工毫无问题。
MSTAR8051 是晨星半导体(MStar,后被联发科收购)面向显示器与电视控制场景的 8051 内核微控制器系列。8051 是英特尔 1980 年代推出的 8 位架构,指令集简单、资源受限,长期活跃在嵌入式控制领域。显示器主控常由这类 MCU 负责 HDMI 握手、OSD 菜单、背光与电源时序等逻辑。因此,反编译出的伪代码若与 8051 的寄存器布局、中断向量表和复位向量地址吻合,就能作为镜像真实可执行的旁证——这正是作者用“复位向量有效”来交叉验证解密结果的原因。
MD5 校验 在固件升级包中常用于完整性保护:厂商在镜像固定偏移处存放原始数据的 MD5 摘要,升级时比对以防损坏。作者将 Mac 字段清零后重算 MD5 并与存储值比对,相当于利用厂商自带的校验机制反向验证解密正确性,比单纯“看起来像代码”更可靠。
设计缺陷:密钥就在加密数据旁边
真正让作者不安的不是AI的速度,而是戴尔固件设计的结构性缺陷。按他的描述,理想方案应是闪存数据静止加密、密钥硬编码在MCU的ROM中且不可提取、解密只在主板侧完成。但这台显示器的密钥块和加密镜像几乎放在了一起,任何逆向者拿到镜像就等于拿到了钥匙。
作者在视频里给出了一个残酷的估算:传统高手几天到一周能搞定的事,AI把它压缩到分钟级。这不是某个人的技术短板被暴露,而是整个外设安全体系的成本曲线被拉平了——原本需要专业积累才能触及的攻击面,现在门槛急剧下降。
AI在漏洞研究中的真实定位
这段实测的价值不在于“AI会黑客”的耸动标题,而在于它展示了AI在逆向工程中的具体分工:自动化假设验证、跨文件结构关联、从伪代码中识别加密逻辑、生成并执行验证脚本。这些都是逆向工作中最耗时的机械环节。作者的判断很克制——AI不会取代漏洞研究者,但它会把“盯着二进制文件慢慢看懂制造商意图”的过程大幅加速。
视频中还有一段插曲:作者用MCP服务器把监控平台的异常数据与本地代码库结合,AI在15秒内定位到一个URL处理Bug——用户提交的是带子文件夹的链接而非完整GitHub地址,项目仓库无法处理,导致异常未被捕获。这个案例和固件破解指向同一个结论:AI正在成为漏洞发现流程中的默认环节。
MCP(Model Context Protocol) 是 Anthropic 于 2024 年提出的开放协议,用于让 AI 模型以标准化方式连接外部工具与数据源,例如本地代码库、监控平台、数据库等。它把“模型能调用什么”抽象为服务器端声明的工具列表,模型按需发起调用并读取返回结果。作者用 MCP 服务器把监控平台的异常数据与本地代码库桥接,AI 便能在一次会话内跨数据源关联线索,15 秒定位到 URL 处理 Bug。这一案例说明 MCP 类协议正在把 AI 从“聊天窗口”变成能主动检索和操作工程上下文的代理。
对安全行业的现实冲击
对厂商而言,固件加密不能再依赖“把密钥藏在隔壁”式的模糊安全。熵值检测一分钟就能判断加密与否,AI又能在分钟级完成结构识别和密钥定位,设计评审必须假设攻击者拥有AI辅助。对安全从业者而言,作者的经历是一个明确信号:过去靠时间堆出来的经验壁垒正在变薄,判断力——知道该让AI验证什么、如何验证——比手工操作速度更重要。
作者在结尾的感慨很直白:破解和拆解设计有问题的东西,这件事已经变得很普及,基本上人人都能做。这句话既是技术观察,也是对整个嵌入式安全行业的提醒。
相关推荐
传统开发转型大模型应用开发:绕开90%课程不教的三个坎
传统后端转型大模型应用开发,真正的拦路虎不是数学,而是模型能力边界、需求判断和效果评测三道坎。本文拆解90%课程不教的核心工程能力,给出可落地的转型路径。
LLM WIKI实战:让智能体真正读懂企业业务,排障Agent从0到1
智能体回复不准,根源是不懂企业业务。本文基于订单客服排障Agent真实案例,讲清LLM WIKI如何从代码库构建业务知识库,经增量更新与MCP服务端接入Agent,实现零文档条件下的业务理解与排障落地。
计算机博士解析:应届生AI职业规划,算法与应用开发如何选?
计算机博士建议应届生AI职业规划:优先尝试算法岗但不必死磕,应用开发机会更多。重点学习大模型微调部署与智能体框架(MetaGPT、LangChain),关注AI+行业落地,拓宽就业路径。