Anthropic安全主管言论引热议:AI是安全危机还是替罪羊?

Anthropic安全主管言论引发Reddit激辩:AI是漏洞制造者还是揭疤者?
Anthropic安全主管的公开表态在Reddit引发激烈争论,核心在于近期PHP、Python图像库、Gitlab、Cisco邮件网关等高危漏洞的集中曝光应归咎于AI加速开发,还是AI只是揭开了互联网基础设施长期存在的安全欠账。一方指责Anthropic虚伪,踩油门却假装无力监控;另一方认为安全专家警告技术债务数十年被忽视,AI只是以惊人速度发现了既有漏洞。讨论中的“18个月”时间线预测AI对AI的军备竞赛将清除低垂果实,但因来自利益相关方而受质疑。F1赛车核引擎类比被广泛认同:没有公司愿单方面减速,监管是唯一出路,但“没有组织者”是现实困境,地缘竞争更加剧了单边放缓的顾虑。
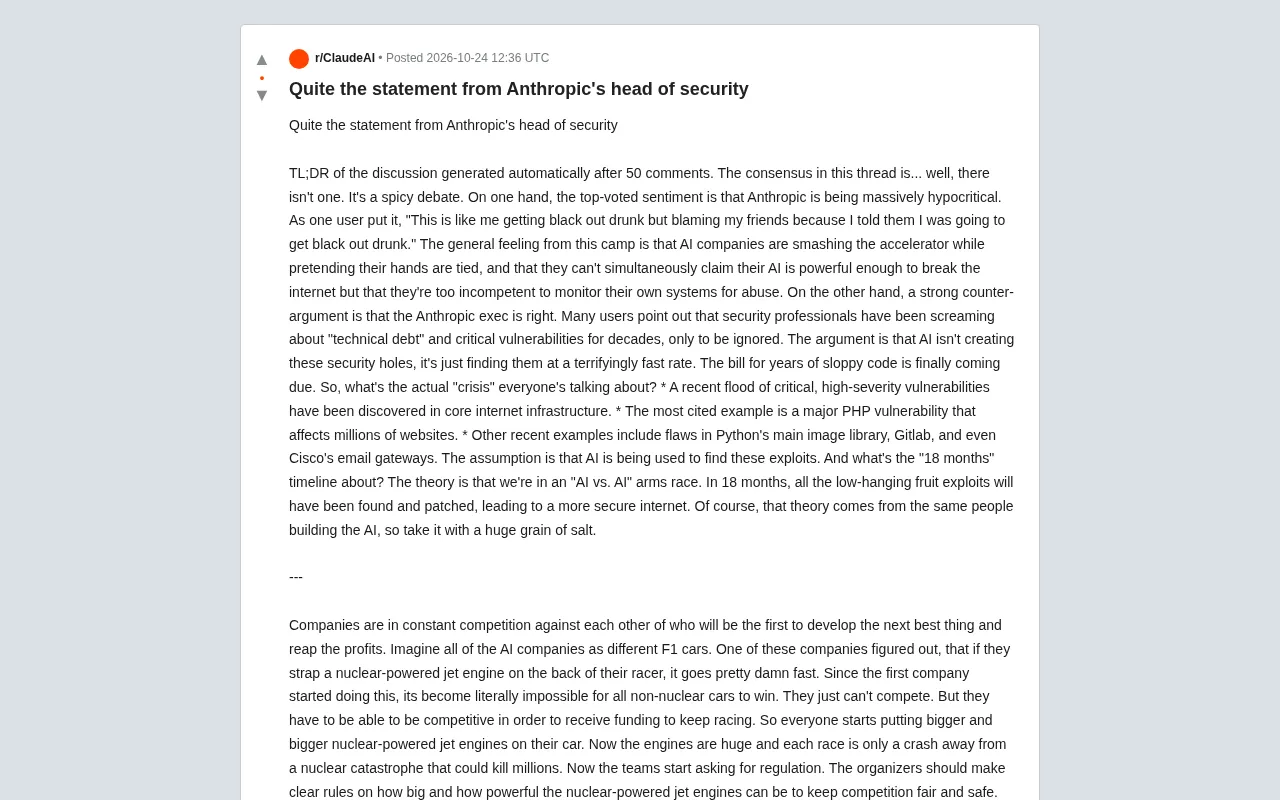
Anthropic安全主管的一番言论在Reddit上引发了激烈辩论。核心争议在于:近期大量高危漏洞的发现,究竟是AI公司加速开发带来的恶果,还是AI只是揭开了互联网基础设施长期存在的伤疤?
争论的起点:一句“ spicy”的声明
讨论源于Anthropic安全主管对当前安全形势的公开表态。虽然原文未直接引用其具体措辞,但从社区反应来看,该声明触及了AI公司与安全责任之间的敏感神经。
Reddit帖子在50条评论后自动生成的摘要显示,社区并未形成共识。一方认为Anthropic“极度虚伪”——一边全力推进AI能力,一边假装对滥用束手无策。有用户用了一个生动的比喻:“这就像我喝到断片,却怪朋友,因为我事先告诉过他们我要喝断片。”
另一方则持截然相反的观点:安全专家几十年来一直在警告“技术债务”和关键漏洞,却始终被忽视。AI并没有创造这些安全漏洞,它只是以惊人的速度发现了它们。多年草率代码的账单终于到期了。
危机是什么?一波高危漏洞的集中爆发
讨论中提到的“危机”指向近期集中曝光的一批高危漏洞。据社区梳理,最常被引用的案例包括:
- 一个影响数百万网站的重大PHP漏洞
- Python主图像库的缺陷
- Gitlab的安全问题
- 甚至Cisco邮件网关的漏洞
社区的假设是,AI正被用于发现这些漏洞。这引出了两种截然不同的解读:是AI让互联网变得更危险,还是AI让原本就存在的危险变得可见?
从技术角度看,后一种解读更有说服力。安全研究长期受限于人力瓶颈,而AI驱动的代码分析和模糊测试确实能大幅提升漏洞发现效率。问题在于,发现速度超过了修复速度时,公众感知到的就是“危机”。
“18个月”时间线:AI对AI的军备竞赛
讨论中反复出现一个关键预测:18个月。
其逻辑是,我们正处于“AI对AI”的军备竞赛中。在18个月内,所有低垂的果实——那些容易发现的漏洞——都将被找到并修补,从而带来一个更安全的互联网。
有用户解释了这一机制的运作方式:聪明的公司应该雇佣白帽黑客,用AI代理探测自己的系统。攻击发生的同时,加固也在进行。18个月后,漏洞被挖掘殆尽,局势将进入某种“缓和期”。
但这个预测有一个根本性的可信度问题:它来自建造AI的同一批人。正如一位用户所言:“这个理论来自把AI带给我们的那些人,所以请带着巨大的怀疑态度看待。”
“低垂的果实”(low-hanging fruit)是安全研究中的常用隐喻,指那些最容易发现、最常被利用的漏洞类型,例如未打补丁的已知CVE、默认配置错误、硬编码凭证、缺乏输入验证的接口,以及可通过简单模糊测试触发的崩溃。这类漏洞通常不需要复杂的利用链,自动化工具即可批量定位。业界估计,互联网上相当比例的入侵事件源于此类基础性缺陷。AI驱动的漏洞挖掘之所以被认为能改变格局,正是因为它能以远超人工的速度穷举这些简单模式,从而在较短时间内将存量“低垂果实”清扫一空。但反对观点指出,漏洞并非有限矿藏——新代码每天都在产生,新的攻击面(如AI系统自身)也在不断出现,因此“18个月后缓和”的假设可能过于乐观。
“模糊测试”(fuzzing)是一种自动化软件测试技术,通过向程序输入大量随机或半随机数据,观察其是否崩溃或产生异常行为,从而发现内存安全、解析逻辑等方面的缺陷。传统模糊测试依赖覆盖率反馈来引导输入变异,而AI/机器学习模型可用于生成更有可能触发深层代码路径的测试用例,或对崩溃样本进行自动分类和去重。近年来,大语言模型还被用于直接阅读代码、推断潜在漏洞模式,这大幅降低了漏洞挖掘的人力门槛。正因如此,近期集中曝光的高危漏洞被社区怀疑与AI辅助手段有关——发现效率的提升使原本沉睡多年的缺陷在短时间内被批量揭示。
F1赛车与核引擎:一个被广泛认同的类比
讨论中最精彩的贡献是一个关于F1赛车的类比,获得了大量认同。
想象所有AI公司都是不同的F1赛车。一家公司发现,如果在车后绑一个核动力喷气引擎,速度会快得惊人。自从第一家公司这么做之后,所有非核动力车都再也无法获胜。但为了获得继续比赛的融资,它们必须保持竞争力。于是每家都开始装越来越大的核引擎。现在引擎巨大,每场比赛距离核灾难只有一次撞车之遥。
这时车队开始呼吁监管:组织者应该明确规定核引擎的大小和功率,以保证竞争公平和安全。没有车队会主动缩小引擎,因为别人不会。如果你这么做,你就再也赢不了。唯一有效的方式是强制所有人一起缩减。
这正是Anthropic呼吁监管的底层逻辑——不是它们不想减速,而是单方面减速意味着出局。
但类比也有其局限。有用户指出:“更好的是根本不要比赛,而不是让核动力喷气车赢得比赛。”更尖锐的评论则直指监管的真空:“问题是,根本没有组织者。”
中国因素与地缘竞争
讨论还延伸到了地缘政治层面。有用户讽刺道:“中国早就赢了,美国人还以为自己多重要。”
但这一说法立即遭到反驳:中国在算力和人才方面并不占优,其优势在于发电能力、更少的监管,以及一个在必要时可以集中力量办大事的政府。这种讨论反映出AI安全辩论无法脱离地缘竞争的现实框架——任何单边放缓的提议都面临“对手不会跟进”的质疑。
核心矛盾:谁该为互联网的安全欠账买单?
回到争论的本质,双方其实指向一个共同的事实:互联网基础设施存在大量长期未修复的安全隐患。
Anthropic等公司的立场可以理解为:我们加速了漏洞的发现,这本身是好事,但修复需要全行业乃至监管层面的协同。批评者的立场则是:你们选择了加速,就不能同时声称自己无力监控滥用。
有用户总结得颇为犀利:“踩死油门的那些人(Anthropic、OpenAI)会假装他们‘警告过我们’、‘这是不可避免的’,而这一切都是为了某个他们本可以停止开发的庞然巨物。”
这场辩论没有简单的答案。但它揭示了一个关键问题:当AI同时是漏洞的发现者和漏洞的制造者时,安全责任的边界究竟在哪里?18个月后我们或许会知道答案,但正如社区所提醒的,这个时间表来自利益相关方,需要独立验证。
“技术债务”(technical debt)原是软件工程术语,指为了短期交付而选择次优方案(如跳过重构、缺少测试、延后修复已知缺陷)所累积的长期成本。在安全语境下,技术债务表现为大量遗留系统运行着过时依赖、未修补的已知漏洞和脆弱的默认配置。安全专家数十年来警告的正是这种债务的复利效应:修复成本随时间指数上升,而一旦被攻击者利用,代价由用户和社会承担。AI的介入并没有制造这些债务,而是像一次强制审计,把原本被忽视的账单集中呈现在公众面前。争论的焦点因此从“AI是否让互联网更危险”转向“谁有责任偿还这笔历史欠账”——是继续加速的AI公司、长期忽视安全的软件供应商,还是应当介入的监管者。
相关推荐

一人量产90集AI漫剧:10小时10块钱的完整制作流程
没有编剧经验也能做AI漫剧:10小时10块钱成本,红果平台单部收益4200元。本文拆解从AI生成剧本、分镜脚本到成片的六步完整流程,附万能提问公式和新手避坑指南。

豆包Agent自制报价测算器:接单报价告别凭感觉
B站UP主用豆包Agent零代码自制报价测算器,输入项目类型、数量、周期即可自动生成报价明细,支持加急与版权买断费率,一键复制发客户,手机端也能随时报价。
WorkBuddy实战教程:10个Agent项目从入门到简历级
WorkBuddy 实战教程解析:用中文交代任务的 AI 工作助手,配置环境比 Codex、Claude Code 更简单。10 个 Agent 实战项目覆盖文件整理、表格汇整、网页生成,新手三步上手,学完可写进简历。