Claude Code v2.1.261 更新:技能诊断工具与Remote Control优化
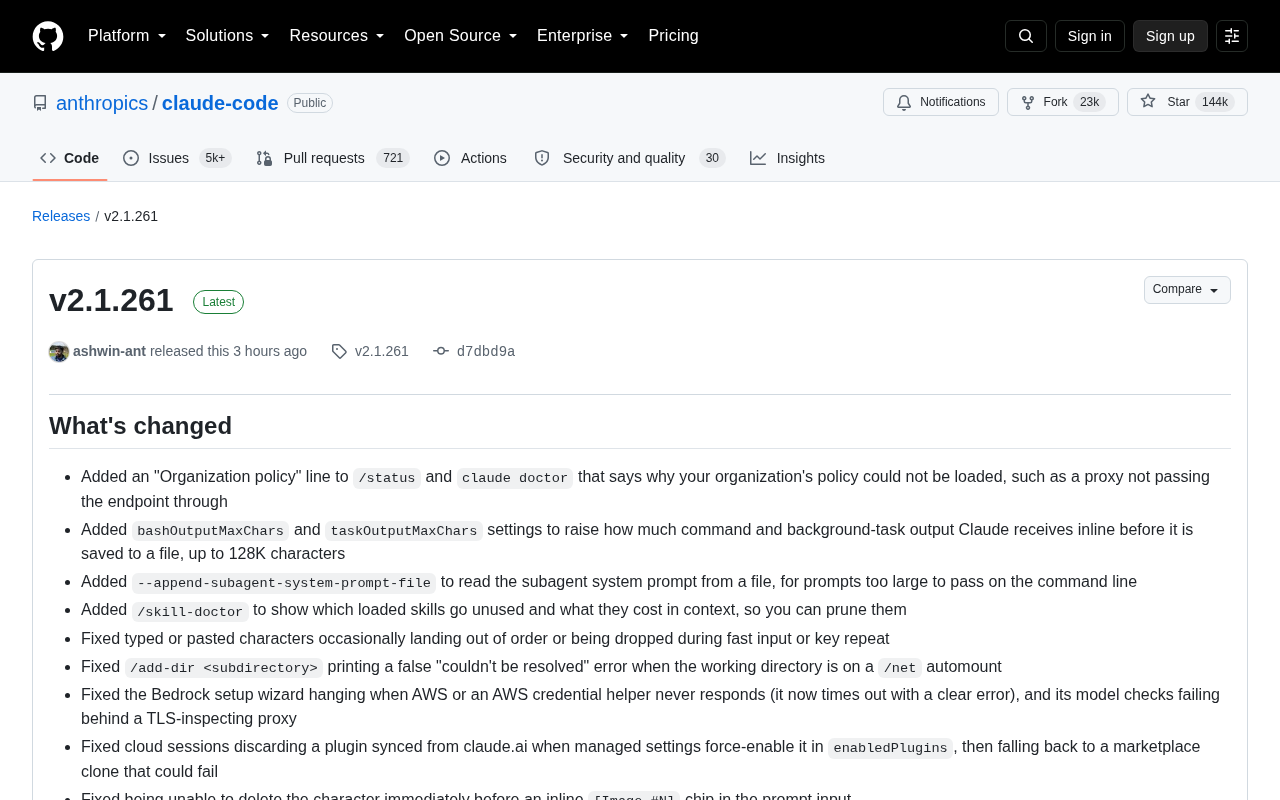
Anthropic 发布了 Claude Code v2.1.261 版本,带来了一系列实用功能和重要修复。本次更新着重提升了开发体验和系统稳定性,特别是在组织策略管理、输出处理和 Remote Control 功能方面。
核心新增功能
组织策略可视化
新版本在 /status 和 claude doctor 命令中增加了"Organization policy"行,能够清晰显示组织策略加载失败的原因。这对于企业环境中的代理配置问题排查尤为重要,当代理未正确传递端点时,开发者可以快速定位问题所在。
在企业级部署中,组织策略(Organization Policy)是一套集中管理的配置规则,用于控制 Claude Code 在整个组织范围内的行为——比如限定可用模型、约束文件访问范围、设置输出审查规则等。这些策略通常通过企业的 API 管理平台下发,Claude Code 在启动时从指定端点拉取策略配置。然而在许多企业网络环境中,出站请求需要经过 HTTP/HTTPS 代理服务器,如果代理配置不当(例如环境变量 HTTPS_PROXY 未设置,或代理服务器对 Anthropic API 端点做了拦截但未正确转发),策略拉取就会静默失败。此前开发者很难判断策略是否生效以及失败的具体原因,而此次新增的诊断信息直接在状态输出中暴露了失败链路,大幅降低了企业 IT 团队的排障成本。
值得补充的是,这一问题在采用零信任网络架构(Zero Trust Architecture)的企业中尤为突出。零信任模型下,所有网络流量默认不受信任,即使是内网请求也需要经过身份验证和流量检查。策略分发端点可能被企业防火墙归类为"未知外部服务"而遭到拦截,或者企业部署的证书固定(Certificate Pinning)策略与 Anthropic API 的 TLS 证书产生冲突。此外,许多企业会在代理层实施域名白名单机制,如果 api.anthropic.com 或策略分发的专用域名未被加入白名单,请求同样会被静默丢弃。这类问题在传统开发工具中通常表现为明确的连接错误,但在 AI 编码助手的场景下,策略加载失败往往不影响基本功能的使用——Claude Code 仍然可以正常工作,只是缺少了组织级的行为约束,这种"静默降级"在安全审计(如 SOC 2 Type II 合规检查)中可能构成管控缺失的风险。/status 和 claude doctor 中的策略诊断行实际上为企业 IT 团队提供了一个可脚本化的健康检查入口,可以集成到 CI/CD 流水线或终端初始化脚本中进行自动化验证。
输出处理能力提升
此次更新新增了 bashOutputMaxChars 和 taskOutputMaxChars 两个配置项,允许开发者将命令和后台任务的内联输出上限提升至 128K 字符。在此之前,超出限制的输出会被保存到文件中,现在开发者可以根据实际需求调整这一阈值,获得更连贯的交互体验。
所谓"内联输出"(inline output),是指命令执行结果直接嵌入到 Claude 的对话上下文中,而非作为外部文件引用。这一设计关乎 AI 代理的核心工作机制:当 Claude Code 执行 shell 命令或后台任务时,输出内容会被回传给模型作为后续推理的依据。如果输出被截断或转存为文件,模型就无法直接"看到"完整结果,可能导致推理断裂或需要额外的文件读取步骤。128K 字符的上限约相当于 3-4 万个 token,足以容纳大多数构建日志、测试报告或数据库查询结果的完整输出。不过需要注意的是,更大的内联输出意味着更多的上下文窗口占用,开发者需要在信息完整性与上下文预算之间做出权衡。bashOutputMaxChars 针对的是交互式 bash 命令的输出,而 taskOutputMaxChars 则面向通过 Task 工具启动的后台子任务。
从"上下文窗口经济学"的角度来理解这一设计选择会更加清晰。大语言模型的上下文窗口(Context Window)是模型单次推理时能"看到"的全部文本总量,目前 Claude 的上下文窗口为 200K token。这个窗口需要容纳系统提示词、技能文件、对话历史、工具调用结果等所有内容,是一种稀缺资源。更关键的是,上下文长度直接影响 API 调用成本——Anthropic 按输入和输出 token 数计费,每次将 128K 字符的命令输出注入上下文,意味着后续每轮对话都会携带这些内容,产生累积的 token 消耗。这就是为什么默认阈值不会设得太高:对于一次简单的 ls -la 命令,将其几百字符的输出内联是合理的;但对于 npm install 产生的数万行日志,全量内联不仅浪费上下文空间,还可能淹没真正重要的信息。128K 的可配置上限给了开发者精确控制的能力——在调试复杂构建失败时临时调高阈值查看完整日志,在日常开发中保持较低设置以节省上下文预算和 API 成本。
技能管理诊断工具
全新的 /skill-doctor 命令是本次更新的亮点之一。它能够识别哪些已加载的技能实际未被使用,并计算它们占用的上下文成本。这为开发者提供了优化技能配置的数据支持,帮助精简不必要的技能加载,提升整体性能。
Claude Code 的"技能"(Skills)是一种结构化的知识注入机制。开发者可以通过 Markdown 文件定义项目的编码规范、架构约定、工作流程等指令,这些文件会在会话启动时被加载到模型的系统提示词中,引导 Claude 按照特定的模式工作。技能文件通常存放在项目的 .claude/ 目录下,也可以通过 CLAUDE.md 文件引用。然而,每个被加载的技能都会消耗宝贵的上下文窗口空间——这就是所谓的"上下文成本"。在大型项目中,积累的技能文件可能达到数十个,其中不少可能已经过时或与当前任务无关。/skill-doctor 通过分析会话历史中技能的实际引用情况,量化每个技能的 token 开销与使用频率,帮助开发者做出数据驱动的优化决策,将有限的上下文窗口留给真正重要的内容。
从更宏观的视角看,技能系统代表了 Prompt Engineering(提示词工程)从手工艺向工程化实践的演进。早期的 AI 辅助编程中,开发者通过临时编写提示词来引导模型行为,这种方式难以复用、难以版本控制、难以在团队间共享。Claude Code 的技能系统将提示词抽象为可管理的配置文件,支持 Git 版本控制和团队协作,本质上是将隐性的"如何与 AI 沟通"的知识显性化。然而,工程化也带来了新的治理挑战——在大型团队中,不同成员可能各自添加技能文件,随着项目迭代,产生了所谓的"技能膨胀"(Skill Bloat)问题。一个典型的例子是:前端团队添加了 React 编码规范的技能,后来项目迁移到了 Vue,但旧的技能文件仍然留在仓库中被自动加载,白白消耗 token。更微妙的是,多个技能文件之间可能存在指令冲突——一个技能要求"始终使用函数式组件",另一个技能却包含"使用类组件处理复杂状态"的指导。/skill-doctor 的出现本质上是为技能系统引入了可观测性(Observability),这是任何成熟工程系统的必备能力。
Remote Control 功能完善
本次更新大幅改进了 Remote Control 的稳定性和用户体验:
- 修复了从手机、浏览器或 claude.ai 应用连接到终端会话时权限模式显示过期的问题
- 解决了从连接的设备停止任务后,会话仍显示运行状态的 bug
- 修复了在 Windows 原生环境下,TLS 检查代理导致的入站事件流失败
- 改进了
/teleport拉取的会话上传逻辑,避免重复内容出现在原始会话中
Remote Control 是 Claude Code 的远程协作核心功能,它允许开发者从任何设备(手机、平板、另一台电脑的浏览器)实时连接并控制运行在本地终端中的 Claude Code 会话。其底层基于服务器推送事件(Server-Sent Events, SSE)或 WebSocket 建立持久连接,将终端的状态变化实时同步到远端设备。这一架构在企业网络中面临的主要挑战是 TLS 检查代理(TLS Inspection Proxy)——许多企业出于安全合规考虑,会在网络出口部署中间人代理,对所有 HTTPS 流量进行解密检查后再重新加密转发。这种代理会打断长连接的事件流机制,导致远端设备无法接收实时状态更新。此次修复针对 Windows 环境下的这一场景做了专门适配。/teleport 命令则是 Remote Control 的高级特性,它可以将一个正在进行的会话"传送"到另一个环境中继续执行,此次修复确保传送过程中不会产生重复的上下文内容。
深入理解 TLS 检查代理对长连接的破坏机制,有助于认识这次修复的技术难度。SSE 协议的工作方式是客户端发起一个 HTTP GET 请求,服务器保持连接不关闭,持续以 text/event-stream 格式推送数据。TLS 检查代理在处理这种连接时面临两个问题:首先,代理通常对长时间保持的连接设有超时限制(常见配置为 30-120 秒),超时后会强制关闭连接,导致事件流中断;其次,某些代理实现会缓冲响应数据直到接收到完整的 HTTP 响应才转发,而 SSE 的本质就是一个"永不结束"的响应,这会导致事件被无限期缓冲而无法到达客户端。WebSocket 面临类似但不完全相同的挑战——它需要通过 HTTP Upgrade 机制切换协议,而不少代理并不支持或不正确支持协议升级。在 Windows 环境下,问题尤为复杂,因为 Windows 的网络栈对系统代理的处理方式与 Linux/macOS 不同——Node.js(Claude Code 的运行时)在 Windows 上默认不会读取系统代理设置,需要通过额外的环境变量或 global-agent 等库来桥接。此次修复很可能涉及了对 Windows 系统代理配置的自动检测和事件流的重连降级策略。
VS Code 集成增强
针对 VS Code 用户,此版本带来了多项改进:
- 新增"Build a custom style"引导流程,帮助用户创建自定义输出样式文件
- MCP 服务器对话框现在支持直接添加和删除服务器,无需离开 IDE
- 会话列表中增加空心圆环标识,用于区分在终端、其他 VS Code 窗口或 Claude Desktop 中打开的会话
- 修复了会话标签重命名框在窗口恢复后显示为空的问题
MCP(Model Context Protocol,模型上下文协议)是 Anthropic 于 2024 年末推出的开放标准,旨在为 AI 模型提供一种统一的方式来连接外部数据源和工具。在 Claude Code 的语境中,MCP 服务器充当着模型与外部系统之间的桥梁——它可以是一个连接 GitHub API 的服务、一个查询数据库的接口,或是一个操作 Kubernetes 集群的工具。每个 MCP 服务器暴露一组标准化的"工具"和"资源",Claude 可以在对话中按需调用。此前配置 MCP 服务器需要手动编辑 JSON 配置文件,而此次更新将这一过程集成到了 VS Code 的图形界面中,降低了使用门槛。"Build a custom style"功能则允许用户定义 Claude 输出的格式偏好——例如代码注释风格、回复详略程度、Markdown 结构等,这些偏好会被持久化为样式配置文件,在不同会话间保持一致。
MCP 在 AI 工具生态中的战略意义值得进一步展开。在 MCP 出现之前,AI 模型调用外部工具的方式高度碎片化:OpenAI 有 Function Calling 和 Plugins,LangChain 有 Tools 和 Agents 框架,各家实现互不兼容。开发者为一个 AI 平台编写的工具适配层无法复用到另一个平台,形成了大量重复工作。MCP 试图解决的正是这个"N×M"集成问题——如果有 N 个 AI 应用和 M 个外部工具,传统方式需要 N×M 个适配器,而通过统一协议只需要 N+M 个。从协议设计上看,MCP 采用了 JSON-RPC 2.0 作为传输格式,定义了三类核心原语:Tools(可执行的操作)、Resources(可读取的数据源)和 Prompts(预定义的交互模板)。这种分层设计借鉴了 Language Server Protocol(LSP)的成功经验——LSP 统一了编辑器与语言服务之间的通信协议,催生了 VS Code 等编辑器的繁荣生态。Anthropic 显然希望 MCP 能在 AI Agent 领域复制 LSP 的成功。目前已有数百个社区开发的 MCP 服务器涵盖了从 Slack、Notion 到 PostgreSQL、Docker 的广泛集成,VS Code 中的图形化管理界面将显著降低开发者发现和启用这些集成的门槛。
性能优化与问题修复
除了新功能外,v2.1.261 版本还包含大量性能优化和问题修复:
- 改进了流式渲染性能,已渲染的块不会在每次更新时重新检查布局
- 优化了 Google Vertex AI 的启动流程,减少了不必要的进程创建
- 修复了快速输入或按键重复时字符顺序错乱或丢失的问题
- 增强了对 TLS 检查代理的支持,解决了多个与企业代理相关的连接问题
- 改进了 Bedrock 设置向导的超时处理机制
流式渲染(Streaming Rendering)是 Claude Code 终端界面的关键技术环节。当模型逐 token 生成响应时,终端需要实时将这些内容渲染为格式化的文本——包括代码高亮、Markdown 表格、差异对比视图等。此前的实现中,每当新的 token 到达,整个已渲染区域都会触发布局重算(reflow),在长回复中造成明显的渲染卡顿。优化后的方案采用增量渲染策略,仅对新增内容进行布局计算,显著提升了长输出场景下的流畅度。
终端环境下的增量渲染面临着独特的技术挑战,与浏览器中的 DOM 渲染有本质区别。浏览器拥有成熟的布局引擎(如 Blink 的 LayoutNG),可以精确计算哪些 DOM 节点受到变更影响并进行局部重排(partial reflow)。而终端界面基于字符网格模型,通过 ANSI 转义序列控制光标位置、颜色和样式。Claude Code 使用 Ink(基于 React 的终端 UI 框架)进行渲染,它将 React 的虚拟 DOM 映射到终端字符网格上。此前的问题在于,当新 token 到达时,框架会对整个组件树进行 diff 和重新布局——包括已经稳定的代码块、表格和分隔线。在一个包含数百行代码输出的回复中,这意味着每次增量更新都可能触发数千个字符位置的重新计算。优化策略的核心思路是为已完成的渲染块设置"冻结"标记(类似于 React 的 memo 优化),使其跳过后续的布局检查,将计算量限制在当前正在生成的文本块内。快速输入时字符顺序错乱的问题同样与渲染管线有关——当用户输入速度超过渲染帧率时,输入事件队列和渲染更新之间的竞态条件可能导致字符被乱序处理,这次修复很可能引入了输入事件的序列化队列机制。
Google Vertex AI 和 Amazon Bedrock 是 Claude 模型的两大云端托管平台,它们允许企业客户在自己的云账户中部署和调用 Claude,从而满足数据驻留和合规要求。Claude Code 作为客户端工具,需要与这些平台进行认证和通信。Vertex AI 的启动优化减少了认证握手过程中不必要的子进程创建(此前可能重复调用 gcloud CLI 获取凭证),而 Bedrock 设置向导的超时改进则确保在网络延迟较高的区域中,配置流程不会因为 AWS STS 令牌获取超时而中断。
进一步解释这两个云平台的认证机制差异有助于理解优化的具体方向。Google Vertex AI 的认证通常依赖应用默认凭证(Application Default Credentials, ADC)链:Claude Code 首先尝试读取 GOOGLE_APPLICATION_CREDENTIALS 环境变量指向的服务账号密钥文件,如果不存在,则检查 gcloud auth application-default login 生成的用户凭证缓存,最后在 GCP 虚拟机上可以通过元数据服务器获取实例凭证。此前的实现中,每次需要凭证时都可能通过 child_process.exec 调用 gcloud auth print-access-token 命令来获取短期访问令牌,这会创建一个新的子进程——在 Node.js 中创建子进程涉及 fork 系统调用、环境变量复制和 Shell 启动,开销不可忽略。优化后的方案很可能实现了凭证缓存和令牌自动刷新机制,避免重复的子进程创建。Amazon Bedrock 的认证则基于 AWS STS(Security Token Service),需要通过 AssumeRole 或 GetSessionToken API 获取临时凭证,这个过程涉及跨区域的 API 调用,在亚太或南美等距离 STS 端点较远的区域,延迟可能达到数秒,此前的设置向导可能使用了过短的默认超时值。
其他改进
本次更新还包括一些细节优化:
- 模型选择器现在显示可识别模型的名称,而非原始 ID
- 增强了危险
rm命令的安全提示,覆盖更多使用场景 - 调整了提示词的编辑快捷键以匹配 Bash 习惯
- 改进了
/context的 token 计数,在 API 不可用时使用本地估算
模型名称的人性化显示是一个看似微小但影响体验的改进。在多模型环境中,开发者可能在 Claude Sonnet 4、Claude Opus 4 等不同版本间切换,此前显示的是类似 claude-sonnet-4-20250514 的原始模型 ID,现在替换为更直观的可读名称。/context 命令用于查看当前会话的上下文使用情况,包括系统提示词、技能文件、对话历史等各部分占用的 token 数。精确的 token 计数通常需要调用模型的 tokenizer API,而在离线或 API 不可用的场景下,新版本会使用基于 tiktoken 等开源分词器的本地估算方法,确保开发者始终能掌握上下文预算的使用状况。
关于危险 rm 命令的安全提示增强值得额外关注。Claude Code 作为 AI 代理,拥有在用户终端执行任意 shell 命令的能力,这意味着模型的一个"幻觉"或误判就可能导致数据丢失。rm -rf / 这类灾难性命令是最极端的例子,但更常见的危险场景是 rm -rf ./build 在错误的工作目录下执行,或 rm 配合通配符(如 rm *.log)在意想不到的目录中展开。此前的安全提示可能仅覆盖了 rm -rf 的基本模式,此次更新扩展了检测规则,可能涵盖了递归删除、通配符展开、符号链接目标等更多边缘场景。这种安全护栏(Safety Guardrail)机制对于 AI 编码工具至关重要——它在赋予模型执行能力的同时,建立了人类审核的最后防线。
本地 token 计数的降级策略同样体现了工程上的周到考虑。不同模型使用不同的分词器(Tokenizer),Claude 使用的分词器与 OpenAI 的 tiktoken 不完全相同,因此本地估算会存在一定误差——通常在 5-15% 的范围内。尽管如此,一个有偏差的估算仍然远好于没有估算。开发者在离线环境(如飞机上编码)或 API 临时不可用时,仍然能够大致了解自己的上下文使用比例,做出合理的会话管理决策,比如决定是否需要开启新会话或清理对话历史。
从更新日志的详尽程度可以看出,Anthropic 团队对用户反馈的重视程度。这些改进涵盖了从核心功能到边缘场景的方方面面,特别是对企业环境和多设备协作场景的优化,显示出 Claude Code 正在向更成熟的企业级开发工具演进。v2.1.261 版本的更新密度也反映了 AI 编码工具赛道当前的竞争节奏——Cursor、GitHub Copilot、Windsurf 等竞品都在以周为单位迭代,功能差异化的窗口期极为短暂。Anthropic 选择在企业级治理(组织策略)、开发者体验(技能诊断)和远程协作(Remote Control)三个维度同时发力,暗示了其产品定位正从"个人 AI 助手"向"团队级 AI 开发平台"的战略转向。
相关推荐
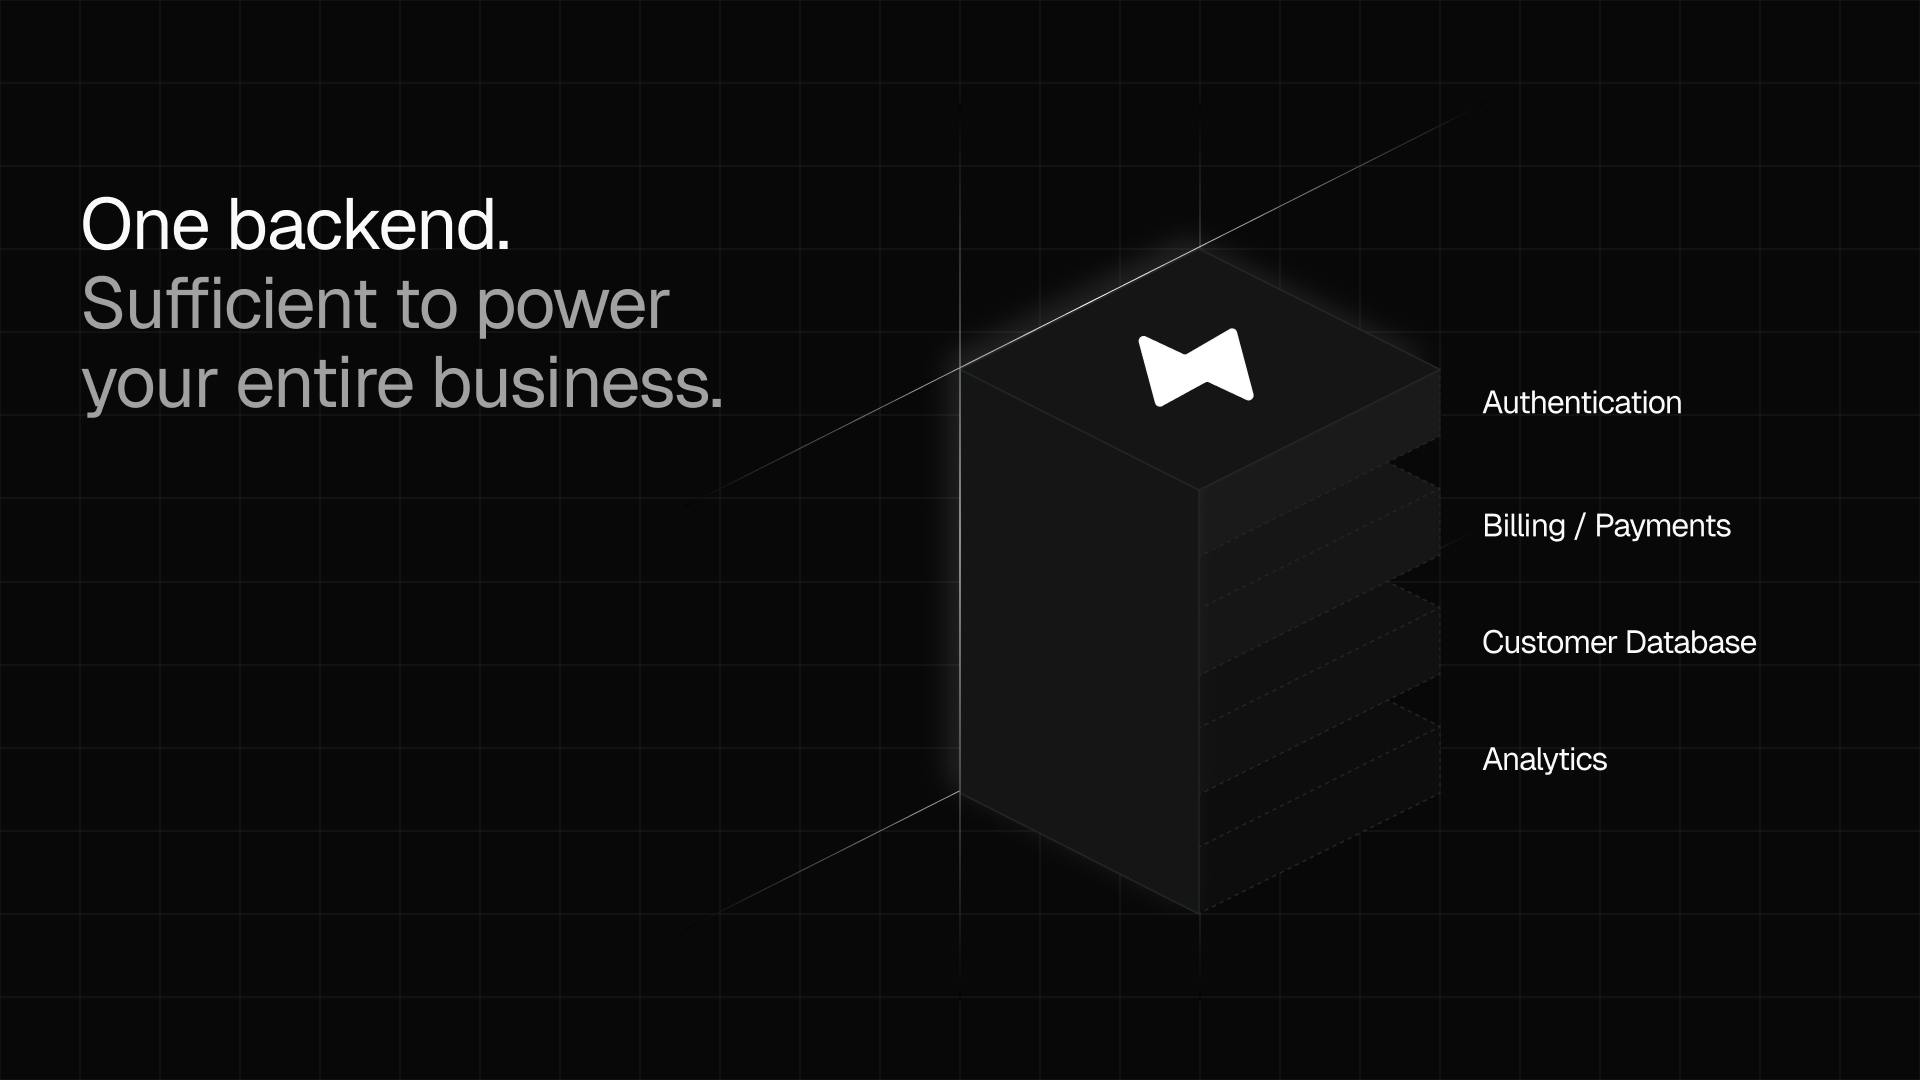
tiun.:为AI开发者打造的一站式认证与支付系统
登顶 Product Hunt 的 tiun. 为 AI 开发者提供认证、支付、账单、客户数据与分析的一体化系统,一条命令即可安装,帮助开发者当天上线付费产品。本文解析其定位、卖点与竞争格局。
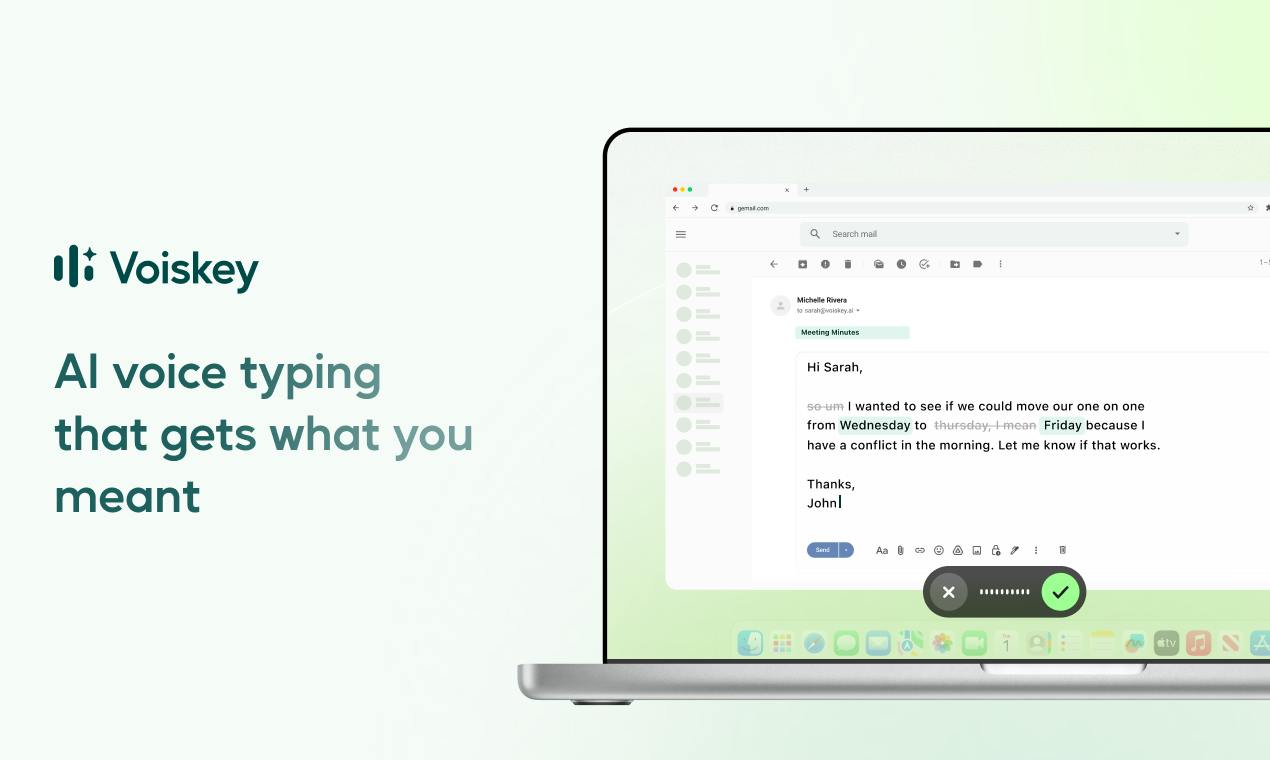
Voiskey:能读懂语境的AI语音输入工具
Voiskey是一款登上Product Hunt排名第3的AI语音输入工具,能根据场景和读者自动调整语气,比打字快5倍,支持iOS、macOS、Android、Windows四大平台及100多种语言。
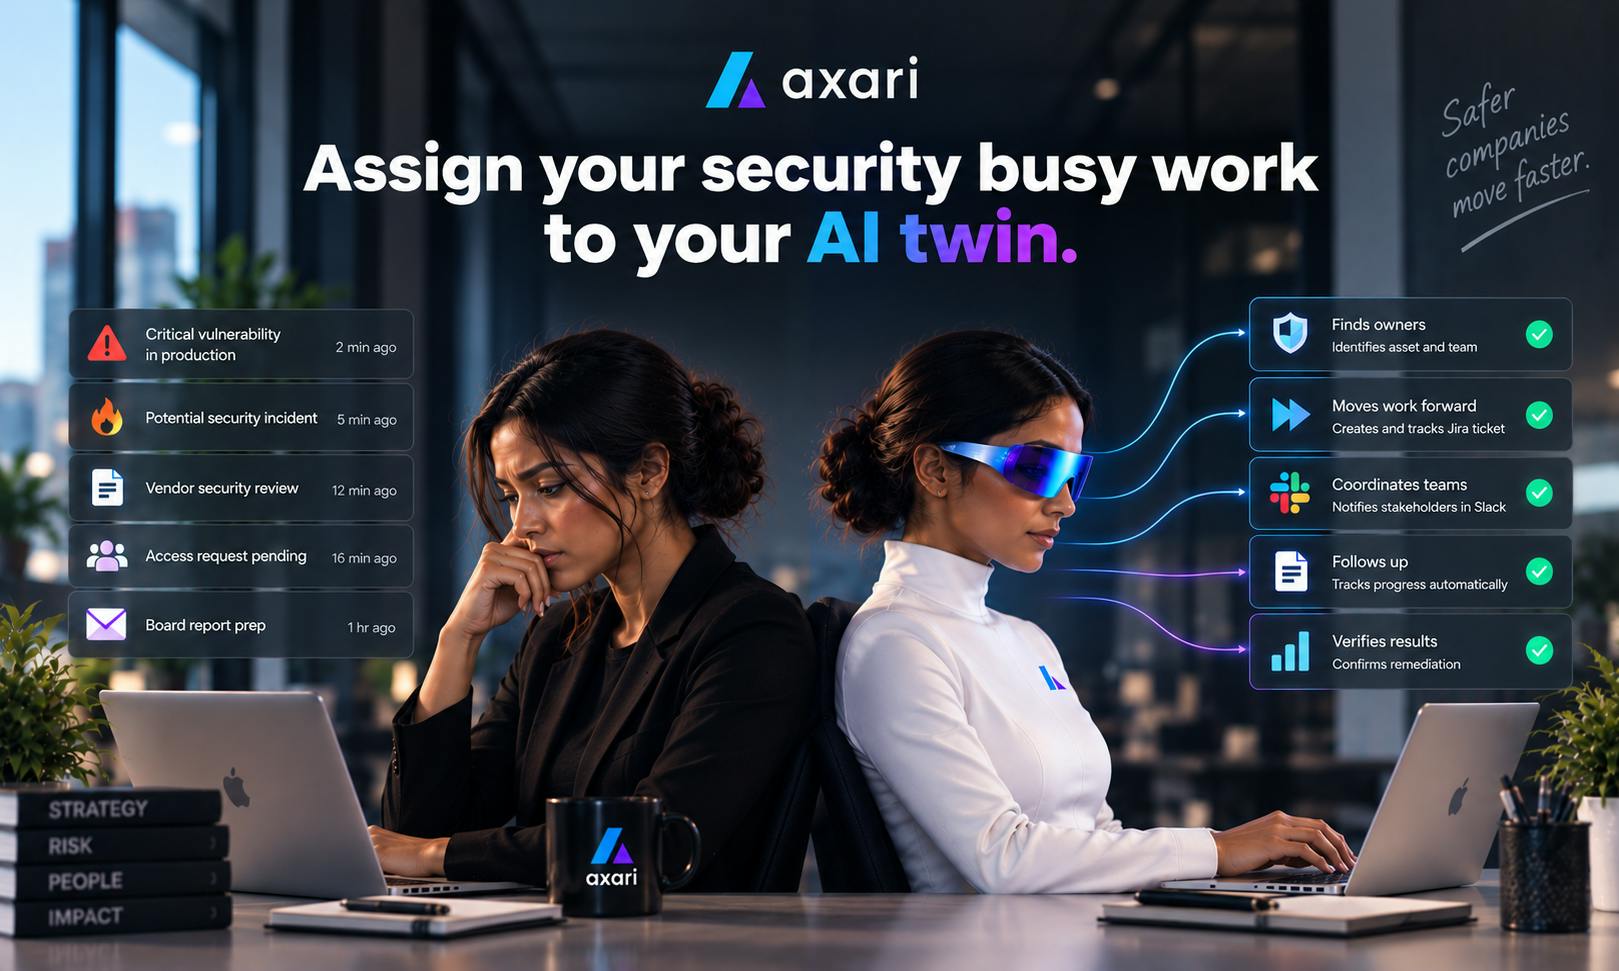
Axari:让AI分身接管你的安全运营琐事
Product Hunt新品Axari主打「AI分身」概念,帮安全团队自动处理重复性运营琐事,可在Slack、MS Teams中指派目标并自主推进任务。本文解析其产品逻辑、行业定位与需要冷静看待的问题。