Claude Code v2.1.321 发布:Fable 5.2 模型与安全修复
Claude Code v2.1.321 发布:Fable 5.2 模型与安…
Claude Code v2.1.321 默认升级 Fable 5.2 模型,并集中修复 MCP OAuth 凭据泄露等安全漏洞。
Claude Code 发布 v2.1.321 版本,核心变化是 Claude Fable 5.2(claude-fable-5-2)成为 Fable 系列默认模型,支持 1M 上下文窗口,定价为每百万 tokens 输入 $8、输出 $40、缓存读取 $0.20,定位对标前沿模型;Team/Enterprise 用户的旧版迁移需组织允许,可用 /model claude-fable-5-1 切回。安全方面修复了 MCP OAuth 在服务器重定向时将 refresh token 等机密发往其他主机的泄露漏洞,并修补只读 Bash 命令逃逸沙箱、Bash 权限检查从错误目录判断写入、cp/mv 目标文件未应用拒绝规则等权限边界问题,同时拒绝含双向文本控制字符的文件名。此外还修复了大量涉及网络路径、后台子代理与 Windows 启动性能的稳定性缺陷。
Claude Code v2.1.321 更新概览
Claude Code 发布了 v2.1.321 版本,这次更新带来了一项重大的模型升级:Claude Fable 5.2 正式成为默认的 Fable 模型。同时,本次发布还修复了大量影响稳定性与安全性的问题,尤其值得关注的是针对 MCP OAuth 凭据泄露漏洞的修补。
据发布说明(release notes)显示,新模型 claude-fable-5-2 支持 1M 上下文窗口,定价为每百万 tokens 输入 $8、输出 $40,缓存读取价格为每百万 tokens $0.20。这一定价和上下文规格,直接对标了当前主流的前沿模型定位。
对于日常使用 Claude Code 的开发者来说,版本号后的"
模型与配置层面的关键变化
Fable 5.2 成为默认模型
claude-fable-5-2 取代旧版成为 Fable 系列的默认选择,这意味着未手动指定模型的会话将自动使用新版本。对于企业版用户,发布说明提到已保存 Fable 5.1 选择的用户会迁移到新的 fable 别名:Pro 和 Max 计划立即生效,Team 和 Enterprise 计划则在组织允许后生效。如果想切回旧版,可以用 /model claude-fable-5-1 手动指定。
远程控制新增配置支持
claude remote-control 命令新增了 --settings <file> 参数,可将一个配置文件应用到它启动的每个会话。这里有一个值得注意的行为设计:如果该配置文件发生变更,不会为新会话自动生效,必须重启 claude remote-control 才能加载新配置。这种保守策略避免了运行中配置与启动时配置不一致带来的隐患。
模型选择器与套餐提示优化
/model 选择器改进了布局:"More models" 现在是所有其他选项下方的无编号行,旧模型在其中展开而不影响其他项的编号。此外,"Upgrade to Max" 选项被更新为 "Upgrade to Max or Ultra",allowedProviders 设置描述也补上了 Ultra 这一档。这些改动透露出 Ultra 订阅层级正在获得更正式的产品曝光。
安全修复:本次更新的重点
本次发布说明中,安全相关的修复占据了显著篇幅,其中几项值得单独说明。
MCP OAuth 凭据泄露漏洞
发布说明明确写道:修复了"MCP OAuth 请求在服务器重定向时把 refresh token 等机密发送到另一个主机"的问题。这是一个典型的开放重定向导致的凭据泄露风险——攻击者若能控制重定向目标,就可能截获 OAuth 刷新令牌。该修复对使用远程 MCP 服务器的用户尤为重要。
MCP(Model Context Protocol) 是 Anthropic 推出的开放协议,用于让 AI 应用以标准化方式连接外部工具与数据源(即 MCP 服务器)。当 MCP 服务器位于远程时,通常采用 OAuth 2.0 授权框架完成身份验证:客户端先获取短期有效的 access token,同时获得一枚 refresh token——后者有效期更长,可用来在 access token 过期后静默换取新的令牌,因此一旦泄露,攻击者便能在较长时间内持续访问该账户资源。
OAuth 流程中的重定向(redirect)环节是关键信任边界:客户端会携带凭据跟随服务器返回的跳转地址。如果实现上没有校验重定向目标的 host 是否与原始主机一致,就可能把 refresh token 等机密发往第三方主机——这正是"开放重定向"类漏洞的典型形态。防御的通用做法是:跨主机重定向时剥离敏感凭据,或仅允许跳转到预先注册的回调地址白名单。
沙箱与权限检查的漏洞补丁
多个权限相关的问题被修复:只读 Bash 命令可能在没有权限提示的情况下在沙箱外运行;Bash 权限检查曾从错误文件夹判断文件写入而不提示;cp 或 mv 写入目录时的目标文件未正确应用拒绝规则和受保护文件提示。这些都属于权限边界执行不一致的问题,任何一条都可能被利用来绕过既定策略。
沙箱(sandbox) 在此语境下指 Claude Code 为执行 Bash 命令等操作所设的隔离层,用于限制文件系统写入、网络访问等能力,从而在无需逐条确认的情况下安全运行命令。与之配套的是权限提示(permission prompt) 机制:当某操作超出沙箱允许范围时,工具应暂停并请求用户授权。
本次修复的"只读 Bash 命令可能在无提示情况下于沙箱外运行",本质是分类判定与执行边界不一致:命令被归类为只读因而跳过提示,但实际执行路径却脱离了沙箱约束。类似地,cp/mv 写入目录时目标文件未应用拒绝规则,属于规则匹配对象选择错误——检查了源路径或命令行表面参数,却漏掉了真正被写入的目标文件。这类缺陷不会触发明显报错,却可能让既定安全策略形同虚设,因此权限系统的正确性往往依赖对大量边缘命令形态的逐一覆盖。
其他安全细节
修复了 claude mcp login 每次重新登录时重复打印 SEP-2352 issuer 警告的问题;修复了文件名含隐藏文本方向或控制字符时在 Claude 应用中显示为不同名称的问题,并且现在会直接拒绝发送此类文件。这一改动针对的是利用双向文本字符进行文件名欺骗的攻击手法。
双向文本(Bidirectional text,简称 bidi)控制字符 是 Unicode 标准为支持阿拉伯语、希伯来语等从右至左书写的语言而引入的格式控制符,例如 RLO(Right-to-Left Override)与 LRI/RLI 等隔离符。它们不显示为可见字形,却能改变其后字符的渲染顺序。
这一特性被滥用于文件名欺骗:攻击者构造一个实际扩展名或内容与显示效果不一致的文件名,例如让 exe 或脚本后缀在界面上看起来像无害的文本文件,诱导用户打开。由于终端与图形界面处理 bidi 字符的方式不一,同一文件名在不同位置可能呈现为不同名称。缓解手段通常包括:检测并拒绝含 bidi 控制字符的文件名、在显示时转义这些字符,或统一按逻辑顺序而非视觉顺序呈现。SEP-2352 则是 MCP 规范中与 OAuth 授权服务器签发者(issuer)校验相关的一节,用于防范令牌被错误签发者冒用。
开发者体验与稳定性改进
大量会话与后台代理问题修复
发布说明列出了数十项修复,涉及后台子代理、工作树、Windows 路径、网络路径(UNC 共享、WSL 文件夹、/net 挂载)等场景。例如,网络路径上 NotebookEdit 在没有指定单元格时会删除或覆盖笔记本第一个单元格的问题被修复;Edit 在空 old_string 时替换整个文件的问题也被修复。这些是容易造成数据丢失的高危缺陷。
Windows 平台专项优化
Windows 用户获得多项启动速度改进:通过不启动辅助进程来查找 PATH 中的程序;对于标准 Git for Windows 安装,不再每次启动都检查运行哪个 git.exe;查找自启动程序时跳过相对路径、UNC 路径和网络共享链接。此外还修复了小写盘符工作目录下 FileChanged 钩子在首个 shell 命令后停止的问题。
性能与内存
长时间会话中反复读取大文件单行导致的高内存占用问题得到修复;启动时通过更快加载受信任 TLS 证书来提升启动速度;claude install 和安装脚本完成时间缩短了 2 到 4 秒。
对开发者的实际影响与建议
对于重度依赖 Claude Code 的团队,这次更新有几个动作值得优先处理。
第一,检查组织中是否使用远程 MCP 服务器并依赖 OAuth 认证,升级后重新审视 MCP 服务器的重定向配置,确认修复已生效。第二,审查基于 cp/mv 写入目录的权限规则,确保拒绝规则按预期覆盖目标文件。第三,如果在 Team 或 Enterprise 计划上使用 Fable 模型,注意模型迁移的生效条件取决于组织策略,必要时通过 /model claude-fable-5-1 暂时锁定旧版本。
发布说明还提到,mods 写入的修改在 auto 和 bypass 模式下无需询问即可开启,即便设置了 allowUnsandboxedCommands: false 或 allowManagedDomainsOnly;mods 自身的工具调用($.tool.call、$.mcp.call)也不再触发权限提示,但拒绝规则和组织策略仍然适用。这一变更改变了 mods 的权限模型,团队若有自定义权限策略需一并复核。
总体而言,v2.1.321 是一次以模型升级和安全加固为核心的更新,修复密度很高,说明此前版本在网络路径、权限边界和后台代理这些边缘场景上积累了不少问题。对生产环境使用者来说,这是一次建议尽快评估并升级的版本。
相关推荐
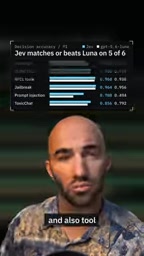
Jev AI 落地指南:护栏优先,工具选择次之
根据 YouTube 分析,Jev AI 在护栏与工具选择场景表现强劲。本文梳理其落地顺序:护栏优先,工具选择需区分是否依赖生成式文本,并强调测试与验证的前提。
Maxma:24/7 AI队友如何让广告投放效率提升10倍
Maxma 是 Product Hunt 排名第一的 AI 广告投放平台,作为 24/7 AI 队友在 Slack 中协作,端到端完成广告分析、创意、投放与优化,支持 Google、Meta、TikTok、LinkedIn 及 ChatGPT Ads,帮助精益团队提升广告效率。
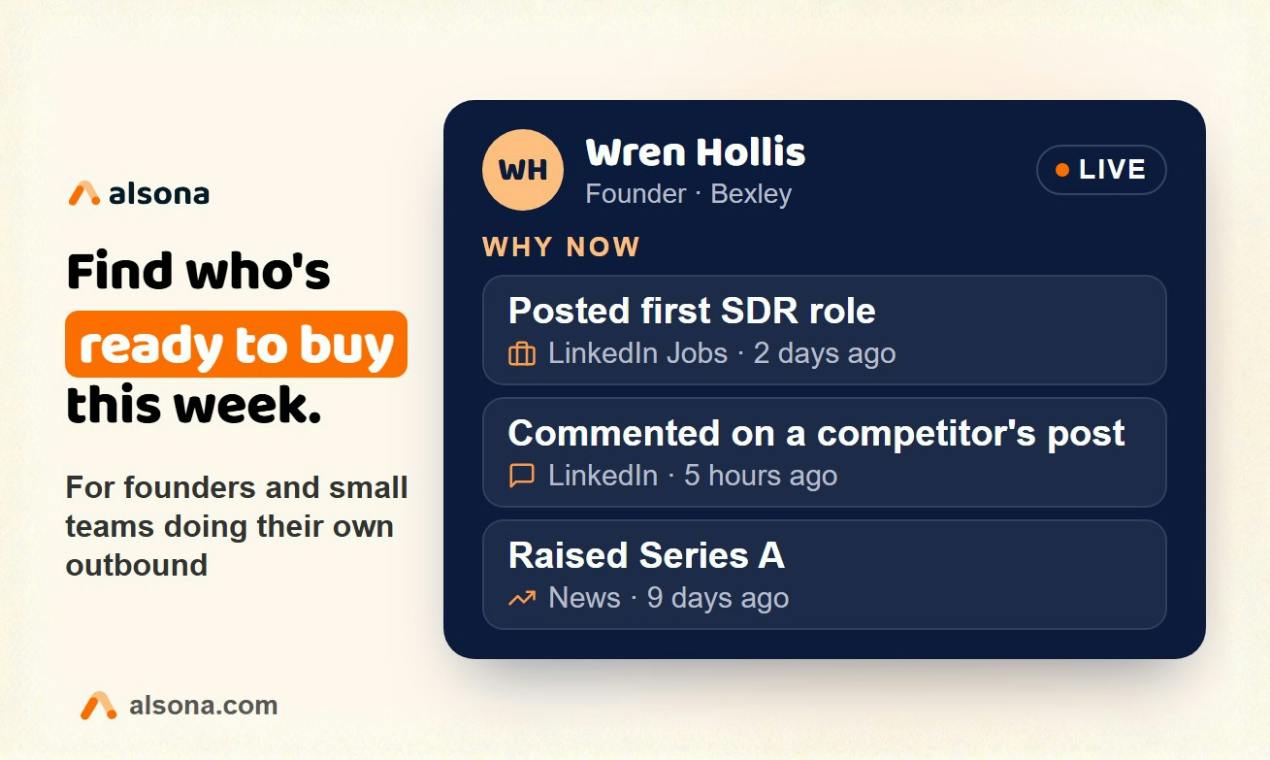
Alsona:用AI代理捕捉购买信号,锁定5%即刻买家
Alsona 是一款销售 AI 代理工具,追踪招聘、融资、技术变更等 32 种以上购买信号,为 ICP 匹配打分并生成个性化 LinkedIn 与邮件外联,帮助销售团队锁定即刻有购买意向的 5% 潜在客户并预约通话。