Claude Code VS Code扩展被植入后门:Cursor市场供应链攻击

Cursor Marketplace 上的 Claude Code 扩展被植入后门,向开发者投放 RAT。
Cursor Marketplace 上架的 Claude Code for VS Code 扩展被发现植入后门,攻击者借此向全球 Claude 开发者投放远程访问木马(RAT)。事件由 Cursor 官方安全通告、安全研究者 GossiTheDog 的社交平台爆料以及 doublepulsar.com 的深度分析三方交叉印证,核心事实高度一致,并在 Hacker News 上引发高热度讨论。攻击并非直接攻破 Anthropic 基础设施,而是利用扩展分发环节的信任链;后门负责持久化,RAT 提供远程控制与数据窃取,并借扩展的合法权限绕过部分检测。开发者终端一旦失陷,可能危及代码仓库、CI/CD 流水线与云环境。文章建议开发者仅从可信来源安装扩展并审查权限,平台方应加强上架审核、签名验证与运行时行为监控。
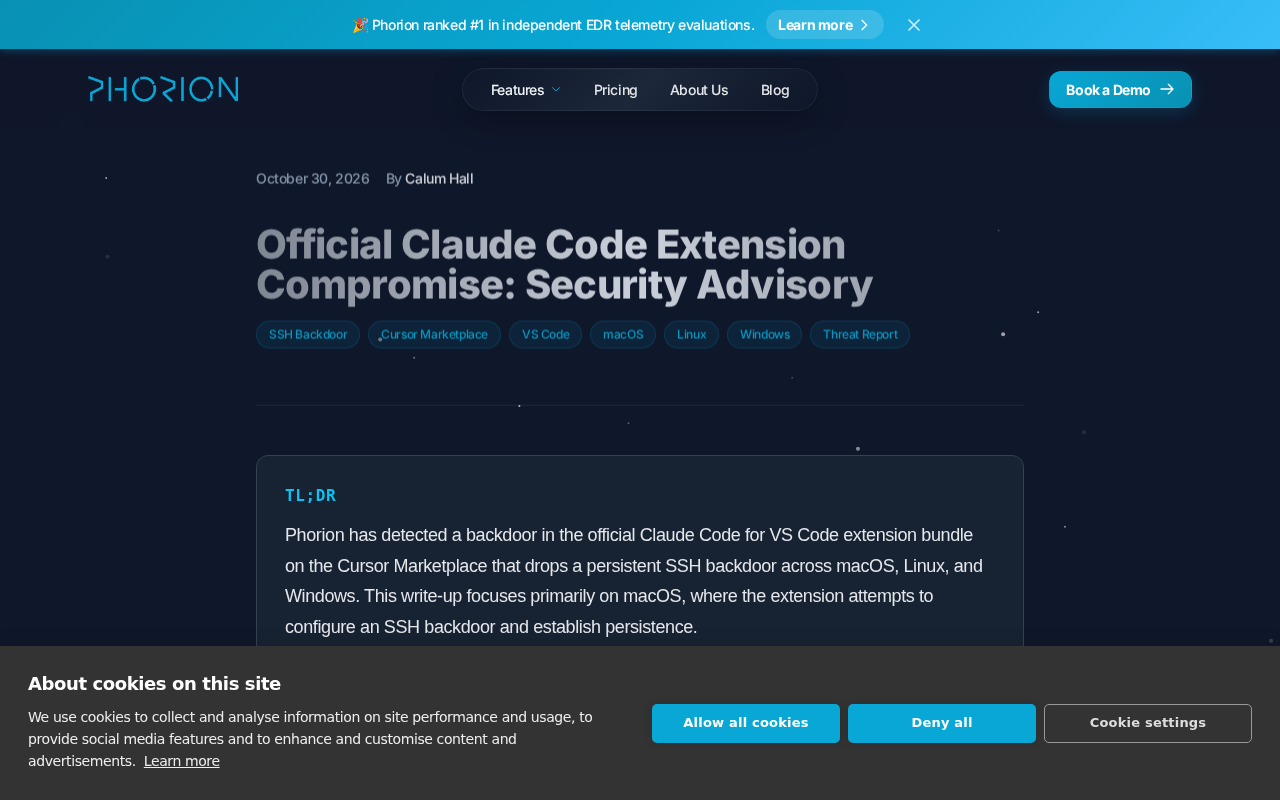
据安全研究社区披露,Cursor Marketplace 上架的 Claude Code for VS Code 扩展被发现植入了后门,攻击者借此向全球 Claude 开发者投放远程访问木马(RAT)。这一事件由 Cursor 官方博客的安全通告、安全研究者 GossiTheDog 在 cyberplace.social 的爆料,以及 doublepulsar.com 的深度分析三方交叉印证,在 Hacker News 上迅速发酵,获得 335 分和 353 条评论,成为开发者社区关注的焦点。
事件全貌:供应链攻击如何发生
根据 Cursor 官方发布的安全通告,问题出在 Marketplace 上架的扩展版本中。攻击者并非直接攻破 Anthropic 的基础设施,而是利用扩展分发环节的信任链,将恶意代码植入开发者日常使用的工具中。这意味着开发者在 IDE 内安装或更新扩展时,可能在毫无察觉的情况下引入后门。
安全研究者 GossiTheDog 在 cyberplace.social 上最早拉响警报,指出该扩展存在异常行为。随后,doublepulsar.com 的分析文章进一步揭示了攻击的意图:向 Claude 开发者的笔记本电脑投递远程访问木马。三方信息相互印证,勾勒出一条从扩展上架、分发到终端失陷的完整攻击路径。
值得强调的是,这类攻击的危险性在于它瞄准的是开发者本身——这群人往往拥有更高的系统权限、更敏感的项目代码和更广泛的基础设施访问权。一旦开发者终端被控制,攻击者可以横向移动至代码仓库、CI/CD 流水线和云环境。
技术拆解:后门与RAT的组合威胁
从 doublepulsar.com 的分析来看,此次攻击并非简单的恶意脚本注入,而是组合了后门与远程访问木马的能力。后门负责在目标系统上维持持久化访问,RAT 则提供远程控制、命令执行和数据窃取的功能。两者结合,使攻击者能够长期潜伏在开发者环境中。
扩展作为 IDE 生态中的常见组件,天然拥有读取工作区文件、执行命令和访问网络的能力。恶意扩展可以借助这些合法权限绕过部分安全检测,这也是供应链攻击在开发者工具链中屡屡得手的原因。安全研究社区普遍认为,扩展市场的审核机制与运行时权限隔离,是当前最薄弱的环节之一。
远程访问木马(RAT) 是一类在目标主机上隐蔽运行、允许攻击者远程控制系统的恶意软件。与普通病毒不同,RAT 通常提供交互式 shell、文件上传下载、屏幕截图、键盘记录乃至摄像头与麦克风控制等能力,使攻击者能够像操作本地终端一样操控受害机器。RAT 往往与后门配合使用:后门负责建立并维持持久化通道(如开机自启、计划任务、服务注册),RAT 则在该通道上承载远程控制会话。在开发者场景中,RAT 的价值在于能直接读取源代码、窃取凭据(如 Git、云平台令牌、SSH 密钥),并作为跳板向内网与生产环境横向渗透。
供应链攻击 指攻击者不直接入侵最终目标,而是攻破其信任的上游环节——软件供应商、分发渠道、构建系统或第三方依赖——借助合法分发流程将恶意代码送入目标环境。SolarWinds、Log4Shell 与各类恶意 npm 包事件均属此类。其危险性在于恶意代码携带供应商或平台的信任背书,能绕过基于信誉的检测,且一次投毒可波及大量下游用户。本次事件中,扩展市场即为被利用的信任链环节。
权限隔离与运行时行为监控 是缓解恶意扩展风险的两项核心机制。权限隔离要求扩展在最小权限原则下运行,例如通过清单声明所需能力、限制跨工作区访问、将扩展置于沙箱或独立进程;运行时行为监控则持续观察扩展的文件访问、网络连接与子进程创建等行为,对偏离基线的异常(如向陌生域名外传数据)进行告警或阻断。二者结合可显著提高恶意扩展被发现的概率。
多源交叉验证:官方通告与独立研究的共识
本次事件的信息来源具有较高的可信度。Cursor 官方博客的安全通告确认了事件的存在与影响范围,属于第一手权威信息;GossiTheDog 作为知名安全研究者,其社交平台爆料提供了独立视角;doublepulsar.com 的深度分析则补充了攻击意图与技术细节。三个来源在“扩展被植入后门并向开发者投放 RAT”这一核心事实上高度一致。
在分歧方面,各来源对攻击者身份和具体入侵手法的描述尚不统一,官方通告侧重于影响与处置建议,独立研究更关注攻击链的技术细节。这种信息差在安全事件早期属于常态,开发者应以官方通告的处置指引为准,同时关注独立研究者的后续追踪。
对开发者生态的警示
这起事件再次暴露了 AI 编程工具供应链的脆弱性。随着 Claude Code 等 AI 编程助手深度嵌入开发流程,开发者对扩展和插件的依赖程度不断上升,攻击面也随之扩大。Hacker News 上的高热度讨论(353 条评论)反映出社区对 IDE 扩展安全模型的普遍担忧。
对开发者而言,务实的做法包括:仅从可信来源安装扩展、关注官方安全通告、定期审查已安装扩展的权限与更新记录、在敏感项目中隔离开发环境。对平台方而言,加强扩展上架审核、引入签名验证与运行时行为监控,是降低同类风险的必要投入。
AI 编程工具正在成为软件供应链的新枢纽,其安全性直接关系到下游无数项目的安全。此次 Claude Code 扩展后门事件,是一次代价高昂的提醒:在追求开发效率的同时,信任链的每一个环节都值得重新审视。
相关推荐

合理使用制度为何对AI时代人人有益
从Hacker News讨论出发,解析合理使用(Fair Use)原则在AI训练与内容创作中的法律逻辑、争议焦点及其对创作者与技术生态的双重影响。
Salesforce 3.75亿美元收购Rune,AI物流技术补强国防业务
Salesforce 据报道以 3.75 亿美元收购国防科技初创公司 Rune,这家 AI 物流公司的技术将用于补强 Salesforce 的 Missionforce 国防平台,也延续了 Salesforce 近期的并购节奏。
Mistral Large 4开源万亿参数,微软6万员工自愿离职
Mistral Large 4 开源万亿参数多模态模型,编码智能体评测得分 48;闪迪财报显示 AI 推理重塑 NAND 需求;谷歌 Gemini 上线应用内文件编辑,OpenAI 上调 Codex 额度,微软向 6 万员工提供自愿离职方案。