Claude Code被曝泄露用户邮箱:一个修复引发的隐私风波

Claude Code 因修复幻觉意外将用户邮箱写入请求,引发隐私泄露争议。
Anthropic 旗下 Claude Code 被曝可能在访问网站时把用户邮箱随请求发送出去,且未事先征得同意。问题根源并非漏洞,而是团队为修复模型“编造作者名”的 bug,将账户邮箱提供给模型,结果邮箱被写入网络请求的标识信息,在访问会索要联系方式的页面(如 SEC)时可能一并外泄。时间线显示最早举报在 7 月 17 日,9 月被机器人以不活跃为由自动关闭,11 月 3 日新版本才加入发送前询问机制。安全版本为 2.1.317 及以上,但截至 11 月 6 日稳定版尚未跟进,团队承诺下一版本彻底移除邮箱。事件引发对 AI 工具数据边界的讨论。
AI编程工具正在变得越来越主动,但主动的边界在哪里?最近,Anthropic旗下的Claude Code被曝出可能将用户的邮箱地址发送给访问的网站,而且没有事先征得同意。这起事件并非源于某个精心设计的漏洞,而是一个为修复其他问题而引入的变更,意外打开了隐私泄露的窗口。
一个修复如何引发连锁反应
据开发者社区披露,问题的根源可以追溯到团队对另一个bug的修复。Claude在生成网络请求时,会附带一段说明“谁在调用”的标识信息。通常,这段信息只包含应用名称。但为了让Claude不再“编造”作者名字,团队将用户的账户邮箱直接提供给了模型。
这个改动本身是为了提升准确性,却带来了副作用:Claude Code在发起网络请求时,可能把用户的邮箱写进这段标识中。一些网站会主动向机器人索要联系地址,例如美国证券交易委员会(SEC)的页面就展示了一个样本。
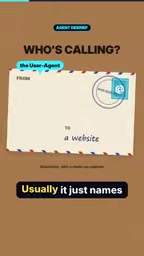
这意味着,当Claude Code访问这类网站时,用户的邮箱有可能被一并发送出去。整个过程并非每次都会发生,但关键在于——它没有事先询问用户。
网络请求中的 User-Agent 与联系标识
Claude Code 发起网络请求时附带的“谁在调用”的标识信息,通常对应 HTTP 协议中的 User-Agent 请求头。User-Agent 是客户端向服务器声明自身身份的标准字段,常见格式为“应用名/版本号(操作系统信息)”,用于让服务端做兼容性处理、统计或访问控制。在爬虫与自动化工具场景中,部分站长还会在 User-Agent 或独立字段中附加联系方式(如邮箱或网址),以便对方在抓取异常时能联系到运营者,这也是机器人协议(robots.txt)文化中“可追溯抓取”的一种惯例。因此,当 Claude Code 把用户邮箱写入该标识,实际效果等同于在每一次对外 HTTP 请求中携带了可识别个人身份的元数据——这类元数据往往被网站日志完整记录,即使页面本身没有表单提交,邮箱也已经随请求头一同落盘。
时间线:从被忽视到公开道歉
这起事件的曝光过程也颇具戏剧性。根据目前可查的记录,最早的举报出现在7月17日。然而,这个bug在9月被一个机器人以“不活跃”为由自动关闭。直到11月3日,新版本才加入了一个检查机制,在发送邮箱前先进行询问。
随后,团队中有人在公开渠道写道:“很抱歉我们让这件事发生了。”这种坦率的承认在技术社区中引发了讨论——一方面,团队的反应速度值得肯定;另一方面,一个涉及用户隐私的问题被机器人自动关闭,暴露出问题跟踪流程中的盲区。
有意思的是,修复并非一劳永逸。团队承诺在下一个版本中彻底移除用户邮箱,但在此之前,用户需要自行检查版本号。据披露,安全版本为2.1.317或更高,而截至11月6日,稳定版尚未跟进。
问题跟踪系统中的自动关闭机制
“机器人以不活跃为由自动关闭”指的是 GitHub Issues 等平台上的 stale-bot(陈旧问题机器人)机制。仓库维护者通常配置规则:若某个 issue 在一定天数内没有新评论或标签更新,机器人就自动打上“stale”标签并关闭,目的是减少积压、让维护者聚焦活跃问题。这套机制对普通功能建议颇为有效,但对安全与隐私类 issue 存在明显盲区——隐私问题往往不需要持续讨论,用户报告后就在等待修复,缺乏“活跃度”并不意味着问题不重要。业界较成熟的做法是为安全类 issue 打上 security 或 privacy 标签并豁免自动关闭,或引入私密漏洞报告通道(如 GitHub Security Advisories),避免敏感问题在公开区被机器人误伤。
为什么AI工具需要知道你的邮箱?
这起事件引出了一个更根本的问题:一个AI编程工具,到底应不应该知道用户的邮箱?从技术角度看,Claude需要邮箱来避免“编造”作者信息,这似乎是一个合理的工程妥协。但从隐私角度看,用户的邮箱本不必成为模型可随意调用的“事实”。
有评论一针见血地指出:“你的邮箱对Claude来说从来不是秘密,它只是又一个可用的事实。”这种将用户数据视为“可用资源”的思路,在AI产品设计中并不罕见,却值得警惕。
当AI工具越来越深入地嵌入开发流程,它接触到的用户信息也越来越多。邮箱只是冰山一角——代码仓库、API密钥、内部文档,这些是否也会在某个“修复”中被意外暴露?这起事件提醒我们,AI工具的数据边界需要更明确的定义和更严格的审查。
模型“编造”信息与事实注入
大语言模型在缺乏上下文时倾向生成看似合理但实际虚构的内容,业界称为“幻觉”(hallucination)。当 Claude 需要填写“作者”字段时,若没有可信来源,它可能凭空编造一个名字。工程上常见的抑制手段是“事实注入”:把确定性的真实值(如账户邮箱、用户名)作为上下文提供给模型,使其无需猜测。这种做法提升了输出准确性,但也改变了数据边界——原本模型“不知道”的个人信息,被主动放进了可被模型引用的上下文,模型随后可能在任意输出位置复用它。这提示一个设计原则:为抑制幻觉而注入的事实应当限定作用域(例如仅在特定字段可引用),而非作为全局可调用资源,否则一次为准确性做的妥协就可能演变为数据外泄路径。
用户现在应该做什么
如果你正在使用Claude Code,最直接的动作是检查版本号。确保你运行的是2.1.317或更高版本。如果你使用的是稳定版通道,可能需要等待更新推送,或者考虑切换到已修复的版本。
此外,团队承诺的“彻底移除邮箱”尚未落地,这意味着即使版本号达标,邮箱仍可能以某种形式存在于请求中,只是增加了询问步骤。在下一个版本发布前,对隐私敏感的用户可以留意Claude Code访问的网站类型,尤其是那些会主动索要联系方式的页面。
这起事件也提供了一个更广泛的启示:当AI工具的行为逻辑由模型驱动时,传统的安全审计方式可能不够用。一个为修复A问题而引入的变更,可能在B处打开新的口子。对于开发者和用户来说,保持对版本更新的关注,理解工具的数据流,比以往任何时候都更重要。
编辑点评
Claude Code的邮箱泄露事件并非恶意行为,而是一次工程决策的意外后果。它暴露了AI产品在数据使用上的模糊地带:为了提升模型表现而引入的用户信息,可能在未经充分评估的情况下流入外部请求。团队的道歉和修复值得肯定,但机器人自动关闭bug的插曲说明,流程上的漏洞同样需要修补。对于用户而言,这起事件是一个提醒——AI工具的便利性背后,数据边界的清晰度决定了信任的深度。
相关推荐
实测Shopify AI Toolkit:给AI生成的Shopify代码加上官方校验
实测Shopify官方AI Toolkit:将Shopify文档、API schema和代码校验接入Claude Code等编程助手,拦截AI捏造字段的错误。了解安装步骤、离线校验能力与遥测默认开启的注意事项。
Claude调度AI编程团队:Agent Orchestrator实战解析
Agent Orchestrator开源项目让Claude Code调度Codex、Gemini、Cursor等多个AI并行编程,通过Git Worktree隔离、CI自动纠错和移动端通知实现AI团队协作。本文解析其核心机制、成本结构与适用场景。
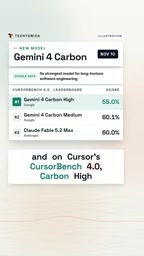
谷歌新AI编程击败Claude,成本仅三分之一
谷歌Gemini 4 Carbon在CursorBench 4.0上以60.4%超越Claude Fable 5.2 Max的60%,单任务成本仅9.22美元,约为后者32.79美元的三分之一。本文解析这场编程AI性能与价格的对决,以及Slash Swarm多智能体新功能。