Claude Code该不该默认读AGENTS.md?一场关于复杂度归属的辩论
Shopify欲禁用Claude Code,根源是AGENTS.md默认读取之争背后的复杂度归属难题
Shopify CEO Toby考虑在内部禁用Claude Code,导火索是该工具不默认读取业界通用的`AGENTS.md`规约文件,而其他主流AI编程工具均已将其作为默认行为。表面上看,这是一行手动导入的取舍,但在拥有成百上千层级规约文件的大型企业仓库中,手动同步的遗漏将直接导致"两套规矩"并存,危及安全与合规底线。产品方的反驳则指向更深的技术风险:`AGENTS.md`与`CLAUDE.md`的优先级模型存在根本差异,默认读取而不声明冲突处理机制,等于替客户隐性做出了高风险决策。这场争论的本质是:AI工具走向企业级应用时,规则冲突的复杂度应由厂商统一兜底,还是由企业明确导入、自行承担?
一份文件引发的禁用风波
Shopify CEO Toby正考虑在公司内部禁用Claude Code,导火索既不是价格,也不是模型能力,而是一份专门写给AI看的项目规章文件——AGENTS.md。
争议的核心其实很微妙:Claude Code并非读不了这份文件,团队完全可以在CLAUDE.md里手动导入。真正的分歧在于——要不要让工具在没有任何声明的情况下,自动扫描目录里的AGENTS.md并读取它。
听上去像是一行代码就能解决的小事,为什么会闹到考虑禁用整个工具的地步?答案藏在"谁来承担复杂度"这个更深层的问题里。
AGENTS.md 是由 Cursor、Windsurf、Codex 等主流 AI 编程工具共同推动形成的一种非正式约定文件格式,用于向 AI 代理(Agent)传达项目级别的行为规范,例如代码风格要求、禁止操作、测试流程和安全底线。它的设计初衷是"工具无关"——放在仓库里任何一级目录,兼容该项目的所有 AI 工具均应自动识别并遵守。类似地,CLAUDE.md 是 Anthropic 为 Claude Code 设计的专属配置文件,功能相近但仅被 Claude Code 原生识别。两者并存时,一份仓库实际上存在两套潜在冲突的指令入口,这正是本次争议的技术根源。
手动导入解决不了的规模问题
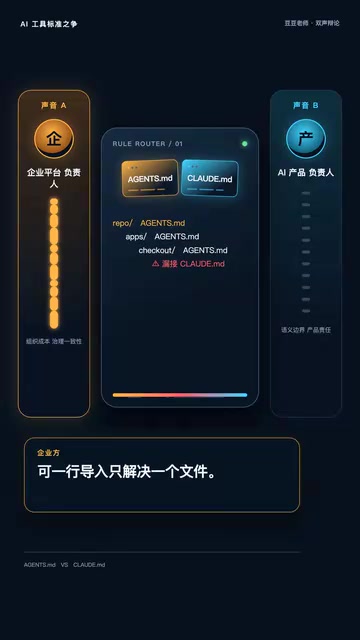
企业方的立场很直接:一行手动导入只能解决单个文件的问题。但在大型代码仓库里,几乎每一级目录都有自己的规则,一个仓库可能散布着成百上千份规约文件。
更关键的是生态现状——已有6万多个开源项目在使用AGENTS.md作为事实标准,而且其他AI编程工具大多默认读取它。如果只有Claude Code需要逐层手动接线,那么漏掉任何一处,同一家公司内部就可能出现"两套规矩":一部分目录按规约走,另一部分却各行其是。
对企业来说,这不是便利性问题,而是可靠性承诺。安全测试和发布底线本来就应该写在公共文件里,让所有工具无差别遵守,而不是依赖每个团队记得去手动同步。
默认读取真的只是"加一行代码"吗
产品方的反驳同样有力:默认读取远不是加一行代码那么简单。
AGENTS.md的通行约定是"离代码最近的规则优先",而Claude Code的机制是把多级CLAUDE.md依次放进上下文。当这两套规则同时存在并发生冲突时,到底该覆盖还是合并?
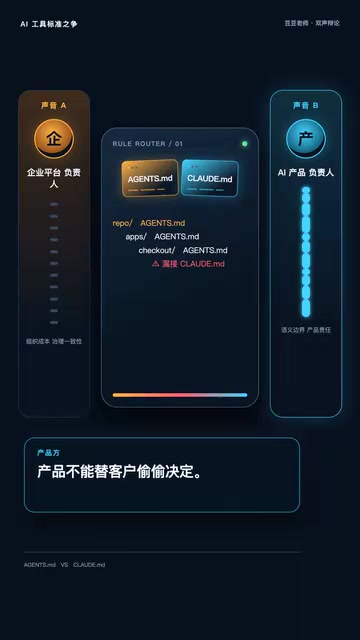
产品方认为,工具不能替客户偷偷做这个决定。真正负责任的做法是把优先级写清楚、明示:这次读取了哪些文件、冲突时主动提醒、让团队自己决定两者关系。默认读取而不声明,等于"把风险一起默认了"——规则没对齐之前,自动读取就是把潜在的冲突隐患一并接管。
所谓"离代码最近的规则优先"(proximity-based precedence),是 AGENTS.md 约定中处理多级目录规则冲突的核心机制:子目录中的规则会覆盖父目录的同类规则,使各模块可以自治地定义自己的行为约束。而 Claude Code 的多级 CLAUDE.md 机制则是将不同层级的文件依次拼接进上下文,并不天然支持"覆盖"语义。这两种优先级模型存在根本性差异——前者是"就近覆盖",后者更接近"累积追加"。当二者同时生效时,同一条指令究竟以哪份文件为准,在没有明确声明的情况下几乎无法预测,这才是产品方坚持"不能默默读取"的真正技术理由。
分层冲突:明确导入是先决态度
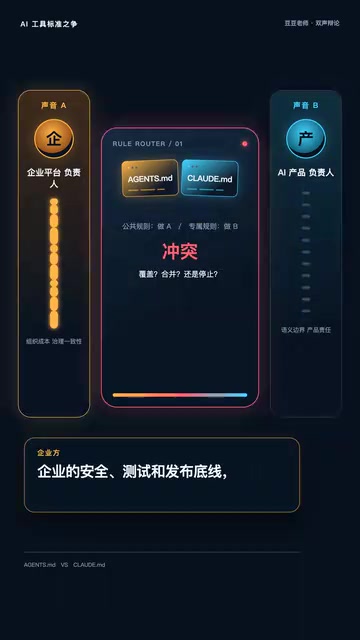
即便退一步,分层本身也会带来冲突。假设公共规则要求执行A,而Claude专属规则要求执行B,最终该听谁的?
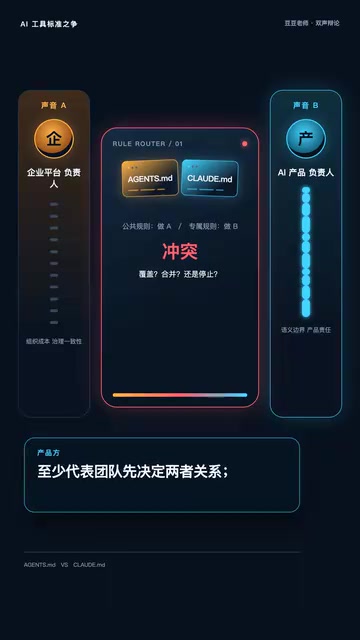
这里出现了一个耐人寻味的价值分歧。产品方主张:明确导入至少代表团队已经主动思考并决定了两份文件的关系;如果连导入这一步都省掉,冲突就会在无人察觉的情况下悄然发生。
企业方则反问:你宁愿让几千家公司各自编写同步脚本、各自补漏洞,也不愿意让厂商统一实现和测试一次?让一家厂商集中实现,总比几千家企业各写各的同步逻辑更容易审计。这背后是一个清晰的经济学账本——生态获得了更低的换工具成本,但客服和信誉的账,主要由Anthropic来兜底。
这笔复杂度到底该谁付
剥开所有技术细节,这场辩论的本质是一句话:这笔复杂度该谁付?
企业方的逻辑是:安全底线属于公共文件,应该由工具统一承担;厂商可以继续在CLAUDE.md里写自己的专属优化,凭效果竞争,但公共规则的读取不该成为每家企业的负担。
产品方的逻辑是:默认帮所有人兜底冲突,意味着厂商要为几千家企业千差万别的规则组合负责,而明确导入则把"决定权"和"责任"都还给了团队。
两种立场都不无道理。一个追求的是生态的可靠性与低迁移成本,另一个坚守的是产品对客户"不越权决策"的底线。当同一个仓库里同时放着两种文件时,你会选择让Claude自动读取,还是要求团队明确导入?这或许没有唯一正确答案,但它揭示了AI编程工具走向企业级应用时,一个绕不开的治理难题。
这一争论在软件行业中有更宏观的对应命题,通常被称为"平台责任边界"问题:工具平台应在多大程度上预设并吸收用户的多样化需求,而非将选择权全部下推给用户?过度收拢(opinionated defaults)会降低用户的控制感和可审计性;过度开放(unopinionated)则将集成成本外部化,由生态中每一家企业各自承担。对于 AI 编程工具这类高安全敏感度的场景,这一边界尤为敏感——一旦默认行为引发安全事故,厂商的品牌信誉将直接受损,这也是 Anthropic 在此问题上表现得格外谨慎的商业动机。
写在最后
AGENTS.md之争看似是一场关于文件读取机制的技术口水战,实则触及了AI工具与企业协作的深层契约:当AI越来越深地嵌入生产流程,它对"规则"的处理方式,直接关系到安全、可审计性和信任。
对开发者而言,短期内更务实的做法或许是:把安全和发布底线放进公共约定文件,同时在CLAUDE.md里显式导入关键规则,既享受生态兼容,又保留对冲突的掌控权。而对厂商而言,如何在"统一兜底"和"尊重客户决策"之间找到平衡,将是决定其企业口碑的关键一役。
相关推荐
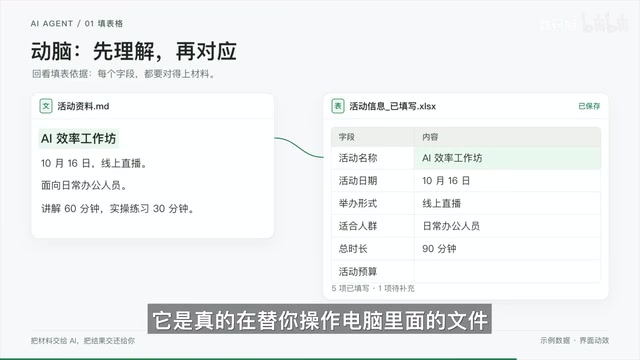
AI Agent实战指南:三层用法让效率翻倍
一篇系统梳理AI Agent用法的实战指南,从填表格、视频转录等基础杂事,到CLI、Skill、插件的能力叠加,再到行程规划、Final Cut Pro剪片等复杂目标的自主实现,三层递进讲透如何用Agent让工作效率翻倍。
从0到1搭建企业级AI Agent:三阶段学习路径全解析
一套从0到1搭建企业级AI Agent的748集教程解析,涵盖ReAct框架、LangChain与AutoGen实战、RAG混合架构及智能客服、数据分析、多Agent协作三大落地项目,附完整学习路径。
好莱坞对AI末日警告的态度:眼前的威胁比生存危机更紧迫
科技行业警告AI可能毁灭人类,好莱坞娱乐劳工组织却呼吁关注眼前现实:生成式AI对创意工作岗位、版权和演员形象的冲击。迪士尼、Netflix等制片厂已在使用AI,两种AI焦虑正在碰撞。