Claude Code开源解析:51万行代码揭秘工业级智能体架构
Claude Code源码泄露揭示工业级AI智能体架构设计精髓
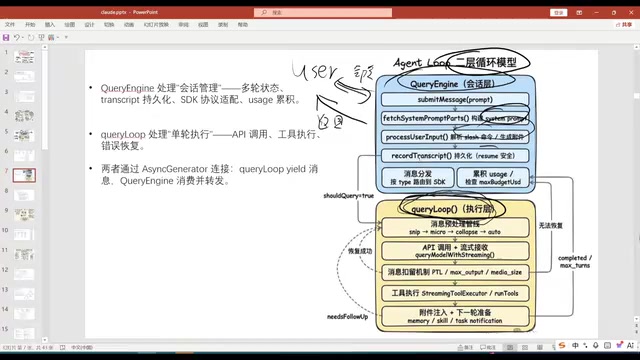
Claude Code的51万行源码意外流出,展现了顶尖工业级智能体工程实践。其核心架构采用双层循环系统(用户交互层+工具执行层),以Harness防护框架为设计哲学,在简单的Function Call循环上叠加十几层防护机制,包括权限安全、Token预算管理、上下文压缩、流式并行工具执行等,将玩具级循环变为可靠的工业系统。这一事件预示着2025年Agent领域将迎来爆发式发展。
一次「被动开源」引发的智能体革命
Claude Code的开源堪称AI领域的又一次重大事件。回顾历史,ChatGPT开启了大模型时代,LLaMA的开源引爆了国内「百模大战」;O1模型开创了深度思考范式,DeepSeek广告 R1的出现则带火了思维链模型。
LLaMA系列模型由Meta AI于2023年发布,其开源引发了全球范围内的大模型复制与微调浪潮。国内由此涌现出数十个基于LLaMA架构的衍生模型。这一现象揭示了开源在AI领域的独特传播机制:一旦顶尖工程实践公开,社区的复现速度往往以周计而非年计。前两次都是主动开源,而Claude Code属于一种被动开源——源码意外流出,但其影响机制与主动开源相似:工业级实现细节的公开,往往比论文更具传播价值,因为它解决的是「如何做到」而非「能否做到」的问题。它将顶尖的工业级智能体工程实践展现在了所有人面前。
这意味着什么?可以预见,不久之后必然会出现大量高仿实现,国内智能体(Agent)的发展水平将迅速与国外拉齐。这对AI从业者是天大的好事,但也带来了一个现实问题:公司在制定研发方向时,做还是不做?投入大量精力研发,结果别人一开源全白干;不做的话,万一别人不开源又怎么办?
无论如何,2025年Agent必将迎来雨后春笋般的蓬勃发展。Claude Code加上之前的OpenClaw广告,将把整个智能体的智能化水平推上一个新台阶。
51万行代码的整体架构拆解
Claude Code拥有超过51万行代码,整体结构中权限安全模块占比最多,其次是各种UI组件、服务端逻辑、工具命令行等。这是一个高度工程化的项目。
从设计哲学来看,Claude Code有六个关键决策:
- 平台化而非单一产品:通过命令行、SDK、MCP等多种方式调用,本质上是一个开放平台
- 严格的工具治理管道:对工具的权限管理和执行操作做到了极致
- 行为的制度化:要求将所有规范写入文档(如claude.md),避免模型随意发挥
- 上下文压缩与记忆系统:保持上下文窗口可控
- 子智能体专业化分工:七八种子智能体各司其职
- 生态可感知扩展:新增工具、MCP、Skill都能自动注册和感知
这本质上就是一套标准的Harness(智能体防护框架)。Harness在AI Agent领域特指围绕大模型构建的一套防护与编排基础设施——其核心思想是:大模型本身具有随机性和不可控性,Harness通过在模型外部叠加确定性的工程层来弥补这一缺陷。典型的Harness包括输入过滤与提示词注入防护、工具调用的权限沙箱、输出的格式校验与后处理、异常状态的回滚与恢复机制。Claude Code的设计哲学正是将Harness做到极致——不依赖模型自身的「自律」,而是用代码强制约束每一个执行步骤,这也是其权限安全模块占比最高的根本原因。其设计思路对任何AI Agent开发都有极高的参考价值。

双层循环:核心执行引擎详解
外层循环:用户交互层
Claude Code的核心是一个双层循环系统。外层循环直接与用户交互——用户问一句,系统回一句。每次交互前都会经过安全层处理,包括权限校验、沙箱检查等。
外层循环负责以下关键任务:
- 构建和注入提示词(静态+动态系统提示词)
- 解析命令、生成配置文件和附件
- 数据持久化
- Token预算管理:用户可设置Token上限,超出后自动结束或弹窗询问
内层循环:工具执行层
内层循环是工具执行层。当用户布置一个任务(如「帮我实现这个代码功能」),系统可能需要反复调用多个工具,这就在内层进行循环。对用户来说只是发了一条命令等待返回,但中间可能经历了多轮工具调用。
Function Call(函数调用)是现代AI Agent的基础骨架,其基本循环模式为:向模型发送用户请求与可用工具列表→模型返回工具调用参数→宿主程序执行工具→将结果追加到上下文→再次调用模型判断是否继续。LangChain、AutoGPT等早期框架均基于此构建。然而,裸循环存在明显缺陷:无限循环风险、工具滥用、上下文爆炸、权限越界等。最简单的Agent本质就是这样一个Function Call循环:调大模型→判断是否结束→调用工具→继续循环。Claude Code的厉害之处在于,在这个简单循环上叠加了十几层防护机制,将一个玩具级循环变成了可靠的工业系统,让整个系统稳定运行。

每轮循环的三个检查点
每次循环都会触发三个检查点:
- 费用检查:Token消耗是否超标
- 上下文溢出检查:对话过长时主动压缩
- 进度保存:写入磁盘防止意外丢失
工具系统:七步执行管道与流式并行
流式并行执行策略
Claude Code在工具执行上有一个重要创新——流式执行模式。传统方式(如LangChain)采用「批处理」模式:等待大模型完整输出所有工具调用计划后,再统一进入执行阶段。这种方式逻辑清晰但存在明显延迟——用户需要等待模型完整思考完毕才能看到任何执行进展。而Claude Code在大模型吐出第一个工具调用时就开始执行,不需要等后续工具生成完毕。这种「边生成边执行」的半并行策略,在多工具任务中可将总耗时缩短30%-50%,显著提升了响应速度和用户体验。其代价是实现复杂度显著提升——需要精确解析流式token流中的工具调用边界,并处理并发执行中的状态同步问题。
工具被分为两类:
- 并发安全(如读文件):可以并行执行
- 非并发安全(如写文件):必须串行执行
七步安全管道流程
每个工具执行都要经过七步管道:
- 参数合规校验
- 安全审计
- Hook脚本
相关推荐
Meta Muse六天下载破90万:AI Agent时代正式来临
Meta Muse六天下载破90万:AI Agent时代正式来临
Meta旗下个人AI智能体Muse上线仅六天下载量突破90万,连续登顶美国App Store与Google Play双榜,超越ChatGPT、Claude等明星产品。本文深度解析Muse的核心能力、入口优势与AI Agent赛道的竞争格局。
 行业洞察
美国国税局IRS全面引入Claude AI,联邦政府AI化进程加速
美国国税局IRS正在招募可全天候使用Claude AI的员工,标志着Anthropic成功打入联邦政府核心部门。本文分析IRS引入AI的战略意义、税务场景应用前景及对行业的深远影响。
 行业洞察
IRS移动App引发热议:政府数字化转型中的信任危机
美国国税局IRS拟推出移动App引发公众激烈讨论。本文分析支持者与反对者的核心论点,探讨数据安全、隐私保护与政府服务便利性之间的平衡,以及对政府数字化转型的深层启示。