Claude Code与Cursor敏感文件保护配置教程

配置Claude Code和Cursor排除敏感文件,防止密钥等信息被AI工具静默上传。
AI编程工具通过RAG技术会静默读取项目中的敏感文件(密钥、证书、环境变量等)并上传至服务端。本文介绍了Claude Code通过用户级settings.json配置全局排除规则,Cursor通过Global Cursor Ignore List和.cursorignore文件实现文件忽略的具体方法,并建议采用AI工具排除、.gitignore、信封加密和定期审查的多层防护策略。
在使用AI编程工具时,项目中的配置文件、密钥信息、证书文件等敏感数据极易在不知情的情况下被AI Agent读取并上传。一旦泄露,后果不堪设想。本文将详细介绍如何在Claude Code和Cursor中配置敏感文件排除规则,从源头上保护你的隐私安全。
为什么AI编程工具必须排除敏感文件?
现代开发项目中,几乎都会包含各种配置文件:数据库连接字符串、API密钥、SSL证书、OAuth凭证等。当我们使用Claude Code或Cursor这类AI编程助手时,它们会主动读取项目目录下的文件来理解代码上下文。
这里有一个关键的技术细节值得深入了解:现代AI编程助手普遍采用RAG(检索增强生成)技术和上下文窗口注入机制。当你在项目中提问时,工具会自动索引项目目录、构建文件树,并将相关文件内容注入到发送给大模型的Prompt中。这意味着即使你没有主动粘贴任何代码,工具也可能在后台静默读取并上传数十个文件——包括那些你完全没有意识到的敏感配置文件。
如果没有做好文件排除配置,这些敏感信息就可能被发送到AI服务端。虽然主流AI工具都声称不会滥用用户数据,但从安全最佳实践的角度来看,敏感信息根本不应该离开本地环境。这是每个开发者在使用AI工具前必须完成的第一步配置。
Claude Code 敏感文件排除配置方法
官方权限控制机制
Claude Code官方提供了通过 .claude/settings.json 文件来控制文件读取权限的机制。我们可以在这个配置文件中,将不希望被AI读取的文件或目录设置为"拒绝"权限。
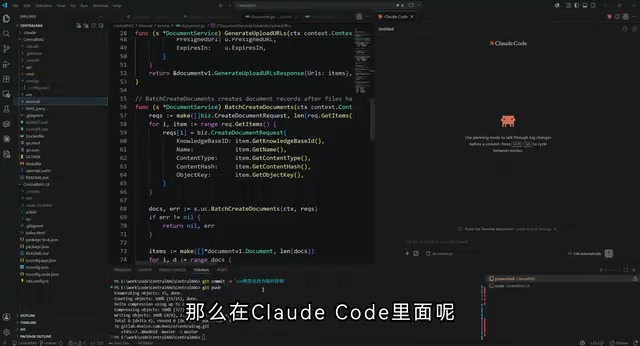
项目级配置与用户级配置的区别
Claude Code的配置分为两个层级:
- 项目级配置:在项目根目录下的
.claude/settings.json中设置,仅对当前项目生效 - 用户级配置:在用户主目录下的
~/.claude/settings.json中设置,对所有项目全局生效
推荐的做法是在用户级进行全局配置,这样无论打开哪个项目,敏感文件都会被自动排除,不会遗漏。
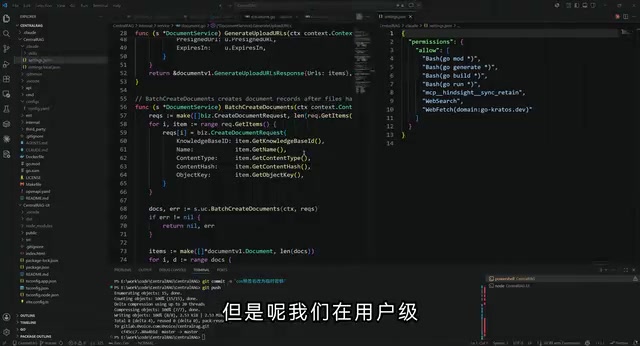
settings.json 排除规则配置示例
在用户级的 settings.json 中,可以使用通配符模式来匹配需要排除的文件和目录。以下是一些关键的排除规则:
**/configs/**:任何目录下的configs文件夹及其所有内容**/*.key:任何目录下包含.key扩展名的证书/密钥文件**/*.pem、**/*.crt:SSL/TLS证书文件**/.env、**/.env.*:环境变量配置文件**/secrets/**:密钥存储目录
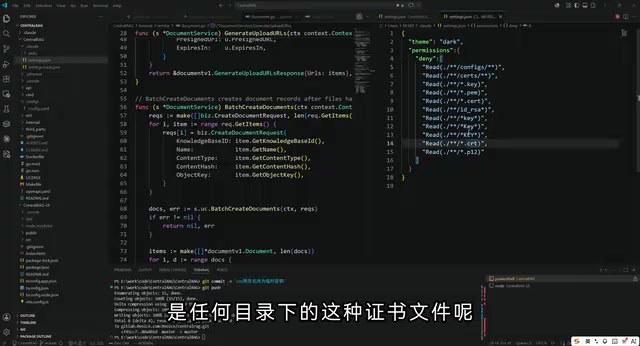
这里使用了双星号 ** 通配符,其背后是Unix/Linux系统中标准的Glob路径匹配语法。单星号 * 只能匹配当前目录层级内的文件名,而双星号 **(globstar)则可以跨越任意数量的目录层级进行递归匹配。例如 **/.env 能同时匹配 /project/.env、/project/backend/.env、/project/services/api/.env 等所有层级的同名文件——这对于 monorepo 等多层级项目结构尤为关键,无论敏感文件藏在项目的哪个层级,都能被准确拦截。
Cursor 敏感文件忽略配置方法
Cursor的配置方式与Claude Code略有不同,但核心逻辑一致。
设置Global Cursor Ignore List
在Cursor中,需要通过以下路径进行设置:
- 打开Cursor的首选项/设置(Settings)
- 搜索关键词 "ignore"
- 找到 "Global Cursor Ignore List"(全局忽略列表)选项
- 逐项添加需要排除的文件和目录模式
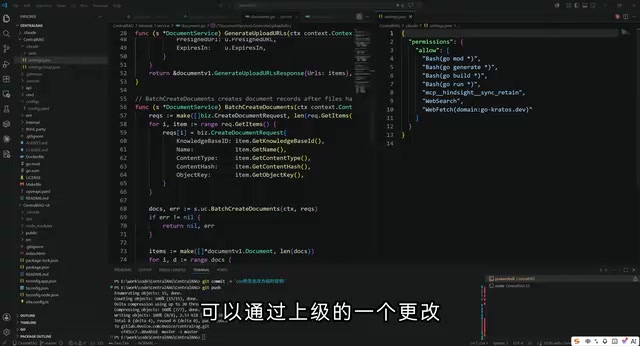
与Claude Code不同的是,Cursor的忽略列表需要逐条添加规则,而不是直接编辑JSON文件。此外,Cursor还支持通过项目根目录下的 .cursorignore 文件来进行项目级的排除配置,其设计灵感直接来源于Git的 .gitignore 机制,两者共享相同的glob语法规范。
有一点需要特别注意:Cursor默认会继承 .gitignore 中的规则,但反之不然——.cursorignore 中的规则不会影响Git的追踪行为。这意味着某些文件可能已被Git忽略但仍会被Cursor读取,因此两个文件都需要独立维护,不能互相替代。
必须排除的敏感文件类型清单
无论使用哪种AI编程工具,以下类型的文件都应该被纳入排除列表:
| 文件类型 | 示例 | 风险等级 |
|---|---|---|
| 环境变量文件 | .env、.env.local、.env.production | 🔴 高 |
| 密钥/证书文件 | *.key、*.pem、*.crt、*.p12 | 🔴 高 |
| 配置目录 | configs/、secrets/、credentials/ | 🔴 高 |
| 数据库配置 | database.yml、db.json | 🟡 中 |
| CI/CD密钥 | .github/secrets、deploy_key | 🟡 中 |
| SSH配置 | id_rsa、known_hosts | 🔴 高 |
AI编程工具安全配置的最佳实践
多层防护策略
仅依赖AI工具的忽略配置是不够的,建议采用多层防护:
- AI工具层:配置Claude Code和Cursor的文件排除规则
- 版本控制层:确保
.gitignore中也包含敏感文件 - 环境管理层:使用环境变量管理工具(如
dotenv-vault)加密存储敏感配置 - 定期审查:周期性检查是否有新增的敏感文件未被覆盖
关于第三层的环境管理工具,其安全原理值得深入了解。dotenv-vault 等现代工具采用信封加密(Envelope Encryption)模式:敏感值在本地使用AES-256加密后,只将密文提交到版本库,解密密钥(DOTENV_KEY)则通过CI/CD平台的Secret管理功能单独注入运行时环境。这从根本上解决了「配置即代码」与「密钥不入库」之间长期存在的矛盾,也是当前业界推荐的**十二要素应用(12-Factor App)**方法论中关于配置管理的核心实践。
配置生效验证方法
配置完成后,建议进行一次简单的验证:在AI工具中尝试让它读取或引用被排除的文件内容,确认是否被正确拦截。如果AI表示无法访问这些文件,说明配置已经生效。
总结
在AI编程工具日益普及的今天,敏感信息保护不再只是运维团队的事情。每一位使用Claude Code或Cursor的开发者,都应该在首次使用前完成敏感文件的排除配置。这个操作只需要几分钟,却能从根本上避免密钥泄露带来的严重安全风险。记住:安全配置不是可选项,而是必选项。
核心要点
- AI编程工具通过RAG技术主动索引并读取项目文件,敏感配置信息(密钥、证书、环境变量等)存在被静默上传的风险
- Claude Code通过用户目录下的settings.json配置全局文件排除规则,使用双星号globstar通配符实现跨层级目录的递归匹配
- Cursor通过首选项中的Global Cursor Ignore List逐条添加忽略规则,也支持.cursorignore项目级配置;注意.cursorignore与.gitignore需独立维护,不可互相替代
- 建议采用多层防护策略:AI工具排除 + .gitignore + 信封加密环境变量管理 + 定期审查
- 用户级全局配置优于项目级配置,可避免新项目遗漏敏感文件保护
相关推荐
 教程攻略
ChatGPT Plus订阅指南:GPT-5.5、image-2与Codex值得升级吗
详解ChatGPT Plus核心功能GPT-5.5、image-2图像生成和Codex编程助手的实际体验,对比Plus与Pro方案差异,并提供国内用户安全订阅的完整操作流程与避坑建议。
 教程攻略
Cursor+Codex双IDE协同:开源项目二开实战方法论
基于实战经验总结的开源项目二次开发完整方法论,详解Cursor+Codex双IDE协同工作流,涵盖二开七环节、MVP验证、AI读源码技巧,帮助开发者三天跑通项目、两周完成业务集成。
 教程攻略
Cursor多Agent实战:50分钟搭建Next.js全栈博客
使用Cursor IDE多Agent协作模式,50分钟内从零搭建全栈博客。涵盖Next.js、Clerk认证、Supabase数据库集成,详解4个AI Agent分阶段开发流程与关键避坑经验。