Gemini CLI与Claude Code零点击漏洞详解:CVSS满分10.0安全事件

近日,安全公司Check Point披露了两个与主流AI编程工具相关的高危漏洞,涉及Google的Gemini CLI和Anthropic的Claude Code。其中一个漏洞的CVSS评分达到满分10.0,属于极为罕见的"满分漏洞"。对于每天依赖这些工具写代码、跑命令的开发者来说,这是一次需要高度警惕的安全事件。
两个漏洞:CVSS满分的零点击攻击
根据Check Point安全团队的披露,本次涉及的两个漏洞分别是:
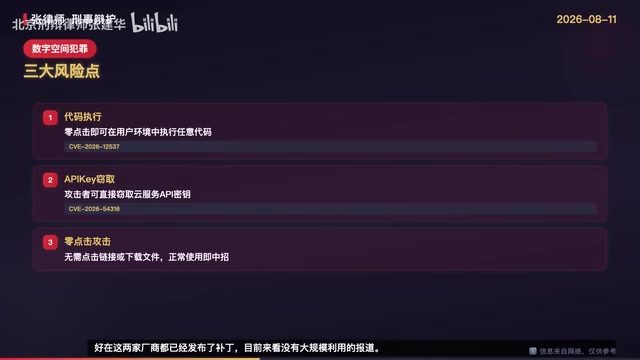
- Gemini CLI 漏洞,编号 CVE-2025-12537,严重程度评分达到 CVSS 10.0 满分;
- Claude Code 漏洞,编号 CVE-2025-54316。
最让人担忧的是,这两个漏洞都属于零点击(Zero-Click)攻击类型。所谓零点击,意味着受害者无需点击任何链接、无需下载任何文件,攻击者仅利用工具自身的安全缺陷,就能在用户的运行环境中执行任意代码,进而窃取API Key等敏感凭证。

换句话说,只要你在正常使用这些AI编程工具,漏洞就已经潜藏在你的运行环境里。这与传统需要用户"上钩"的钓鱼攻击有本质区别——用户几乎没有任何主动防御的机会,风险完全来自工具本身。
API Key泄露为何格外危险
API Key是开发者调用云服务、大模型接口的"钥匙"。一旦被窃取,攻击者可以冒用你的身份大量调用付费接口,造成高额账单;更严重的是,如果这些密钥关联了生产环境或云资源,还可能导致数据泄露、服务被入侵等连锁后果。对企业而言,一个泄露的密钥往往就是整条安全防线的突破口。
官方已发补丁,开发者需立即行动
值得庆幸的是,Google和Anthropic两家厂商目前都已经针对相关漏洞发布了修复补丁。从当前公开信息来看,尚未出现大规模被利用的报道,事件整体处于可控状态。
但"暂无大规模利用"并不等于安全。漏洞细节一旦公开,往往会吸引攻击者逆向分析并制作利用工具。对开发者而言,最稳妥的做法是不要抱有侥幸心理,第一时间采取防护措施:
- 打补丁:将Gemini CLI和Claude Code升级到官方最新版本;
- 改密钥:主动撤销并轮换(rotate)现有的API Key;
- 查日志:检查历史调用日志,确认是否存在异常访问记录。
如果你的API密钥有任何泄露迹象,第一时间撤销并轮换是最基本的应急操作。
利用AI工具漏洞是否构成犯罪:法律视角分析
本次事件之所以特别,还在于它引出了一个颇具讨论价值的法律问题。有法律领域博主从刑法角度提出了一个值得深思的设问:
假设有人利用这种已存在的漏洞——而不是自己主动去攻破系统——非法侵入计算机信息系统的罪名还成立吗?工具自身的安全缺陷,能不能成为一种抗辩理由?
刑法第285条的核心要件
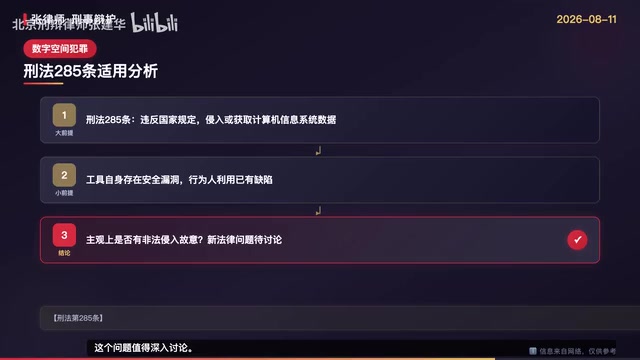
我国《刑法》第285条规定了非法侵入计算机信息系统罪和非法获取计算机信息系统数据罪。其核心构成要件在于"违反国家规定"以及"侵入或获取"的行为。
关键争议在于:如果系统本身存在安全漏洞,而行为人只是利用了已有的缺陷,那么在主观层面,行为人是否具备"非法侵入的故意"?这在司法实践中是一个较新的、值得深入探讨的问题。
从法理常识出发,系统存在漏洞并不意味着他人就有权任意进入——正如家门锁坏了,不代表别人可以随意闯入。因此"漏洞存在"通常难以直接成为免责事由,但主观故意的认定、行为的具体方式、是否造成损害后果等,都会影响最终的法律评价。这也提醒安全研究者:即便是善意的漏洞挖掘,也应在合法授权与合规披露的框架内进行。
开发者安全应对清单
综合本次事件,无论从安全防护还是法律证据保全的角度,开发者都应做好以下几点:
- 立即升级工具版本,确保已安装官方补丁;
- 轮换所有可能受影响的API Key,尤其是高权限密钥;
- 审计访问日志,留存异常记录作为证据;
- 对密钥进行最小权限管理,避免单一密钥拥有过大权限。
及时撤销和轮换密钥不仅是安全操作,将来也可能成为证明你"已尽合理注意义务"的重要证据。在AI工具深度融入开发流程的当下,安全意识与合规意识需要同步升级。
结语
AI编程工具正在极大提升开发效率,但它们也在扩大新的攻击面。此次Gemini CLI与Claude Code的零点击漏洞提醒我们:越是便捷、越是深度集成到本地环境的工具,一旦出现安全缺陷,影响就越直接。对于开发者而言,保持对工具版本和安全公告的持续关注,已经成为一项必备的职业习惯。
相关推荐

9家AI订阅套餐积分换算:每亿Token真实成本揭秘
B站UP主实测火山、阿里、腾讯、百度、智谱、小米、MiniMax等9家AI订阅套餐,统一换算每亿Token真实成本,拆解固定额度与三档系数两类计费逻辑,揭示缓存、时段折扣和窗口限额对实际额度的影响。

Vibe Coding入门:用意图表达代替手写代码
Vibe Coding 是什么?B站137集实战课程给出定义:核心不是写代码而是表达意图。本文解析 Vibe Coding 的生产力逻辑、适合人群与入门预期,帮助零基础者判断是否值得投入学习。
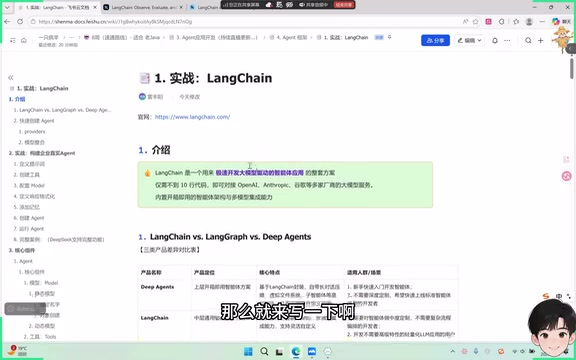
LangChain入门指南:从LangGraph到Deep Agents的智能体开发路线
理清LangChain、LangGraph和Deep Agents的封装关系,掌握智能体开发框架的学习路线与选型逻辑,适合大模型开发入门者参考。