Claude Mythos 5.2登陆Devin Security:前沿网络安全模型接入
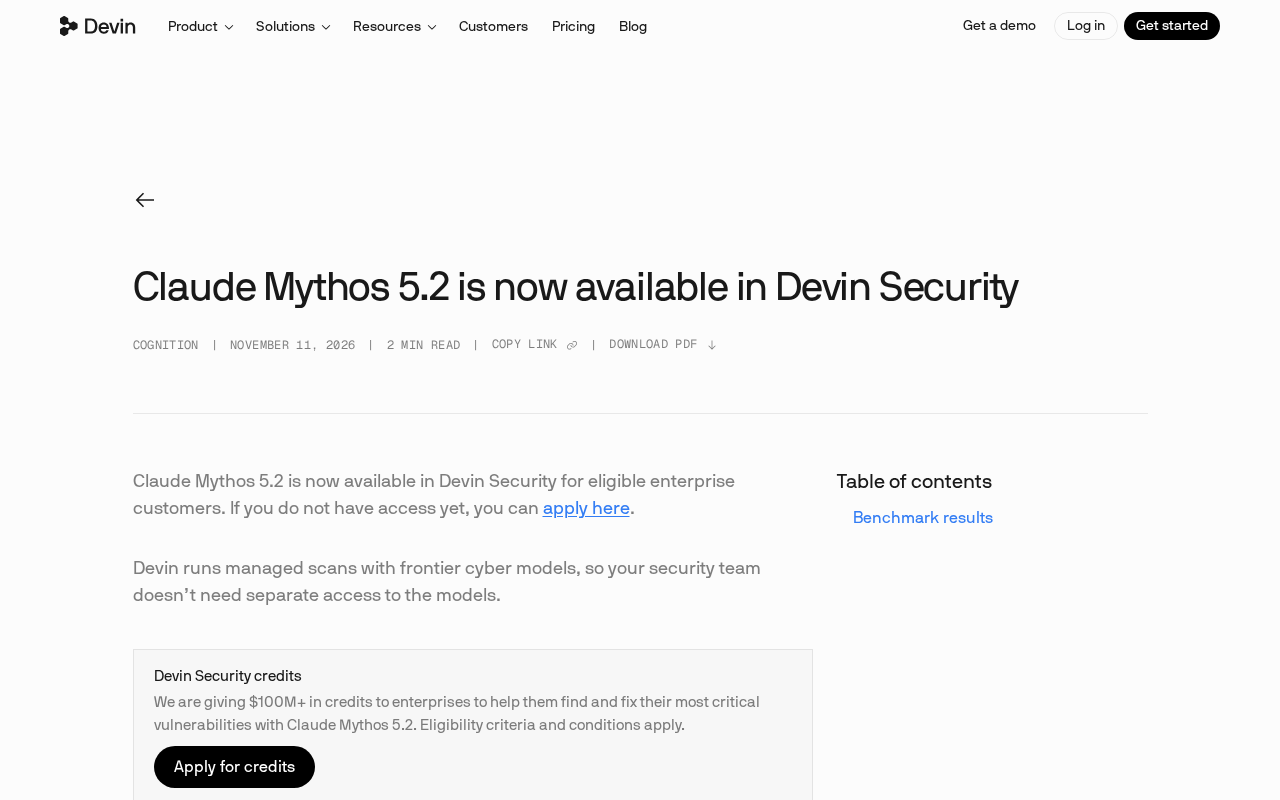
Claude Mythos 5.2 登陆 Devin Security,以前沿安全模型嵌入平台工作流。
Claude Mythos 5.2 已在 Devin Security 上线,面向通过 Devin 获得前沿网络安全模型访问权限的客户开放。这不是面向所有用户的功能放开,而是沿既有权限体系做的模型版本升级。文章指出,安全任务需要在大量上下文中追踪可疑路径、判断输入是否触达危险操作,对推理深度要求高于通用代码生成,这正是前沿安全模型定位的价值所在。平台化接入让权限、上下文组织与任务编排随模型同步演进,用户无需自建对接工程。公告未披露性能指标与价格细节,升级幅度需以实际使用为准。后续值得关注权限范围是否扩大、模型能力与安全指标的绑定,以及平台间的工作流竞争。
一次面向安全场景的模型接入
据RSS来源消息,Claude Mythos 5.2 现已登陆 Devin Security,面向通过 Devin 获得前沿网络安全模型访问权限的客户开放。这条信息本身不长,但它传递出的信号值得拆开来看:AI 编程与安全自动化平台正在把「前沿模型」作为一种可直接调用的能力,嵌进具体的安全工作流里。
谁可以用,用什么
公告中明确了准入条件——必须是通过 Devin 获得前沿网络安全模型访问权限的客户。换句话说,这不是一个面向所有用户的无门槛功能放开,而是沿着已有的权限体系做的一次模型版本升级。对已经在该权限范围内的团队而言,变化在于可调用的模型从旧版本切换到了 Claude Mythos 5.2;对权限之外的开发者,这条消息更多是产品路线图上的一个坐标。
从产品形态看,Devin Security 承载的是安全相关任务,而 Claude Mythos 系列被定位为「前沿网络安全模型」。把两者结合,指向的是让模型在漏洞分析、代码安全审查、威胁研判这类对推理深度要求较高的任务中承担更多工作。
Devin 与 Devin Security 的定位
Devin 是 Cognition 公司推出的 AI 软件工程智能体(AI software engineer),其核心能力是自主完成编码、调试、重构等开发任务,区别于传统代码补全工具,它更强调端到端的任务执行。Devin Security 则是面向安全场景的延伸形态,把同一套智能体框架用于漏洞挖掘、代码安全审查、威胁分析等安全工作流。理解这一点很关键:Claude Mythos 5.2 的接入并非独立产品发布,而是把外部前沿模型嵌入已有智能体平台,由平台负责上下文组织、工具调用与任务编排,模型作为推理内核被调用。
为什么安全场景值得单独接入一个模型
安全任务对模型能力的特殊要求
安全类任务与通用代码生成有一个明显差异:它往往需要在大量上下文中追踪一条可疑路径,判断某个输入是否能真正触达危险操作,而不是停留在模式匹配层面。这类判断对模型的推理链条长度和代码理解深度要求更高,也正是「前沿网络安全模型」这个定位存在的理由。把这样的模型接入 Devin Security,本质上是把推理能力放到最需要它的环节。
「前沿网络安全模型」这一定位的含义
在 AI 安全领域,模型通常被区分为通用模型与面向安全任务优化的模型。后者往往在漏洞语料、CVE 数据、安全代码模式上进行过额外训练或对齐,并针对长上下文代码审计、污点传播追踪、可利用性判断等任务做过能力强化。「前沿」(frontier)一词一般指当前能力上限最高的模型层级,通常伴随更高的推理成本与更严格的访问管控——这也是公告中设置权限门槛的原因之一。需要强调的是,这类定位属于产品与能力层面的描述,并不等同于公开基准上的量化成绩,实际效果仍取决于具体任务与评估方法。
平台化接入的价值
单独调用一个模型和在平台内调用,体验差别很大。平台负责权限、上下文组织、任务编排与结果呈现,模型负责推理。对安全团队来说,真正节省时间的是整条链路,而不只是模型本身。Devin Security 把 Claude Mythos 5.2 纳入可选模型,意味着安全任务的执行环境与模型能力可以同步演进,用户不必自己搭建一套对接工程。
权限门槛与「前沿模型访问权限」的常见做法
在前沿模型的分发上,厂商常采用分级访问机制:一方面出于算力成本与滥用风险控制,另一方面也回应安全研究社区对高能力模型可能被用于攻击性用途的担忧。常见做法包括企业级合同、用途审查、速率限制与使用日志审计等。因此「通过 Devin 获得前沿网络安全模型访问权限」这一表述,实质上意味着访问权由平台方作为中间层来管理和背书,客户无需直接与模型提供方建立单独协议。这种模式降低了接入门槛,但也使权限范围、数据流向与合规责任更多集中在平台一侧,是评估此类工具时需要留意的维度。
对开发与安全团队的实际影响
短期内,这条更新最直接的影响对象是已经在 Devin 平台上处理安全事务的团队。他们可以在原有工作流内用上新版本模型,评估其在真实任务中的表现差异。对于尚在观望的团队,这条消息提供了一个判断依据:前沿安全模型正在以平台功能的形式交付,而不是以独立 API 的形式零散供给。
需要说明的是,公告没有披露具体的性能指标、价格变化或功能差异细节,因此对升级幅度的判断仍需以实际使用体验为准。
值得持续关注的几点
第一,权限体系是否会扩展。当前的门槛是「通过 Devin 获得前沿网络安全模型访问权限」,如果这一范围后续放宽,受影响的人群会明显扩大。
第二,模型版本与安全能力的绑定关系。安全模型的价值最终要落在误报率、漏报率和可解释性上,版本号本身不构成能力证明。
第三,平台间的竞争走向。当多家编程与安全自动化平台都开始接入前沿模型,差异会从「有没有模型」转向「工作流做得好不好」。
对于关注 AI 安全工具落地的读者,这次更新的意义不在于版本数字,而在于它展示了前沿模型进入安全生产流程的一种典型路径:以平台为容器,以权限为边界,以具体任务为落点。
相关推荐
Cursor、Devin、TRAE、Copilot价格怎么比?先算额度再比月费
横向对比Cursor、Devin Desktop、TRAE、Copilot四家AI编程工具的个人与团队定价,拆解额度规则、第三方模型是否含在月费、超额计费方式,并给出付费前测消耗、设支出上限和选型的实操方法。
Copilot下架三款模型:Pro用户替代选择只剩一个
GitHub Copilot 自 11 月 16 日起下架 Claude Opus 4.8、Claude Opus 5、GPT-5.6 Tera 三款模型,覆盖 Chat、代码补全与 Agent 模式。Pro 用户三个替代中仅剩 GPT-6 Luna 可用,年付 Legacy 计划拿不到 Opus 5.5,管理员需手动开启替代模型。

Gemini 4 Carbon登场:大模型竞赛进入百万上下文与万亿开源时代
谷歌发布Gemini 4 Carbon并推出多智能体工具Swarm,Anthropic推出百万上下文Fable 5.2与Mythos 5.2,OpenAI发布安全专版GPT-6 Cyber,Mistral与Kimi同步开源万亿参数模型,大模型竞赛全面提速。