Claude订阅Token最大化实战:多账号并行Agent编程全攻略

通过多账号并行Agent、代理路由与inbox-zero线程管理榨干AI订阅价值的激进方法论
一位开发者通过经济账算出Claude/Codex订阅的隐含推理价值远超直接购API,并围绕此构建了一套激进的并行Agent工作流:用CLI Proxy代理层统一管理多账号认证,配合Tailscale组网将流量收束到住宅IP以规避封号;在工作流层面,将线程当作inbox zero式的待办清单,承认人类是单线程瓶颈,并把Agent引入时机从"想清方案后"提前到"开始思考时";核心方法论是围绕代码合并按钮做合并前与合并后的双向去风险。文章同时指出这些做法存在封号与合规风险,并建议优先吸收其中关于Agent协作方式重构的方法论价值,而非照搬多账号操作细节。
一位资深开发者在视频中抛出了一个尖锐问题:此刻你有几个Agent线程正在后台运行?如果少于五个,那你可能正在浪费当下AI编程领域一个极其独特的机会窗口。这篇内容围绕如何榨干Claude(文中代称Fable)和Codex订阅的token价值展开,核心主题是用大规模并行的Agent编程,把订阅的补贴额度转化为真实生产力。
需要先说明:文中涉及的部分做法游走在服务条款边缘,存在封号风险,仅作为行业观察与技术思路分享,不构成操作建议。
订阅补贴背后的经济账
视频作者算了一笔账,解释了为什么专业开发者普遍绕开API、转而堆叠订阅账号。按他的说法,花200美元买API就只能得到200美元的token,但一个200美元的Claude订阅能换算出约8000美元的推理额度——哪怕考虑到50%的分配限制,实际可用也在4000美元级别。Codex的200美元订阅更夸张,折算约12000美元推理量,且不区分模型档位。
作者提到一个关键的定价内幕:Anthropic当初为企业内部项目报出的价格是输入每百万token 25美元、输出125美元,而现在面向订阅用户的实际成本相当于打了近七折。他给出的解释是——厂商的毛利率被估算在95%左右,所以有足够空间通过低价挤压竞争对手、维持领先地位。换句话说,当前这波补贴是厂商为了抢占心智而主动让利的结果。
还有一个被反复强调的操作细节:在Codex的设置中进入data controls,关闭"improve the model for everyone"选项后,个人订阅的服务条款就与团队账号基本等同,数据不会被用于训练。作者据此直言,如果有人只是为了"数据不被训练"而付API价格,那基本是白白浪费钱。
文中提到的「缓存(cache)」指的是大语言模型推理中的KV Cache(键值缓存)机制。模型在处理对话时,需要对历史消息中的每个token计算注意力权重,这部分中间结果(Key和Value矩阵)可以缓存起来,避免重复计算。Anthropic对Claude的提示词缓存提供显著折扣,缓存命中时输入token的费用可降至原价的10%左右。这意味着同一账号上下文越长、复用越多,边际成本越低;而一旦切换账号,缓存便失效,需要重新付费计算相同的上下文。这正是作者强调"会话亲和性"——同一线程应尽量路由到同一账号——的核心经济动因。
用代理层统一管理多账号路由
账号多了,auth管理就成了噩梦——尤其是Claude Code的授权常常两三天就失效一次。作者的解决方案是搭建一个代理层(CLI Proxy API,他基于Vibe Proxy做了大量二次开发)。它的工作方式是:你用各个Codex和Claude账号登录代理,代理替你维持auth,并对外暴露一个统一API,让Claude Code、Codex等工具指向它而非官方OAuth服务器。
围绕这套代理,作者给出了几条实战经验:
- 不要在VPS或云服务器上登录,尤其是Claude Code。Anthropic对来自已知服务器IP(AWS、Hetzner等)的登录和请求格外警惕,因为这是转售订阅的典型特征。理想状态是让所有流量从同一个家庭住宅IP发出。
- 账号优先级(prioritization):CLI Proxy默认在所有账号间平均分配流量,但更合理的策略是优先烧掉最快重置的账号额度。
- 会话亲和性(session affinity):由于缓存是账号绑定的,同一线程的后续请求应尽量路由到同一账号,否则会产生大量不必要的缓存重写。
- WebSocket优化:Codex订阅默认不走WebSocket,手动打开后消息往返性能会显著提升。
作者还把家庭网络里的一台机器作为代理中枢,通过Tailscale组网,让世界各地的其他机器都能连进来做推理。这样所有流量看起来都来自同一个住宅IP,从外部几乎无法判断是否被用作服务器。他甚至维护了一个"fleet management"仓库,新机器只需SSH进去、让Agent读取这个仓库自动配置环境。
Tailscale是一款基于WireGuard协议构建的零配置VPN工具,能在不同网络环境下的设备之间建立加密的点对点隧道,形成一个私有虚拟局域网(称为"tailnet")。与传统VPN需要中心服务器转发流量不同,Tailscale尽可能让设备直连,延迟极低。在本文描述的架构中,它扮演的角色是把笔记本、手机、云端开发机和家里的代理中枢串联成一张内网,使得来自任何地点的请求都能经由住宅IP出站,同时所有设备共享同一套认证体系,无需为每台机器单独配置防火墙规则或端口映射。
WebSocket是一种在单个TCP连接上实现全双工通信的协议,相比传统HTTP请求-响应模式,它允许服务端主动推送数据,省去了反复建立连接的握手开销。在AI推理场景下,模型输出往往是流式逐token生成的,WebSocket能更高效地传输这种实时流,减少每次token生成的往返延迟,这也是作者提到手动开启WebSocket后Codex性能显著提升的技术原因。
从问题到合并:重新定义Agent工作流
这部分是整篇最有价值的方法论。作者坦言,自己的token使用中可能只有10-15%用于真正写代码,剩下85%左右都花在验证代码上。他的核心理念是围绕"merge"这个按钮做双向去风险。
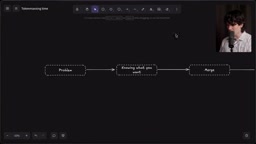
合并前去风险:让Agent尽可能多地解决潜在问题,把PR有缺陷的概率从5%压到1%,这样你就能把注意力分摊到更多PR上。合并后去风险:建立能在问题触达用户前拦截、或快速回滚的系统。他有一句话很直接——如果撤销一个坏改动需要超过15秒,那你可能还不该用vibe coding。
更关键的认知转变在于"何时引入Agent"。作者说自己过去习惯在想清楚方案后才找Agent,现在则是在开始思考时就引入Agent。他举例自己曾花三周思考一个问题,结果Agent几分钟就给出了更简单的方案。他特别澄清这不是"让你别思考",而是"先判断一个问题值不值得你亲自思考"——把脑力留给Agent解决不了的novel问题。他用管理团队来类比:你给团队的应该是有趣的问题而非现成答案,当团队连续几次给不出好方案时,才说明这个问题足够novel、需要你亲自介入。
"围绕merge按钮做双向去风险"这一表述对应了现代软件开发中以Pull Request(PR)为中心的协作流程。PR是开发者在将代码正式合入主分支前提交的变更请求,通常包含代码审查、自动化测试和CI/CD流水线检查等环节。所谓"合并前去风险",即在PR阶段通过尽可能完备的测试和验证降低引入缺陷的概率;"合并后去风险"则指建立能快速检测线上问题并回滚的机制——如特性开关(feature flag)、金丝雀发布或一键回滚脚本。作者设定的"15秒回滚"基准,本质上是在量化系统的可恢复性:回滚越快,每次合并的风险敞口就越小,才能支撑高频率的并行PR合入节奏。
把线程当作待办清单来管理
人是单线程的,Agent可以多线程——作者反复强调我们自己才是瓶颈。因此工作方式要变:不再盯着某个线程生成,而是像管理收件箱一样管理线程。
他在自家开源工具T3 Code里做了一系列对应设计:线程本质是任务(to-do),完成后用"settle"让它消失,目标是把侧边栏做成"inbox zero";用command+enter把线程发送到后台而人停留原地;正在运行的线程会半透明显示,弱化你的关注;超过数天未动的线程自动settle。他估计自己约一半的线程在合并后就自动归档,从没看过最后一条消息,"因为根本不重要"。
配合这套流程,他建议把Agent指令写得更完整——不仅让它构建、还要让它起一个Tailscale环境供你试用、起PR并"babysit"持续监控直到满足合并条件。这样下次打开线程时理想状态就是直接可merge。多台机器通过Tailscale或T3 Connect接入同一UI,还能开启自动负载均衡,把线程分散到不同机器执行。
远程盒子与"睡着时也在用token"
最后一节主题是"sleeping时也在用token",既指字面的睡觉,也指不被本地笔记本束缚。作者的建议很务实:找一台旧电脑(哪怕是亲友淘汰的、8GB内存四核的机器),装上Ubuntu、配好Tailscale和CLI Proxy,让它常驻家庭住宅IP,再用T3 Code连接,就能随时甩任务给它。
他对云VPS持明确否定态度:一方面云IP容易触发封号,另一方面成本上买台物理机往往比长期租服务器更划算。他也强烈建议不要用Mac做这类并行工作——Mac OS的文件系统和安全策略会严重限制并发能力,换成Linux问题就迎刃而解。
作者在视频末尾透露,关于Opus 5.5的补充很值得注意:他发现单个订阅上的Opus 5.5已经相当难触及限额,这意味着未来可能不再需要堆叠五到十个Claude订阅就能跑通这些模式。
一点冷静的审视
这篇内容信息密度很高,但立场需要辩证看待。作者本人就是T3 Code(文中大力推荐的开源工具)的作者,带有明显的产品倾向性;他给出的token换算和95%毛利率等数字多为"napkin math"式的估算,缺乏官方佐证;更重要的是,多账号路由、关闭数据共享、绕开服务器IP检测等做法确实存在封号与合规风险,作者自己也多次打预防针。
真正值得吸收的,是其中关于Agent工作流的方法论:在思考起点而非终点引入Agent、围绕merge做双向去风险、把线程当待办清单管理、承认人类是单线程瓶颈并据此重构协作方式。这些思路即便抛开token最大化的争议背景,对任何大量使用Agent编程的开发者都有参考价值。
相关推荐

AI能直接读懂神经网络权重:模型能力已超出预期?
Reddit开发者实验显示,语言模型能直接阅读神经网络权重并推断其功能。Astra、Opus 5.5和Muse Spark 1.3均通过测试,引发对模型泛化能力与训练来源的讨论。

印度微短剧市场爆发:EloElo获NBCUniversal 8000万美元投资
印度社交娱乐平台EloElo获NBCUniversal 8000万美元投资,加码微短剧平台StoryTV。StoryTV月活超3300万,印度微短剧市场正吸引全球资本关注。

多旋翼无人机声学检测:融合手工特征与预训练嵌入
研究揭示无人机声学检测中随机划分导致数据泄漏,提出源不相交评估协议下融合手工声学特征与YAMNet嵌入的堆叠集成方法,准确率达95.29%,为低成本无人机探测提供可靠基准。