cmmnts评论系统详细评测:一键为网站接入评论功能
评论系统:开发者的隐形负担
评论功能看似简单,实则是个工程陷阱。线程管理、用户鉴权、内容审核、垃圾信息过滤、Markdown 渲染、实时通知……每一项单拎出来都不复杂,合在一起却轻松吃掉一个开发周期。
之所以复杂度容易被低估,是因为这些子系统各自涉及不同的技术领域。
线程管理需要处理树形数据结构的存储与高效查询。常见方案包括三种:邻接表(Adjacency List)每行只存父节点 ID,写入简单,但查询任意深度的子树需要递归 CTE(Common Table Expression),在不支持窗口函数的旧版数据库中性能较差;嵌套集模型(Nested Set Model)用左右值编码整棵树的层级关系,范围查询极快,但每次插入或移动节点都要更新大量行,写操作代价高;物化路径(Materialized Path)在每行存储从根到当前节点的完整路径字符串(如 /1/4/12/),前缀查询直观且索引友好,PostgreSQL 的 ltree 扩展可以原生支持这种查询,进一步降低应用层复杂度。评论系统通常读多写少,物化路径和嵌套集模型在读取性能上占优。当嵌套层级加深时,数据库查询性能和前端渲染效率都会显著下降,选型时需要提前评估最大嵌套深度和查询频率。
用户鉴权需要对接 OAuth 2.0 和 JWT 等认证协议,同时处理匿名用户的会话管理。OAuth 2.0(RFC 6749)是一套授权框架,核心思路是让用户通过可信的身份提供方(如 GitHub、Google)向第三方应用授予有限权限,而不暴露自己的密码。评论系统对接 OAuth 时通常走 Authorization Code Flow:用户点击「用 GitHub 登录」后跳转授权页,授权成功后服务端用回调 code 换取 access token。JWT(JSON Web Token,RFC 7519)是一种无状态令牌格式,服务端无需查库即可验证有效性,适合分布式场景,但需要配合短 TTL 和 refresh token 轮换机制来缓解令牌无法单独吊销的问题。
内容审核涉及规则引擎与机器学习模型的组合。规则层处理高置信度信号:关键词黑名单、IP 封禁、发帖频率限制;ML 层处理语义模糊内容。许多团队对接的 Akismet 是 WordPress 母公司 Automattic 运营的垃圾评论检测服务,通过分析评论文本、提交者 IP、User-Agent 的组合特征打分,接入方式为简单的 REST API。Google 的 Perspective API 则基于 BERT 系列模型,对「毒性」「侮辱性」「威胁」等维度分别评分,返回 0-1 的概率值,开发者可自定义阈值决定是自动拦截还是进入人工审核队列。两者的局限在于多语言支持参差不齐,且难以有效处理利用谐音字或零宽字符绕过过滤的对抗性文本。
实时通知需要在 WebSocket 和 Server-Sent Events(SSE)之间做出选择。WebSocket(RFC 6455)在 HTTP 握手后升级为全双工 TCP 连接,适合双向实时通信场景;SSE 则是单向的服务端推送,浏览器断线后自动重连并携带 Last-Event-ID 头支持断点续传。对于评论通知这个具体场景,SSE 实际上更合适:通知本质上是服务端到客户端的单向推送,SSE 能复用现有 HTTP 负载均衡器(WebSocket 的 sticky session 要求对部分 LB 配置是额外负担),且实现更简单。
这些子系统各自的复杂度可控,但组合后的集成测试、边界条件处理和运维成本,往往远超最初的工时估算。对于独立开发者和小团队而言,这笔时间成本往往不成比例。
这正是 cmmnts 试图解决的问题:把评论系统做成一个即插即用的服务,让开发者专注于核心产品,而不是反复造同一个轮子。
cmmnts 核心功能详细拆解
开箱即用的完整讨论体验
cmmnts 提供了一套相当完整的评论基础设施。从官方介绍来看,它覆盖了现代评论系统所需的主要能力:
- 嵌套线程(Threads):支持回复嵌套,方便组织多轮讨论
- 内容审核(Moderation):内置管理工具,减少人工干预成本
- 登录与匿名评论:同时支持身份验证用户和匿名留言,兼顾不同场景
- Markdown 支持:让技术用户可以格式化内容,提升可读性
- @提及、Emoji 和 GIF:提供现代社交产品常见的互动元素
这个功能组合并不激进,但覆盖面足够实用。对于博客、文档站、SaaS 产品反馈页等轻量场景,cmmnts 的能力已经超过大多数团队手写的初版评论系统。
接入方式:Drop-in 嵌入式部署
产品定位强调"drop it into your site"——即嵌入式部署,不需要改动现有架构。
这类嵌入式方案通常有两种主流技术路径。第一种是 JavaScript Widget 方案:在页面中插入一段 script 标签,脚本加载后在指定 DOM 节点内动态渲染评论组件,优势在于样式可控、交互流畅,但存在与宿主页面的 CSS 冲突风险。第二种是 iframe 隔离方案:将评论系统作为独立页面嵌入 iframe 中,天然隔离了样式和脚本执行环境,安全性更高,但跨域通信(通常通过 postMessage API)增加了集成复杂度,且搜索引擎爬虫通常不会索引 iframe 内的内容,对 SEO 不友好。
现代方案往往结合两者优势,利用 Shadow DOM(Web Components 规范的核心组成部分)实现样式隔离——Shadow DOM 允许组件拥有一棵与主文档 DOM 隔离的子树,内部样式不会泄漏到外部,外部样式也不会污染内部,同时评论内容仍位于主文档 DOM 树中,搜索引擎爬虫可以正常索引,兼顾了安全隔离和 SEO 友好。不过也有服务商选择「伪 Shadow DOM」方案:用高特异性的 CSS 前缀选择器(如 .cmmnts-root .cmmnts-button)来减少冲突,而非强依赖浏览器原生能力。
对于静态站点(如 Next.js、Astro、Hugo 等生成的页面),评论组件的加载涉及**客户端水合(Hydration)**机制——浏览器加载服务端已渲染好的静态 HTML 后,JavaScript 框架接管该 HTML 并为其绑定事件监听器和响应式状态,使页面从静态变为可交互。评论组件通常被标记为纯客户端组件(在 Next.js App Router 中使用 'use client' 指令),因为它依赖浏览器 API(如 localStorage 存储匿名用户 token)且内容实时变化、不适合构建时预渲染。部分框架如 Astro 支持「岛屿架构(Islands Architecture)」,可以将评论组件作为独立的交互岛屿懒加载,进一步减少主页面的 JS 体积。这种接入方式尤其友好,几分钟内即可完成集成。
cmmnts 与 Disqus、Giscus 的对比分析
老牌评论方案的痛点
评论即服务(Comments-as-a-Service)赛道并不空白。
Disqus 是历史最悠久的选手,创立于 2007 年,是最早将评论系统产品化的平台之一,巅峰时期嵌入了超过数百万个网站。然而从 2017 年被广告技术公司 Zeta Global 收购后,Disqus 开始在免费版中大量植入第三方广告和跟踪脚本。安全研究人员发现,一个加载 Disqus 的页面会额外引入数十个第三方追踪器,严重影响页面加载性能(部分测试显示增加了 2-4MB 的额外请求),同时引发了 GDPR(欧盟通用数据保护条例)合规风险。
GDPR 于 2018 年 5 月正式生效,适用于处理欧盟居民个人数据的所有组织。对于嵌入第三方评论服务的网站运营者,合规的核心挑战在于:需要与评论服务提供商签署数据处理协议(DPA);评论服务若收集 Cookie 或设备指纹,需在用户明确同意之前不加载任何跟踪脚本;用户有权要求删除其评论及相关数据(「被遗忘权」,Article 17)。违反 GDPR 最高可处以全球年营业额 4% 或 2000 万欧元的罚款,这是许多欧洲站点在 2019 年后集体从 Disqus 迁出的直接动因。此外,Disqus 的 JavaScript 包体积较大,对 Core Web Vitals 中的 LCP 和 TBT 指标产生负面影响,这些问题促使大量技术博客和媒体网站在 2019-2023 年间密集迁移至替代方案。
Giscus 基于 GitHub Discussions API,其核心思路是将 GitHub 仓库的 Discussions 功能复用为网站评论后端——每篇文章对应一个 Discussion 话题,评论数据完全存储在 GitHub 的基础设施上。这种设计的优势显而易见:数据存储免费、天然支持 Markdown 渲染、继承 GitHub 的反垃圾机制,且代码完全开源。但其局限性同样明显——用户必须拥有 GitHub 账号才能评论,对非技术用户不友好。此外,GitHub API 有速率限制(未认证请求每小时 60 次,认证后 5000 次),在高流量场景下可能成为瓶颈。类似的方案还有 Utterances(基于 GitHub Issues),但 GitHub 官方曾表示不鼓励将 Issues 用作评论后端。
cmmnts 的差异化优势
cmmnts 同时支持登录用户和匿名评论,这个设计决策本身就说明了它的目标受众更广——不仅限于技术社区,也适用于面向普通用户的产品。内置审核工具则降低了运营门槛,不需要额外对接第三方内容安全服务。
从 Product Hunt 的表现来看,上线后获得 98 票、16 条评论,排名第 6,归属于 Productivity 和 Developer Tools 双分类,这与其「减少重复开发、提升生产效率」的定位高度一致。
潜在局限与值得关注的问题
数据主权与供应商锁定风险
使用托管评论服务的核心风险始终是数据控制权。**供应商锁定(Vendor Lock-in)**是 SaaS 工具选型中的核心风险评估维度,在评论系统领域尤为敏感,因为用户生成内容(UGC)一旦积累,迁移成本会随时间呈指数增长。
历史上已有多个前车之鉴:Google+ 评论系统在 2019 年随平台关闭而全部丢失;LiveFyre 被 Adobe 收购后逐步停止独立服务,大量网站的历史评论数据无法导出。
评估托管评论服务时,锁定风险主要体现在两个层面。数据层的关键指标是导出完整性——一个标准的导出包应包含:评论文本、作者标识、提交时间戳(ISO 8601 格式)、父评论 ID(用于还原线程关系)以及审核状态;缺少父评论 ID 会导致迁移后所有嵌套结构扁平化,用户体验严重降级。功能层的锁定来自对服务提供商专有 API 的深度依赖,审核工作流和 Webhook 逻辑若强依赖提供商控制台,切换成本会呈指数上升。业界最佳实践是在接入时就建立「数据镜像」机制:通过 Webhook 将每条新评论实时同步到自有数据库,作为对抗锁定和服务中断的保险层。
业界通常关注几个关键指标:是否提供完整的数据导出 API(理想格式为 JSON 或 CSV)、是否支持通过 Webhook 实现实时数据同步到自有存储、以及数据存储的物理位置是否符合目标市场的法规要求(如 GDPR 要求欧盟用户数据存储在欧盟境内)。cmmnts 目前是否提供数据导出功能、API 完整性如何,是评估接入成本的重要考量。
定价模式尚不明朗
官方介绍未直接披露定价结构。对于考虑长期使用的团队,免费额度上限、付费层级的功能边界是接入决策的关键因素。
与无头 CMS 的集成深度
对于使用 Contentful、Sanity 或自建后端的团队,评论数据与内容数据的关联方式直接影响后续的数据分析和审核工作流。
无头 CMS(Headless CMS)采用 API 优先的架构,将内容管理后端与前端展示完全解耦。Contentful 是托管服务,以稳定性和企业级功能见长;Sanity 提供实时协作编辑和高度可定制的 Studio;Strapi 是开源自托管方案,数据完全自有。在这类架构下,评论系统集成的最佳实践是基于内容条目 ID(entry ID)绑定而非 URL,因为 URL 结构可能随国际化、重构或 SEO 调整而变化,而 entry ID 在内容全生命周期内保持稳定。
更进一步的双向集成需求——例如在 Sanity Studio 中直接查看某篇文章的评论数量并进行审核——通常需要开发自定义 Studio 插件(Sanity 称之为 Part),调用评论服务的管理 API 将数据回流展示。这类深度集成能否实现,取决于评论服务管理 API 的开放程度,是评估阶段值得重点测试的能力边界。常见的绑定方式还包括:基于页面 URL 绑定(简单但 URL 变更时关联断裂)和基于自定义 slug 绑定(灵活但需要保证唯一性)。
cmmnts 适用场景判断
以下场景中,cmmnts 值得优先评估:
- 个人技术博客或文档站:快速接入,无需维护数据库和审核后台
- SaaS 产品的反馈收集页:内置审核功能契合商业产品的运营需求
- 内容型网站的社区化改造:匿名评论降低用户参与门槛,有助于冷启动
以下场景则需谨慎评估:
- 高度定制化的社区产品:cmmnts 的 UI 灵活性和 API 扩展性需实际验证
- 对数据合规有严格要求的企业场景:需明确数据存储地域和隐私政策
总结:cmmnts 是否值得接入
cmmnts 代表了一类务实的开发工具思路:把高频但非核心的基础设施做成服务,让开发者把时间花在差异化功能上。在 Disqus 口碑下滑、自建评论方案成本偏高的当下,这个方向有真实的市场需求。
能否从众多竞品中脱颖而出,关键在于接入体验的顺滑程度、定价的合理性,以及长期的服务稳定性。这些都需要在实际使用中验证,但作为一个起点,cmmnts 的功能覆盖已经足够让它进入开发者工具箱的候选名单。
核心要点
相关推荐
tiun.:为AI开发者打造的一站式认证与支付系统
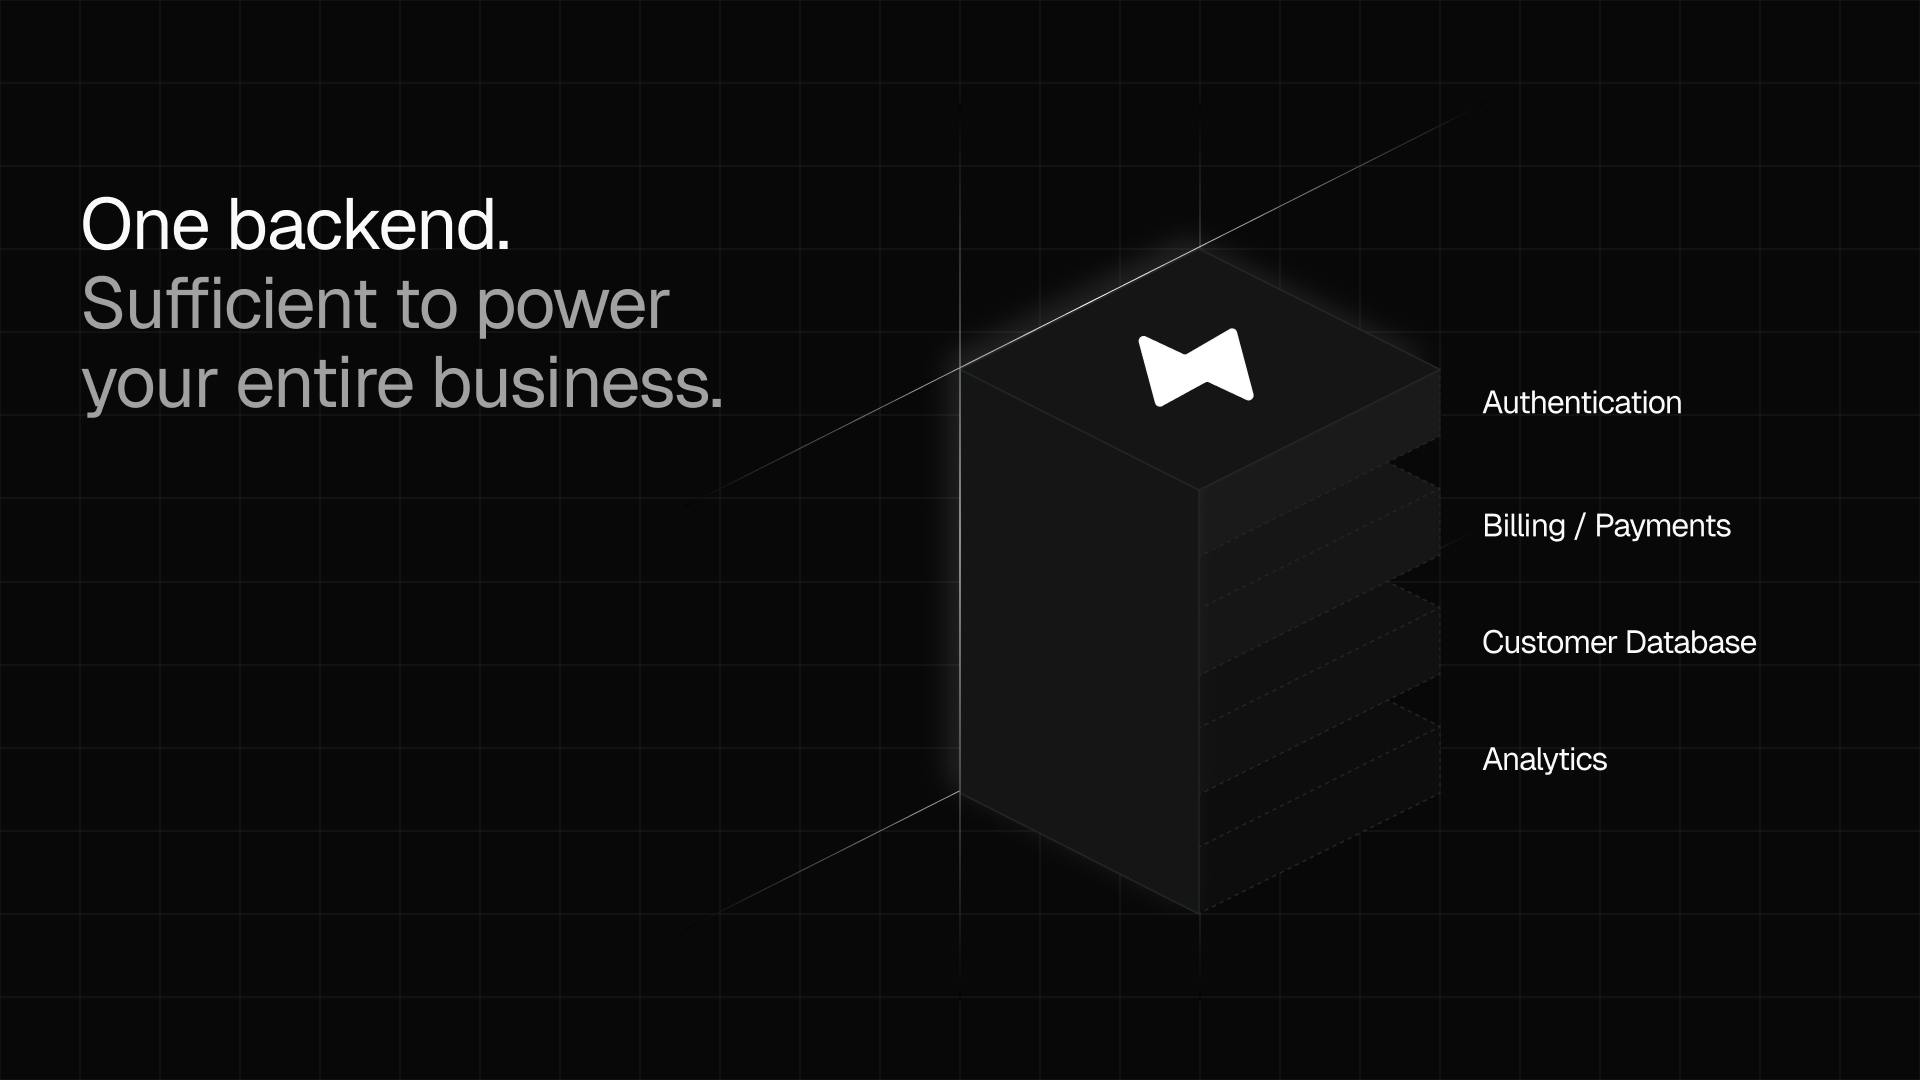
登顶 Product Hunt 的 tiun. 为 AI 开发者提供认证、支付、账单、客户数据与分析的一体化系统,一条命令即可安装,帮助开发者当天上线付费产品。本文解析其定位、卖点与竞争格局。
Voiskey:能读懂语境的AI语音输入工具
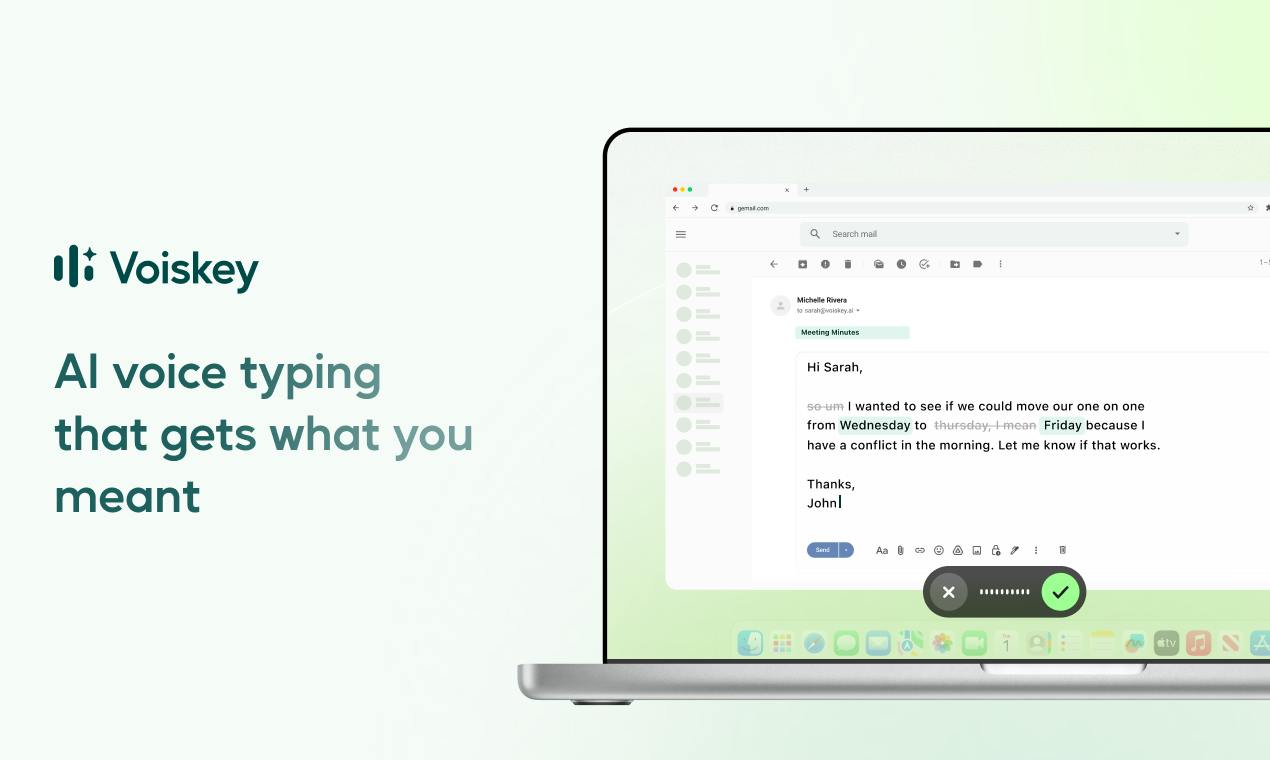
Voiskey是一款登上Product Hunt排名第3的AI语音输入工具,能根据场景和读者自动调整语气,比打字快5倍,支持iOS、macOS、Android、Windows四大平台及100多种语言。
Axari:让AI分身接管你的安全运营琐事
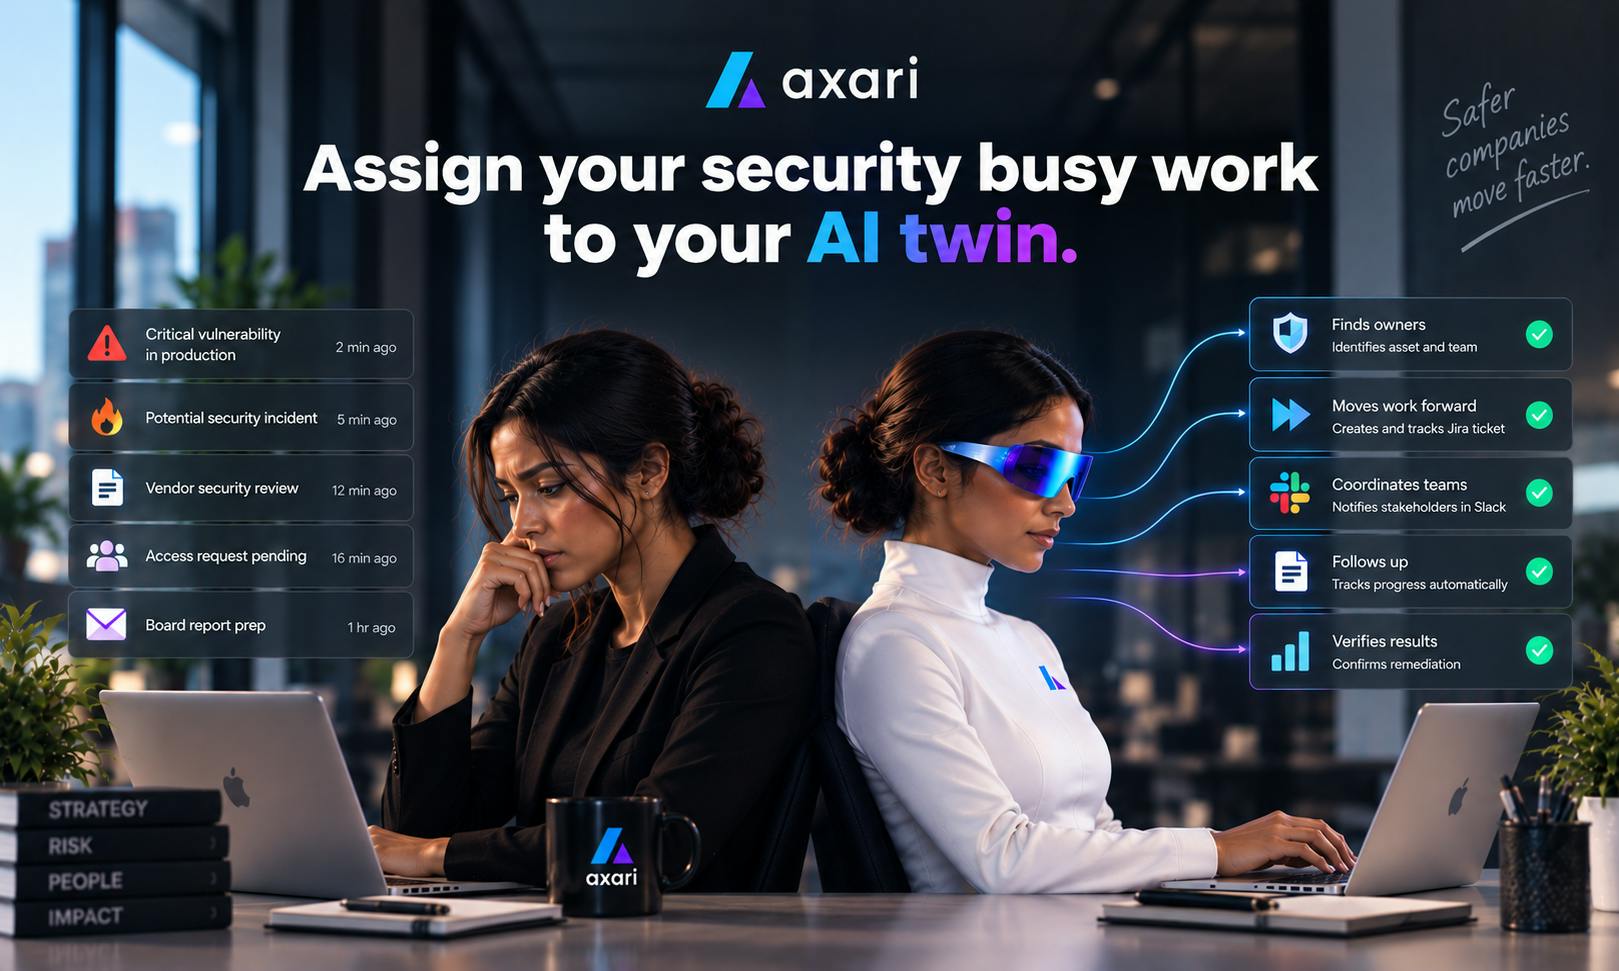
Product Hunt新品Axari主打「AI分身」概念,帮安全团队自动处理重复性运营琐事,可在Slack、MS Teams中指派目标并自主推进任务。本文解析其产品逻辑、行业定位与需要冷静看待的问题。