CVSS 9.8!Linux TCP 释放后使用漏洞解析

Linux TCP 协议栈曝出 CVSS 9.8 的 UAF 高危漏洞,引发社区对内核并发安全的关注。
本文围绕 CVE-2026-98432 展开,该漏洞是 Linux IPv4 TCP 协议栈中的释放后使用(UAF)缺陷,CVSS 评分 9.8,属严重级别。文章首先解释 UAF 的典型特征及其在 TCP 状态机中的成因,指出并发场景下定时器回调与连接销毁的竞态是主要根源。随后分析攻击面与触发条件,强调远程利用可能性及 SMEP/SMAP、KASLR 等缓解措施的作用。社区反响部分梳理 Hacker News 上的高热度讨论,反映基础设施级漏洞的透明度与协作披露价值。最后给出修复建议:及时应用内核补丁,并在补丁前限制暴露面作为权宜之计。文章结论是,TCP 协议栈的并发与内存生命周期管理仍是安全薄弱环节,企业应建立快速响应流程。
漏洞概述:TCP 协议栈中的高危 UAF
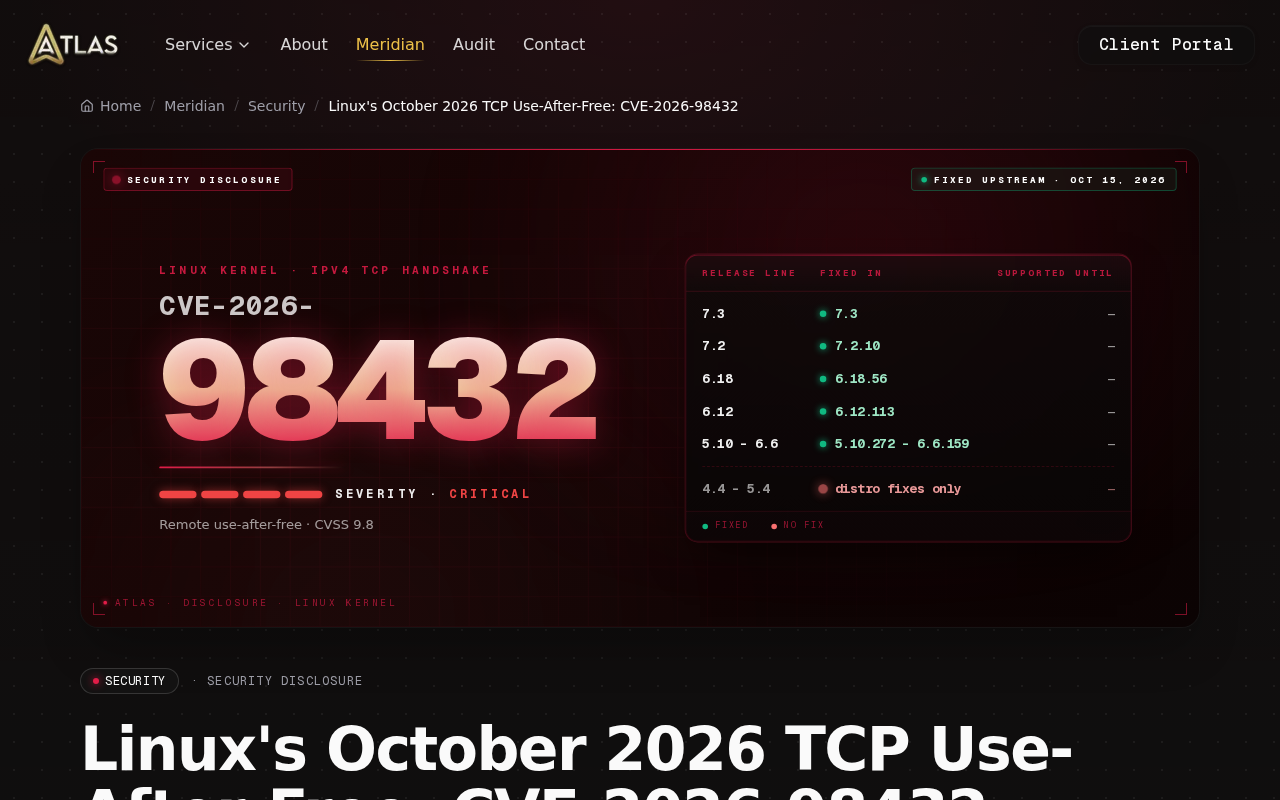
近日,安全研究社区披露了一个影响 Linux IPv4 TCP 协议栈的释放后使用(Use-After-Free, UAF)漏洞,编号为 CVE-2026-98432。根据公开信息,该漏洞的 CVSS 评分为 9.8,属于「严重」级别。在 Hacker News 上,相关讨论帖获得了 221 点积分和 104 条评论,足见开发者与安全从业者对其关注程度之高。
UAF 漏洞的典型特征是:程序释放了某块内存后,仍保留指向该内存的指针并继续使用。攻击者若能控制被释放内存的再分配过程,就可能实现任意代码执行或内核权限提升。对于 TCP 这样承载海量网络流量的核心子系统而言,此类漏洞的潜在影响面不容小觑。
技术原理:TCP 状态机中的生命周期管理缺陷
UAF 在协议栈中的成因
TCP 连接的生命周期涉及多个数据结构,包括套接字、请求块、时间等待定时器等。当连接关闭或异常中断时,内核会释放相关对象;但若某个异步路径(如定时器回调、软中断处理)仍持有对已释放对象的引用,就会触发 UAF。
这类缺陷往往出现在并发场景下:一个 CPU 核正在处理连接销毁,另一个核上的网络软中断或定时器却仍在访问同一结构。由于 TCP 协议栈对性能极度敏感,锁的粒度与 RCU 等无锁机制的配合稍有疏漏,就可能留下竞态窗口。
RCU(Read-Copy-Update) 是 Linux 内核中广泛使用的一种同步机制,其核心思想是“读多写少”场景下允许读者无锁访问数据,写者通过延迟释放旧版本来保证读者安全。具体而言,写者先创建数据的新副本并原子地替换指针,旧副本的释放则推迟到所有已存在的读者离开临界区之后(通过宽限期机制)。在 TCP 协议栈中,路由缓存、套接字查找等高频读路径大量依赖 RCU。然而,RCU 的“宽限期”概念容易引发误解:它只保证读者不会访问到已释放的内存,并不保证对象生命周期与协议状态机完全同步。若代码错误地在 RCU 临界区之外持有对象指针,或在释放后仍通过定时器回调访问,就会形成 UAF。理解 RCU 的宽限期与 call_rcu() 回调时机,是分析此类并发缺陷的关键。
攻击面与触发条件
从公开讨论看,该漏洞位于 IPv4 TCP 处理路径。攻击者可能通过构造特定的 TCP 报文序列或连接状态转换来触发。不过,具体触发细节需以官方公告与修复补丁为准。需要强调的是,CVSS 9.8 通常意味着漏洞可被远程利用且无需认证,但实际可利用性仍取决于内核配置、缓解措施(如 SMEP/SMAP、KASLR)等因素。
SMEP(Supervisor Mode Execution Prevention) 与 SMAP(Supervisor Mode Access Prevention) 是 x86 处理器提供的硬件缓解特性。SMEP 阻止内核态代码执行用户态页面的指令,SMAP 则阻止内核态直接读写用户态内存。二者配合可显著增加 UAF 漏洞利用的难度:攻击者无法简单地将 shellcode 放置在用户空间并诱导内核跳转执行,也难以通过用户态内存伪造内核数据结构。KASLR(内核地址空间布局随机化) 则在每次启动时随机化内核代码与数据的基地址,使攻击者难以定位 ROP/JOP gadget 或关键内核对象。这些缓解措施并非不可绕过,但确实将利用门槛从“脚本小子”级别提升到需要信息泄露与精细内存布局控制的水平。评估 CVE-2026-98432 的实际风险时,必须结合目标系统的内核配置(如 CONFIG_RANDOMIZE_BASE、CPU 是否支持 SMEP/SMAP)综合判断。
社区反响:为何这个漏洞值得警惕
Hacker News 上的 104 条评论反映出安全社区的复杂情绪。一方面,TCP 是互联网基础设施的核心,任何协议栈漏洞都可能波及大量服务器与终端设备;另一方面,UAF 类漏洞的利用门槛较高,需要精确的内存布局控制,这在一定程度上降低了「脚本小子」直接利用的可能性,但并不意味着可以掉以轻心。
有评论者指出,Linux 内核网络栈的代码审查与模糊测试(fuzzing)力度近年持续加强,此类漏洞能被发现本身也说明防御方在进步。但同时也有人担忧,随着内核功能不断膨胀,状态机复杂度上升,类似的并发缺陷可能并非孤例。
修复与防御:用户应立即采取的行动
对于运维与开发人员,最直接的措施是关注 Linux 内核稳定版与长期支持版的安全更新,及时应用包含修复的补丁。由于漏洞编号与细节已公开,暴露在公网的服务应优先排查。
在补丁可用前,可考虑的缓解手段包括:限制不必要的 TCP 服务暴露面、启用内核地址空间布局随机化与相关硬件缓解特性、通过网络层过滤异常报文等。不过,这些只是权宜之计,根本解决仍依赖官方修复。
写在最后
CVE-2026-98432 再次提醒我们:即便是经过大规模实战检验的 TCP 协议栈,其并发与内存生命周期管理依然是安全薄弱环节。对于企业而言,建立内核漏洞的快速响应流程,比单纯依赖某一次补丁更为重要。安全社区的高关注度,也说明基础设施级漏洞的透明度与协作披露机制正在发挥作用。
相关推荐

UnleashX:像雇人一样雇佣AI员工,对话直接交付成果
UnleashX在Product Hunt上线,主打像雇人一样雇佣AI员工:选角色、连CRM和工具、设规则,端到端执行工作流,人类仅在必要时介入。本文分析其产品定位、配置逻辑与人机协作边界。

Cedric AI:替你开会讲PPT的AI代理
Cedric AI 是 Product Hunt 上发布的会议 AI 代理,能替你进入 Zoom、Meet、Teams 会议演示幻灯片、用实时数据回答问题,并在会后生成待审批的笔记与跟进事项。本文解析其三层能力、差异化设计与适用场景。

Display 1.0:任何Agent都能建文档和应用
Display 1.0 在 Product Hunt 上线,主打用任何 Agent 在同一个工作空间创建文档、原型和应用,通过 Spaces 与 Folders 组织内容并沉淀为团队知识库,采用统一价格模式。