DSH插件恶搞解析:用一个"开源用户"玩笑讽刺AI偷代码乱象

开发者用假冒"偷代码"插件讽刺AI工具数据隐患,实则只跑测速。
一位B站UP主针对近期AI编程工具偷传用户代码的风波,制作了名为 `deh-users-open-source` 的恶搞插件。插件以"弥补DeepSeek Harness不能开源用户的缺陷"为卖点,提供手动上传、自动上传和云端备份等仿真界面,看似是一个真实的"间谍插件"。然而真相是:所谓上传只是带宽测速,备份按钮仅打开本地文件夹,没有任何代码真正离开用户设备。UP主刻意保留了Harness的焦点闪烁bug,以示"不碰原程序"的克制。这一反串项目在制造笑点的同时,也提出了一个严肃问题:AI编程助手的网络行为究竟在做什么,开发者有必要保持警惕。项目已在GitHub开源。
一个带着讽刺意味的开源插件
近期AI编程工具的隐私安全问题频频被摆上台面——有工具被曝在用户不知情的情况下偷传本地代码,这类事件引发了开发者对AI客户端数据边界的广泛担忧。正是在这样的背景下,一位B站UP主借题发挥,为DeepSeek广告 Harness(视频中戏称DSH)制作了一个名为 deh-users-open-source 的插件,用一本正经的"产品演示"完成了一场对行业乱象的幽默吐槽。
插件的宣传语足够抓眼球:"弥补DeepSeek Harness不能'开源用户'的缺陷"。这里的"开源用户"显然是个反讽梗——把偷传用户代码的行为包装成一种"功能",顺着某些AI工具"紧跟潮流"的逻辑一路推演到荒诞的终点。
插件"功能"演示:一场精心设计的玩笑
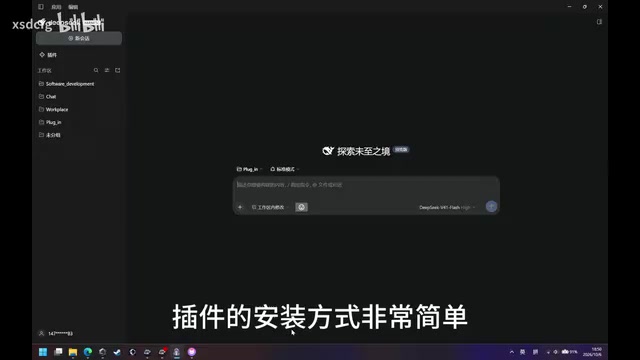
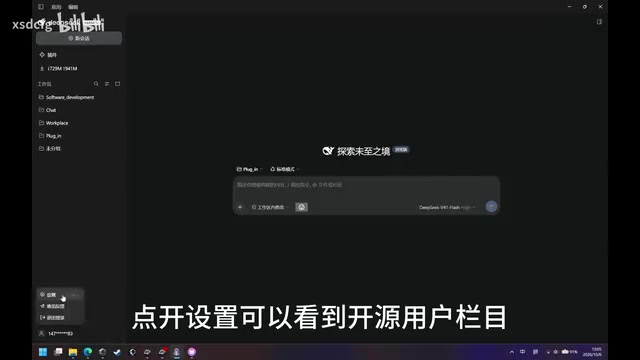
按照UP主的介绍,插件安装非常简单:点开右上角的插件管理,添加插件并输入 deh-users-open-source,点击安装即可。安装后在设置里能看到"开源用户"栏目,支持手动上传——点击上传按钮,侧边栏会同步显示上传状态,让你"清晰地知道自己的工作区正在上传"。
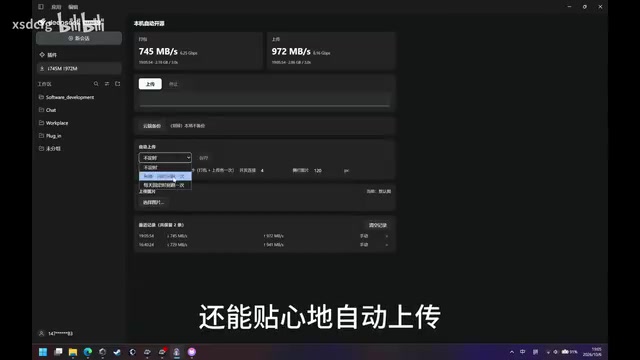
除了手动模式,插件还提供两种自动上传模式,在设置中选择并保存后即可生效。此外还有一个"云端备份"按钮,点击后会打开本地工作区文件夹。
整套交互做得像模像样,界面、状态栏、自动化选项一应俱全,乍看之下真像一个会偷传代码的"间谍插件"。
真相:它根本没偷任何代码
笑点在最后被揭开。UP主坦言,插件的"上传"功能实际上只是在跑带宽测速,并没有真的上传任何用户的工作区文件;而所谓的"云端备份"也只是打开本地目录而已。换句话说,这是一个彻头彻尾的反串恶搞项目——"模型一点代码都不敢偷啊,我比它测速会远很多,真怕"。
他还提到一个有趣的技术细节:点击备份按钮时窗口会"闪一下",这是因为DeepSeek Harness存在焦点问题。为了不对Harness本身做任何修改,UP主选择不去修复这个闪烁,而是保留原样。这种"不碰原程序"的克制,恰好与那些偷偷篡改、暗传数据的工具形成对比。
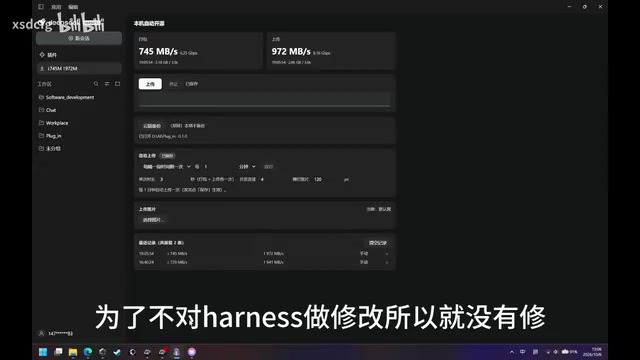
带宽测速在此作为"无害替代行为"出现,其选择颇具玩味。常见的网络测速实现(如调用Speedtest API或向固定服务器发送探测包)会产生真实的出站流量,在网络监控工具中与"上传文件"的流量特征高度相似——图形相近,数值波动,进度可见。这意味着即便用户真的打开抓包工具检查,也会看到插件"确实在传输数据",只是传的是测速探针而非代码。这种设计让恶搞更具说服力,也侧面说明:仅凭观察到"有出站流量",普通用户很难判断AI工具到底上传了什么内容,真正的审计需要深入分析请求的目标地址与载荷。
玩笑背后的真问题
抛开恶搞的外壳,这个项目触及了一个真实且严肃的议题:AI编程助手的数据边界究竟在哪里?当代码补全、工作区索引、云端能力深度绑定时,用户的本地代码可能在不经意间被上传、被用于训练,甚至被滥用。此前已有工具因"偷传用户代码"而遭到曝光,这说明担忧并非空穴来风。
UP主用一个"假装偷代码、实则测速"的插件,把这种焦虑外化成了可操作、可演示的产品形态,既是调侃也是提醒:开发者应当对AI工具的网络行为保持警惕,关注它到底在后台做了什么。
AI编程助手的数据泄露风险并非危言耸听。2023年三星电子曾发生员工将内部源代码粘贴进ChatGPT导致机密外泄的事故;2024年前后,多款VSCode扩展插件被发现在后台静默收集用户代码片段并上传至第三方服务器。从技术路径看,这类工具通常以"改善模型质量""个性化补全"为由,在用户协议深处埋入数据共享条款,或直接绕过授权。更隐蔽的手段是借助工作区索引功能——为了实现跨文件的代码理解,工具会在本地建立索引,而索引数据本身完全可以被同步到云端。对于在本地处理商业项目、未公开算法或客户数据的开发者而言,识别AI工具究竟在哪个时机、通过哪个接口发起网络请求,是保护知识产权和数据安全的基本自卫手段。
开源与互动
该项目已在GitHub上开源,项目地址放在视频简介中。UP主以一贯的调侃口吻邀请大家:"觉得没用的话就去GitHub给我点个Star吧。"
对于想研究插件机制、或是单纯欣赏这波反讽创意的开发者来说,这是一个成本极低、笑点充足的小项目。它不会真的动你的代码,却能让你重新审视手里那些"真"的AI工具——它们是否也像演示里那样,正安静地上传着什么。
相关推荐
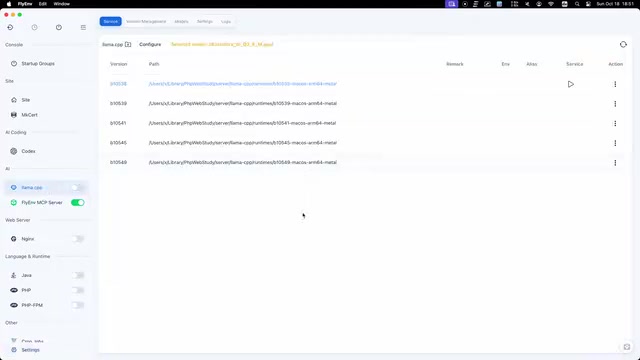
FlyEnv 插件实测:可视化运行 llama.cpp 与 GGUF 模型管理
FlyEnv 推出 llama.cpp 官方插件,提供多个 Metal 运行时并存管理、公共 GGUF 仓库索引与模型文件类型标注,以及上下文、线程、GPU 层数等推理参数可视化配置,支持模板与投机解码随模型保存,一键启动本地 LLM 推理服务。
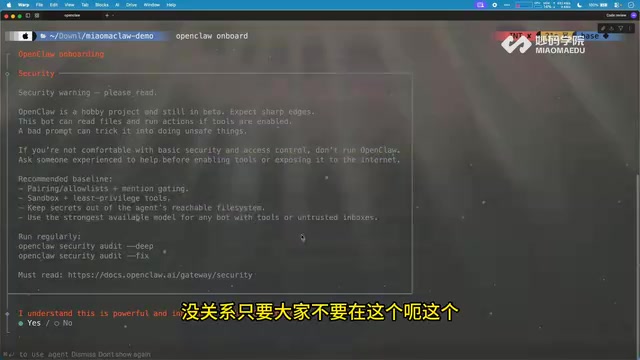
前端如何进阶AI智能体开发?从OpenClaw拆解系统级Agent架构
从B站公开课演示的OpenClaw出发,拆解系统级AI智能体的三层架构与通用公式,分析前端开发者基于TypeScript切入Agent开发的路径、插件化设计与安全记忆层难点,附面试回答框架。
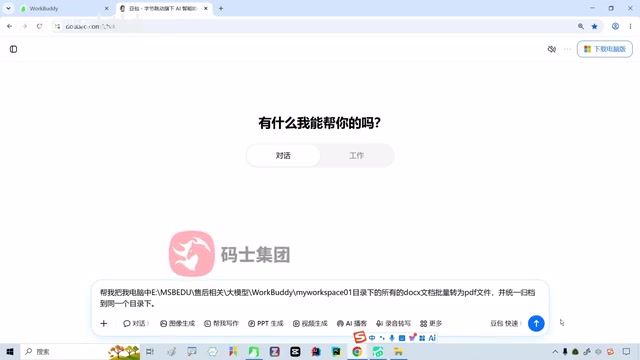
WorkBuddy实战:AI Agent如何自动批量转换与归档文件
通过B站UP主珊瑶老师的实测,对比豆包与WorkBuddy在文件批量转换任务中的表现,解析AI Agent如何从“给方案”到“直接执行”,附完整操作流程与积分消耗参考。