Egoist AI Passport:让AI工具更懂你,数据仍归你

Egoist AI Passport 用集中存储与细粒度授权,让AI按需读取个人数据并随时撤销权限。
Egoist AI Passport 是一款试图化解AI个性化与隐私泄露矛盾的产品。它将邮件、日历、聊天记录等个人数据集中存放,作为“保险箱+通行证”,让用户精确控制哪些AI工具(如ChatGPT、Claude)可以读取哪些数据片段,并随时撤销授权。其核心思路是数据留在原地、上下文按需流动,避免全量授权或手动复制粘贴。产品在Product Hunt获得83票、排名第9,反映出社区对数据主权工具的真实兴趣。但文章也指出其面临信任(集中存储带来单点风险)、生态兼容性(依赖平台开放能力)和用户心智(用户可能因省事而全部允许)三大挑战,能否成为AI时代的身份与数据通行证,取决于安全透明度与生态集成的后续投入。
AI工具越强大,我们越需要把个人信息——邮件、日历、聊天记录——喂给它们,才能获得真正个性化的回答。但隐私泄露的风险也随之而来。Product Hunt上最近出现的一款产品 Egoist AI Passport,试图解决这个矛盾:它把你的个人数据集中存放,然后让你精确控制哪些AI工具可以访问哪些信息,并且随时可以撤销权限。
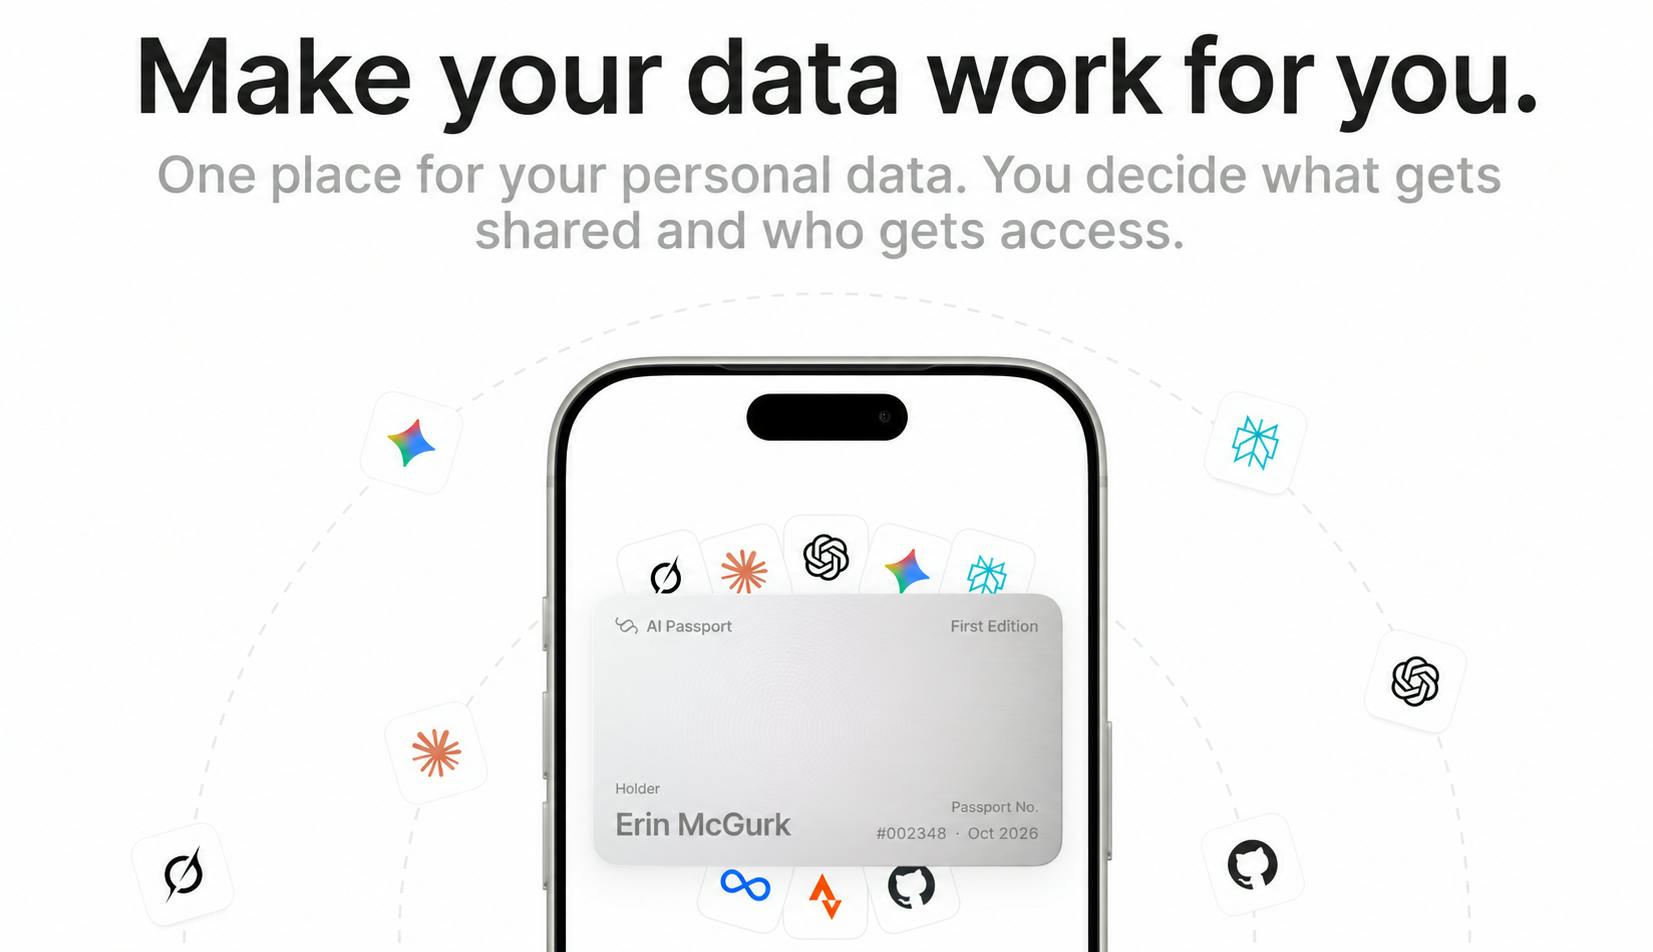
核心逻辑:数据留在原地,上下文按需流动
Egoist AI Passport 的定位是“个人数据的保险箱+通行证”。它支持连接 Email、Calendar 以及 ChatGPT、Claude 等常用工具。你不需要把数据复制粘贴到每一个AI应用里,而是通过 Passport 授权AI工具读取你指定的数据片段。
官方描述很直白:“AI Passport 安全地把你个人数据保存在一个地方,然后让你把这份上下文带入你使用的AI工具。” 关键在于“选择”——你能决定分享什么、保留什么,并且随时撤销授权。这相当于在AI工具和你的私人数据之间加了一层可编程的权限中间件。
为什么这个需求正在变强
过去一年,AI助手正在从“通用问答”转向“个人助理”。要让AI真正有用,它需要知道你的日程、你写过的邮件、你常用的表达方式。但大多数AI产品要么要求你全量授权(比如接入整个邮箱),要么让你手动复制粘贴——前者风险高,后者体验差。
Egoist AI Passport 切中的正是这个空白:细粒度授权 + 集中管理。用户不再需要在每个AI应用里重复配置数据源,也不再因为担心隐私而放弃个性化。这种“数据主权”思路,在隐私意识觉醒的今天,有很强的现实吸引力。该产品在 Product Hunt 上获得 83 票、排名第 9,也说明社区对这类工具存在真实兴趣。
细粒度授权(Fine-grained Authorization) 是访问控制领域的一个核心概念,指的是系统能够以非常精细的粒度(如单个数据字段、单条记录、特定时间段)来授予或拒绝访问权限,而非仅提供“全有或全无”的粗粒度控制。在AI个人助理场景中,细粒度授权意味着用户可以指定某个AI工具只能读取日历中的某几个日程,或只能访问特定发件人的邮件,而不是整份日历或整个邮箱。这种机制通常结合属性基访问控制(ABAC)或基于策略的权限模型来实现,使权限与数据属性、用户意图动态绑定。对于隐私敏感型应用,细粒度授权能显著降低数据过度暴露的风险,但也对权限管理界面的易用性提出了更高要求——配置越精细,用户的理解和操作成本往往越高。
功能拆解:连接、选择、撤销
根据产品页面,Egoist AI Passport 的工作流可以拆成三步:
第一步,连接数据源。 支持 Email、Calendar 等常见个人数据来源,也支持连接 ChatGPT、Claude 这类AI工具。这意味着它不局限于某个单一生态,而是试图做跨应用的通行证。
第二步,选择分享范围。 你可以精确指定哪些数据可以被某个AI工具读取。比如,允许日程助手读取日历,但不允许它碰邮件。
第三步,随时撤销权限。 这是隐私工具的关键卖点——授权不是一次性的,用户可以随时收回。对于担心数据被滥用或二次分发的用户,撤销权本身就是一种安全感。
值得关注的挑战
从产品描述看,Egoist AI Passport 的愿景清晰,但执行层面有几个问题需要观察。
信任问题。 把个人数据集中到一个第三方保险箱,本身就制造了新的单点风险。用户需要相信 Egoist 的安全能力,而产品页面目前没有展开技术细节(比如加密方式、数据存储位置)。对于隐私工具,信任是最大的门槛。
生态兼容性。 连接 ChatGPT、Claude 等工具的方式,取决于这些平台是否开放了相应的数据接入能力。如果只能通过浏览器插件或剪贴板桥接,体验可能会打折扣。
用户心智。 普通用户是否愿意花时间配置细粒度权限?很多人会选择“全部允许”来省事。如果默认设置不够安全,产品设计的初衷就可能被消解。
单点风险(Single Point of Failure) 在安全领域指系统中某个组件一旦失效或遭攻破,就会导致整个系统或全部数据受损。将邮件、日历、聊天记录等分散的个人数据集中到一个第三方“保险箱”中,虽然提升了管理便利性,但也把原本分散的风险汇聚到一点:一旦该服务被入侵、内部人员滥用或发生配置错误,攻击者可能一次性获取用户全部敏感信息。缓解单点风险的常见手段包括端到端加密(使服务商无法读取明文)、零知识架构、分布式存储以及定期的第三方安全审计。对于隐私工具而言,是否公开这些技术细节、能否让用户独立验证安全性,往往是建立信任的关键。
谁适合用
如果你同时使用多个AI工具,并且经常需要把个人上下文(日程、邮件、笔记)喂给它们,Egoist AI Passport 提供了一种比手动复制更优雅、比全量授权更可控的方案。对于隐私敏感型用户、以及需要管理多个AI助手工作流的知识工作者,这个产品值得关注。
目前该产品在 Product Hunt 上处于早期阶段,投票数 83、评论 6 条,团队规模较小(两位 maker)。它是否能成为AI时代的“身份与数据通行证”,取决于后续在安全透明度和生态集成上的投入。但至少,它提出了一个正确的问题:在让AI更懂你的同时,如何让数据仍然属于你。
相关推荐
5.3英寸手机众筹:小屏复兴还是599美元的无奈?
Enough Phone 在 Kickstarter 众筹,5.3 英寸小屏搭配 8GB 内存和 5000 万像素传感器,定价 599 美元。The Vergecast 讨论小屏手机能否在旗舰大屏与功能机之间找到中间地带,以及廉价手机为何越来越难做。
Asahi Linux弃用MIT转GPL:一场针对Omarchy的闹剧?
Asahi Linux将代码许可证从MIT改为GPL V2,指控Omarchy窃取代码并商业化。分析认为此举理由牵强且违反MIT协议,暴露开源社区政治分歧与AI争议。
5分钟读懂NVIDIA Dynamo前端:兼容OpenAI的推理架构入口
NVIDIA Dynamo前端是什么?本文基于官方5分钟系列视频,解析它如何以OpenAI兼容API作为稳定边界,实现后端引擎替换、路由与KV缓存复用的解耦架构。