Elixir 中处理 JWT 完全指南:Joken、JOSE 与生产实践

系统梳理 Elixir 生态中用 Joken、JOSE 与 OTP 构建生产级 JWT 认证的完整路径。
本文面向使用 Elixir 构建高并发系统的开发者,完整介绍了 JWT 认证从签发到生产部署的核心技术链路。文章以 Joken 与底层 JOSE 库为起点,说明如何声明式地定义令牌签名与声明校验规则;随后重点讲解如何利用 OTP 的 GenServer 或 ETS 构建 JWKS 公钥缓存,解决对接第三方身份提供商时的性能与密钥轮换问题;在框架集成层面,介绍了通过 Phoenix Plug 将认证逻辑集中到请求管道的标准模式。最后归纳了生产环境的关键实践:优先选用非对称算法(RS256/ES256)、严格校验标准声明、通过密钥管理服务注入密钥,以及用短生命周期访问令牌配合刷新令牌降低泄露风险。
在现代 Web 应用与微服务架构中,JWT(JSON Web Token)已成为身份认证与授权的事实标准。对于使用 Elixir 构建高并发系统的开发者而言,如何正确地签发、验证与校验 JWT,直接关系到系统的安全性与稳定性。本文围绕 Elixir 生态中的核心工具链,梳理从基础签名到生产环境最佳实践的完整路径。
JWT 在 Elixir 生态中的定位
JWT 的核心价值在于无状态认证——服务端无需存储会话信息,仅通过签名验证即可确认令牌的真实性与完整性。一个标准的 JWT 由三部分组成:Header(头部)、Payload(载荷)与 Signature(签名),以点号分隔并经过 Base64URL 编码。
Elixir 运行于 BEAM 虚拟机之上,天然适合处理大量并发连接。在这样的环境下,JWT 的无状态特性与 Elixir 的轻量进程模型相得益彰,能够支撑起大规模的认证请求。要在 Elixir 中实现这一切,绕不开两个关键库:Joken 与 JOSE。
Joken 与 JOSE:核心工具链
在 Elixir 中处理 JWT,Joken 是最主流的选择。它提供了简洁的 DSL 用于定义令牌配置(token config),封装了签名、验证与声明(claims)校验的常见逻辑,让开发者可以用声明式的方式描述令牌应满足的规则。
Joken 的底层依赖 JOSE(JSON Object Signing and Encryption),后者是一个更为底层的库,直接实现了 JWS、JWE、JWK 等 JOSE 系列规范。当你需要精细控制签名算法(如 HS256、RS256、ES256)或处理密钥格式转换时,JOSE 提供了必要的能力。
签名与验证的基本流程
典型的工作流分为两步:签发时,用私钥或对称密钥对声明进行签名生成令牌;验证时,用对应的公钥或密钥校验签名,并进一步验证声明的有效性——例如过期时间(exp)、签发者(iss)、受众(aud)等标准声明。Joken 允许你为每一个声明定义生成器与验证器,从而将业务规则与令牌校验解耦。
JOSE 规范族由多个 RFC 定义:JWS(JSON Web Signature,RFC 7515)规定了如何对内容进行数字签名;JWE(JSON Web Encryption,RFC 7516)规定了如何对内容进行加密;JWK(JSON Web Key,RFC 7517)定义了密钥的标准表示格式;JWT 本身(RFC 7519)则建立在 JWS 或 JWE 之上,约定了 Payload 中标准声明的语义。在实际开发中,绝大多数场景使用的是 JWS 模式——令牌内容明文可见但经过签名保护,而非 JWE 的加密模式。理解这一区别很重要:JWT 的 Payload 默认仅做 Base64URL 编码,任何持有令牌的人都可以解码读取其中的声明,因此敏感信息(如密码、支付数据)绝不应放入 Payload,安全性来自签名而非保密性。
JWKS 与 OTP 缓存策略
当应用需要对接第三方身份提供商(如 Auth0、Okta 或各类 OIDC 服务)时,验证令牌所需的公钥往往通过 JWKS(JSON Web Key Set)端点动态获取。JWKS 是一组以标准格式发布的公钥集合,服务端需要根据令牌头部的 kid(Key ID)匹配对应的密钥。
每次验证都去请求 JWKS 端点显然不可接受——既增加延迟又给上游服务带来压力。这正是 OTP(Open Telecom Platform)发挥优势的地方。借助 GenServer 或 ETS 表,可以将拉取到的密钥集合缓存在内存中,并设置合理的刷新周期。当密钥轮换(key rotation)发生时,缓存层能够按需重新拉取,兼顾性能与安全性。
这种基于 OTP 的缓存设计是 Elixir 处理分布式认证的典型模式:一个长期运行的监督进程负责密钥的生命周期管理,业务进程只需从缓存中快速读取,无需关心底层的网络交互。
密钥轮换(Key Rotation)是指身份提供商定期更换签名私钥的操作,目的是限制单一密钥泄露后的影响范围。轮换发生时,JWKS 端点会同时发布新旧两个公钥(通过不同的 kid 加以区分),使得验证方在过渡期内仍能校验用旧密钥签发的存量令牌。在 OTP 缓存实现中,一个常见的健壮性处理是:当缓存中找不到令牌所携带的 kid 时,触发一次强制刷新而非直接拒绝请求,以应对密钥轮换刚完成但缓存尚未更新的竞态窗口。这种"懒刷新"策略结合定时主动刷新,能在不引入复杂分布式协调的前提下处理大多数轮换场景。
Phoenix 中的 Plug 集成
在 Phoenix 框架中,认证逻辑通常以 Plug 的形式注入请求管道。通过编写自定义 Plug,可以在请求进入控制器之前统一完成令牌提取、验证与用户身份注入。
一个典型的认证 Plug 会执行以下动作:从 Authorization 请求头中提取 Bearer 令牌、调用 Joken 完成签名与声明验证、验证失败时中断管道并返回 401,验证成功则将解析出的用户信息写入 conn.assigns。这种设计将认证关注点集中在管道层,保持控制器代码的整洁。
结合前述的 JWKS 缓存,Plug 层的验证操作可以做到近乎零网络开销,即便在高 QPS 场景下也能保持稳定的响应时间。
Plug 是 Phoenix(以及底层 Cowboy/Bandit 服务器)请求处理管道的基础抽象,本质上是一个接收 %Plug.Conn{} 结构并返回同类型结构的函数或模块。Phoenix Router 允许将多个 Plug 组合成 Pipeline,不同路由组可以挂载不同的 Pipeline,从而实现细粒度的认证策略——例如公开 API 路由跳过 JWT 校验,而受保护路由强制要求有效令牌。conn.assigns 是在同一请求生命周期内跨 Plug 和 Controller 传递数据的标准机制:认证 Plug 将解析出的用户 ID 或权限集写入 assigns,下游 Controller 直接读取,无需重复解析令牌,既高效又避免了逻辑分散。
生产环境最佳实践
将 JWT 认证部署到生产环境时,有几个关键点需要格外关注:
优先使用非对称算法。 对于跨服务或对接第三方的场景,RS256、ES256 等非对称算法比 HS256 更安全——签发方持有私钥,验证方只需公钥,避免了密钥在多方之间共享的风险。
严格校验标准声明。 不要仅验证签名而忽略 exp、nbf、iss、aud 等声明。签名有效不代表令牌应当被接受,过期或受众不匹配的令牌必须拒绝。
妥善管理密钥与轮换。 密钥应通过环境变量或专用密钥管理服务注入,绝不硬编码。同时要支持密钥轮换,配合 JWKS 缓存实现平滑过渡。
控制令牌生命周期。 访问令牌应保持较短有效期,长期会话通过刷新令牌机制维持,以缩小令牌泄露的影响窗口。
总结
Elixir 处理 JWT 的能力建立在 Joken 的易用抽象与 JOSE 的底层实现之上,再借助 OTP 的进程模型解决 JWKS 缓存这类分布式难题,最终通过 Phoenix 的 Plug 机制优雅地融入请求管道。掌握这套工具链与配套的生产实践,能够帮助开发者构建既安全又高性能的认证系统。
相关推荐
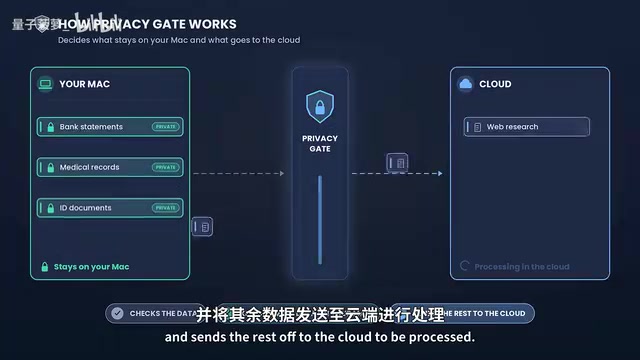
Perplexity混合计算实测:隐私数据不出Mac
Perplexity Hybrid Compute 实测:PrivacyGate 如何拦截敏感数据、本地模型与云端模型如何分工、16GB 与 32GB Mac 的模型差异,以及银行流水、医疗记录等真实场景下的隐私保护表现。
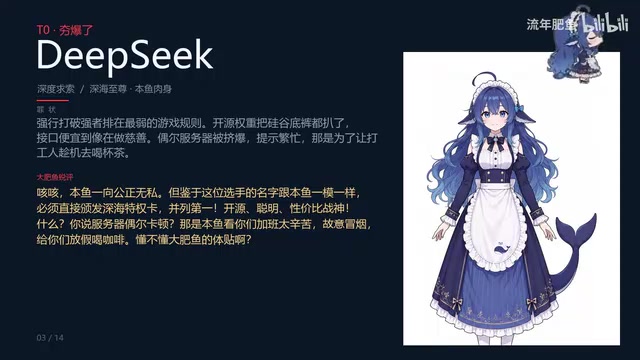
大肥鱼锐评国内外主流大模型:豆包登顶、DeepSeek并列第一
B站UP主大肥鱼锐评国内外主流大模型:豆包凭情绪价值登顶,DeepSeek以开源性价比并列第一,文心、海螺、元宝、Kimi、Qwen、可灵、Claude、Gemini、Grok各被贴上鲜明人设标签。本文梳理这份「最不客观」榜单背后的产品逻辑与选型启示。
AI Agent上生产前如何真测?一套可落地的测试与监控框架
BotGage创始人Pramin Pradeep分享AI Agent上生产前的测试方法:Agent注册可见性、红队测试、生产环境可观测性三步框架,附QA成本从18万美元降至8万美元的真实案例,以及IT角色向Agent监督者转型的分析。