Fluxix:给AI代理装上安全闸,管控访问、执行与支出
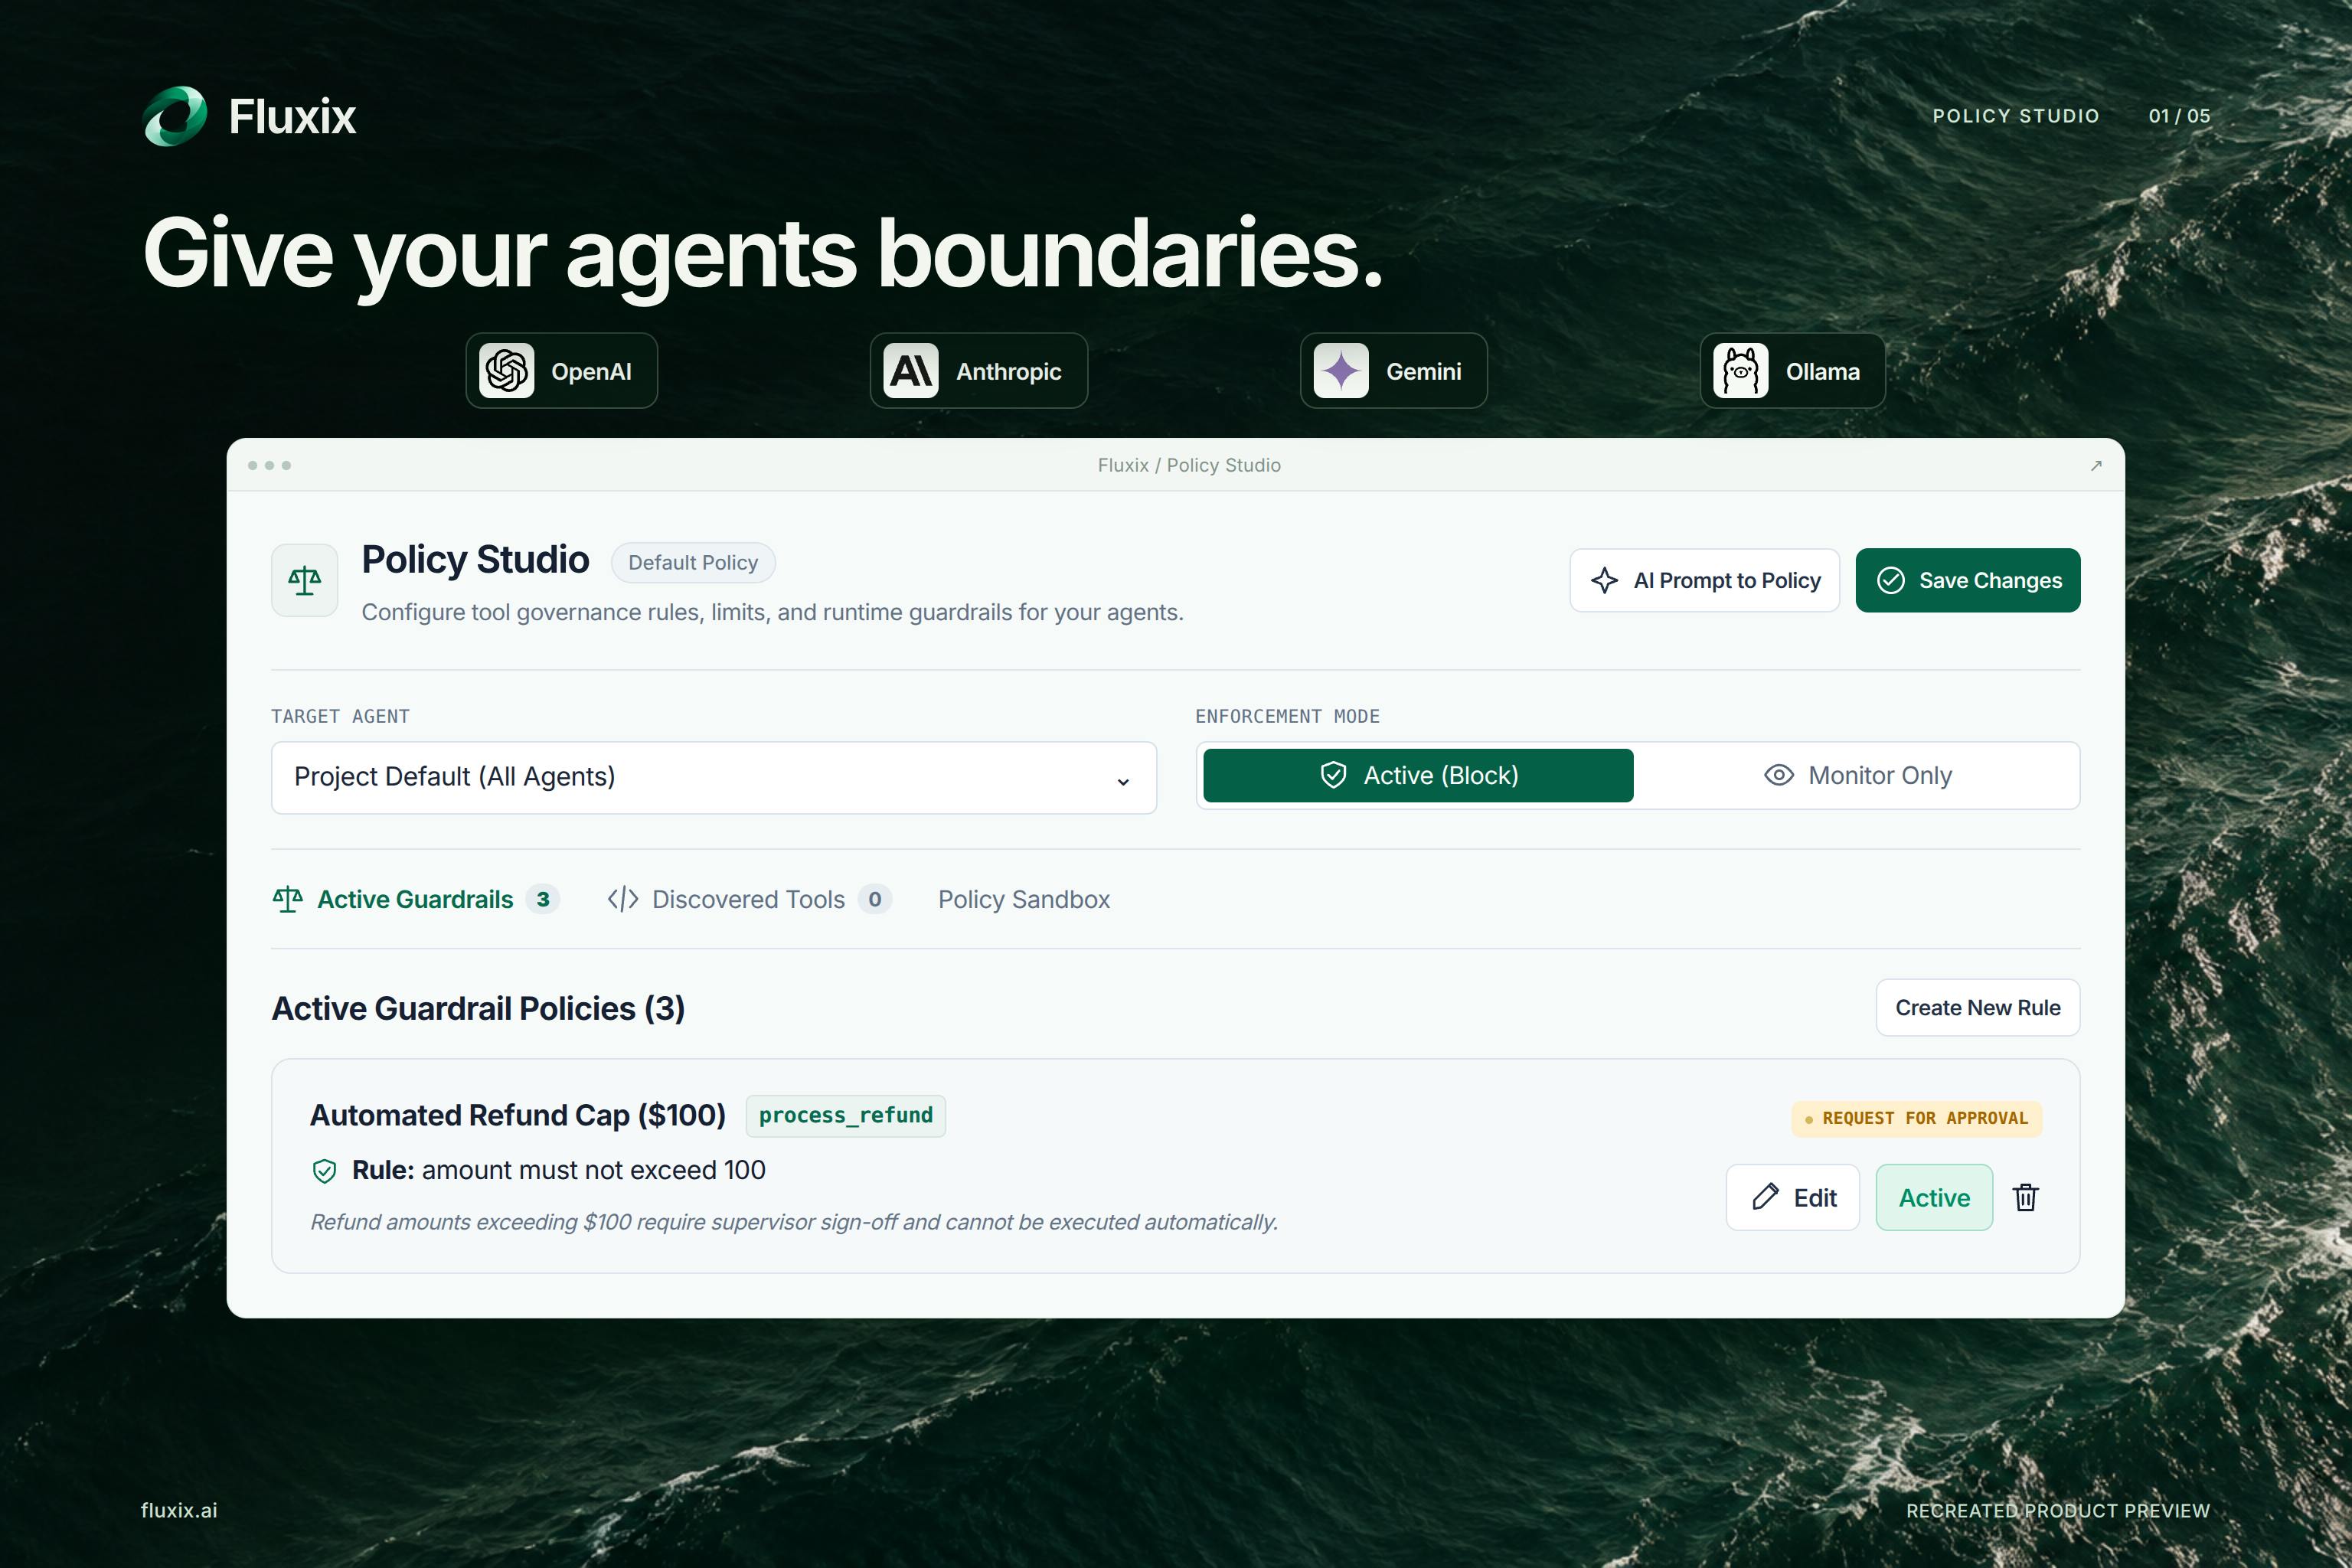
Fluxix在AI代理与系统间加安全层,逐动作策略检查后再执行。
Fluxix是Product Hunt上排名第15的新品,试图解决AI代理自主执行带来的失控风险。代理在调用API、访问数据库或转移资金时,可能因理解偏差或恶意提示触发高危操作。Fluxix的做法不是收紧权限或全量人工审批,而是在代理与系统之间插入策略层,允许用户用自然语言描述规则,并对每个动作做拦截检查,支持阻止、转人工审批、数据脱敏三种处理方式。所有决策均记录日志,兼顾控制与审计。产品面向安全敏感的开发者团队,但目前票数与评论很少,自然语言规则的准确性和误拦截率仍待验证。
AI代理能调用API、访问数据库、甚至转移资金,但一次错误的操作就可能造成严重后果。Product Hunt上排名第15的新品Fluxix,正试图在代理与系统之间插入一层安全层,让每一次行动先过审再执行。
代理自主性的代价:失控风险
AI代理的自主性是其价值所在,也是风险来源。当代理被授权调用外部服务,它可能因理解偏差或恶意提示而触发高危操作——删除生产数据、向错误账户转账、泄露敏感信息。传统做法是收紧权限或人工审批,但前者限制代理能力,后者拖慢效率。
Fluxix的切入点是“可编程的信任”:不剥夺代理的自主权,而是为每个动作定义规则,在放行前做策略检查。
提示注入(Prompt Injection) 是这里提到的“恶意提示”的典型形式:攻击者通过在代理读取的数据(网页、邮件、文档)中埋入指令,诱导代理偏离原任务、执行非预期的工具调用。与传统的代码注入不同,提示注入利用的是模型对自然语言指令的服从性,因而难以靠输入过滤彻底消除。对能调用API和转移资金的代理而言,提示注入可被放大为实际的资金损失或数据外泄。这也是Fluxix这类策略层存在的核心理由:不假设模型本身永远不被欺骗,而是在工具调用真正落地前加一道独立于模型的判定,把“模型被说服”与“系统被执行”隔离开。
核心机制:用自然语言设定规则
Fluxix提供了一个策略层,允许用户用自然语言描述规则,例如“禁止访问财务数据库”“单笔支出超过500美元需人工审批”。系统将这些规则转化为对代理请求的拦截检查,并支持三种处理方式:
- 阻止:直接拒绝高风险操作。
- 人工审批:将请求挂起,等待人工确认后执行。
- 数据脱敏:对敏感信息做遮蔽或替换,再交给代理。
这种分层设计覆盖了从完全禁止到有条件放行的连续区间,比简单的黑白名单更灵活。
策略即代码(Policy as Code) 是理解Fluxix设计取向的参照系。传统上,访问控制策略以结构化配置或专用策略语言(如OPA的Rego)书写,优点是精确可判定,缺点是编写门槛高、规则与业务语义存在鸿沟。Fluxix改用自然语言描述规则,降低表达成本,但也引入了新的不确定性:自然语言规则需要被解释为可执行的拦截条件,解释过程本身可能产生歧义或漏判。因此这类系统的关键指标不只是“能否拦住”,还包括规则解释的一致性——同一条规则面对语义相近的请求应给出稳定判定。文中提到的“误拦截”风险正源于此。
日志与审计:控制力不靠减速
Fluxix强调每一次决策都会记录日志,包括请求内容、匹配规则、处理结果和时间戳。这为事后审计和规则调优提供了依据。官方描述中提到“不会拖慢代理”,暗示检查是在请求路径上做轻量拦截,而非全量重建执行环境。
对于需要合规的团队,这种可追溯性可能比拦截本身更有价值——它让“谁在何时做了什么、系统如何反应”变得可查。
人在回路(Human-in-the-loop) 审批在高频代理场景下会显著改变系统形态。当规则把请求挂起等待人工确认时,代理的执行流必须支持异步暂停与恢复,审批队列也需具备超时、升级与批量处理机制,否则少量高危请求就可能阻塞整条自动化链路。因此这类产品的实际体验很大程度取决于审批环节的工程设计,而非拦截逻辑本身。日志在这里承担双重角色:既是合规审计的证据链,也是规则调优的数据来源——通过统计被拦截和被放行的请求分布,团队可以识别过严或过松的规则并迭代,形成“规则—日志—调优”的闭环。
定位与适用场景
从产品分类(隐私、开发者工具、安全)来看,Fluxix瞄准的是对安全敏感的开发团队,尤其是那些已经在生产环境部署代理、却缺乏细粒度管控手段的组织。典型场景包括:
- 代理访问内部数据库时的权限收敛;
- 涉及支付或转账的自动化流程;
- 需要满足审计要求的代理操作记录。
不过,Product Hunt上仅有13票和3条评论,说明产品尚处早期。它能否在真实复杂环境中准确理解自然语言规则、避免误拦截,还需要更多验证。
关键要点
- Fluxix在AI代理与系统之间建立安全层,对每个动作先检查后执行。
- 支持用自然语言设定规则,覆盖阻止、人工审批、数据脱敏三种处理方式。
- 所有决策均记录日志,兼顾控制与审计需求。
- 面向安全敏感的开发者团队,目前处于早期阶段,实际效果待验证。
相关推荐

合理使用制度为何对AI时代人人有益
从Hacker News讨论出发,解析合理使用(Fair Use)原则在AI训练与内容创作中的法律逻辑、争议焦点及其对创作者与技术生态的双重影响。
Salesforce 3.75亿美元收购Rune,AI物流技术补强国防业务
Salesforce 据报道以 3.75 亿美元收购国防科技初创公司 Rune,这家 AI 物流公司的技术将用于补强 Salesforce 的 Missionforce 国防平台,也延续了 Salesforce 近期的并购节奏。
Mistral Large 4开源万亿参数,微软6万员工自愿离职
Mistral Large 4 开源万亿参数多模态模型,编码智能体评测得分 48;闪迪财报显示 AI 推理重塑 NAND 需求;谷歌 Gemini 上线应用内文件编辑,OpenAI 上调 Codex 额度,微软向 6 万员工提供自愿离职方案。