FreshCtx 0.5.0集成Agno:AI Agent工具调用状态验证方案
AI Agent工具调用中的状态一致性挑战
在AI Agent开发中,存在一个常见但容易被忽视的问题:Agent基于某个外部状态做出决策后,在实际执行工具调用时,该状态可能已经发生变化。这种"决策-执行"之间的时间窗口可能导致严重的一致性问题。
AI Agent(智能代理)是一种能够感知环境、自主决策并执行动作的AI系统。与传统的单次对话模型不同,Agent具备持续交互能力,可以调用外部工具(如API、数据库、文件系统等)来完成复杂任务。在典型的Agent工作流中,大语言模型(LLM)充当"大脑"角色,负责理解任务、制定计划、选择合适的工具,而工具调用机制则是Agent与外部世界交互的桥梁。这种架构使得AI系统能够突破纯文本生成的限制,实际操作现实世界的资源和系统。当前主流的Agent框架——包括LangChain、AutoGPT、CrewAI以及本文讨论的Agno——都围绕这一"感知-推理-行动"(Perceive-Reason-Act)循环构建,其中ReAct(Reasoning and Acting)范式已成为事实标准,通过交替执行推理步骤和工具调用来逐步解决复杂问题。
在分布式系统和并发编程中,状态一致性一直是核心挑战。对于AI Agent而言,这个问题具有独特性:Agent的决策过程(LLM推理)和执行过程(工具调用)之间存在不可忽略的时间差,这个窗口期内外部状态可能发生变化。例如,Agent读取到"服务器A负载30%"并决定部署新任务,但在实际执行部署命令前,服务器负载可能已升至95%。这种"读-决策-写"的竞态条件(race condition)在传统软件工程中通过锁、事务等机制解决,但Agent系统的异步性和分布式特性使问题更加复杂。值得注意的是,LLM推理本身就是一个耗时操作——典型的GPT-4推理可能需要数秒到数十秒,而在使用推理链(chain-of-thought)或多步规划时,这个时间窗口还会进一步拉长,使状态过期的风险显著增加。
竞态条件在形式化方法中可表示为:当两个或多个操作的执行结果依赖于它们的相对时序,且至少存在一个执行顺序导致错误状态时,系统存在竞态条件。在Agent系统中,这表现为三个阶段:T1时刻Agent读取状态S1并基于此推理,T2时刻状态变更为S2,T3时刻Agent基于S1的决策执行操作但实际状态已是S2。检测竞态条件的传统方法包括静态分析(如happens-before关系图)、动态检测(如Google的ThreadSanitizer和Helgrind)和形式化验证(如TLA+模型检查)。然而AI Agent的非确定性和自然语言交互使传统方法难以直接应用——你无法用静态分析工具检查自然语言指令中隐含的状态依赖。FreshCtx采用的状态快照比对机制是一种实用的运行时检测方案,通过哈希或版本号比较实现O(1)复杂度的变化检测,这在概念上类似于数据库中的乐观锁(optimistic locking):不预先阻止并发访问,而是在提交时验证数据是否被修改。
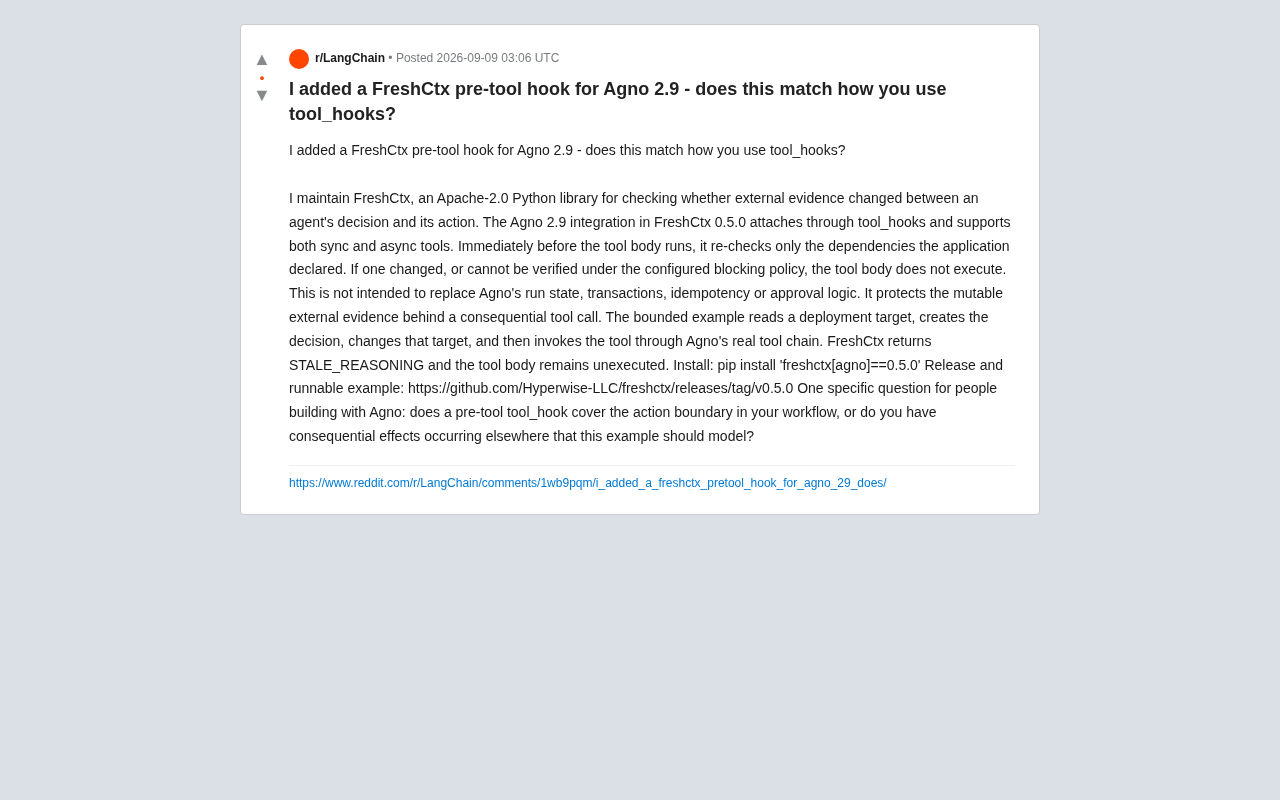
FreshCtx是一个Apache-2.0开源Python库,专门用于检测Agent决策和实际执行之间外部证据的变化。最新发布的0.5.0版本实现了与Agno 2.9的深度集成,为开发者提供了一种优雅的状态验证机制。
Apache License 2.0是一种宽松的开源许可证,由Apache软件基金会发布。它允许用户自由使用、修改、分发软件,甚至可以用于商业目的,且不要求衍生作品开源(与GPL的"传染性"不同)。关键条款包括:必须保留原始版权声明和许可证文本,必须声明对原始代码的修改,并提供专利授权保护使用者免受专利诉讼。这种许可证在企业环境中广受欢迎,因为它在保护开源贡献者权益的同时,不对商业使用设置障碍。在AI基础设施领域,Apache-2.0是最主流的选择——TensorFlow、Kubernetes、Apache Spark等关键项目均采用此许可证。FreshCtx选择Apache-2.0意味着它可以被自由集成到商业产品中,降低了企业采用的法律风险,这对于一个旨在嵌入生产级Agent系统的库来说是务实的选择。
Agno集成的技术实现原理
Agno是一个现代化的AI Agent开发框架,提供了构建生产级Agent应用的基础设施。它的核心特性包括工具注册与调用管理、状态持久化、错误处理和可观测性支持。在当前AI Agent框架的生态中,Agno的定位介于轻量级工具包和重量级企业平台之间,强调开发体验和扩展性。Agno 2.9版本引入的tool_hooks机制是一个重要的扩展点系统,允许开发者在工具执行生命周期的关键节点注入自定义逻辑。这种设计遵循了"开放-封闭原则"(Open-Closed Principle)——对扩展开放、对修改封闭,使框架在保持核心稳定的同时具备高度可扩展性。Hook机制在软件工程中有着悠久的历史,从操作系统的中断处理、Web框架的中间件管道,到Git的commit hook,都是同一思想的不同体现。
FreshCtx 0.5.0通过Agno的tool_hooks机制实现集成,这是一个关键的设计选择。具体实现特点包括:
执行时机精准控制
pre-tool hook在工具函数体执行之前立即触发,这是检查状态一致性的理想时机。此时Agent已完成决策,但尚未产生实际副作用。
Hook(钩子)是一种设计模式,允许在特定执行点插入自定义代码而不修改核心逻辑。在Agno的tool_hooks中,pre-tool hook在工具函数执行前触发,post-tool hook在执行后触发,形成完整的执行生命周期管理。这种设计带来多重优势:首先是关注点分离(Separation of Concerns),验证逻辑与业务逻辑解耦,各自可以独立演进;其次是可组合性(Composability),多个hook可以链式组合,例如权限检查hook + 状态验证hook + 日志记录hook形成完整的防护管道;最后是可测试性,hook逻辑可以独立于工具函数进行单元测试。这种横切关注点(cross-cutting concerns)的处理方式是面向切面编程(AOP, Aspect-Oriented Programming)思想在Agent系统中的具体应用,与Spring框架中的拦截器、Django中间件的设计理念一脉相承。选择在pre-tool阶段而非Agent推理阶段进行验证,体现了"最晚验证"(late validation)策略——尽可能推迟检查到最接近副作用发生的时刻,从而最大限度地缩短检查与执行之间的时间窗口。
同步与异步双重支持
集成同时支持同步和异步工具调用,确保在各种执行模式下都能提供一致的保护机制。
同步(synchronous)和异步(asynchronous)是两种根本不同的程序执行模型。同步执行按顺序逐步完成,调用者必须等待被调用函数返回;异步执行允许在等待期间执行其他任务,通过回调、Promise或async/await语法处理结果。在Python中,异步编程基于asyncio库和协程(coroutine)机制,自Python 3.5引入async/await语法后得到广泛采用。对于AI Agent系统,异步支持至关重要:LLM API调用通常需要数百毫秒到数秒的网络往返时间,工具调用可能涉及数据库查询或外部服务请求。在同步模型下,这些等待时间会阻塞整个执行线程,导致资源浪费和吞吐量下降。现代生产级Agent系统普遍采用异步架构——一个事件循环可以同时处理数百个Agent的并发请求。FreshCtx同时支持两种模型意味着它能适配不同的应用架构,无论是用于快速原型验证的同步脚本,还是支撑高并发的异步生产服务,都无需更换验证层实现。
声明式依赖检查
开发者只需声明工具依赖的外部状态,FreshCtx会自动重新验证这些依赖项。如果检测到变化,或者在配置的阻断策略下无法验证状态,工具函数体将不会执行。
声明式(declarative)编程强调"做什么"而非"怎么做",与命令式(imperative)编程形成对比。在声明式风格中,开发者描述期望的结果和约束条件,由框架或运行时负责执行细节。SQL查询语句描述"想要什么数据"而非"如何遍历索引",React组件定义"界面应该呈现什么样子"而非"如何操作DOM",Terraform配置声明"基础设施应该是什么状态"而非"按什么顺序创建资源"——这些都是声明式范式的经典应用。FreshCtx采用声明式依赖检查,开发者只需标注工具依赖哪些外部状态(如某个配置文件的内容、数据库中特定记录的版本号、API端点返回的状态值),框架自动处理状态快照捕获、哈希计算、变化检测、验证逻辑的完整链路。这种抽象层次的提升显著降低了认知负担和出错概率——开发者不需要理解底层的快照比对算法和并发控制细节,只需聚焦于"这个工具依赖什么信息"这个业务层面的问题。
实际应用场景演示
项目提供的示例代码展示了一个典型的使用场景:
- Agent读取一个部署目标配置
- 基于该配置做出决策
- 在执行前,部署目标被外部修改
- 通过Agno的工具链调用工具时,FreshCtx检测到状态变化
- 返回
STALE_REASONING错误,工具函数体保持未执行状态
这种机制有效防止了基于过期信息的操作执行。需要强调的是,FreshCtx并非要取代Agno现有的运行状态管理、事务处理、幂等性或审批逻辑,而是为工具调用背后的可变外部证据提供额外的保护层。
幂等性(idempotence)指操作可以重复执行多次而产生相同结果,是构建可靠分布式系统的关键属性。例如,"将用户状态设为激活"是幂等的(执行一次和执行十次效果相同),而"给账户余额加100"不是(每次执行都会改变结果)。HTTP协议中,GET、PUT、DELETE被设计为幂等操作,而POST通常不是——这种区分直接影响了API的重试策略设计。事务(transaction)提供ACID特性(原子性Atomicity、一致性Consistency、隔离性Isolation、持久性Durability),确保多个操作要么全部成功要么全部回滚。在Agent系统中,这些概念至关重要:网络故障可能导致工具调用重试,并发Agent可能操作相同资源(如同时修改同一个Kubernetes部署配置)。FreshCtx明确指出它不替代这些机制,而是作为补充层存在。这体现了"防御深度"(defense in depth)的安全工程原则——多层独立的保护机制共同提高系统可靠性,即使某一层失效,其他层仍能提供保护。
STALE_REASONING错误码的设计也揭示了一个深层问题:TOCTOU(Time-Of-Check to Time-Of-Use)竞态条件。这是并发系统中的经典安全隐患——在安全领域,攻击者可以利用权限检查和文件操作之间的时间窗口替换文件,绕过访问控制。在Agent场景中,这个窗口可能长达数秒甚至更长:LLM推理本身需要时间,决策到执行之间可能还有多轮对话、审批流程或工具链编排。即使没有恶意攻击,正常的并发操作也可能导致不一致。考虑一个电商场景:两个Agent同时读取"库存100件",都决定为各自的订单发货50件,如果两个发货操作都成功执行,实际库存将变为0但系统认为还有50件(或变为负数取决于实现)。FreshCtx通过在执行前重新验证状态,将检查与使用之间的时间窗口压缩到最小——本质上是将"乐观检查"从Agent推理层下移到工具执行层,在最接近副作用发生的时刻进行最后一次验证。
STALE_REASONING这样的结构化错误码还为系统提供了关键的可观测性(observability)信号。可观测性是理解复杂系统内部状态的能力,通过三大支柱实现:日志(logs)记录离散事件,指标(metrics)量化系统行为的统计特征,分布式追踪(traces)串联跨服务的请求路径。对于AI Agent系统,调试尤其困难:LLM决策过程不透明(黑盒特性),工具调用链可能很长且存在分支,错误可能在多个步骤后才显现因果关系。开发者可以基于STALE_REASONING信号:在日志中追踪状态不一致事件的频率和模式,识别哪些外部状态最容易过期;设置监控告警,当不一致率超过阈值时通知运维团队;在调试时快速定位问题根因,而非在LLM输出中大海捞针。这种设计体现了"快速失败"(fail-fast)原则——尽早暴露问题而非让错误状态在系统中传播和放大。
从分布式系统理论的角度看,FreshCtx实现了一种特定的一致性保证。分布式系统理论定义了多种一致性级别:强一致性(线性一致性,所有操作看起来像在单一节点上按全局时间顺序执行)、最终一致性(系统最终收敛到一致状态,但中间状态可能不一致)、因果一致性(保持因果关系的操作顺序不被违反)等。著名的CAP定理(Eric Brewer, 2000年提出,2002年被形式化证明)指出,分布式系统无法同时满足一致性(Consistency)、可用性(Availability)和分区容错性(Partition Tolerance)三个属性。AI Agent系统本质上是分布式的:LLM推理服务、工具API端点、数据存储层可能分布在不同的网络节点上。FreshCtx实现的是一种类似"读己之写"(read-your-writes)的一致性语义:确保Agent在执行操作时能验证它之前读取的状态版本是否仍然有效。这比强一致性弱(不保证跨Agent的全局一致性),但比最终一致性强(在工具执行边界提供即时验证)。这种折中设计巧妙地平衡了性能和正确性——完全的强一致性需要分布式锁或共识协议(如Raft、Paxos),带来显著的性能开销和潜在的死锁风险,而纯粹的最终一致性则无法防止基于过期数据的危险操作。
设计边界与开放问题
FreshCtx的设计聚焦于工具调用这一关键动作边界。然而,在实际的Agent工作流中,具有实际影响的副作用可能发生在多个环节。
作者在Reddit帖子中向社区提出了一个重要问题:对于使用Agno构建应用的开发者,pre-tool hook是否充分覆盖了工作流中的动作边界?是否存在其他产生重要副作用的环节需要类似的状态验证机制?
这个问题触及了Agent系统设计的核心挑战:如何在灵活性和安全性之间找到平衡点。不同的应用场景可能有不同的答案。例如,在多步骤规划中,Agent可能在规划阶段就做出了基于某个状态的长期承诺(如制定了一个涉及多个工具调用的执行计划),此时仅在单个工具执行前验证可能不够——整个计划的前提可能已经失效。又如,某些Agent架构允许在推理过程中产生"隐式副作用",比如向共享内存写入中间结果供其他Agent读取,这些写操作同样需要状态一致性保护。
大语言模型的推理过程具有内在的不确定性:相同输入可能产生不同输出,这是自回归生成(autoregressive generation)和采样机制(temperature采样、top-k、top-p/nucleus采样)的本质特性。当FreshCtx检测到状态变化返回STALE_REASONING错误后,系统需要决策如何处理。简单重试可能导致无限循环(如果外部状态持续高频变化),也可能因LLM生成的随机性导致完全不同的决策路径——这意味着重试并非简单地"重新执行上一步",而可能触发截然不同的推理链。业界常见的处理策略包括:指数退避重试(exponential backoff)配合最大重试次数限制,防止重试风暴导致系统雪崩;重新获取完整上下文而非仅更新变化部分,确保LLM基于一致的全局视图重新决策;向LLM提供明确的状态冲突信息(如"你之前看到配置A,但当前配置已变为B"),让模型感知到冲突并做出知情决策。更先进的方法涉及强化学习和元策略,训练Agent学习在状态冲突场景下的最优应对策略。FreshCtx本身不实现重试逻辑,而是提供清晰的错误信号,将策略选择权交给上层应用,这体现了单一职责原则——库只负责检测,不越权决定应对策略。
在多Agent系统或单Agent并发执行多个工具时,序列化(serialization)和并发控制成为关键问题。序列化指强制操作按顺序执行,实现简单但牺牲了并行性能;乐观并发控制(Optimistic Concurrency Control, OCC)假设冲突罕见,让操作并行执行但在提交时检测冲突并回滚;悲观并发控制(Pessimistic Concurrency Control, PCC)预先获取锁防止冲突发生。数据库系统的事务隔离级别提供了从宽松到严格的不同保证:Read Uncommitted允许脏读、Read Committed防止脏读但允许不可重复读、Repeatable Read进一步防止不可重复读但可能出现幻读、Serializable提供最高隔离但性能最差。FreshCtx采用了类似数据库快照隔离(Snapshot Isolation)的思路:每次工具调用基于一个一致的状态快照进行验证,不同工具调用之间互不阻塞。这避免了全局锁的性能瓶颈和死锁风险,但理论上需要处理写偏序(write skew)等异常——两个工具调用各自读取了不冲突的数据子集并做出决策,但它们的写入组合起来违反了某个完整性约束。在实际生产部署中,可以将FreshCtx的状态验证与应用级的分布式锁(如基于Redis的Redlock算法)或数据库事务机制结合使用,构建多层次、多粒度的防护体系。
快速上手指南
安装命令非常简单:
pip install 'freshctx[agno]==0.5.0'
这种带有extras依赖标记的安装方式([agno]语法)是Python包管理的标准实践,它允许一个库为不同的集成目标提供可选依赖。安装freshctx[agno]会自动拉取Agno相关的依赖包,而核心库本身保持轻量。这种设计避免了不需要Agno集成的用户被迫安装无关依赖,同时也为未来支持其他Agent框架(如LangChain、LlamaIndex等)预留了扩展空间。
完整的可运行示例和发布说明可在GitHub获取:https://github.com/Hyperwise-LLC/freshctx/releases/tag/v0.5.0
技术意义与展望
FreshCtx的Agno集成代表了Agent可靠性工程的一个重要方向。随着AI Agent在生产环境中承担越来越多的自动化任务——从DevOps自动化、客户服务到金融交易和医疗决策支持——确保决策基于最新、准确的状态信息变得至关重要。行业报告显示,2024-2025年间企业部署AI Agent的数量呈指数增长,但可靠性和安全性仍是最大的采用障碍。状态一致性问题在低风险场景中可能只是造成不便(如Agent基于过期信息推荐了一个已下架的产品),但在高风险场景中可能导致严重后果(如基于过时的服务器状态做出的部署决策导致生产故障)。
这种hook-based的架构设计也为社区提供了一个参考范例:如何在不侵入核心框架的前提下,通过扩展点实现关键的安全机制。这种"组合优于继承"的设计哲学使得不同的安全模块可以像乐高积木一样自由组合——状态验证、权限控制、审计日志、速率限制等功能各自独立发展,通过统一的hook接口协同工作。对于正在构建可靠Agent系统的开发者来说,FreshCtx不仅是一个实用工具,更是思考Agent系统可靠性问题的切入点。
展望未来,Agent可靠性工程可能朝几个方向发展:更细粒度的状态追踪(不仅检测"是否变化",还能量化变化的语义影响)、跨Agent的分布式状态协调协议、以及将状态一致性需求直接编码到LLM的提示和微调中,使模型本身具备状态感知能力。FreshCtx作为这一领域的早期探索者,其设计选择和社区反馈将为后续的工程实践提供宝贵的经验积累。
核心要点
- FreshCtx 0.5.0通过Agno 2.9的tool_hooks实现了优雅的状态一致性验证,利用pre-tool hook在最接近副作用发生的时刻进行最后一次状态检查
- pre-tool hook在工具执行前检测外部证据变化,通过类似乐观并发控制的机制防止基于过期信息的操作,返回结构化的STALE_REASONING错误码
- 支持同步和异步工具调用,采用声明式依赖检查降低开发复杂度,开发者只需声明状态依赖而非实现检测逻辑
- 作为防御深度策略的一部分,补充而非取代现有的事务ACID保证、幂等性设计和审批机制,各层防护独立发挥作用
- 实现类似数据库快照隔离的一致性模型,在强一致性(性能代价高)和最终一致性(保护不足)之间取得务实平衡
- 开源社区正在探讨Agent工作流中其他需要状态验证的关键边界,包括多步规划阶段、隐式副作用和跨Agent协调等场景
相关推荐
Boox Palma 3发布:新增手写笔支持与全新设计
Boox Palma 3正式发布,新增手写笔支持并采用全新简洁设计。作为口袋尺寸的黑白电子墨水屏阅读器,它在功能升级的同时价格明显上涨。本文解析Palma 3的核心变化与升级价值。
Cursor 3.0 完整入门指南:从零上手 AI 编程 IDE
Cursor 3.0 完整入门教程:从下载安装、创建项目到并行子代理、云端开发、技能与自动化等高级功能。零基础也能上手这款 AI 编程 IDE,掌握模型选择、设计模式与 Git 版本控制的实用技巧。
Codex+Playwright封装测试Skill:UI自动化不再手敲命令
把 Playwright 封装成 Codex Skill,让 AI Agent 通过自然语言完成 UI 自动化测试。本文详解安装加载、Sauce Demo 实战、PO 分层模板,以及 MCP 与 CLI+Skill 的选型对照。