Google AI Studio 连接 Firebase 实操教程:零配置构建全栈应用

Google AI Studio 结合 Firebase,让开发者用自然语言即可自动生成并部署全栈应用。
Google AI Studio 近期推出与 Firebase 的深度集成,开发者只需用自然语言描述需求(并明确指定 Firebase 作为后端),Agent 便可自动生成 Cloud Firestore 数据存储代码、用户认证代码、Firebase 初始化配置文件及安全规则文件,覆盖从前端到数据库的完整链路。配置阶段可选择部署地理位置并关联已有 Google Cloud 项目,生成代码后一键通过 Share/Publish 部署到 Cloud Run。整个流程将「描述需求—生成后端—部署上线」压缩为几步点击操作,极大降低了原型验证门槛。唯一需要开发者人工介入的关键环节是部署前对 AI 生成的 Firestore 安全规则进行审查,以防数据权限过于宽松带来安全风险。
Google AI Studio 近期强化了与 Firebase 的集成能力,让开发者可以在描述需求的同时,自动获得数据库、认证乃至部署的完整后端方案。对于需要快速搭建原型或验证产品想法的团队来说,这种「用自然语言搭全栈应用」的方式显著降低了门槛。本文基于一则 YouTube 实操教程,梳理从创建应用到部署上线的完整流程,并补充使用中容易被忽略的关键细节。
从一句话需求开始构建应用
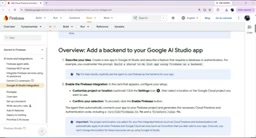
整个流程的起点是「描述你的想法」。在 Google AI Studio 中创建一个新应用后,直接用自然语言描述你需要的功能即可——尤其是那些涉及数据库或用户认证的场景。
教程中给出的示例提示非常直观:build a shared to-do list app using Firebase as a backend(构建一个以 Firebase 作为后端的共享待办清单应用)。这类需求天然需要数据存储和多用户支持,正好能触发 Firebase 集成。
一个实用技巧是:在提示词中明确要求 Agent 使用 Firebase 作为后端。虽然 AI Studio 具备一定的推断能力,但显式声明能让生成结果更符合预期,避免它选择其他方案或给出不完整的后端逻辑。
启用 Firebase 集成与项目配置
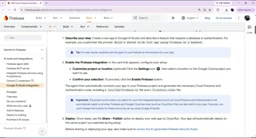
当 Agent 识别到应用需要后端能力时,界面会弹出一张配置卡片,引导你完成 Firebase 的接入设置。
这一步提供了可选的自定义项。点击设置图标(settings icon)后,你可以选择应用部署的地理位置(location),以及要关联的 Google Cloud 项目。对于已有 GCP 项目的团队,这意味着可以直接复用现有资源,而不必新建环境;对个人开发者而言,使用默认配置通常也足够。
确认选择后,点击「Enable Firebase」按钮即可继续。这一步本质上是在你的应用与 Firebase 项目之间建立授权连接,后续生成的代码都会指向这个项目。
自动生成后端代码
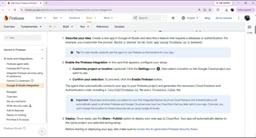
启用集成后,AI Studio 的 Agent 会自动完成最繁琐的部分——把应用连接到 Firebase 项目,并生成所需的后端代码。
根据教程演示,生成的内容包括:
- Cloud Firestore 代码:用于数据存储与读写,对应待办清单这类需要持久化数据的功能;
- 认证(Authentication)代码:支撑多用户登录与共享能力;
/src/lib/firebase.ts文件:集中管理 Firebase 的初始化与配置;- Firestore Rules 文件:定义数据库的安全访问规则。
这意味着从前端界面到数据库连接、从用户认证到安全规则,整条链路的样板代码都由 Agent 一次性铺好,开发者不需要手动在 Firebase 控制台和代码编辑器之间反复切换。
Cloud Firestore 是 Firebase 提供的 NoSQL 文档型数据库,数据以「集合—文档」层级结构组织,支持实时监听(onSnapshot)——即客户端订阅某个集合后,任何数据变更都会即时推送到所有监听端,无需轮询。这对「共享待办清单」这类多用户协作场景尤为关键,因为任意一个用户的修改会立刻反映到其他用户的界面。Firestore Rules 是一套声明式的访问控制语言,直接在 Firebase 控制台或代码文件中定义哪些用户可以读写哪些文档路径。规则在 Firebase 服务端执行,客户端代码无法绕过,因此是整个后端安全模型的最后一道防线。典型的规则语句类似 allow read, write: if request.auth != null;,表示仅允许已登录用户操作——而 AI 自动生成的规则是否精确匹配业务逻辑,仍需人工逐条核对。
部署到 Cloud Run 与安全审查
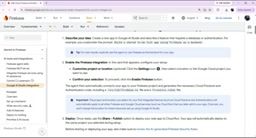
代码就绪后,通过「Share / Publish」选项即可将 Web 应用部署到 Cloud Run。应用会自动部署到你在配置阶段选定的那个项目,省去了手动绑定部署目标的步骤。
这里有一个不容跳过的关键环节:在分享或部署之前,务必检查 AI 生成的 Firebase 安全规则(security rules)。
自动生成的 Firestore Rules 虽然能让应用快速跑起来,但 AI 给出的默认规则未必符合你的真实安全需求。规则过于宽松可能导致数据被任意读写,过于严格又可能让功能失效。对涉及用户数据的应用而言,人工审查这一步直接关系到线上安全,绝不能因为「能用」就略过。
Cloud Run 是 Google Cloud 的全托管容器运行平台,采用「按请求计费」模式,无请求时实例可缩减至零,非常适合流量不稳定的原型应用。AI Studio 将应用打包为容器镜像后推送到 Cloud Run,开发者无需配置服务器、负载均衡或扩缩容策略。对于 Firestore Rules 的审查,重点应关注三类常见风险:一是「允许任何人读写」的全开放规则(allow read, write: if true;),在开发调试时常见但上线前必须收紧;二是认证检查缺失,即未验证 request.auth != null 就允许写入;三是权限范围过大,例如允许用户修改不属于自己的文档。可以借助 Firebase 控制台内置的 Rules Playground 模拟不同身份的请求来验证规则是否按预期生效。
小结
Google AI Studio 与 Firebase 的这套集成,核心价值在于把「描述需求—生成后端—部署上线」压缩成了几步点击操作,特别适合原型验证和轻量级全栈应用的快速落地。
完整流程可以概括为四步:用自然语言描述并明确指定 Firebase 作为后端、启用集成并配置项目与位置、让 Agent 自动生成 Firestore 与认证代码、部署到 Cloud Run 并审查安全规则。其中真正需要开发者投入判断的,是最后的安全规则审查——这也是自动化流程中无法完全替代人工把关的一环。
相关推荐

Medicare 花5万治心梗,花100防心梗:医疗体系的错位
Medicare 为一次心梗治疗支付约5万美元,却不愿花100美元预防。本文解读 MedPage Today 观点文章及 Hacker News 热议,分析医疗支付体系为何偏向治疗而非预防,以及激励错配的深层原因。

英伟达或为Nscale西弗吉尼亚AI数据中心贷款联署担保
英伟达正考虑为Nscale在西弗吉尼亚州的AI数据中心贷款提供联署担保。本文分析芯片厂商介入数据中心融资的信号意义、风险分担逻辑及项目不确定性。

Claude Code v2.1.316 更新解析:企业级网关与多项稳定性修复
Claude Code v2.1.316 发布:新增企业网关池化组预算、分层策略模式、子智能体 effort 控制,修复 Shell、网络与会话恢复等数十项问题,并弃用 Opus 4.8 fast 模式。