Google承认部分Pixel手机遭零日攻击 基带漏洞成突破口
Google确认部分Pixel手机基带存在零日漏洞,已遭有限定向攻击,用户应立即更新系统。
Google近日警告,部分Pixel手机用户已在零日攻击中被入侵,漏洞位于负责移动通信的基带芯片固件中,目前处于"有限、定向"的利用状态。基带漏洞尤为危险,因其运行独立于主操作系统,可绕过系统层防护,理论上支持无需用户交互的远程攻击,是商业间谍软件厂商针对记者、活动人士等高价值目标的惯用攻击向量。对普通用户而言,定向攻击意味着被波及概率较低,但一旦漏洞细节公开,威胁将扩散。最有效的防护措施是立即安装Google推送的安全补丁;高风险人群可额外启用Android锁定模式。此事件也再次揭示现代智能手机由多个独立固件组成的复杂安全架构,任何底层组件均可能成为整体防线的薄弱环节。
Pixel手机曝零日漏洞遭定向攻击
Google近日发出安全警告,承认部分Pixel手机用户已在零日攻击(zero-day attacks)中被入侵。这家Pixel手机制造商表示,有迹象显示手机基带(modem)中存在的一个漏洞"可能正处于有限、定向的利用状态"(may be under limited, targeted exploitation)。
所谓零日漏洞,指的是在厂商发布修复补丁之前就已被攻击者掌握并利用的安全缺陷。由于防御方尚无准备时间,这类漏洞往往具有极高的危险性,也是高级威胁行为者(如国家背景的黑客组织、商业间谍软件供应商)最为青睐的攻击武器。
基带漏洞为何格外危险
此次问题出在手机的基带芯片上,这一细节值得警惕。基带是负责手机与移动网络通信的核心组件,运行着独立于主操作系统的固件。相比应用层漏洞,基带层面的漏洞往往能绕过操作系统的多重防护,理论上攻击者甚至可能实现无需用户交互(zero-click)的远程入侵。
近年来,针对移动设备基带的攻击持续增多,商业间谍软件厂商尤其热衷于挖掘此类漏洞,用于对记者、活动人士和政界人士的定向监控。Google在措辞中特别使用了"有限、定向"(limited, targeted)这一表述,这通常暗示攻击并非大规模广撒网,而是针对特定高价值目标的精准打击——这与商业间谍软件的典型作案模式高度吻合。
基带芯片通常由高通(Qualcomm)、联发科(MediaTek)或三星等第三方厂商提供,其固件代码量庞大且历史积累深厚,安全审计难度远高于主操作系统。基带固件运行在专用的实时操作系统(RTOS)之上,拥有直接访问射频硬件的最高权限,部分实现甚至可以访问设备内存。更关键的是,基带处理器天然需要接收来自外部基站的无线信号,这意味着攻击面始终向外暴露——攻击者理论上只需在目标设备的信号覆盖范围内,便可尝试发送精心构造的协议数据包触发漏洞,无需物理接触设备,也无需诱导用户点击任何链接。
对普通用户意味着什么
对于绝大多数Pixel用户而言,"定向攻击"意味着日常使用中被波及的概率相对较低,攻击者的目标通常是特定人群。但这并不代表可以掉以轻心。基带漏洞一旦细节公开,模仿攻击的门槛会随之下降。
面对这类风险,用户应采取的第一要务是及时安装Google推送的安全更新。Pixel系列的一大优势正是能够第一时间获得官方安全补丁,一旦修复程序发布,尽快升级系统是最有效的防护手段。此外,属于高风险人群(如记者、维权人士)的用户,可以考虑启用Android的"锁定模式"等高级安全功能,以降低被攻击面。
谷歌的应对与行业启示
Google公开承认漏洞"可能正被利用",本身是一种相对透明的处理方式。厂商在确认或高度怀疑漏洞遭在野利用(in-the-wild exploitation)时主动披露,有助于用户尽早采取防范措施,也符合当前安全行业推崇的负责任披露原则。
这一事件再次凸显了现代智能手机安全的复杂性。手机早已不是单一的操作系统,而是由主处理器、基带、各类协处理器共同构成的复杂系统,任何一个环节的固件缺陷都可能成为整个设备的突破口。对整个移动生态而言,加强对基带等底层组件的安全审计,缩短漏洞从发现到修复的窗口期,将是抵御高级威胁的关键。
对用户来说,最实际的建议依然朴素而有效:保持系统更新到最新版本,关注官方安全公告,不要忽视任何一次安全补丁的推送。
所谓"在野利用"(in-the-wild exploitation),是指漏洞已在真实攻击中被实际使用,区别于仅在安全研究环境中被发现的理论漏洞。这一状态的确认,通常来自安全厂商对恶意样本的逆向分析、威胁情报共享,或对受害者设备的取证调查。Google在此次公告中采用"may be under exploitation"(可能正被利用)的措辞,留有一定余地,但业界通常将这类表述视为已有可信证据支撑的实质性警告。CVE漏洞数据库和Google的每月安全公告是追踪此类信息的公开渠道,用户可定期查阅以了解自身设备的风险状态。
相关推荐
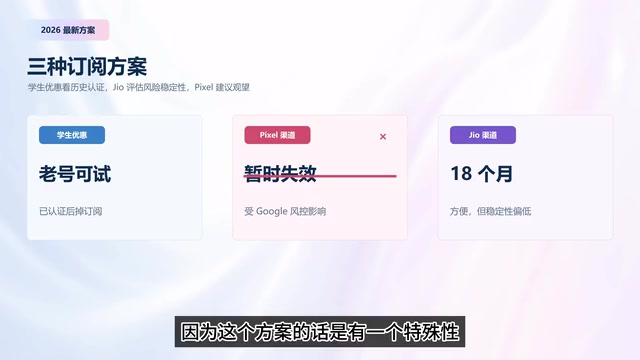
Gemini Pro 订阅方案对比:Pixel 失效后如何选择
Gemini Pro 订阅方案最新对比:Pixel 渠道被谷歌封控失效,学生优惠认证收紧仅推荐老账号,Jio 渠道虽便捷但存在掉订阅与价格波动风险。一文看懂如何选择合适的 Gemini Pro 订阅渠道。
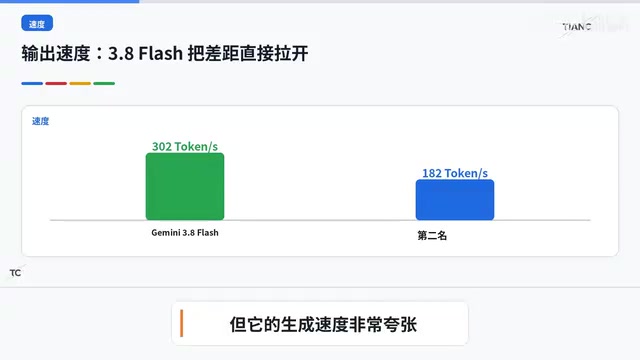
Gemini 3.5 Pro难产背后:谷歌为何疯狂押注Flash
Gemini 3.5 Pro延期难产,谷歌却疯狂迭代3.8 Flash。本文从智能、速度、单位任务成本与TPU算力能效角度,解析谷歌如何重新定义大模型战争,从军备竞赛转向工业竞赛。
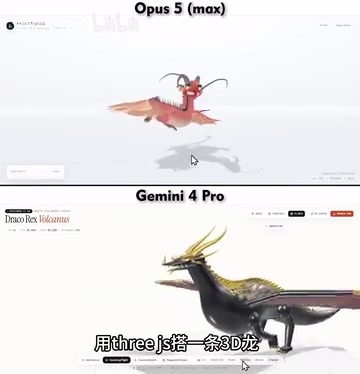
Gemini 4 Pro对决Opus 5 Max:Three.js建3D龙谁更强?
Gemini 4 Pro 与满血 Opus 5 Max 用同一条提示词、通过 Three.js 搭建 3D 龙的横向对比测试。结果显示未发布的 Gemini 4 Pro 竟能与满配 Opus 5 打成平手,本文解析这场 AI 编程能力对决的看点与意义。