GPT-6安全模型与AI攻防升级:一周AI要闻
AI同时成为漏洞守卫与攻击杠杆,攻防两端被同一批模型加速。
本周AI新闻的分水岭在于攻防两端同时被AI加速。防守侧,OpenAI推出仅对筛选团队开放的漏洞挖掘模型GPT-6 Saber,其多agent流水线在Linux内核中发现948条普通用户提权至root的路径,API成本达百万美元级,补丁已提交社区。攻击侧,Cisco Talos发现的Windows窃密程序Volta会调用大模型评估受害者机器上什么最值钱。此外,Cursor Build Apps让agent从写代码延伸到部署上线,Google提出Agent Substrate以降低agent运营成本,Binance披露了一起由恶意安装器、伪装面试钓鱼到伪造交易签名的完整社工攻击链。C++26未通过ISO最终投票,文本水印成为多家平台的默认合规动作。
本周关键词:AI开始正面攻防安全
这一周的AI新闻出现了一个明显的分水岭:AI不再只是帮人写代码的工具,而是同时成为找漏洞的守卫和偷数据的攻击者。据YouTube科技新闻频道NNews的周报梳理,OpenAI推出了专用于漏洞挖掘与修补的GPT-6 Saber,而其内部流水线在Linux内核中挖出了948条普通用户提权至root的路径;另一边,安全厂商Cisco Talos发现的Windows窃密程序Volta,会调用大模型判断受害者机器上什么最值钱。攻防两端同时被AI加速,是本周最值得注意的信号。
一、模型的进化:安全专用模型与生成能力双线推进
GPT-6 Saber:只给少数人用的"白帽"模型
OpenAI本周展示的GPT-6 Saber并非通用聊天模型,它的定位是发现系统漏洞、验证漏洞真实性,并输出报告与修补方案,流程接近一次完整的渗透测试。该模型目前不对公众开放,只提供给OpenAI筛选出的安全团队。
值得关注的设计细节是"权限边界":据OpenAI说明,Saber只攻击被授权的范围。原因是渗透测试一旦越界,就从技术问题变成法律问题。在ExploitGym基准上,该模型的表现明显提升。这段演示也对应了频道中"创建agent时的权限控制"的画面。
图片说明:演示中涉及agent创建与权限范围控制。
文中提到的ExploitGym基准,是评估模型漏洞挖掘与利用能力的测试环境。与通用编程基准不同,这类基准通常提供真实或仿真的目标系统,要求模型自主完成侦察、构造输入、验证可利用性并给出修复建议,评分不仅看是否找到缺陷,还看报告是否可复现、是否越出授权边界。因此它衡量的是端到端的渗透能力,而非单点代码补全准确率。理解这一点,才能判断Saber“表现明显提升”究竟意味着什么:它更接近一个可交付结果的自动化测试员。
图像与视频生成:更快、更稳、更便宜
OpenAI的图像模型Images 2.6支持生成动态GIF,可以把品牌吉祥物动起来,或把产品照片做成循环动效。官方称其速度提升明显,并且在多轮编辑中更能保持同一角色或logo的一致性。该能力已进入ChatGPT和Codex,API端则提供偏速度的Flare与偏质量的Sunburst两个版本。
Google则推出面向视频生成的Gemini Omni 1.2 Flash,可在Gemini API、Google Cloud和Google Bits中使用,单段视频最长15秒,对输入图片、素材和场景切换的遵循度更好。它的交互方式像聊天式剪辑:用自然语言描述"把天空改成星空",模型立即修改。Google还给出省钱技巧——先用低分辨率生成,导出前再提升分辨率。
二、Agent从写代码走向部署与协作
Cursor Build Apps:一句话交付完整应用
Cursor推出的Build Live Apps把agent的能力从"写"延伸到"上线"。用户提出需求后,agent会完成建库、配置登录、基础安全检查(例如排查仓库中残留的环境变量),最后返回一个已部署的访问链接。目前支持GitHub与Cursor Origin的仓库。这解决的是非专业用户"代码有了但不知道往哪放"的痛点。
仓库中残留的环境变量之所以成为agent部署时的高频风险点,是因为许多项目把数据库密码、第三方API密钥写在.env文件或构建配置中,而这类文件一旦被提交或被打包进前端产物,就会随公开链接一并暴露。agent自动建库、配置登录时往往会读取这些变量,若不先做扫描与清理,部署上线等于把凭据一起发布。基础安全检查因此不是可选项,而是上线前的必要闸门,常见做法包括检查.gitignore覆盖范围、扫描构建产物中的密钥模式、以及将敏感配置改为服务端托管。
代码评审成为新瓶颈
agent开PR的速度已经超过人类评审的速度。Cognition推出DevinReview 2.0,声称单次PR评审成本大幅下降(按美元计仅几十美分区间),且能发现的问题不比以前少,并支持增量评审——PR更新后只审新增部分。需要提醒的是,这些数据来自Cognition自身,实际效果应在自己的仓库中验证。
Copilot与Kiro的扩张
GitHub Copilot进入JetBrains Air智能体平台,可直接委派任务,并计入Copilot套餐而非JetBrains配额;同时集成进macOS的Xcode,无需安装扩展,但有系统版本与Xcode beta版本要求。Kiro则默认启用v3版本的CLI与桌面端,带来云端远程会话、仓库级记忆、例程自动化,以及始终运行在沙箱中的自主模式。Kiro Crew还推出Bots:可命名、设定头像与人格的常驻agent,能连续数小时推进一个目标,例如为应用加上语义搜索,并保留自己的记忆与决策记录。
Anthropic的Message Threads与Claude Code限制
Anthropic推出Message Threads,要解决的问题很具体:以往agent与Claude通信时,每次都要重发完整对话、工具调用及结果,拖慢速度。现在历史记录留在服务端,新请求只传增量。官方称这不会节省token,只是更快,在Claude Code中默认开启后长对话速度提升明显。
另一边,据多家媒体报道,Claude Code调整了提示策略,拒绝协助克隆他人游戏的请求。背景是不少独立与大型游戏开发者担心,新作预告片一旦公开,就可能被vibe coding整包复刻。该限制据称只作用于Claude Code,其他接入同款模型的编辑器是否跟进尚不明确——这是一个需要持续观察的分歧点。
三、云端与基础设施:为agent时代重做底层
Google提出Agent Substrate:当agent进入等待状态(等模型回复、等API、等人确认)时,保存状态并关停机器,有任务时再唤醒,官方称可在不到半秒内恢复。按活跃时间计费,能显著降低agent运营成本。该项目已捐赠给云原生计算基金会(CNCF,Kubernetes的归属组织),并在GKE 1.0中可用,目标是成为容器级别的通用标准。
AWS同期为agent补了三块拼图:Bedrock Agent Core的Web Answers让agent一次调用即获得带来源引用的成型答案;agent工作空间新增带管理员权限的Linux与Windows 11环境;Amazon Connect可调用MCP工具,客户咨询购买记录时直接调取CRM历史。
代码托管层也在被agent倒逼
agent并行运行、高频提交,正在把Git变成瓶颈。Anthropic此前展示过Git替代方案Scion;OpenAI选择不另起炉灶,而是自建Git兼容服务Pando,工程师仍用Git工作流,但上传速度可达数倍,日吞吐可达PB级。OpenAI明确这只是内部工具,不对外售卖。
数据库与开发体验的补丁
Google推出AlloyDB Express,为原型开发提供即开即用的数据库:据称2秒内就绪,可由MCP直接拉起,闲置15分钟自动关停,再次调用即恢复,原型成熟后可平滑转生产。目前处于预览阶段。
GitHub方面,Dependabot现在能在以代码方式管理skill与prompt时自动更新;仓库中将出现accessibility.md文件,用于声明项目可访问性。Vercel则在安装前拦截NPM依赖:若版本命中其恶意包与严重漏洞清单,部署直接中止,所有套餐默认开启。
四、安全事件:一次教科书级的社工攻击
Binance被盗案的时间线
这是本周信息量最大的安全事件。据Binance披露,攻击始于一名钱包部门开发者下载了带恶意代码的工具安装器。安全团队虽更换了电脑并做处置,但攻击者已掌握内部信息。随后是精心设计的钓鱼:攻击者利用一名工程师公开资料中的Binance经历,伪装成招聘方安排"面试",展示个人视频以建立信任,再以"技术测试"为名要求下载项目文件,恶意程序由此进入工作电脑并篡改现有工具、清除痕迹。
攻击者随后借内部工具横向控制其他员工电脑,拿到容器部署凭据,最终部署了一个可伪造Binance交易签名的服务,用于发起提现。Binance暂停提现后攻击仍未终止——对方利用以太坊特性将恶意合约写入链上,链上内容无法轻易撤销。Binance表示将承担全部损失,并已冻结部分资金、恢复绝大部分资产。
图片说明:演示中呈现攻击者伪造交易签名的环节。
这起事件的核心教训与代码无关:任何来自"面试"或"合作"的待执行文件,都应先在虚拟机、容器或云主机等隔离环境中运行。
以太坊等公链上的合约一经部署便难以删除或修改,这是该事件中攻击难以终止的技术根源。链上数据由全球节点共同维护,没有中心化的管理员可以下架内容,撤销通常只能通过合约自身预留的开关或社区治理分叉实现。因此攻击者把恶意合约写入链上,等于获得了一个持续可用的伪造签名入口,即使内部环境被清理也无法一并消除。这也解释了为何此类事件的处置重点往往转向冻结资金、追踪地址与升级签名验证逻辑,而非简单删除恶意代码。
GitBook与Trigger.dev被入侵
据披露,GitBook因登录环节问题被入侵者取得员工权限,触及内部仓库、Cloudflare与基础设施。GitBook主动停机16小时以清除威胁并轮换全部密钥,并建议将所有数据视为已泄露,包括与GitHub、GitLab的token和集成。Trigger.dev则确认攻击者触达应用环境变量,可能涉及数据库密钥与API密钥,已通知受影响方更换凭据。两个平台的用户都应尽快轮换密钥。
其他必须处理的安全事项
- Google安全团队拆解了XCPE后门:出厂预置于超过百万台Android电视盒子中,可将设备组成受控网络。
- "LLM盗用"值得警惕:窃取企业模型访问权限自用或转售,有案例单日产生高额账单。API密钥应当作信用卡对待。
- Better Auth的Expo插件存在身份伪造问题,且已签发的凭证未被校验,需更新并轮换密钥。
- Prefab UI的沙箱并未实现承诺的隔离,可执行代码、读取网络甚至逃逸,需立即升级。
用户对数据使用的疑虑
有团队反映,Codex中"用数据改进模型"的开关被默认关闭后又被重新打开且未通知用户。另有Claude Code用户在GitHub报告,其向网页发起的请求会携带用户邮箱作为user agent,且缺乏校验。社区已有插件用于规避,但并非默认行为。相关公司尚未公开回应,这类问题建议自行核查流量与配置。
五、开源与研究:C++26罕见未过投票
C++26未能通过ISO最终投票,这在C++历史上相当罕见。按规定需三分之二多数通过,争议集中在contracts特性上。相关方将于11月16日会面,决定修复、推迟还是另寻出路。
NVIDIA开源了两个面向Kubernetes上AI负载的项目:workload map用统一方式描述工作负载结构,让各工具理解一致;attribution用于定位大规模训练失败的根因——GPU故障后往往涌现海量报错,最后一个通常不是元凶。两者均处于早期阶段。Hugging Face则提出用模型缩小版做快速测试,捕捉"不崩溃但已损坏"的隐性缺陷,例如模型提前读到不该知道的词。
948条root路径是怎么来的
这是本周最硬核的研究。OpenAI组织大规模多agent流水线对Linux内核做渗透测试,在两千余条有效发现中,有948条能让普通用户获得root权限。整个过程的API成本达百万美元级,所有补丁已提交给Linux社区,但仍需各维护者逐一审阅。这件事的深层含义是:当一方用AI大规模找漏洞,另一方的防守也必须用AI,否则差距会被迅速拉开。
攻击侧同样在升级。Cisco Talos发现的Volta会窃取密码、cookie、会话、云密钥与加密钱包,其新意在于窃取后为受害者建立画像并交由大模型评估"什么最值得偷",若某模型拒绝就换一个。AI已不只是写恶意代码,还在充当攻击者的分析师。
研究侧还有两个值得记录的信号:OpenAI的Astra模型在GPT-6给出功能定义后,独立完成了一款对讲类硬件的壳体、电路板、界面与软件设计,全程无人工直接改图;OpenAI还收购了Pierre——CodeStorage等开源项目背后的公司,与其Pando方向相互印证。
六、平台政策与合规动态
文本水印成为默认
自11月3日起,Claude Mythos 5、Opus 4.7与Sonnet 4.6生成的内容带有不可见水印;xAI自11月7日起对Grok采取同样做法,并在API中默认开启。双方均表示为遵守欧盟AI法规,不影响输出质量,无需改动代码。目前水印检测能力尚未向公众开放。
Apple开放Siri集成
Apple向开发者开放CDI(自iOS、iPadOS、macOS、visionOS beta 27.3起),开发者可向Siri声明应用支持的意图,类似MCP的接入方式。例如用户说"帮我找这周末十人住的房子并预订",Siri可调用对应应用完成。由于Siri是多语言助手,该能力同样覆盖西班牙语。
Safari 27.3 Beta新增自适应深色模式:站点只有浅色主题时,Safari会自行转换并保证文字可读;已声明深色方案或明确声明仅浅色的站点不受影响。App Store则要求,若应用提供位置共享、约会或虚拟伴侣类功能,必须声明并限定18岁以上可用,需在下一次更新中完成申报。
图片说明:周报中涉及政策与功能解读的片段。
GitHub与Google的合规时间点
GitHub将pull_request_target的默认封锁推迟至12月2日,并安排两场演练,期间相关workflow可能失败。这一动作针对的是公开仓库中的经典攻击面:fork方发起PR时触发目标仓库的action,从而窃取仓库密钥。Google则把Gemini引入课堂的同时带来一个新问题:据The Verge报道,美国部分学校若关闭学生账号的AI功能,搜索也会一并失效,等于在"要不要AI"之外多了一个"要不要Google"的选择题。
其他值得记一笔的动作
OpenAI上调了漏洞赏金,关键案例在符合规则的前提下可获得更高奖励,但需提供清晰可复现的证明。Cognition为Devin推出分级预算,可按部门、团队、项目分配ACU额度,便于组织内部管理AI开支。AWS侧,RDS开始显示各备份的成本、DynamoDB支持从S3直接导入、S3 Tables可把Hive旧表迁移到Iceberg、Lambda提升Kafka消息处理的并行度、FSx for Lustre提升小文件高并发性能;OpenSearch可留存agent的完整链路追踪(基于OpenTelemetry),Security Hub提供依赖清单以便分钟级定位漏洞影响,Cognito的可用性承诺提升至99.99%。
结语:防守方必须跑得一样快
把这一周放在一起看,一条主线非常清楚:GPT-6 Saber、CodeMender、948条内核提权路径代表AI作为防守力量;Volta、LLM盗用、Binance社工攻击代表AI作为攻击杠杆。两边的能力来自同一批模型,差距只在于谁先用上。对开发团队而言,本周最实际的动作是:轮换GitBook与Trigger.dev相关密钥、升级Better Auth与Prefab UI、隔离运行任何来自外部的可执行文件,并检查自家agent的数据与邮箱是否有意外外泄。
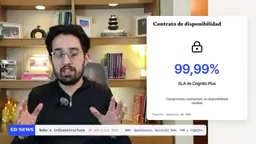
图片说明:周报中谈及服务可用性承诺的片段。
背景补充
agent进入等待状态时关停机器的思路,源于无服务器计算中的“缩容到零”模型:传统长驻进程即使空闲也占用内存与计费时长,而agent的典型负载是大量短时推理与长时间等待交替出现,空闲占比很高。保存运行状态、释放计算资源、有任务时快速恢复,可以把计费从“挂机时长”转为“实际活跃时长”。难点在于状态的完整快照与亚秒级恢复,尤其是内存中的会话上下文、文件描述符与网络连接。该项目捐赠给CNCF,意味着它希望以开放标准的形式被不同云平台共同采用。
相关推荐
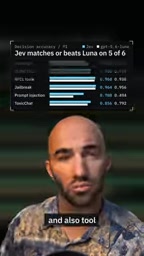
Jev AI 落地指南:护栏优先,工具选择次之
根据 YouTube 分析,Jev AI 在护栏与工具选择场景表现强劲。本文梳理其落地顺序:护栏优先,工具选择需区分是否依赖生成式文本,并强调测试与验证的前提。
Maxma:24/7 AI队友如何让广告投放效率提升10倍
Maxma 是 Product Hunt 排名第一的 AI 广告投放平台,作为 24/7 AI 队友在 Slack 中协作,端到端完成广告分析、创意、投放与优化,支持 Google、Meta、TikTok、LinkedIn 及 ChatGPT Ads,帮助精益团队提升广告效率。
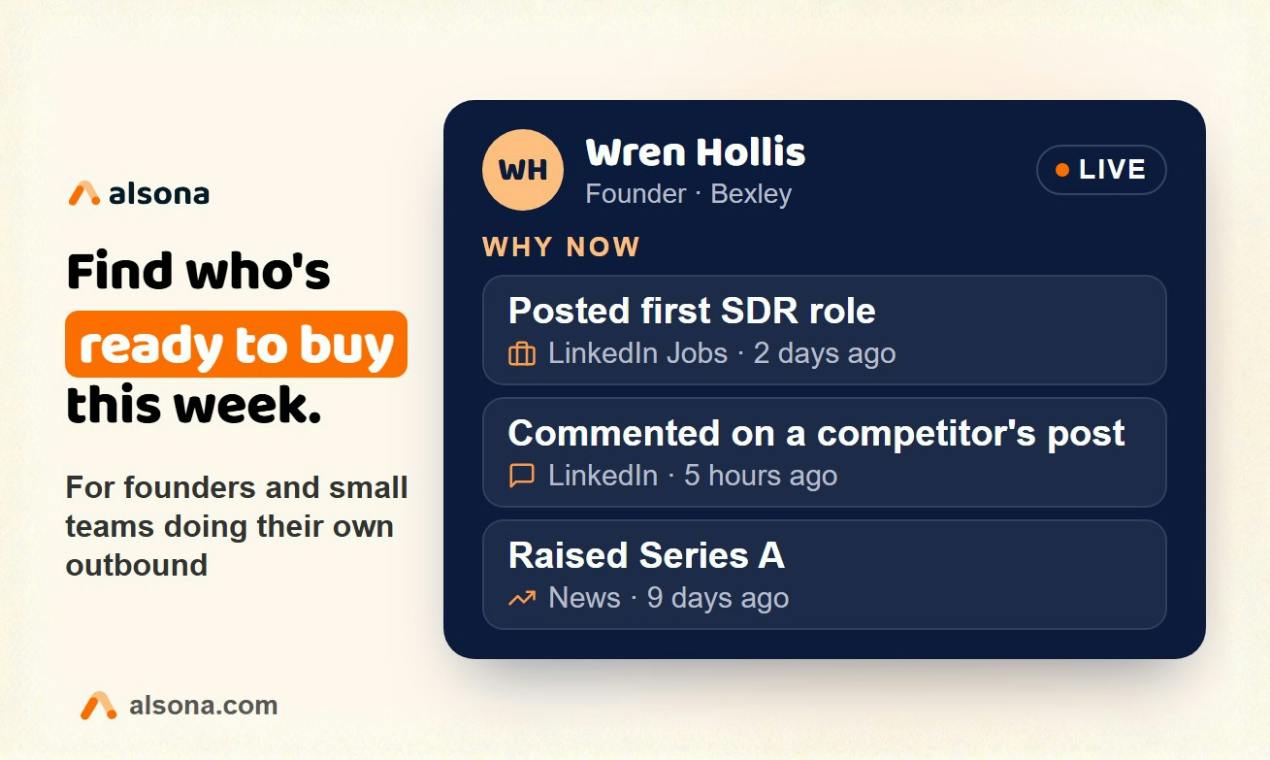
Alsona:用AI代理捕捉购买信号,锁定5%即刻买家
Alsona 是一款销售 AI 代理工具,追踪招聘、融资、技术变更等 32 种以上购买信号,为 ICP 匹配打分并生成个性化 LinkedIn 与邮件外联,帮助销售团队锁定即刻有购买意向的 5% 潜在客户并预约通话。