国内订阅Claude防封号全攻略:注册、支付与API使用实测

文章正文
近期,关于 Claude(Anthropic)即将上线更严苛的人脸验证和封号机制的传闻,让不少国内重度用户人心惶惶。尤其是那些已经习惯用 Claude Code、Agent 工作流写代码、写文档的用户,一旦账号被封,才发现自己"古法编程"的技能早已生疏。
本文基于一位 B 站 UP 主的真金白银实测经验,系统梳理如何在国内相对安全地订阅 Claude 官方账号、封号后如何申请退款,以及一个能有效规避封号的官方 API 订阅思路。
免责声明:本文仅为技术信息整理与风险提示,任何第三方代订阅、接码等服务均存在合规与账号安全风险,请读者审慎评估后自行决策。
Claude封号背后的逻辑:平台在防什么
要理解如何避免封号,首先要搞清楚 Anthropic 的风控逻辑。平台通常会综合考察 IP 地址、支付方式、手机号、设备指纹、行为模式 等多维信号,判断一个账号是否属于"高风险"。
Anthropic 作为目前 AI 安全领域最受关注的公司之一,其风控体系借鉴了互联网金融和大型 SaaS 平台的多维度反欺诈技术。设备指纹(Device Fingerprinting) 是其中关键一环——这项起源于金融反欺诈领域的技术,通过收集浏览器版本、操作系统、屏幕分辨率、字体列表、Canvas 渲染特征、WebGL 渲染差异、AudioContext 特征等数十个维度,即便用户更换 IP,平台仍可以高达 99% 以上的准确率跨会话识别同一设备,完全不依赖 Cookie。
深度背景:Canvas指纹的物理原理 设备指纹技术最早由金融行业发展起来,用于识别欺诈交易中的同一设备。现代设备指纹系统通过浏览器被动暴露的数十个信号构建哈希特征值。其中 Canvas 指纹尤为独特——不同 GPU 型号和图形驱动程序在渲染同一段 HTML5 Canvas 图形时,会因浮点运算精度、抗锯齿算法和字体渲染引擎的差异,在像素层面产生微妙不同的输出结果。即便两台完全相同型号的笔记本,也可能因驱动版本差异而产生不同的 Canvas 哈希值。这使得设备指纹在无需任何持久化存储的情况下,仅凭单次页面加载就能以极高精度完成设备识别。对抗这一机制的常见手段是使用专为隐私保护设计的浏览器(如 Mullvad Browser 或配置了 RFP 的 Firefox),通过将 Canvas 输出统一标准化或注入随机噪点来混淆指纹特征。
WebRTC 泄漏则是另一个常见的"自爆"场景:WebRTC(Web Real-Time Communication)由 Google 主导开发并于 2011 年开源,其 ICE(Interactive Connectivity Establishment)协议在建立点对点连接时,需要收集包括本地局域网 IP、公网 IP 在内的所有可用网络候选地址,这一过程完全绕过浏览器的代理设置,导致即便用户使用 VPN,网站的 JavaScript 代码仍可通过 RTCPeerConnection API 获取本机真实 IP,与代理出口 IP 形成矛盾,被风控系统直接标记为异常。
根据 UP 主的分析,Anthropic 封号的核心目的是排查两类行为:
- 大量跑非常规自动化任务:用个人 Pro/Max 账号高频调用,触发异常流量特征;
- 账号共享或地区蒙混:将个人账号出售、多人共用,或频繁切换地区与 IP。
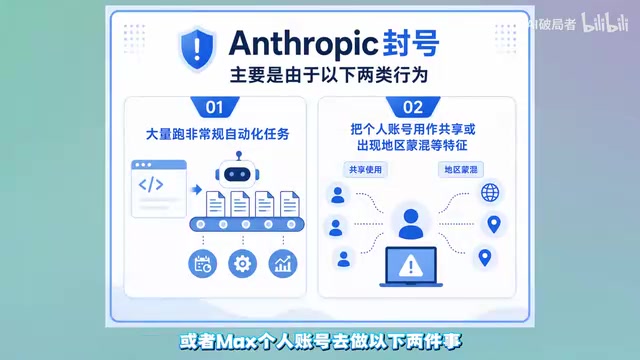
这意味着,注册和使用过程中的每个细节——邮箱类型、网络纯净度、支付渠道——都会被纳入综合评分。任何一个环节"搞脏"账号,都可能显著提升被封风险。
Claude国内注册教程:从基础信息抓起
邮箱选择与网络纯净度
注册 Claude 账号的第一步是选对邮箱。实测表明,国内 QQ 邮箱、网易邮箱注册时会提示"无法注册",建议使用 谷歌邮箱或微软邮箱。
网络环境同样关键。当网络"纯净度"不足时,Claude 会触发手机号验证。建议在正式注册前,先用工具检测网络状态(如 WebRTC 泄漏检测),解决潜在问题后再继续操作。针对 WebRTC 泄漏问题,Firefox 用户可在 about:config 中将 media.peerconnection.enabled 设为 false 来彻底禁用 WebRTC;Chrome 用户则可安装 WebRTC Leak Prevent 等扩展进行封堵,有效避免本机真实 IP 在代理环境下被意外暴露。
手机号验证:实体号 vs 虚拟接码号
一旦触发手机号验证,市面上的接码服务大致分为两类:
- 虚拟号(VoIP 号码):价格便宜,通过互联网协议传输,号码段特征明显(如美国的 +1 Google Voice 号段)。Anthropic 的短信验证系统能通过运营商查询接口 HLR Lookup(Home Location Register 查询) 实时判断来电号码是否为 VoIP。
深度背景:HLR Lookup 的电信机制 HLR(归属位置寄存器)是 GSM/LTE 网络中的核心数据库,存储每张 SIM 卡的归属运营商、国际移动用户识别码(IMSI)、当前注册的位置区域码等信息。HLR Lookup API 服务(如 Twilio Lookup、NumVerify、hlr-lookups.com 等)允许任何开发者以极低的成本(约每次 $0.005)实时查询一个手机号的运营商类型,通常在 100ms 内返回结果。平台通过这一机制可以高精度识别 Google Voice、Twilio、TextNow 等 VoIP 号段,同时还能判断号码当前是否"在网"(即 SIM 卡是否处于激活状态)。这正是为什么虚拟号注册成功率持续下降、而购买境外实体 SIM 卡的需求持续上升的根本原因。
加之服务商通常将同一号码反复售卖,极易"搞脏"账号。
- 实体号:绑定真实 SIM 卡和运营商合约,不会被同时售卖给多人,通过 HLR 检测的概率远高于虚拟号,相对稳定、干净、安全,同一设备内可多次接码。
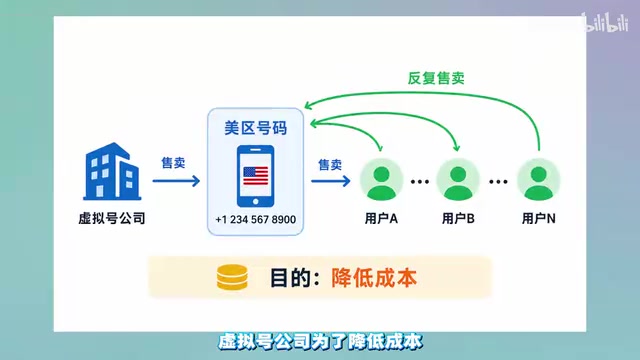
有个值得参考的小技巧:用租用的实体号注册一个 WhatsApp 账号,即便租期到期,仍可通过 WhatsApp 继续免费接码——为后续找回账号或更换设备提供了便利。当然,接码服务本身的合规性与稳定性存在不确定性,请谨慎评估。
Claude订阅支付渠道:怎么付钱才安全
防止封号的核心步骤,正是订阅这一环。由于平台高度关注支付信号,批量购置的礼品卡、可疑手机号只会拉低账号信誉,支付方式务必走正规的海外支付渠道。
据 UP 主介绍,第三方综合平台(如其提到的 WildAI)目前是国内少数支持 Claude Max 订阅的代订阅渠道,且支持微信支付。
其操作流程大致如下:
- 打开平台官网,点击立即订阅,填写邀请码可获得小额优惠;
- 检测网络环境,平台会弹窗检测并给出改进方案(如引导安装 Chrome 插件解决 WebRTC 问题);
- 选择服务套餐,按需选择 Pro 或 Max;
- 登录 Claude 账号并上传 Cookie,等待验证成功;
- 完成微信支付。
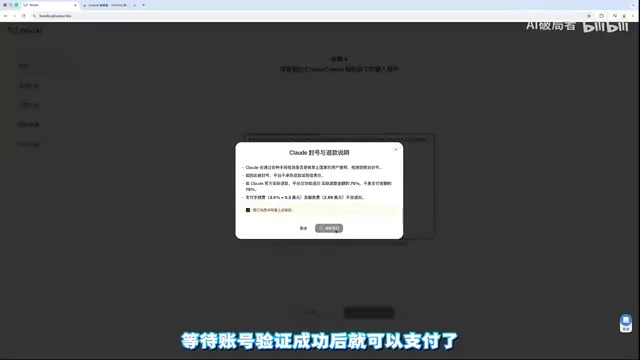
关于上传 Cookie 的安全风险:第三方代订阅平台通常要求用户上传 Session Cookie(会话令牌),这是目前代为操作账号订阅的常见技术路径。
深度背景:Session Cookie 的安全边界 Session Cookie 本质上是服务器颁发的加密会话令牌,其安全性设计依赖于多个层面的保护机制:HTTPS 传输加密防止中间人截取、HttpOnly 标志阻止 JavaScript 脚本读取、SameSite 属性抵御跨站请求伪造(CSRF)攻击,以及服务端维护的会话状态数据库。Claude 使用的属于不透明令牌(Opaque Token)模式,令牌本身不携带任何可解码的用户信息,其有效性完全由服务端的数据库记录决定。需要特别注意的是,许多平台出于性能优化考量,会为 Token 设置较长的缓存 TTL(Time To Live,生存时间),且修改账号密码并不会自动触发所有已颁发 Session 的即时撤销——除非平台实现了显式的"登出所有设备"功能并在服务端同步删除对应令牌。这意味着在 Cookie 被第三方获取后,存在一个长达数小时乃至数天的风险窗口期,在此期间持有该 Cookie 的服务器可以完全以账号持有人的身份进行操作。
因此上传 Cookie 前,务必评估平台的技术隔离措施与隐私政策,自行权衡账号信息暴露风险。
这种方式的优势在于:一旦账号被封,Claude 官方退款会通过原支付路径退回。在当前封号率较高的背景下,选择支持退款的渠道,比单纯追求低价更划算。
Claude封号后如何申请官方退款
UP 主曾不幸遭遇封号,但通过发送邮件成功申请到了官方退款。核心经验如下:
- 附上完整凭证:账号邮箱、订阅信息、付款截图、封号提示截图;
- 如实说明真实使用场景:切勿提及"中转站/共享号/梯子",也不要捏造所在地信息;
- 保持信息一致:一旦人工复核发现信息矛盾,账号恢复难度将大幅上升。
诚实作答、凭证齐全,是提高退款成功率的关键。
用Claude官方API规避封号:更稳妥的长期方案
最值得关注的是这个思路:很多被 Pro/Max 个人账号视为高风险的行为,挪到官方 API 上却完全合规。
这一差异源于 Anthropic 产品设计层面的本质区分。个人订阅(Pro/Max) 面向个人用户的交互式对话,其服务条款明确禁止自动化批量调用、账号共享以及商业转售。而 API(Application Programming Interface)调用 则是专为开发者和企业设计的程序化接口,采用典型的 SaaS B2B 按量计费模式——按 Token 用量付费。
深度背景:Token 计费的经济学 Token 是大语言模型将输入文本分词处理的基本单位,由 BPE(Byte Pair Encoding,字节对编码)或 SentencePiece 等统计学习算法生成。英文中约 4 个字符对应 1 个 Token(例如"hello"是 1 个 Token,"anthropic"是 3 个 Token),而中文由于每个汉字信息密度更高,通常 1-2 个汉字对应 1 个 Token。以 Claude API 当前定价为参考,claude-3-5-sonnet 的输入 Token 约 $3/百万,输出约 $15/百万;更强大的 claude-opus-4 定价则相应更高。对于重度编程场景,一次包含完整代码上下文的对话可能消耗数千到数万 Token——例如将一个 500 行的 Python 文件作为上下文发送给模型,仅输入部分就可能消耗约 4000-6000 Token。因此在高频使用场景下,建议提前用 Anthropic 官方的 Token 计算器估算月度成本,避免费用超预期。
Token 是大语言模型处理文本的基本单位,约等于 0.75 个英文单词或 1.5 个中文字符,Claude 官方 API 支持 claude-3-5-sonnet、claude-opus-4 等多个模型系列,开发者可通过标准 REST 接口集成到任意工作流中,这正是 Claude Code、Cursor 等开发工具底层的调用方式。官方明确支持自动化任务、高频调用、多 IP 来源等场景,从根本上消除了个人账号高频使用的封号风险,也是 Anthropic 商业模式中主动鼓励的合规用法。
具体来说,大量自动化任务、频繁 IP 更换等行为,在个人订阅账号上属于风控红线,但在按量付费的 API 调用场景中属于正常使用。因此:
将订阅好的 Claude API Key 接入 Claude 桌面端或 Agent 工具,既能放心跑 coding 任务,又能规避个人账号封号风险。
对于重度 coding 用户而言,这是一条更稳妥的长期路径。上述第三方平台同样提供官方 API 的代订阅服务,流程与个人账号订阅类似,提交 Cookie 后即可完成。
总结:国内安全使用Claude的三个原则
面对持续收紧的账号管控机制,应对思路可归纳为三点:
- 注册干净:谷歌/微软邮箱 + 高纯净度网络(封堵 WebRTC 泄漏)+ 实体接码号;
- 支付正规:走支持退款的正规海外支付渠道;
- 用途合规:重度自动化与 coding 任务优先走官方 API,而非个人订阅账号。
需要强调的是,任何第三方代订阅、接码服务都伴随合规与安全风险,Anthropic 官方的封号规则也可能随时调整。本文所述方法均来自单一 UP 主的实测经验,不构成任何操作建议。对于真正依赖 Claude 提升生产力的用户,走官方合规路径、按量使用 API,始终是最可持续的选择。
核心要点
相关推荐

MiniMax H3开源工作流:低显存也能打造呼吸感皮肤
本文介绍B站UP主分享的MiniMax H3双采样工作流,通过融合模型、破线LoRA和低显存节点,解决AI人物面部油腻问题,并让12G显存设备也能运行。包含模型搭配、双采样逻辑与参数设置详解。

手机本地大模型+ESP32:自制热量提醒器
B站UP主开源了一个热量摄入提醒器项目:手机APP用miniCPM开源模型本地拍照识别食物并估算热量,ESP32小屏幕同步数据,用绿黄红圆环展示摄入状态,可磁吸在冰箱门上随时提醒。

12GB显卡跑125B MoE?Strata三级协同引擎解析
开源C++引擎Strata让12GB-16GB家用显卡本地跑125B MoE模型,生成速度达40-95 Token/s。本文拆解其显存、内存、固态三级协同原理,说明模型选型前提、硬件配置门槛与启动方式。