国泰航空数据泄露:5.3万订单暴露,AI供应链安全警钟
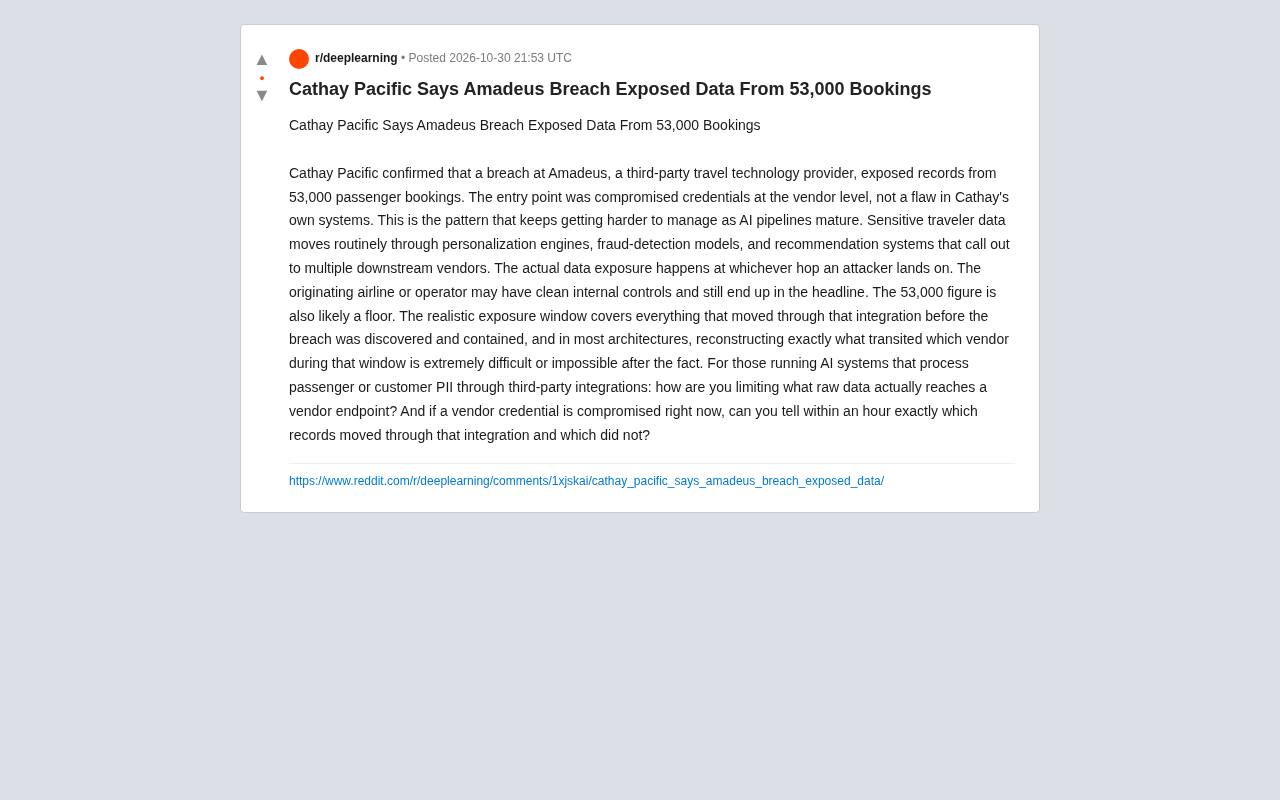
国泰航空因供应商Amadeus凭证泄露致5.3万乘客记录外泄,暴露AI供应链风险。
国泰航空确认其第三方旅行技术供应商Amadeus发生凭证泄露,导致约5.3万条乘客预订记录外泄,攻击入口在供应商侧而非国泰自身系统。文章指出,5.3万可能只是下限,真实暴露窗口覆盖入侵到控制期间所有流经该集成的数据,事后难以精确重建。AI管道中个性化推荐、欺诈检测、动态定价等环节频繁调用外部供应商,每增加一个集成就扩大一次攻击面。文章向AI系统运营者提出两个硬问题:如何限制到达供应商的原始PII,以及凭证泄露后能否在一小时内溯源哪些记录受影响。供应链安全需将供应商视为自身攻击面的延伸,实施凭证监控、数据最小化和可观测性体系。
国泰航空近日确认,其第三方旅行技术提供商Amadeus发生数据泄露,导致约5.3万条乘客预订记录外泄。攻击入口并非国泰自身系统,而是供应商层面的凭证被攻破。这一事件再次将AI驱动下的第三方数据供应链风险推至台前。
事件核心:漏洞出在供应商一侧
据国泰航空披露,此次数据暴露的源头是Amadeus——一家为航空公司提供预订、票务等服务的旅行技术供应商。攻击者利用该供应商处泄露的凭证进入系统,从而接触到流经该集成的乘客数据。国泰强调,其内部控制系统并未被攻破,但最终仍因数据流经被入侵的第三方而出现在新闻头条中。
这一细节至关重要:在成熟的数据架构中,航空公司自身的安全防线可能完好无损,但数据在个性化引擎、欺诈检测模型、推荐系统等AI管道中频繁穿梭,每一次调用外部供应商都是一次潜在的攻击面扩展。攻击者只需在任何一个环节落地,就能触及敏感数据。
凭证攻破(Credential Compromise) 是指攻击者通过钓鱼、撞库、恶意软件或第三方泄露等途径获取了合法用户的登录凭据(如用户名密码、API密钥、OAuth令牌),从而以“合法身份”进入系统。与利用软件漏洞不同,凭证攻破绕过了边界防护,在日志中往往表现为正常登录,极难被及时发现。在供应链场景下,供应商的凭证一旦泄露,攻击者便可横向访问其集成的多个客户数据,国泰事件正是这一模式的典型体现。
5.3万只是下限?暴露窗口被低估
报道指出,5.3万这个数字很可能只是“地板”而非上限。真实的暴露窗口覆盖了从入侵发生到被发现并控制之间,所有流经该集成的数据。问题在于,在大多数架构中,事后精确重建哪些数据在哪个时间段经过了哪个供应商,几乎是不可能的。这意味着实际受影响的记录数量可能远超官方披露。
对于处理乘客或客户个人身份信息(PII)的AI系统运营者而言,这是一个刺耳的提醒:你无法保护你无法追踪的数据。
个人身份信息(PII,Personally Identifiable Information) 指能够单独或结合其他信息识别特定自然人的数据,如姓名、身份证号、护照号、联系方式、支付信息等。在航空预订场景中,PII还包括常旅客号码、行程记录和特殊服务需求。PII一旦泄露,可能被用于身份盗用、精准钓鱼和欺诈。各国对PII的处理有严格合规要求,例如欧盟GDPR、中国《个人信息保护法》均规定泄露后须及时通知监管机构和受影响个人,并采取补救措施。
AI管道如何放大第三方风险
现代旅行体验背后是一张复杂的AI集成网络。个性化推荐需要将用户画像发送至推荐引擎供应商;欺诈检测模型需要实时查询外部风控服务;动态定价系统可能调用多个下游数据源。每增加一个供应商,就多一组需要管理的凭证,也多一个可能被攻破的节点。
更棘手的是,这些数据流动往往是动态且非结构化的。当某个供应商的凭证在凌晨两点被泄露,企业能否在一小时内准确回答“哪些记录经过了该集成、哪些没有”?大多数团队对此的答案是沉默。
数据最小化(Data Minimization) 是隐私保护的核心原则之一,要求仅收集和处理实现特定目的所必需的最少数据。在AI管道中,这意味着在将数据发送给外部供应商之前,应先进行脱敏、聚合或令牌化处理,使供应商无法接触到原始PII。令牌化(Tokenization) 是将敏感数据替换为无意义的令牌,真实数据保存在安全令牌库中,只有授权系统才能映射回原值;脱敏(Masking) 则通过遮蔽、泛化或假名化降低数据敏感度。这些技术能有效缩小供应商侧的暴露面,即使凭证被攻破,攻击者拿到的也只是无价值的令牌或聚合结果。
给AI系统运营者的两个硬问题
原文向所有通过第三方集成处理PII的AI系统运营者提出了两个直白的问题:
- 你如何限制真正到达供应商端点的原始数据? 数据最小化不应停留在政策文件里。在将乘客信息送入个性化引擎之前,能否先进行脱敏、聚合或令牌化处理,让供应商根本接触不到原始PII?
- 如果此刻某个供应商凭证被攻破,你能在一小时内说清哪些记录流经了该集成吗? 这要求企业具备细粒度的数据流动日志和快速溯源能力,而非依赖事后人工排查。
这两个问题的答案,决定了下一次供应商级泄露发生时,你的企业是主动应对还是被动登上头条。
供应链安全需要新思路
国泰-Amadeus事件并非孤例,而是日益频繁的第三方数据泄露模式中的最新一例。随着AI管道不断成熟,数据在多方之间的流转只会更加密集。企业需要将供应商视为自身攻击面的延伸,而非安全边界之外的存在。
具体而言,这意味着:对供应商凭证实施与内部账号同等级别的监控和轮换策略;在数据离开企业边界前强制执行最小化处理;建立能够快速回答“数据去了哪里”的可观测性体系。供应链安全不是把责任推给供应商就能解决的问题——最终出现在标题里的,往往是数据最初的拥有者。
相关推荐

Medicare 花5万治心梗,花100防心梗:医疗体系的错位
Medicare 为一次心梗治疗支付约5万美元,却不愿花100美元预防。本文解读 MedPage Today 观点文章及 Hacker News 热议,分析医疗支付体系为何偏向治疗而非预防,以及激励错配的深层原因。

英伟达或为Nscale西弗吉尼亚AI数据中心贷款联署担保
英伟达正考虑为Nscale在西弗吉尼亚州的AI数据中心贷款提供联署担保。本文分析芯片厂商介入数据中心融资的信号意义、风险分担逻辑及项目不确定性。

Claude Code v2.1.316 更新解析:企业级网关与多项稳定性修复
Claude Code v2.1.316 发布:新增企业网关池化组预算、分层策略模式、子智能体 effort 控制,修复 Shell、网络与会话恢复等数十项问题,并弃用 Opus 4.8 fast 模式。