Harmony:在Slack和Teams里自动解决IT/HR工单的AI智能体
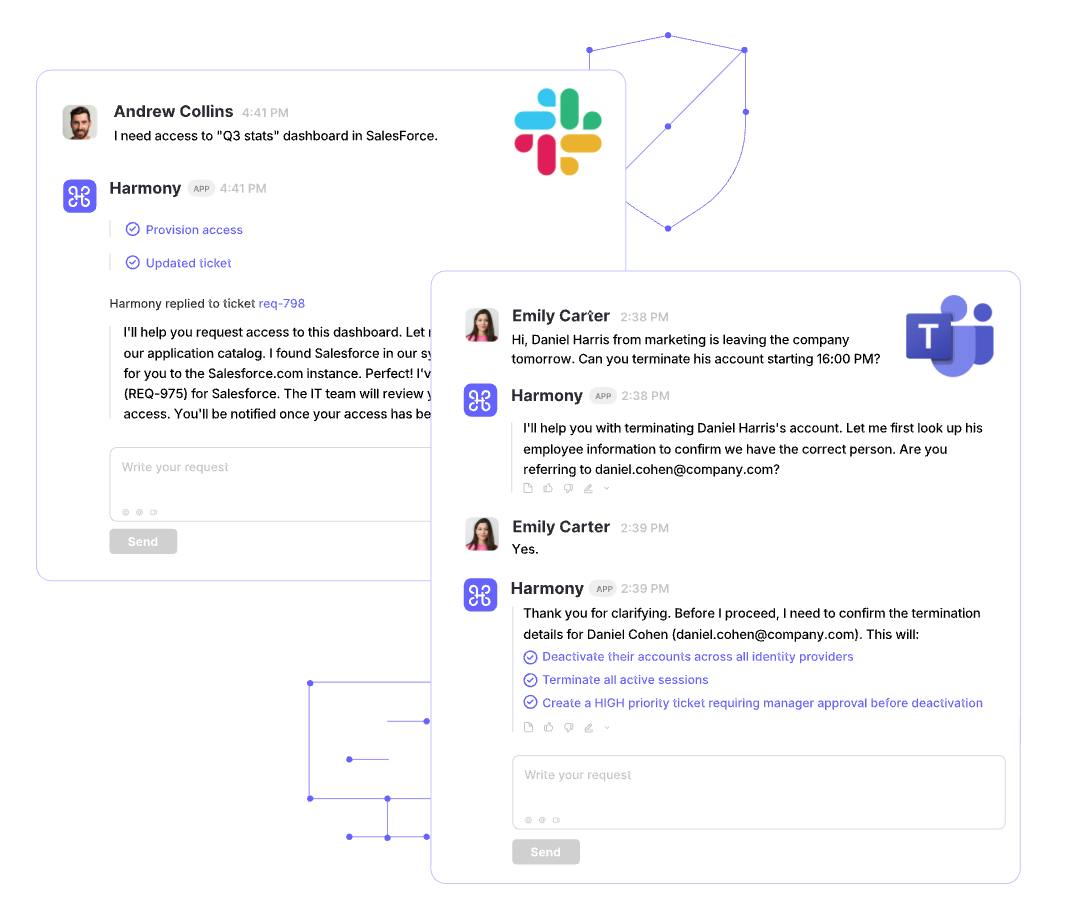
Harmony将企业IT服务台重构为AI原生平台,用100+内置智能体在Slack/Teams中端到端处理IT请求。
Harmony是一款AI原生ITSM平台,将传统工单系统的服务逻辑彻底重构:员工直接在Slack或Microsoft Teams中提问,由内置的100多个「生产就绪」智能体端到端处理密码重置、权限开通、员工入职等高频请求,仅在必要时升级至人工。其核心差异化在于将工单管理、资产清单、SaaS管理与工作流整合于同一工作空间,为智能体提供充足的上下文以支撑真实操作而非仅给出建议。官方称接入团队数天内可实现60%以上自动解决率。产品逻辑清晰,但能否规模化落地,取决于与企业身份系统的深度集成及权限操作的安全合规能力。
当IT服务台被重构为AI原生平台
企业内部的IT和HR支持长期依赖工单系统(ITSM),员工提交请求、排队等待、人工处理,流程冗长且体验割裂。近期登上Product Hunt榜单第五名的 Harmony,试图用一种截然不同的思路解决这个老问题:不是给现有工单工具外挂一个聊天机器人,而是把整个服务台围绕AI智能体重新搭建。
据其官方介绍,Harmony 是一个面向IT团队的「AI原生ITSM平台」。员工不再需要打开繁琐的工单系统,而是直接在 Slack 或 Microsoft Teams 里提问,由平台内置的智能体端到端处理请求。这一定位切中了当下企业协作工具高度集中化的现实——大量沟通已经发生在即时通讯软件里,把服务入口放在这里,符合员工的真实工作习惯。
100+ 现成智能体,端到端处理常见请求
Harmony 的核心卖点是 100 多个「生产就绪」的智能体,覆盖密码重置、应用访问权限、员工入职、设备问题等高频场景。所谓端到端,指的是这些智能体不只是回答问题,而是能够实际执行操作——比如直接重置密码、开通某个SaaS应用的访问权限,而不是把员工引导到某个帮助文档后就结束。
只有在确实需要人工介入的情况下,请求才会被升级(escalate)转交给人类处理。这种「AI优先、人工兜底」的分工模式,是当前企业级AI Agent产品的主流设计思路。它的价值在于把大量重复、规则明确的低价值任务从IT人员手中剥离,让人力集中在真正复杂的问题上。
自动解决率是关键指标
官方声称,接入的团队能在数天内达到 60% 以上的自动解决率(auto-resolution)。这个数字如果属实,对IT团队的负载缓解相当可观。不过需要说明的是,自动解决率的统计口径往往因产品而异——是按工单数量、请求类型还是加权计算,直接影响这个数字的含金量。作为读者,看到此类营销数据时保持一定审慎是合理的。
「AI优先、人工兜底」模式在技术上依赖一套称为「人机协作循环」(Human-in-the-Loop)的架构设计。智能体在执行高风险或低置信度操作前,会自动判断是否需要暂停等待人工确认,而非盲目执行。这与早期RPA(机器人流程自动化)工具的最大区别在于:RPA依赖固定规则和脚本,一旦遇到规则外的情况就会失败;而基于LLM的AI Agent能够对模糊输入进行语义理解,动态判断自己是否有足够的信息和权限完成任务。这种能力使得「什么情况升级给人工」本身也变成一个可学习、可优化的决策点,而不是硬编码的触发条件。
上下文集中:让智能体「有据可依」
单纯的对话能力并不足以让AI真正解决问题,关键在于它能否获取足够的上下文。Harmony 的另一个设计要点,是把 工单管理、资产清单(asset inventory)、SaaS管理和工作流 全部整合在同一个工作空间中。
这意味着当员工提出「我需要访问某个系统」时,智能体能够查到这名员工的设备状态、当前拥有的软件许可、所属部门权限等信息,从而做出正确的判断和操作。这种数据集中化是AI智能体能够「行动」而非仅仅「应答」的前提——缺乏上下文的Agent很容易给出看似合理却无法落地的建议。
从产品架构上看,Harmony 实际上把ITSM、SaaS管理、资产管理这几个原本相互独立的企业IT工具类别,收拢到了一个以AI为中心的统一平台里。这既是它的差异化优势,也意味着企业需要一定程度的迁移和整合成本。
定位与市场信号
Harmony 在 Product Hunt 上归类于 Productivity、SaaS 和 Artificial Intelligence 三个赛道,发布时获得 103 个投票、8 条评论,排名第五。从热度看属于中上水平,反映出企业内部AI Agent这一方向持续受到关注。
值得关注的是团队背景,联合创始人之一 Nitzan Shapira 在开发者工具与可观测性领域有过创业经验,这类背景通常意味着团队对企业级软件的复杂性和集成需求有较深理解,而不是单纯做一个消费级聊天工具。
这类产品面临的真实挑战
AI原生ITSM是一个逻辑清晰但落地艰难的方向。真正的门槛不在于对话交互,而在于:与企业现有身份系统(如Okta、Entra ID)、各类SaaS应用的深度打通;权限操作的安全与审计合规;以及在错误执行时的回滚机制。对于「重置密码」「开通权限」这类涉及安全的动作,企业往往对自动化持谨慎态度。Harmony 能否在保证安全的前提下把自动解决率做实,是决定其能否规模化的核心。
Okta 和 Microsoft Entra ID(原 Azure Active Directory)是企业IT环境中最主流的身份与访问管理(IAM)平台,负责统一管理员工账号、单点登录(SSO)和权限策略。任何要代替人工执行「重置密码」「开通应用权限」的AI智能体,都必须通过这些平台的API进行鉴权操作,而不是绕过它们直接修改底层系统。这意味着Harmony需要获得企业IAM管理员授予的特权API访问权限,并在操作日志中留下完整的审计追踪,以满足SOC 2、ISO 27001等合规要求。这也是为什么此类产品的销售周期往往较长——IT安全团队的审查流程是无法跳过的环节。
小结
Harmony 代表了企业内部服务台的一个演进方向:从「人工处理工单」到「AI原生、人工兜底」。它的思路——把服务入口放进Slack/Teams、用现成智能体端到端处理、通过数据集中化为智能体提供上下文——都符合当前企业AI应用的最佳实践。对于被重复性IT/HR请求困扰的团队来说,这类工具值得关注。至于 60%+ 自动解决率的实际表现,则需要在真实部署环境中验证。
相关推荐

JetBrains 推出 ThinkRail:开发者效率新工具
JetBrains 在 Hacker News 上曝光新项目 ThinkRail,引发开发者社区关注。本文梳理已知信息、社区反应及其对开发者工作流的潜在意义。
Gemini 4 Argonne 入门教程:从建站到Agent的实战
Gemini 4 Argonne 完整入门教程:演示在 Google AI Studio 一句话构建卡路里追踪应用、用超长上下文审阅 10 页技术文档、在 Anti-Gravity 作为编程 Agent 开发浏览器游戏,并讲解 API Key 获取、定价与各平台订阅门槛。
Cursor、Claude Code、Copilot怎么选?场景对照指南
Cursor、Claude Code、GitHub Copilot怎么选?按日常编码、大重构长任务、团队绑定现有IDE三种场景对照选择,附常见选型误区与组合使用建议。