Jellyfin OIDC 集成被搁置:完整 PR 已就绪却难落地

Jellyfin 因优先重构认证系统,搁置了一个已完成的 OIDC 单点登录 PR,引发社区失望。
开源媒体服务器 Jellyfin 近期搁置了一个功能完整的 OIDC 认证 Pull Request,理由并非代码质量问题,而是维护团队希望先重构现有认证系统,再在新架构上引入 OIDC 支持。对于大量已在 homelab 中部署 SSO 体系的自托管用户而言,Jellyfin 长期缺乏原生单点登录支持是一块明显短板,此次搁置令他们感到失望。这一事件折射出开源协作中贡献者、维护者与用户三方诉求的经典矛盾:写出可用代码与代码被正式合并之间,往往横亘着架构健康与长期维护责任的考量。目前用户可借助反向代理配合 Authelia/Authentik 实现间接 SSO,但全平台客户端兼容性存在明显局限。
开源媒体服务器 Jellyfin 社区近期围绕 OIDC(OpenID Connect)认证支持的讨论再度升温。一个看似已经完成、并在近期提交的 Pull Request(PR)被官方搁置,这让不少期待原生单点登录能力的用户感到失望。根据 Reddit 社区的讨论,问题的核心并不在于代码本身的质量,而在于维护策略上的分歧。
事件始末:一个完整的 PR 为何被搁置
对于长期关注 Jellyfin 的用户而言,OIDC 支持是一个呼声很高的功能。OIDC 允许用户通过第三方身份提供商(如 Authelia、Authentik、Keycloak 等)实现统一登录,这在自托管(self-hosted)场景下几乎是刚需——很多人已经在自己的家庭实验室(homelab)中部署了完整的 SSO 体系,唯独 Jellyfin 需要单独维护一套账户。
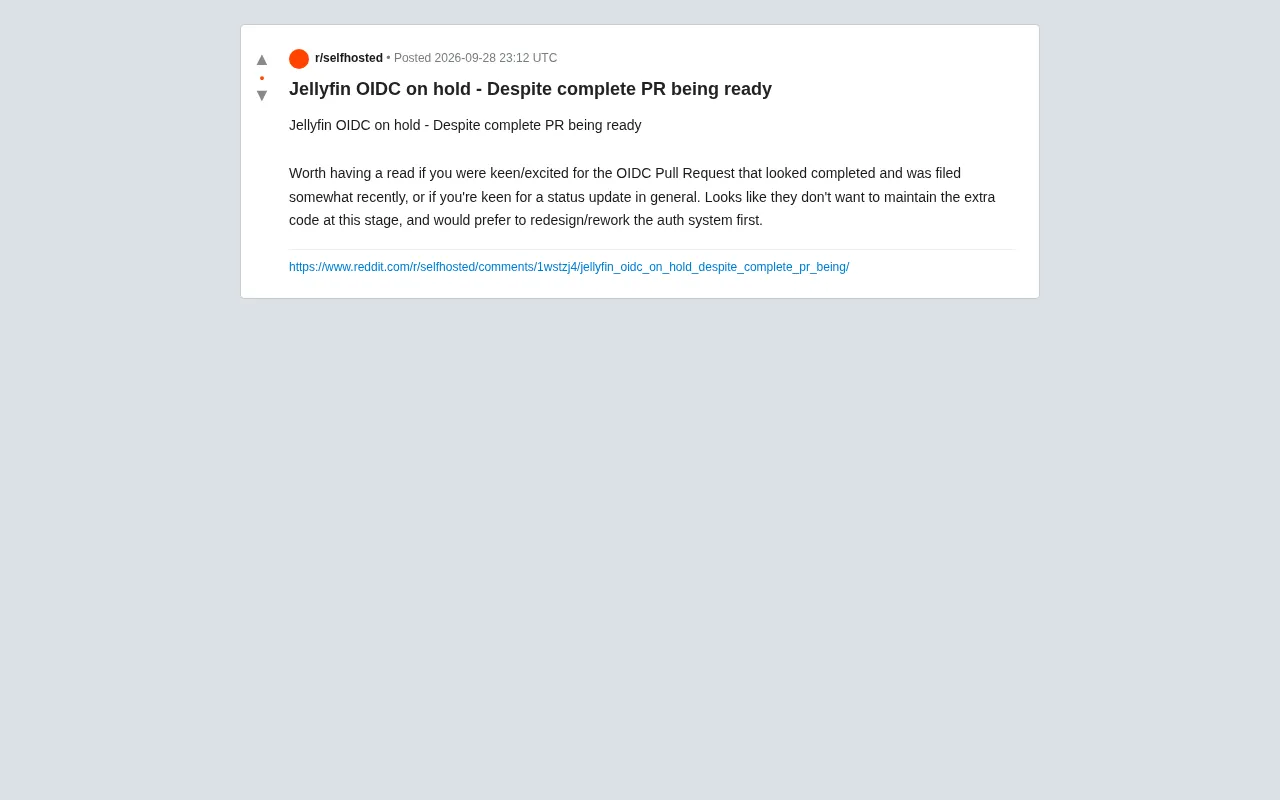
根据社区反馈,这次提交的 PR 看起来已经相当完整,功能实现也接近可用状态。然而 Jellyfin 维护团队最终决定暂不合并。原因并非技术缺陷,而是团队不愿意在现阶段为这部分额外代码承担长期维护责任,他们更倾向于先重新设计和重构现有的认证系统,再在新架构之上引入 OIDC。
OIDC(OpenID Connect)是建立在 OAuth 2.0 协议之上的身份认证层,由 OpenID 基金会于 2014 年发布。它允许客户端应用通过一个可信的「身份提供商」(Identity Provider,IdP)来验证用户身份,并以标准化的 JWT(JSON Web Token)格式获取用户信息。与传统的用户名/密码体系相比,OIDC 的核心优势在于「单点登录」(SSO):用户只需在 IdP 完成一次认证,即可自动登入所有接入该 IdP 的应用,无需为每个服务维护独立账户。在自托管场景中,Authelia、Authentik、Keycloak 是最常见的开源 IdP 选择,它们本身也支持多因素认证、访问策略控制等高级功能,使得整套 homelab 的权限管理大幅简化。Jellyfin 缺乏原生 OIDC 支持,意味着它是整个自托管体系中的一个「认证孤岛」。
维护者视角:为什么先重构再加功能
从工程管理的角度看,Jellyfin 团队的选择有其合理性。认证与授权是任何服务器软件的安全核心,一旦引入外部身份协议,就意味着要面对令牌刷新、会话管理、用户映射、权限边界等一系列复杂问题。
如果在现有认证系统尚未整理清晰的情况下强行叠加 OIDC,很可能带来两个后果:一是新旧逻辑交织,增加安全漏洞的风险;二是未来重构时不得不推翻已合并的代码,反而制造更多技术债。对于一个主要依靠志愿者维护的开源项目来说,谨慎对待认证模块是可以理解的。
换句话说,这不是拒绝 OIDC,而是不愿意在一个即将被推翻的地基上盖房子。团队的表态更像是「方向认可,但时机未到」。
社区的失望与现实权衡
对用户而言,这个决定难免带来落差。一个「已经写好」的功能被搁置,观感上确实容易让人觉得是资源或意愿的问题。尤其是那些已经在其他服务上跑通 SSO 的用户,会希望 Jellyfin 尽快补齐这块短板。
这类矛盾在开源项目中相当典型:
- 贡献者视角:投入时间完成了一个可用的 PR,希望被采纳。
- 维护者视角:合并意味着要对这段代码负责到底,包括后续所有的兼容与安全维护。
- 用户视角:只想尽快用上功能,对内部架构分歧感知有限。
三方诉求并不总是一致,而最终决策权在维护团队手里。这也是开源协作中「代码写完」与「代码被合并」之间存在巨大鸿沟的典型例证。
想现在就用 OIDC 怎么办
对于等不及官方支持的用户,社区其实已有一些间接方案可以参考。常见做法是通过反向代理配合身份网关,在 Jellyfin 之前拦截认证请求,例如结合 Authelia 或 Authentik 做前置鉴权。不过需要注意的是,这类方案通常无法与 Jellyfin 原生的用户体系深度打通,在移动端 App 或部分客户端上的兼容性也存在限制。
此外,社区中也长期存在第三方插件形式的 SSO 实现,但由于不属于官方主线,稳定性和安全性需要用户自行评估。对于生产环境或多用户共享的场景,仍建议保持谨慎。
反向代理前置鉴权方案的原理是:在用户请求到达 Jellyfin 之前,由 Nginx、Caddy 等反向代理拦截请求,并调用 Authelia 或 Authentik 进行身份验证;认证通过后,代理将请求转发给 Jellyfin,并在 HTTP 请求头中附加用户身份信息。Jellyfin 本身感知不到 OIDC 流程的存在,仍以自身账户系统处理请求。这种方案的主要局限在于:Jellyfin 的移动客户端(如官方 iOS/Android App)通常会直接与服务器建立连接,绕过浏览器的 Cookie 鉴权机制,导致前置认证失效;部分第三方客户端(如 Infuse、Swiftfin)同样面临类似问题。因此,这类方案在网页端体验较好,但难以覆盖全平台客户端,更多适合技术熟练、使用场景相对单一的用户。
结语
这次 OIDC PR 被搁置,本质上是开源项目在「功能推进速度」与「架构长期健康」之间的一次权衡。对期待原生 SSO 的用户来说是个坏消息,但从项目可持续性的角度看,先理顺认证系统再引入外部协议,或许是更负责任的做法。可以期待的是,OIDC 的方向并未被否定,只是被推迟到了一个更合适的重构节点之后。
相关推荐

AI检测误判风波:作家被指用AI写作,谁该举证?
2026年英联邦短篇小说奖地区获奖者被Pangram检测工具判定100% AI生成,最终靠草稿自证清白。这起事件揭示了AI检测工具的误判风险与创作者面临的举证困境,以及作家协会承认没有可靠AI检测方法的现实。

Paul Ford新作引热议:Web本身已经足够
Paul Ford 文章《The Web Is More Than Enough》在 Hacker News 引发讨论,主张 Web 标准已足够承载应用开发,反对动辄引入封闭平台。本文梳理其核心论点、与当前 AI 应用潮流的张力,以及对开发者技术选型的实际含义。

斯坦福如何教授AI原生工程:CS146S课程揭秘
斯坦福CS146S课程直面AI一键生成作业的挑战,探索AI原生工程教育。Mihail Eric分享如何将AI作为工程伙伴,培养系统设计和代码审查能力,为工程教育提供新范本。