kosa8:为AI智能体打造的可保存、分叉与回滚沙箱

kosa8通过VM隔离、人工审批、一秒回滚与哈希链审计,为自主AI智能体提供生产级安全基础设施。
随着AI智能体从实验室走向企业生产环境,提示注入、恶意工具服务器、数据外泄等安全威胁也随之放大。kosa8针对这一困局提出了一套系统性方案:为每个智能体分配拥有独立内核的沙箱虚拟机,网络默认关闭;对高风险操作引入一人或双人审批的人在回路机制;支持约一秒内环境回滚与最多八路并行分叉执行,大幅降低试错成本;并对每个动作进行哈希链记录并实时同步至SIEM,确保审计日志不可篡改。此外,平台还支持本地模型、FIPS合规构建与气隙部署,可满足金融、医疗、政府等高安全监管场景的需求。整体而言,kosa8代表了将AI智能体视为「不可信实体」加以严格治理的新兴方向,但其实际安全强度仍有待真实环境验证。
AI智能体的安全困境
AI智能体正在从实验走向生产环境,但随之而来的风险也在成倍放大。设想这样的场景:一个具备文件操作权限的智能体误删了生产数据库,一次隐蔽的提示注入(prompt injection)让它悄悄外泄了敏感信息,或是你信任的AI工具反过来对你的系统发起攻击。
恶意的MCP服务器、被投毒的软件包、泄露的密钥、无人监管的影子AI(Shadow AI),再加上事后无法追溯智能体究竟做了什么——这些风险叠加在一起,构成了当下部署自主智能体最棘手的工程难题。kosa8(COSA 8)正是针对这一系列问题提出的解决方案。
提示注入(Prompt Injection)是当前AI智能体面临的最隐蔽威胁之一。攻击者通过在智能体会处理的外部内容中(如网页、文档、邮件)嵌入恶意指令,诱使智能体执行原本未经授权的操作——例如将对话历史转发给第三方、修改文件,或以用户身份发起请求。与传统软件漏洞不同,提示注入利用的是模型本身对自然语言指令的服从性,因此难以用常规的输入过滤方式拦截。MCP(Model Context Protocol)是Anthropic提出的一种开放协议,允许AI模型通过标准接口调用外部工具和数据源;而恶意MCP服务器则是指伪装成合法工具服务的恶意端点,可在智能体调用时注入恶意指令或窃取上下文数据。影子AI(Shadow AI)指的是企业员工在未经IT或安全团队审批的情况下私自使用的AI工具,由于缺乏监管,其数据处理行为对组织完全不透明。
为每个智能体配一台「密封机器」
kosa8的核心设计理念是隔离:为每一个AI智能体分配一台独立的、密封的虚拟机(VM),拥有自己的内核。这意味着智能体的任何操作都被限制在专属环境内,无法越界影响宿主系统或其他智能体。
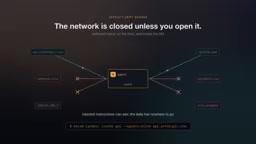
与轻量级容器隔离不同,独立内核的真实VM提供了更强的边界保护。网络默认处于关闭状态,只有在你明确授权后才会开放——这从根本上切断了数据外泄与远程攻击的通道。每个智能体、每个工具服务器都被独立沙箱化,即便某个MCP服务器存在恶意行为,影响也被封死在它自己的沙箱里。
风险操作需要人工审批
完全自主的智能体在生产环境中是危险的。kosa8引入了「人在回路」(human-in-the-loop)的审批机制:当智能体试图执行高风险操作时,系统会暂停并等待一人甚至两人确认后才继续。
这种双人审批(two-person rule)的设计借鉴了金融、国防等高安全领域的操作规范,为关键动作增加了一道人为防线。它在自动化效率与安全可控之间取得了平衡,让团队既能享受智能体的生产力,又不至于把命运完全交给不可预测的模型输出。
可回滚、可分叉的执行环境
kosa8最具特色的能力在于对智能体执行状态的时间管理。如果某次操作出了问题,你可以在大约一秒内将环境「回滚」(rewind)到之前的状态,无需手动清理烂摊子。

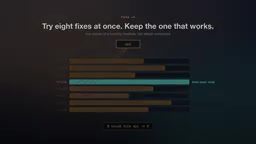
更进一步,它支持「分叉」(fork)执行:你可以同时启动八个不同的修复尝试,让多个智能体并行探索不同解法,最后只保留真正有效的那一个。这种「保存、分叉、回滚」的工作流,把智能体的试错成本降到极低,也让调试和实验变得更加可控——有点类似于版本控制系统之于代码,只不过作用对象是智能体的整个运行环境。
全链路审计与合规
「智能体到底做了什么」是生产部署中绕不开的追责问题。kosa8对每一个动作都进行哈希链(hash-chain)记录,并实时发送到你的SIEM(安全信息与事件管理)系统。
哈希链保证了审计日志的不可篡改性——任何事后对记录的修改都会破坏链条完整性,从而留下痕迹。这为安全审查、事故回溯和合规审计提供了可信的证据基础。
针对高安全场景,kosa8还提供本地模型支持、FIPS合规构建以及完全气隙(air-gapped)部署选项。这意味着敏感行业可以在不接触外部网络的情况下运行智能体,满足最严格的监管要求。
SIEM(Security Information and Event Management,安全信息与事件管理)是企业安全运营的核心平台,负责实时采集、聚合并分析来自各系统的日志与事件,以便快速检测异常行为和安全事故。哈希链的工作原理类似区块链:每条新记录在写入时,都会将前一条记录的哈希值纳入计算,形成环环相扣的链式结构。若有人试图篡改历史记录,被篡改条目之后所有记录的哈希值都会随之失效,审计人员可以立即察觉。FIPS(Federal Information Processing Standards)是美国联邦政府针对密码模块制定的安全标准,FIPS 140-2/140-3合规要求软件使用经过认证的加密算法与实现,是金融、医疗、政府等受监管行业的常见准入门槛。气隙(Air-Gap)部署则指系统与任何外部网络完全物理隔断,是保护极度敏感数据的最高安全等级部署方式。
面向生产的智能体基础设施
从整体来看,kosa8把隔离、审批、回滚、审计这几项能力整合进一套统一的平台,试图回答自主智能体走向生产时的一系列核心疑问:如何防止失控、如何追责、如何合规、如何快速纠错。
随着越来越多企业把AI智能体接入真实业务流程,这类专注于安全与可观测性的底层基础设施,很可能会成为企业级AI部署的标配。kosa8所代表的方向——把智能体当作需要严格沙箱、审计和治理的「不可信实体」来对待——反映出行业对AI安全认知的成熟。
需要说明的是,以上信息主要来自产品的宣传介绍,具体的性能表现、兼容性和实际安全强度仍有待在真实环境中验证。
相关推荐

OpenAI全量推送GPT-6与Intelligent UI:ChatGPT告别纯文本
OpenAI向全部ChatGPT用户推送GPT-6模型,并上线Intelligent UI智能界面,可动态生成按钮、滑块与交互图表。本文解析双旗舰下放策略、交互革命及三大使用边界。
智能体底座(Harness)比模型本身更关键:YC深度解析Agent架构演进
YC在Harness Night分享会上提出:决定智能体能力的关键不是模型本身,而是外层的Harness底座。本文梳理从GPT-2到自改进Harness的演进,解析Prime Agent、OpenJarvis、QM三大实践及Agent架构设计要点。
用n8n搭建LinkedIn线索抓取与丰富化自动工作流
一套基于n8n的LinkedIn线索抓取与丰富化自动工作流:只需填写职位、地点、行业和公司规模,系统即可自动生成含专业邮箱和验证状态的客户名单并写入Google表格。本文解析其流程、输出字段与合规注意事项。