联邦学习+时序Transformer:车载CAN总线异常检测新框架

融合时序Transformer与联邦学习,构建兼顾隐私与效率的车载CAN总线异常检测框架
这篇arXiv论文针对车载CAN总线隐蔽异常难以检测的痛点,提出一套结合时序Transformer编码器与联邦轻量级检测头的隐私保护框架。Transformer的注意力机制能够捕捉"单条消息正常、序列组合反常"的时序上下文异常,弥补了传统逐条规则检测的不足;联邦学习则让多辆车或多个ECU无需共享原始CAN数据即可协同训练共享模型,规避了隐私与合规风险。整体设计以轻量化为优先,适配车端资源受限环境。实验在开源数据集上验证了框架在检测精度、运行效率与数据隐私三者之间的平衡能力,为下一代智能网联汽车安全防护提供了一条可行的技术路径。
车载网络的隐秘威胁
现代汽车已经不再是单纯的机械产品,而是由数十个甚至上百个电子控制单元(ECU)协同工作的复杂系统。这些ECU通过控制器局域网(CAN)总线持续交换信息,支撑着从动力控制到车身电子的几乎所有功能。然而,正是这种高频、结构化、重复性强的通信方式,使得车载网络成为安全攻防的敏感地带。
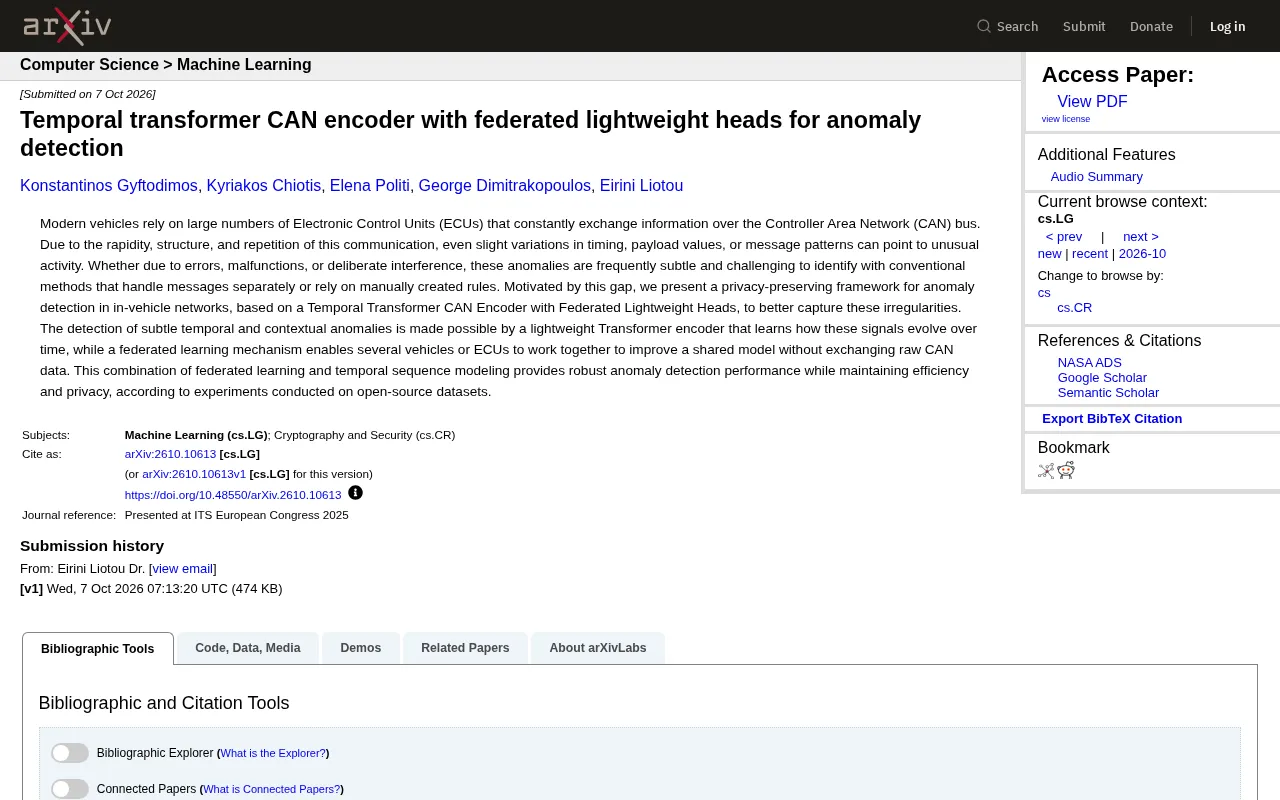
一篇最新发布的arXiv论文(arXiv:2610.10613v1)指出,CAN总线上消息在时序、载荷数值或报文模式上的细微变化,往往就是异常活动的信号——无论这些异常源于系统错误、硬件故障,还是蓄意的外部干扰。问题在于,这类异常通常极其隐蔽,传统方法要么孤立地处理单条消息,要么依赖人工编写的规则,难以捕捉到真正的风险。
CAN(Controller Area Network)总线最初由博世公司于1980年代为汽车内部通信设计,采用广播式多主机架构:连接在同一总线上的所有ECU均可接收全部报文,依靠报文ID而非地址来过滤自己需要处理的信息。这种设计在封闭的物理环境中简单高效,但也埋下了安全隐患——总线上没有原生的身份认证或加密机制,任何能够物理或逻辑接入总线的节点都能发送任意报文。随着车辆通过OBD-II接口、蓝牙、Wi-Fi乃至蜂窝网络与外界相连,攻击者远程注入恶意CAN报文已不再是理论假设,而是在多项公开安全研究中得到证实的现实威胁。
时序建模与联邦学习的组合拳
该研究提出了一套面向车内网络的隐私保护异常检测框架,核心由两部分构成:时序Transformer CAN编码器(Temporal Transformer CAN Encoder)与联邦轻量级检测头(Federated Lightweight Heads)。
为什么选择Transformer做时序建模
CAN总线上的异常往往不体现在单条消息,而是隐藏在消息序列随时间演化的模式之中。例如,某个报文的发送间隔突然变化,或是一组信号的组合出现了训练数据中从未见过的上下文。论文采用轻量级Transformer编码器来学习这些信号随时间的演化规律,正是看中了注意力机制在捕捉长程时序依赖和上下文关联上的天然优势。
相比逐条处理消息的传统方案,这种基于序列的建模方式能够识别那些“单看每条消息都正常、合在一起却反常”的细微异常,这恰恰是攻击检测中最难的部分。
Transformer架构由Vaswani等人在2017年论文《Attention Is All You Need》中提出,最初用于机器翻译,其核心是自注意力(Self-Attention)机制:模型在处理序列中的每个元素时,会动态计算该元素与序列中所有其他元素的关联权重,从而在一次前向传播中捕捉任意距离的依赖关系,克服了RNN/LSTM中梯度消失导致的长程依赖困难。迁移到CAN总线分析时,这意味着模型可以同时关注"当前报文的载荷"与"数百毫秒之前某个相关信号的状态",而不必像滑动窗口方法那样手动设定观察范围。轻量化Transformer通常通过减少注意力头数、降低隐层维度或采用线性注意力近似等手段压缩计算量,使其能够在ECU级别的嵌入式处理器上满足实时推理的延迟要求。
联邦学习解决隐私难题
框架的另一个关键设计是联邦学习机制。多辆车或多个ECU可以协同训练一个共享模型,而无需交换原始的CAN数据。
这一点在实际落地中意义重大。车辆运行数据涉及用户隐私与厂商敏感信息,集中收集既面临合规风险,也存在传输成本。联邦学习让各节点在本地训练、仅共享模型更新,既汇聚了跨车辆的多样化样本以提升检测能力,又把原始数据牢牢留在本地。
联邦学习(Federated Learning)由谷歌于2017年提出,最初用于解决移动设备键盘预测模型的隐私问题。其基本流程是:中央服务器下发全局模型,各本地节点用本地数据训练后仅上传梯度或模型权重差值,服务器聚合这些更新(通常采用FedAvg等算法取加权平均)后再下发新的全局模型,如此迭代。在车联网场景中,"节点"可以是单辆车、单个ECU或整个车队,各自的行驶数据与驾驶行为模式均无需离开本地存储。然而联邦学习并非没有挑战:模型更新本身仍可能泄露训练数据的统计特征(梯度反演攻击),且各车辆数据分布差异较大时容易引发"非独立同分布"(non-IID)问题,导致全局模型收敛困难或性能下降,这也是该研究在实车环境推广时需要面对的工程难点之一。
效率、隐私与性能的平衡
这套方案的设计哲学可以概括为“轻量”与“协同”。Transformer编码器被刻意设计为轻量级,检测头同样强调低开销——这对资源受限的车载计算环境至关重要。毕竟ECU的算力和功耗预算远不如数据中心,再强的模型若无法在车端实时运行也只是空谈。
论文表示,在开源数据集上开展的实验验证了该框架的有效性:联邦学习与时序序列建模的结合,在保持效率和隐私的同时,提供了稳健的异常检测性能。换句话说,这是一次在检测精度、运行效率、数据隐私三者之间寻求平衡的尝试。
对汽车网络安全的启示
随着智能网联汽车普及,车载网络安全正从边缘话题走向行业核心议题。这项研究提供了一个值得关注的技术方向:
- 将自然语言处理领域成熟的Transformer架构迁移到CAN总线时序分析,验证了注意力机制在工业时序异常检测上的潜力;
- 用联邦学习绕开数据集中化的隐私与合规障碍,为跨车队、跨厂商的协作式安全防护提供了可行路径;
- 轻量化设计让方案具备了在真实车端部署的想象空间,而不止停留在实验室。
需要说明的是,论文目前基于开源数据集验证,距离真实道路环境下的大规模部署仍有工程挑战,例如实车算力适配、联邦训练的通信开销、以及面对未知攻击的泛化能力等。但作为一项前沿研究,它清晰地勾勒出了下一代车载异常检测系统可能的技术形态。
相关推荐

AI检测误判风波:作家被指用AI写作,谁该举证?
2026年英联邦短篇小说奖地区获奖者被Pangram检测工具判定100% AI生成,最终靠草稿自证清白。这起事件揭示了AI检测工具的误判风险与创作者面临的举证困境,以及作家协会承认没有可靠AI检测方法的现实。

Paul Ford新作引热议:Web本身已经足够
Paul Ford 文章《The Web Is More Than Enough》在 Hacker News 引发讨论,主张 Web 标准已足够承载应用开发,反对动辄引入封闭平台。本文梳理其核心论点、与当前 AI 应用潮流的张力,以及对开发者技术选型的实际含义。

斯坦福如何教授AI原生工程:CS146S课程揭秘
斯坦福CS146S课程直面AI一键生成作业的挑战,探索AI原生工程教育。Mihail Eric分享如何将AI作为工程伙伴,培养系统设计和代码审查能力,为工程教育提供新范本。