Linux内核曝多个安全漏洞:影响与应对分析

Linux内核被发现多个安全漏洞,本文梳理内核漏洞的危害、披露机制与应对建议。
近日,LWN.net披露Linux内核存在多个安全漏洞,消息在Hacker News引发热议。文章围绕这一事件,系统梳理了内核漏洞之所以格外危险的原因——内核运行于系统最高权限层(Ring 0),漏洞可引发权限提升、拒绝服务、信息泄露乃至远程代码执行,在云环境中还可能造成跨租户横向渗透。文章同时介绍了开源社区成熟的协调披露机制(涵盖CVE编号分配与发行版协调),以及用户应对内核漏洞的务实策略:及时通过包管理器更新系统、借助实时内核补丁技术实现不停机修复,并结合CVSS评分评估暴露面优先级。结论强调,漏洞被持续发现和修复本身是开源安全生态健康运转的标志,真正的风险在于补丁迟迟未被部署。
事件概述
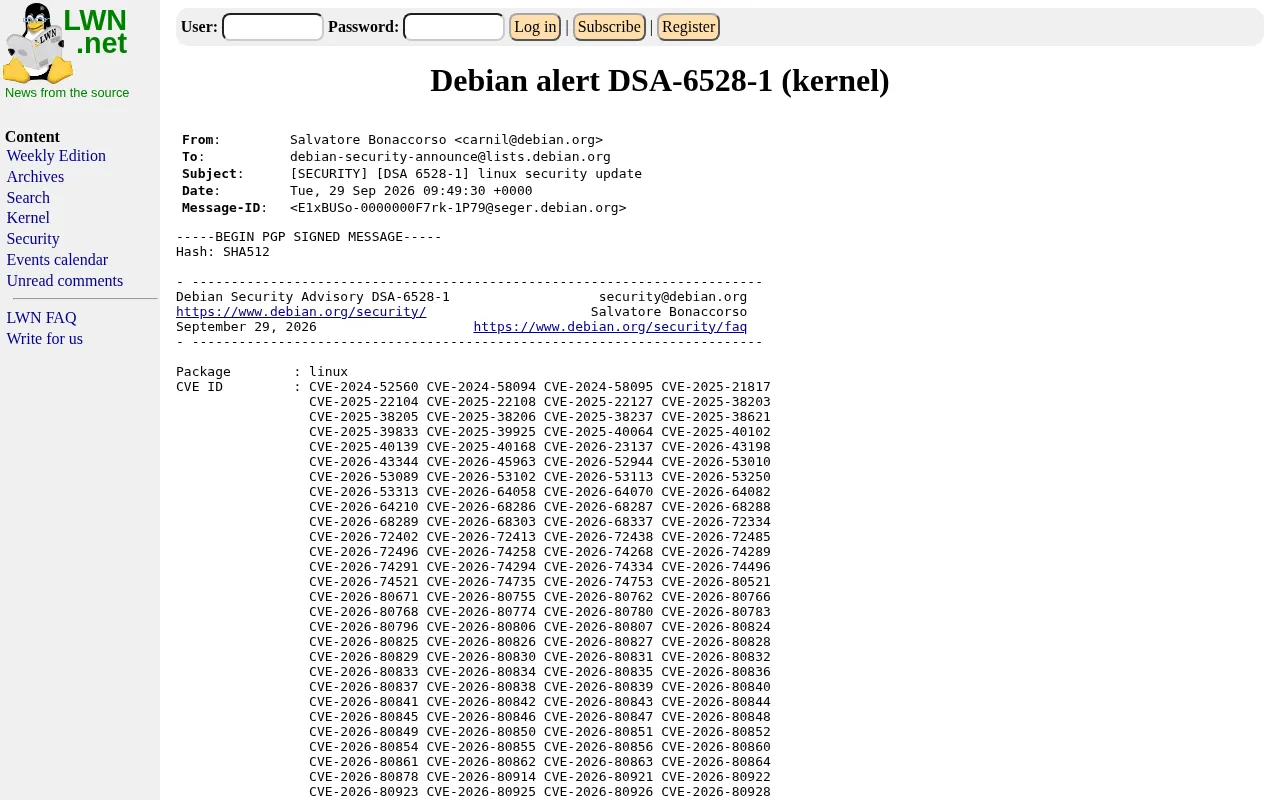
近日,Linux内核中被发现存在多个安全漏洞,相关报告发布于权威技术媒体LWN.net(Linux Weekly News),并迅速在Hacker News引发广泛讨论,获得236个点赞和161条评论。作为开源世界中应用最广泛的操作系统内核,Linux的任何安全问题都会牵动从服务器、云计算到嵌入式设备、移动终端的庞大生态。
需要说明的是,原始素材仅为一则简短的链接通告,并未展开披露漏洞的具体技术细节。本文基于公开信息,对这一类事件的性质、影响范围及通用应对思路进行梳理和分析,帮助读者建立对内核安全问题的基本认知框架。
为什么内核漏洞格外值得关注
Linux内核运行在操作系统的最高权限层级(ring 0),负责管理内存、进程调度、文件系统、网络协议栈以及设备驱动等核心功能。正因为它处于整个系统信任链的底层,内核中的漏洞往往比应用层漏洞具有更严重的后果。
典型的内核漏洞可能导致几类风险:本地权限提升(普通用户获取root权限)、拒绝服务(系统崩溃或挂起)、信息泄露(读取到本不应访问的内核内存),以及在极端情况下的远程代码执行。对于托管了大量虚拟机或容器的云服务商而言,内核级别的隔离一旦被突破,可能引发跨租户的横向渗透。
这也是为什么此类通告能在Hacker News这样的技术社区快速登上热门——开发者和运维人员需要第一时间评估自身系统是否受影响。
Ring 0 是x86架构中的CPU保护环(Protection Ring)模型中权限最高的一级。该模型将程序的运行权限从0到3分为四层:Ring 0供操作系统内核使用,可直接执行特权指令、访问任意内存地址和I/O端口;Ring 3则是普通用户程序运行的层级,受到严格限制。当一个进程能够从Ring 3"逃逸"到Ring 0——这正是本地权限提升漏洞的核心原理——它便能够绕过操作系统的一切安全边界,读写任意内存、终止任意进程,甚至修改内核代码本身。虚拟化环境中还存在一个更底层的Ring -1(Hypervisor层),若内核漏洞被利用后进一步攻击Hypervisor,则整台物理宿主机上的所有虚拟机都将面临威胁,这也是云服务商对此类漏洞高度敏感的根本原因。
开源协作下的漏洞披露机制
LWN.net长期跟踪Linux内核的开发与安全动态,是内核社区的重要信息源。此次由其发布漏洞汇总,体现了开源项目在安全治理上的一套成熟流程。
通常,内核安全漏洞会经历发现、私下报告、补丁开发、协调披露(CVE编号分配)到公开通告的完整链条。内核社区与各大Linux发行版维护者(如Debian、Ubuntu、Red Hat、SUSE等)之间存在协调机制,确保补丁在公开前已准备就绪,降低"零日"窗口期的风险。
开源模式的优势在于透明:漏洞细节、修复代码和影响分析都可被公开审查。但这也意味着攻击者同样能获取这些信息,因此补丁的及时部署就显得尤为关键。
CVE(Common Vulnerabilities and Exposures) 是由MITRE公司维护的公开漏洞标识系统,每个已登记的漏洞会获得一个唯一编号(如CVE-2024-XXXXX),方便不同组织、工具和数据库之间统一引用。配套的 CVSS(Common Vulnerability Scoring System) 则提供0到10分的量化评分,综合考量攻击向量(本地/网络)、攻击复杂度、所需权限、用户交互需求以及对机密性、完整性、可用性的影响。CVSS 9.0以上通常被标记为"Critical",意味着需要立即响应。在协调披露流程中,Linux内核安全团队(security@kernel.org)在收到报告后会给予报告者一定的"禁止披露期"(Embargo Period),通常为7天,以便在公开前完成补丁开发和发行版协调,尽量缩短攻击者可利用的零日窗口。
实际影响与应对建议
对于绝大多数用户和组织而言,面对内核漏洞最务实的做法并非恐慌,而是建立规范的更新流程。
保持系统更新是首要措施。主流Linux发行版通常会在漏洞公开后迅速推送修复内核的更新包,用户只需通过包管理器(如apt、dnf、zypper)升级并重启即可。对于追求不中断服务的场景,可考虑启用实时内核补丁技术(如kpatch、livepatch),在不重启的情况下应用安全修复。
评估暴露面同样重要。需判断漏洞是本地利用还是可远程触发——前者要求攻击者已具备系统访问权限,风险相对可控;后者则需要立即处置。关注CVE编号和CVSS评分,有助于量化优先级。
对于企业运维团队,建议结合漏洞管理工具定期扫描,并对关键系统制定分级响应策略。容器与云环境用户还需留意底层宿主机内核的更新状态,因为容器共享宿主机内核,无法仅靠容器隔离规避内核漏洞。
实时内核补丁(Live Patching) 技术值得进一步了解。传统内核升级需要重启系统,对于数据库、金融交易平台等要求高可用性的场景往往难以接受。Live Patching通过在内核运行时动态替换受影响函数的内存地址(利用ftrace等钩子机制),实现在不停机的情况下应用安全修复。Linux内核自4.0版本起内置了livepatch框架;商业实现方面,Red Hat提供kpatch,Canonical提供Livepatch Service,SUSE提供kGraft。需要注意的是,Live Patching并非万能——部分涉及数据结构变更的深层修复仍需重启,且该功能通常需要订阅企业支持服务。对于资源有限的团队,将Live Patching优先应用于CVSS评分9.0以上的关键漏洞,是一种较为合理的策略。
结语
内核漏洞的持续发现,是开源软件安全生态正常运转的体现,而非系统不可靠的标志。健康的安全机制意味着问题能被发现、被公开、被修复。对使用者来说,真正的风险往往不在于漏洞本身,而在于补丁迟迟未被部署。
由于本次通告暂未披露具体漏洞的技术细节,建议关注LWN.net原文及所用Linux发行版的官方安全公告,获取受影响版本和修复版本的准确信息。
相关推荐

AI数字分身实战:用DOT自动追踪Bug与用户反馈
DOTS 团队工程师演示如何用 AI 数字分身 DOT 跨平台收集用户反馈、自动归类问题主题、开线程调查 Bug 根因并直接提交 PR,展示 AI 代理参与缺陷分诊的完整工作流与可审计设计。

晶体管为何不再扁平?从平面到环绕栅极的演进
晶体管从平面到FinFET再到环绕栅极的演进:为何栅极需要从三面包裹到四面环绕,以抑制短沟道效应和泄漏电流,延续摩尔定律。

蜂群思维=单个RL智能体?多臂老虎机等价性证明
一篇论文证明蜂群通过局部模仿进行的集体决策,在数学上等价于单智能体强化学习。N个盲目模仿者相当于N个并行环境采样,有效学习率为1/N。本文解读Maynard-Cross Learning算法的推导与影响。