美国国防部数据泄露:数百万军人个人信息遭窃
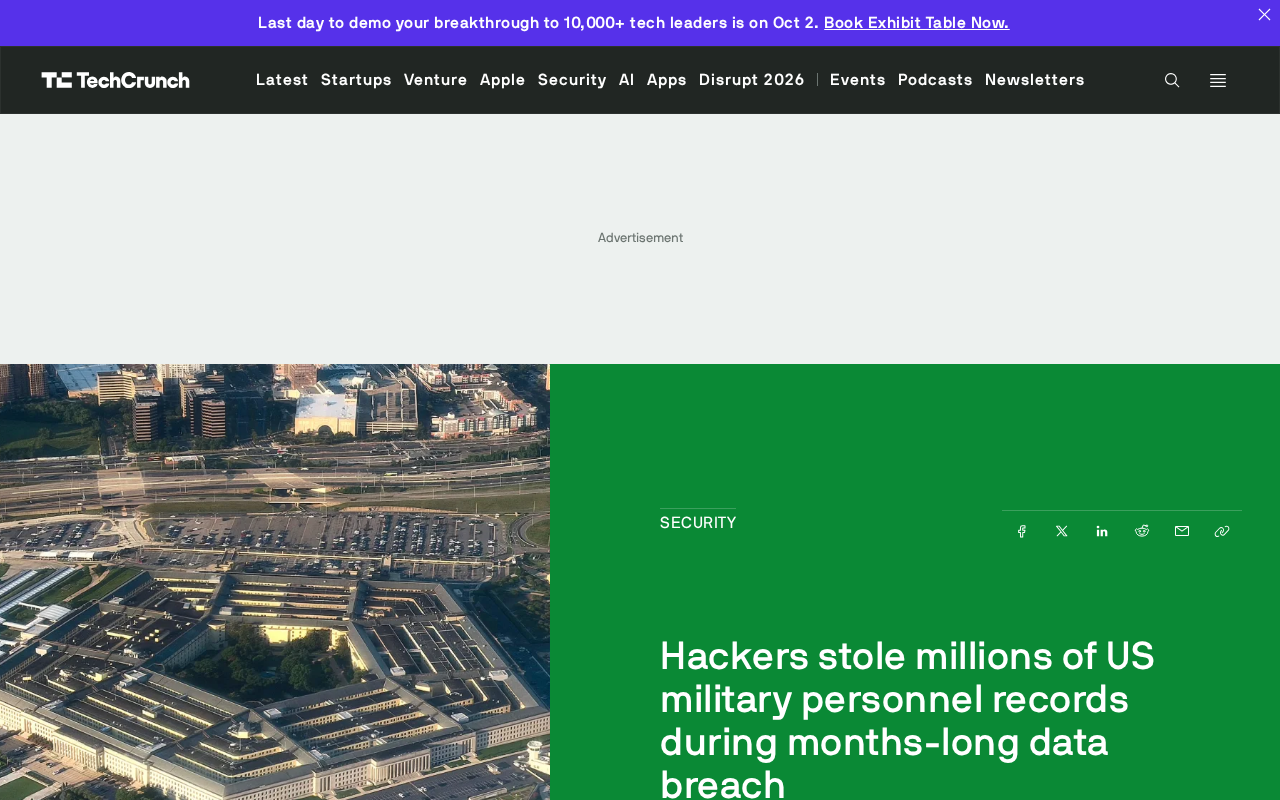
美国国防部遭长达数月的APT式入侵,数百万军人个人信息被窃,暴露政府机构系统性安全短板。
美国国防部近期向数百万现役及退役军人发出通知,确认其个人信息在一场持续数月的数据泄露事件中遭到窃取。此次事件并非一次性爆发式攻击,而是攻击者长期潜伏、逐步渗透的结果,这种模式具有极强的隐蔽性与破坏性。军人身份信息因涉及国家安全背景,一旦外泄可能被用于身份盗用、精准钓鱼乃至社会工程攻击,危害远超普通数据泄露。事件同时暴露了政府机构在威胁检测能力、访问控制和事件通报时效性上的结构性短板。受影响人员应立即启用多因素认证、警惕仿冒官方的钓鱼攻击,并考虑申请信用冻结等主动防护措施。这一事件是整个公共部门网络安全态势的缩影,警示各机构需从合规驱动转向持续主动防御。
事件概览
美国国防部(Department of Defense)近期向数百万现役与退役军人发出通知,告知他们的个人信息在一场持续数月的数据泄露事件中遭到窃取。这起事件再次将大型政府机构的网络安全防线问题推到聚光灯下。
据披露,此次泄露并非一次性攻击,而是攻击者在数月时间内持续潜伏、逐步窃取数据的结果。这种长期、隐蔽的入侵模式,往往意味着攻击者具备较高的技术能力与明确的目标意图,也说明受害机构在威胁检测与响应环节存在明显盲区。
长期潜伏为何危险
与短时间内爆发的勒索攻击不同,长达数月的数据窃取往往更难被察觉,也更具破坏性。攻击者有充足的时间横向移动、提升权限,并有选择地导出高价值数据。等到机构发现异常时,敏感信息可能早已被批量外泄。
对于军人群体而言,个人信息的价值远超普通民用数据。姓名、身份标识、服役记录等一旦落入敌对方或犯罪组织手中,可能被用于身份盗用、精准钓鱼,甚至针对特定人员的社会工程攻击。涉及国家安全背景的人员信息一旦外泄,潜在风险会进一步放大。
这种攻击模式在网络安全领域被称为APT(高级持续性威胁,Advanced Persistent Threat)。APT攻击通常由国家背景的黑客组织或高度组织化的犯罪团伙实施,其核心特征是"低慢隐"——以极低的流量噪声、极慢的渗透节奏、极隐蔽的横向移动绕过传统安全检测。攻击者往往先通过鱼叉式钓鱼邮件或供应链漏洞获得初始立足点,随后在网络内部长期潜伏,逐步建立多个后门通道。即便某一入口被封堵,攻击也不会中断。传统基于签名的防病毒或防火墙规则对此类攻击几乎无效,需要依赖行为分析、端点检测与响应(EDR)以及网络流量异常分析等更主动的防御手段。美国政府此前的SolarWinds供应链攻击(2020年)是同类APT入侵的标志性案例,同样持续数月未被发现。
政府机构的安全短板
近年来,政府部门频频成为网络攻击的重点目标。它们掌握海量敏感数据,却常受制于老旧系统、复杂的采购流程和分散的安全治理。攻击者正是看准了这些结构性弱点。
此次国防部事件暴露出几个共性问题:一是威胁检测能力不足,导致入侵长期未被发现;二是数据分级与访问控制可能存在漏洞,使攻击者能够触及大规模敏感记录;三是事件通报存在滞后性——受影响人员往往在数据已被窃取很久后才收到通知。
**最小权限原则(Principle of Least Privilege)**是此次事件中被隐性违背的核心安全基准之一。该原则要求系统内的每个用户、程序或服务仅被授予完成其工作所必需的最低访问权限,从而将攻击者在获得初始访问权后能够触达的数据范围降至最小。然而,政府机构由于系统架构老旧、权限管理历史积累复杂,往往存在"权限膨胀"问题——员工离职未及时回收权限、服务账户被赋予过高权限等现象普遍。一旦攻击者借助一个低权限账户突破边界,便可能通过"权限提升"技术逐步获得对大量敏感记录的访问能力,这正是此次事件中数百万条记录被批量窃取的结构性根源。
受影响人员应采取的措施
对于收到通知的现役与退役军人,及时采取防护措施至关重要:
- 加强账户防护:为重要账户启用多因素认证,更换可能关联泄露信息的密码。
- 警惕针对性钓鱼:攻击者可能利用窃取的信息伪装成官方机构发送诈骗信息,收到任何索取敏感信息的通讯都应保持高度警惕。
- 监控信用与身份异常:关注信用报告和金融账户的异常活动,必要时申请信用冻结。
- 留意官方后续指引:遵循国防部提供的补救方案与身份保护服务。
**信用冻结(Credit Freeze)**是应对身份信息泄露最有效的主动防御手段之一,但在中文语境下知晓率较低。在美国,通过向Equifax、Experian、TransUnion三大征信机构申请信用冻结,可阻止任何人以受害者名义申请新的信用额度或贷款,即便欺诈者已掌握完整的社会安全号码(SSN)等身份信息。冻结操作免费、可随时解除,且不影响现有账户的正常使用。对于本次受影响的军人群体,由于其身份信息的高价值属性,主动申请信用冻结的优先级高于仅依赖信用监控服务——后者只能在欺诈发生后发出警报,而非事前阻断。
更广泛的启示
这起事件不是孤例,而是整个公共部门网络安全态势的缩影。它提醒各类机构,数据保护不能仅停留在合规层面,而需要建立持续的威胁监测、最小权限访问和快速事件响应机制。
对普通用户而言,最现实的教训是:个人信息一旦交付给第三方机构,其安全性便部分脱离了自身控制。在这种背景下,主动的身份防护与安全意识,比以往任何时候都更为重要。
注:由于原始报道信息有限,泄露的具体规模、攻击者身份及入侵手法等细节尚待官方进一步披露。
相关推荐

M&M's斥资数百万换掉人工蓝色素,为什么这么难?
玛氏公司投入数百万美元,试图用螺旋藻天然色素替代M&M豆中的人工蓝色素,却因物料浓稠堵塞管道、残留物引发霉菌风险而被迫改造整条产线。本文解析这场配方迁移背后的工程难题、消费者与监管推力,以及"无人工色素不等于健康"的清醒判断。

Meta全球AI开发者黑客松组队需求:计算机视觉与医疗AI方向
Reddit开发者发帖为Meta Global AI Developer Hackathon招募队友,方向聚焦计算机视觉与医疗AI。本文分析这一组队信号背后的赛道逻辑、技能互补需求与黑客松选题策略。

Claude 多个模型报错:Fable 5.1、Sonnet 5.5、Haiku 5.5 故障复盘
Claude Fable 5.1、Sonnet 5.5、Haiku 5.5 及 Opus 5.5 fast mode 出现错误率升高,官方 17 分钟内完成定位与恢复。本文梳理故障时间线、多模型连带故障的技术原因,以及对开发者重试与降级策略的实际启示。