摩托罗拉Signature 27支持GrapheneOS:隐私手机新选择

摩托罗拉 Signature 27 被曝支持 GrapheneOS,或成 Pixel 之外新选择。
文章讨论了一款型号为 Motorola Signature 27 的设备被社区指认为支持 GrapheneOS,这可能是继 Google Pixel 之后又一个隐私友好型硬件选项。GrapheneOS 是以安全隐私为核心的开源 Android 衍生系统,对安全启动链、硬件级密钥存储和固件更新有严格要求,因此支持设备范围一直很有限。Hacker News 上该话题获得 277 点积分和 185 条评论,社区主要关注设备硬件规格、摩托罗拉的引导加载程序解锁政策以及系统更新的长期承诺。文章指出,更多硬件支持有助于降低隐私系统的使用门槛,但完整规格与官方支持细节尚未在素材中体现,建议关注后续官方说明与 GrapheneOS 设备支持列表更新。
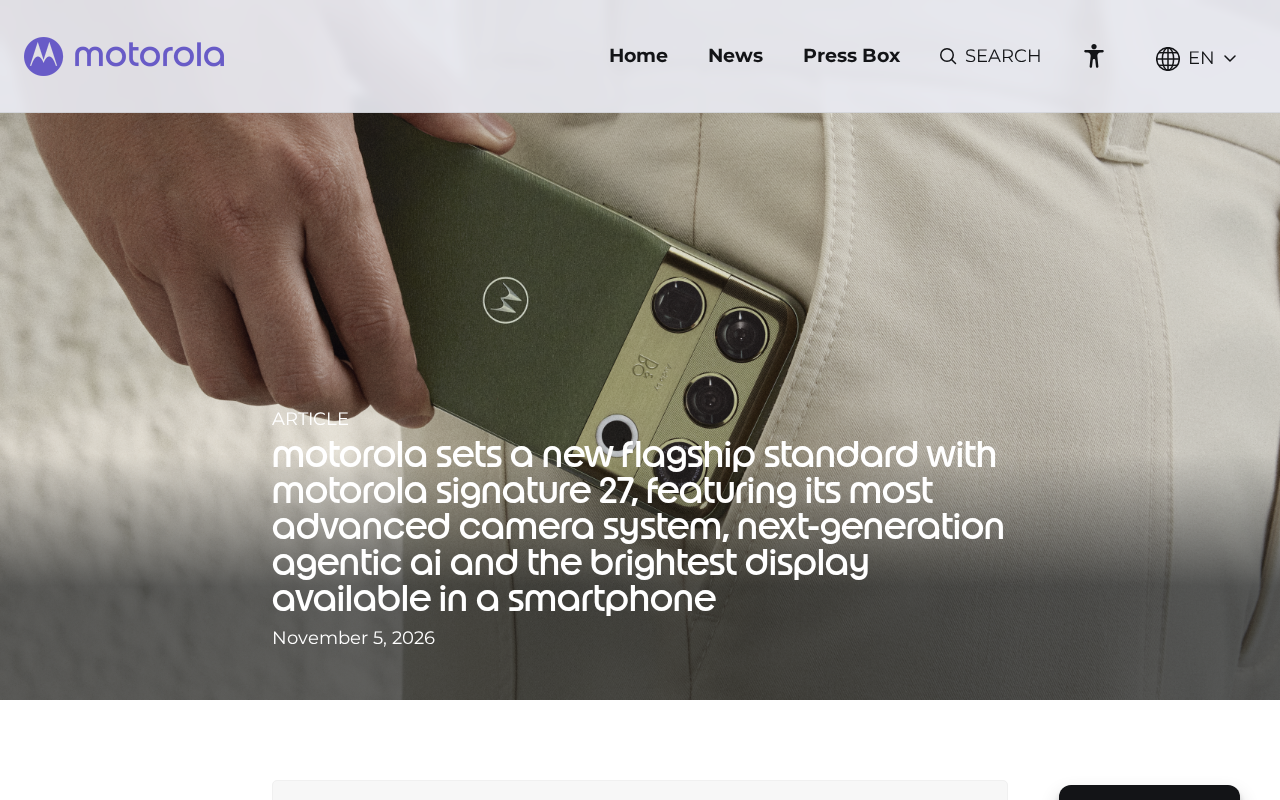
一款型号为 Motorola Signature 27 的设备出现在社区讨论中,其最受关注的特点是官方支持 GrapheneOS。对于关注移动隐私与安全的用户来说,这可能是继 Google Pixel 之后又一个可选硬件平台。
GrapheneOS 是什么,为什么硬件支持很重要
GrapheneOS 是一个以安全和隐私为核心的开源 Android 衍生系统,长期依赖对硬件的深度适配来发挥其防护能力。它对设备有严格要求,包括安全启动链、硬件级密钥存储和及时的固件更新。因此,能够进入其支持列表的设备并不多。
过去 GrapheneOS 主要围绕 Google Pixel 系列进行优化,用户选择相对有限。如果 Motorola Signature 27 确实获得支持,意味着用户在选择隐私友好设备时多了一个品牌选项,也说明 GrapheneOS 的硬件适配范围正在扩大。
安全启动链(Verified Boot) 是理解 GrapheneOS 硬件门槛的关键背景。Android 的验证启动会从固化在芯片中的根信任逐级校验引导加载程序、系统分区乃至关键系统应用,一旦任一环节的签名不匹配,设备就会拒绝启动或进入受限模式。GrapheneOS 在此基础上进一步要求设备支持用户可重锁的引导加载程序(re-locking with custom AVB key),否则用户解锁刷入第三方系统后只能让设备长期处于"已解锁"状态,反而削弱整体安全性。
硬件级密钥存储通常指 ARM TrustZone 中的 TEE(可信执行环境)或独立安全芯片/StrongBox,用于保存磁盘加密密钥、生物识别凭据和 attestation 私钥。GrapheneOS 依赖这类硬件隔离来保证即使系统被攻破,密钥也不会被轻易提取;同时它利用硬件 attestation 来验证设备运行的是未被篡改的系统镜像。这也是为什么一款设备能否进入 GrapheneOS 支持列表,很大程度上取决于厂商是否公开足够的技术细节、提供长期固件更新,并允许用户重新锁定引导加载程序。
社区反应与讨论焦点
在 Hacker News 上,该话题获得了 277 点积分和 185 条评论,讨论热度不低。社区关注点集中在几个方面:设备本身的硬件规格、摩托罗拉对引导加载程序解锁的政策、以及系统更新的长期承诺。
对 GrapheneOS 用户而言,厂商是否允许解锁引导加载程序是关键前提。摩托罗拉过去在部分机型上提供了解锁渠道,但政策因地区和型号而异。如果 Signature 27 在这方面有明确支持,会直接影响其可用性。
对隐私手机市场的影响
移动操作系统市场长期由少数几家厂商主导,隐私定制系统的选择更少。GrapheneOS 获得更多硬件支持,有助于降低用户进入门槛,也可能促使其他厂商重新审视引导加载程序解锁和系统更新策略。
不过,目前公开信息仍以社区讨论为主,设备的完整规格、发售区域和官方支持细节尚未在素材中体现。对于有意尝试的用户,建议关注后续的官方说明和 GrapheneOS 官方设备支持列表的更新。
相关推荐

Anthropic Fable 5.2实测:一句话生成3A游戏与Excel克隆
Anthropic Fable 5.2实测:三行提示词生成可玩《战争机器》克隆、完整Excel和DaVinci Resolve克隆,解析基准测试、Ultra Code模式、token成本与定价策略,评估它是否值得替代Opus 5.5。

赛博寻书:BT社区如何「劫走」塞林格遗作
塞林格未发表的《The Ocean Full of Bowling Balls》仅存于大学图书馆且禁止复制。一个私密BT tracker悬赏六TB上传积分,社区从背诵接力到eBay买书扫描,最终成功让文本流出,却因传播过快被管理员删种。本文复盘这场赛博寻书行动及其讽刺结局。

弹劾防长赫格塞斯?五角大楼战争与中期选举风暴
五角大楼气氛紧张,伊朗战事持续八个月仍无退出方案。评论分析赫格塞斯弹劾动议的真实动机:不是罢免,而是留下政治记录,并剖析战争如何通过油价与生活成本影响中期选举选情。