OpenAI、Anthropic与谷歌密谈AI安全数周,政策博弈浮现

OpenAI、Anthropic与谷歌DeepMind就AI安全展开数周闭门对话,与特朗普政府"竞速优先"政策形成鲜明张力。
在竞争激烈的前沿AI市场中,OpenAI、Anthropic与谷歌DeepMind三家直接竞争者罕见地就AI安全议题展开了长达数周的闭门对话。这一动向与特朗普政府淡化安全顾虑、强调对华竞速的政策取向形成明显分歧。企业主动推进安全协作的背后逻辑在于:前沿实验室对技术风险有更清晰认知,一旦发生安全事故将引发整个行业的监管反弹,提前建立行业自律机制既可掌握标准制定的话语权,也能避免竞争压力下"竞速降低安全投入"的恶性循环。然而,这种自愿协作缺乏强制约束力,在地缘政治博弈框架下全球协调难度也在加大,其实际效力仍存在相当大的不确定性。
三巨头罕见联手:AI安全对话已持续数周
OpenAI近日确认,公司与Anthropic、谷歌DeepMind围绕AI安全议题已进行了长达数周的闭门对话。在竞争极为激烈的前沿模型市场中,三家彼此视为核心对手的机构选择就安全问题坐到同一张桌子前,本身就是一个值得关注的信号。
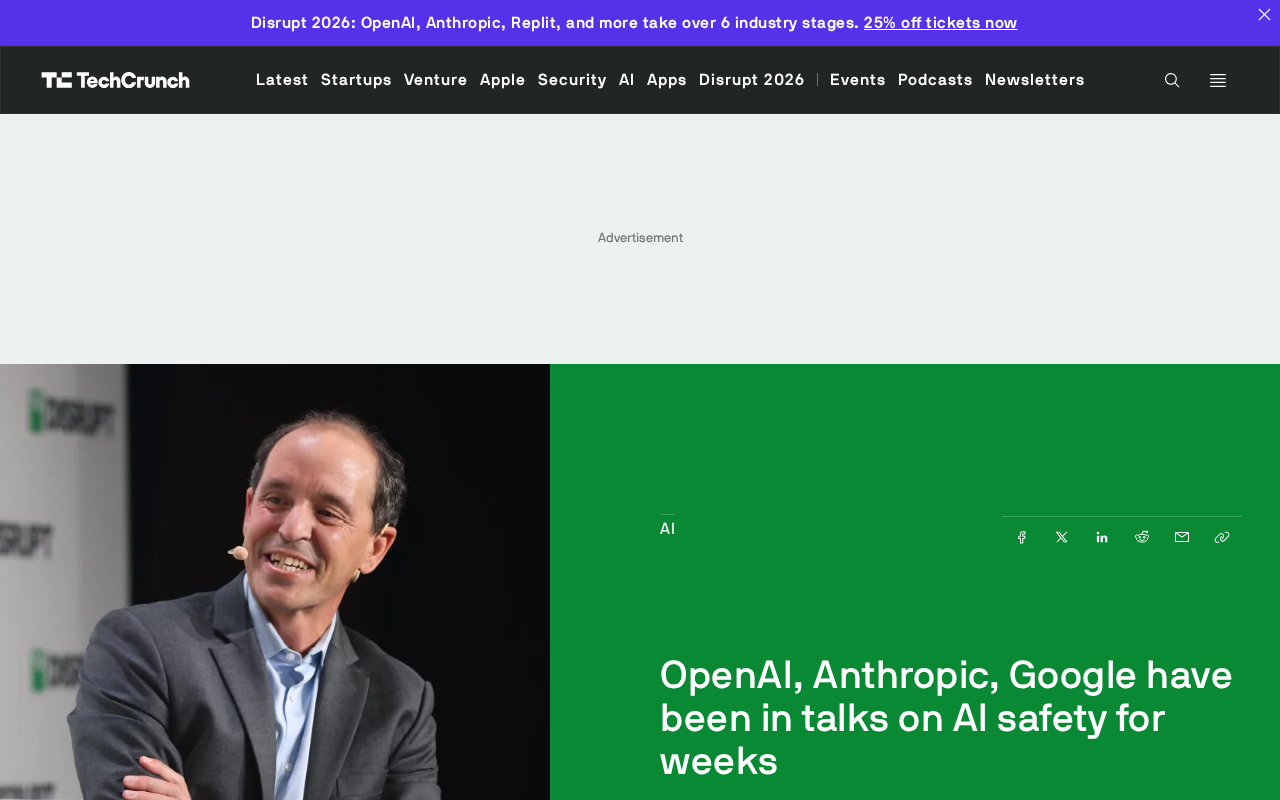
这类跨企业的协作在AI行业并不多见。三方分别代表了当前大模型技术的最前沿——OpenAI的GPT系列、Anthropic的Claude系列以及谷歌DeepMind的Gemini系列,几乎覆盖了通用大模型的主要技术路线。当这些直接竞争者愿意就安全标准、风险评估或潜在的行业自律框架展开讨论时,反映出前沿AI能力的快速演进已经让企业层面产生了共同的担忧。
值得注意的是,这三家机构此前已有过有限的安全合作先例。2023年,包括OpenAI、Anthropic、谷歌在内的多家主要AI公司曾在白宫联合签署自愿安全承诺,涵盖模型发布前的红队测试、安全信息共享等方面。此次闭门对话被认为是在那次公开承诺基础上更深入的技术层面协商,可能涉及具体的能力评估方法(如危险能力评估框架)或事故响应机制。Anthropic内部有一套名为"负责任扩展政策"(RSP)的自我约束框架,OpenAI也有类似的"准备框架"(Preparedness Framework),此次对话或许正在探索这些内部标准能否形成跨企业的互认或对齐。
政策层面的分歧:安全 vs 竞速
与企业界主动推进安全对话形成鲜明对比的是政策层面的态度分化。据原始报道,特朗普团队淡化了对AI安全的顾虑,转而强调美国需要在AI竞赛中保持对中国的领先地位。这种"竞速优先"的立场,与企业间正在酝酿的安全协作形成了微妙的张力。
这里的核心矛盾在于:过度强调监管与安全审查,可能被视为拖慢本国AI发展的枷锁;而完全放任竞速,则可能在能力快速提升的同时忽视潜在风险。政策制定者与技术领先企业之间,在"发展速度"与"安全边界"的权衡上出现了明显的优先级差异。
这种政策转向有其具体背景。拜登政府在2023年10月发布了关于AI安全的行政令,要求具备一定算力规模的模型在发布前向政府报备安全测试结果,并推动建立强制性评估机制。而特朗普政府上台后,于2025年初撤销了该行政令,转而发布了以"去除AI发展障碍"为核心目标的新行政令。这一政策逆转直接削弱了联邦层面对前沿模型的安全审查要求,使得企业间的自愿协作成为当前阶段实际可行的主要约束机制,也因此让此次三方对话的意义更加突出。
为什么企业反而更积极推动安全
表面看,商业公司应当是最希望加速产品迭代、抢占市场的一方,为何反而在安全议题上主动靠拢?
一个合理的解读是,前沿实验室对自身技术能力的边界有着更清晰的认知。当模型能力接近或触及某些风险临界点时,任何一家企业单独出现安全事故,都可能引发针对整个行业的强监管反弹,形成"一损俱损"的局面。通过提前建立行业共识和自律机制,企业既能在一定程度上掌握安全标准的话语权,也能降低因个别事件导致的系统性监管风险。
此外,跨企业的安全对话还有助于避免"竞速降低安全投入"的恶性循环。如果没有共同的底线约束,企业在竞争压力下可能不断压缩安全测试与评估的资源投入,最终损害整个行业的可持续性。
行业协作的边界与挑战
尽管三方对话是积极信号,但其实际效力仍存在不确定性。企业间的自愿协作缺乏强制约束力,一旦竞争进入白热化阶段,安全承诺是否能够坚守仍是未知数。同时,政策层面"竞速优先"的导向,也可能削弱企业推进安全标准的动力——如果监管环境本身不鼓励安全投入,主动加码安全的企业反而可能在速度上处于劣势。
更深层的问题在于全球协调。AI竞赛具有明显的地缘政治色彩,当安全议题被嵌入国家竞争框架时,纯粹基于技术风险的国际协作变得更加困难。中美之间的技术博弈,使得任何单边的安全放缓都可能被解读为战略退让。
历史上,科技行业的自律机制效果参差不齐,可供参照的案例既有成功也有失败。网络安全领域的"漏洞披露协调机制"是行业自律相对成熟的案例,企业间建立了发现漏洞后通知对方并预留修复窗口期的默契。但在商业利益更直接冲突的场景下,自律往往难以持续——社交媒体平台在内容审核标准上的"竞争性宽松化"就是反面案例。AI安全协作面临的挑战在于,安全投入是隐性成本,而速度优势是显性竞争力,当市场压力足够大时,维持高安全标准的企业很容易陷入竞争劣势,这种结构性张力是自愿协作机制最难克服的根本困境。
值得持续关注的走向
这次OpenAI、Anthropic与谷歌DeepMind的安全对话,标志着前沿AI企业开始尝试在竞争之外建立某种协作机制。它的走向将取决于几个关键因素:企业能否将非正式对话转化为具约束力的行业标准、政策环境是否会给安全协作留出空间,以及全球主要玩家能否在竞速压力下守住共同底线。
对整个行业而言,这既是一次自律尝试的试金石,也是观察"安全与发展"如何平衡的重要窗口。在AI能力持续跃升的当下,谁来定义安全的边界、如何在竞争中不牺牲安全,将成为未来一段时间行业与政策交锋的核心议题。
相关推荐
AI Agent开发四阶段学习路线:从入门到企业级实战
AI Agent开发零基础学习路线全解析:从核心概念、ReAct范式,到多智能体协作、Prompt调优与企业级实战项目,系统掌握规划、记忆、工具调用、RAG与MCP,帮你少走弯路成为AI核心人才。
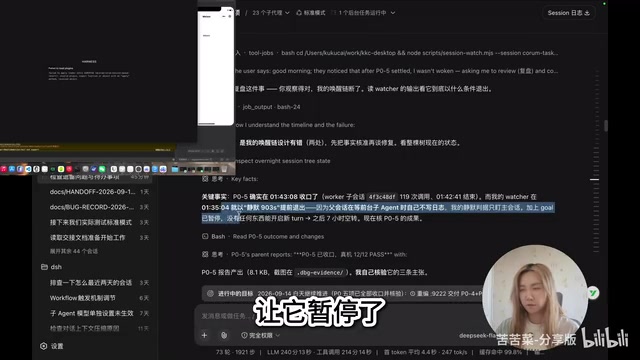
DeepSeek Harness 新玩法:Agent 监督 Agent 的自进化实验
一位 B 站 UP 主基于 DeepSeek Harness 实现「Agent 监督 Agent」的自进化实验:用官方原版 DSH 作稳定监督者,驱动自研 Agent 完成任务并自动修复 bug,配合台账机制和 CDP、Chrome DevTools MCP 实现近乎无人值守的软件迭代。
用DeepSeek+3款工具,5分钟生成专业PPT
手把手教你用DeepSeek生成PPT大纲,再通过通义、Kimi、扣子三款免费AI工具一键生成专业PPT,5分钟搞定演示文稿,附完整实操步骤。